
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 kazu-yamamoto/pgpdump
Un visualizador de paquetes PGP
 frank2/packer-tutorial
¡Un tutorial sobre cómo escribir un packer para Windows!
 trailofbits/cobra
Reconstrucción de Aritmética Basada en Coeficientes — un simplificador de expresiones de Aritmética Booleana Mixta (MBA) para desofuscación
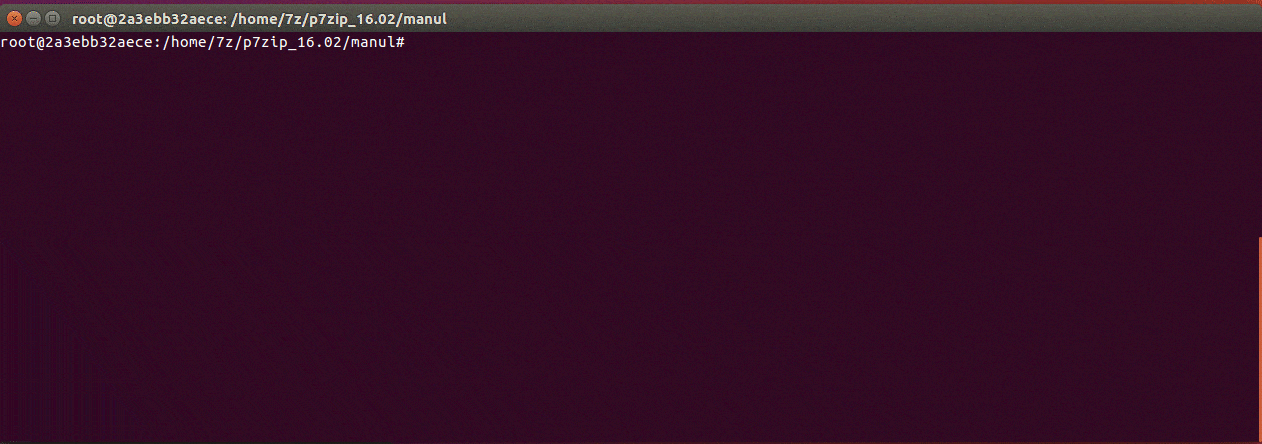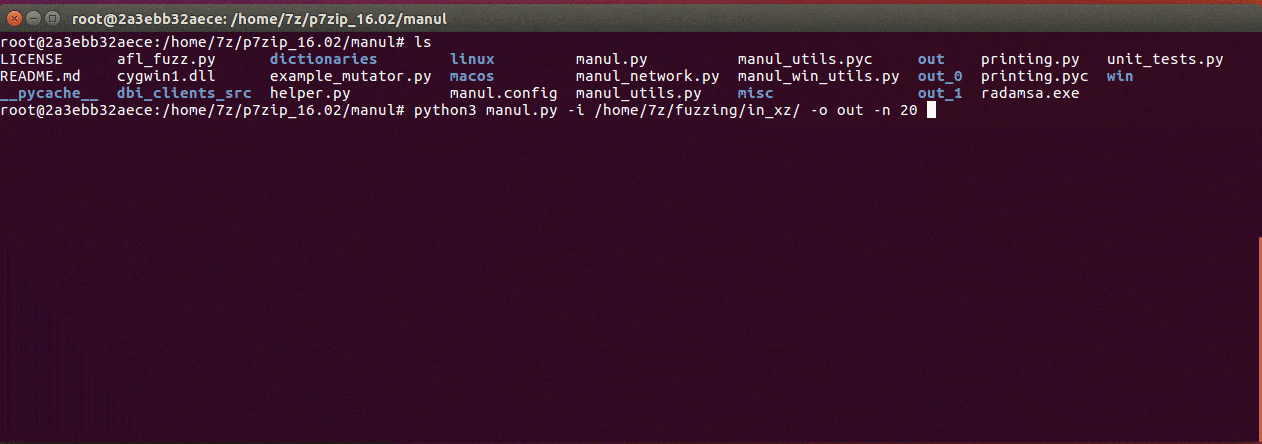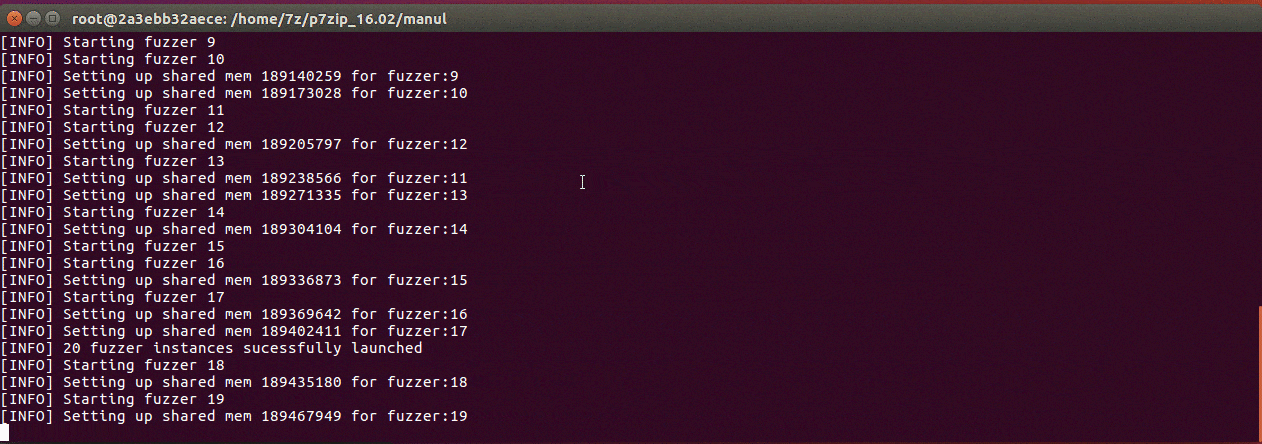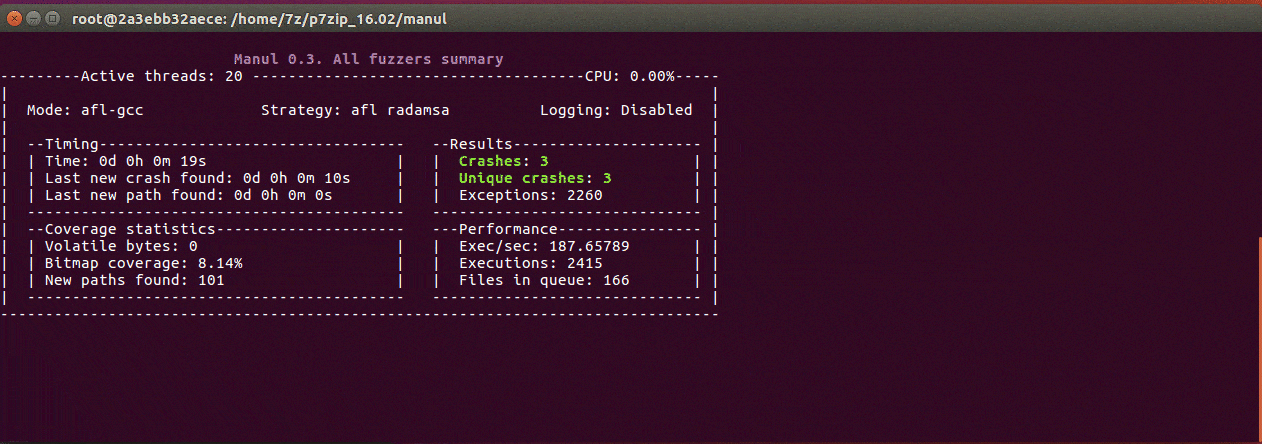 mxmssh/manul
Manul es un fuzzer paralelo guiado por cobertura para binarios de código abierto y de caja negra en Windows, Linux y MacOS
 matheuzsecurity/furtex
Kit de investigación de post-explotación y evasión para Linux.
 mr-un1k0d3r/windows-signedbinary
Muta binarios de Windows firmados para conservar firmas de catálogo válidas mientras altera los hashes de los archivos, evadiendo los bloqueos de…
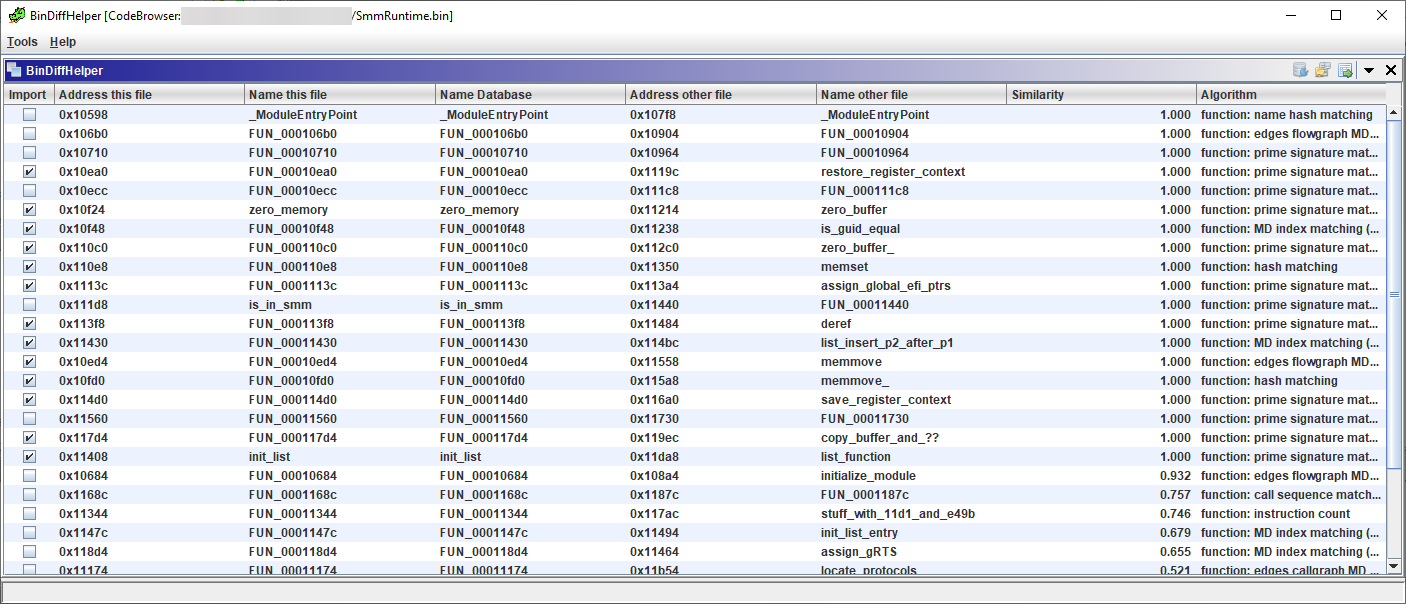 ubfx/bindiffhelper
Extensión de Ghidra para integrar BinDiff para la coincidencia de funciones
 uds-se/formatfuzzer
Fuzzer de formatos binarios basado en plantillas que genera y analiza entradas de prueba válidas a alta velocidad, con integración con AFL++ para…
 joxeankoret/cosa-nostra
Cosa Nostra, un kit de herramientas FOSS de clusterización de malware basado en grafos.
 redteamsocietegenerale/dllirant
DLLirant es una herramienta para automatizar las investigaciones de secuestro de DLL en un binario específico.
 airbus-cyber/ghidralligator
Emulador pcode multiarquitectura que utiliza Ghidra/Sleigh para el fuzzing con AFL++ de binarios, firmware y objetivos embebidos; detecta errores de…
 nccgroup/asatools
Repositorio principal para recopilar todos los proyectos de herramientas de NCC Group relacionados con Cisco ASA.
 zodiacon/quickasm
Simple ensamblador/desensamblador/emulador x86/x64
 secrary/infectpe
InfectPE - Inyectar código personalizado en archivo PE [Este proyecto ya no se mantiene]
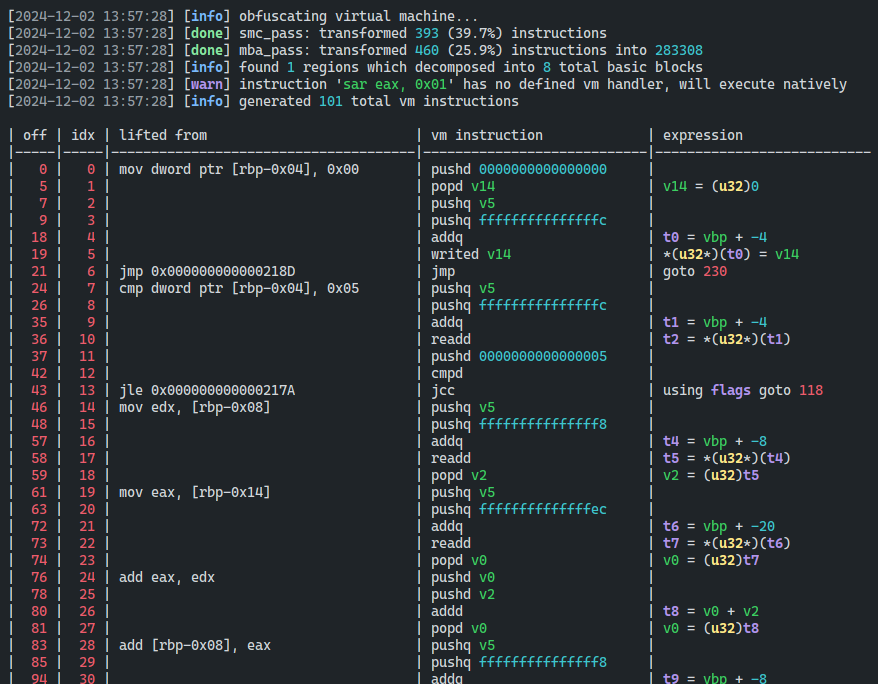 dmaivel/covirt
Un virtualizador de código x86-64 para ofuscación basada en VM
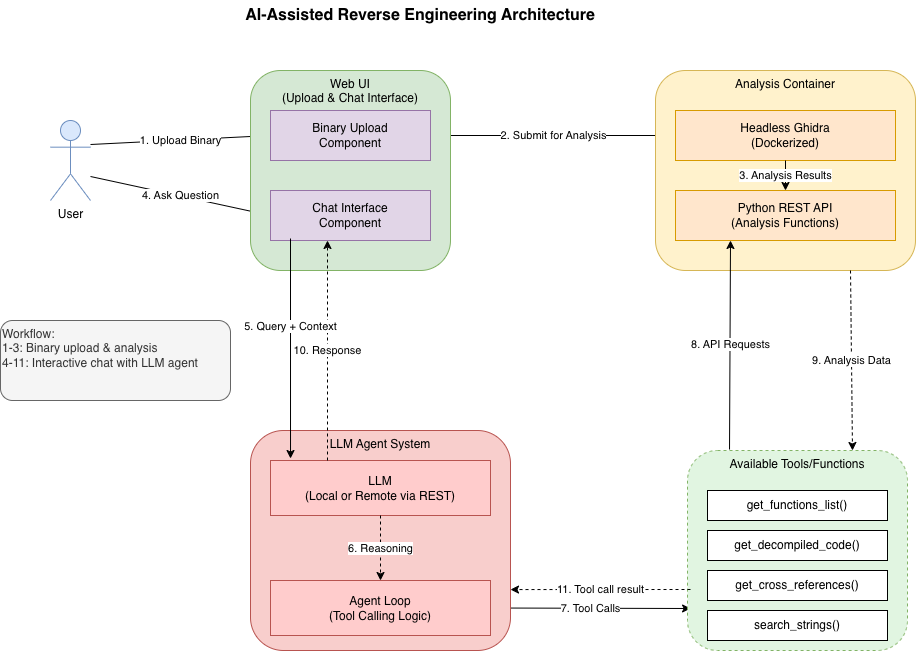 biniamf/ai-reverse-engineering
Ingeniería inversa asistida por IA con Ghidra
 cellebrite-labs/ida_kernelcache
Un kit de herramientas de IDA para analizar kernelcaches de iOS.
 kudelskisecurity/cdf
Herramienta automatizada de fuzzing diferencial para software criptográfico que detecta errores de implementación, fallos de cumplimiento y…








