
 msuiche/elegant-bouncer
ELEGANTBOUNCER es una herramienta de detección para exploits móviles basados en archivos.


ELEGANTBOUNCER es una herramienta de detección de exploits móviles basados en archivos.
Emplea un enfoque innovador para la identificación avanzada de amenazas basadas en archivos, eliminando la necesidad de muestras en circulación y superando a los métodos tradicionales basados en expresiones regulares o IOCs. Actualmente, se centra principalmente en la identificación de vulnerabilidades móviles como FORCEDENTRY (CVE-2021-30860), BLASTPASS (CVE-2023-4863, CVE-2023-41064) y TRIANGULATION (CVE-2023-41990).
| Nombre de la amenaza | CVE | Compatible |
|---|---|---|
| FORCEDENTRY | CVE-2021-30860 | ✅ |
| BLASTPASS | CVE-2023-4863, CVE-2023-41064 | ✅ |
| TRIANGULATION | CVE-2023-41990 | ✅ |
| CVE-2025-43300 | CVE-2025-43300 | ✅ |
| CVE-2025-21043 | CVE-2025-21043 | ✅ |
| CVE-2026-32741 | CVE-2026-32741 | ✅ |
| Subdesbordamiento de máscara HEIF | Sin CVE (libheif <= 1.21.2) | ✅ |
| CVE-2026-32882 | CVE-2026-32882, CVE-2025-68431 | ✅ |
| CVE-2026-86950 | CVE-2026-86950 | ✅ |

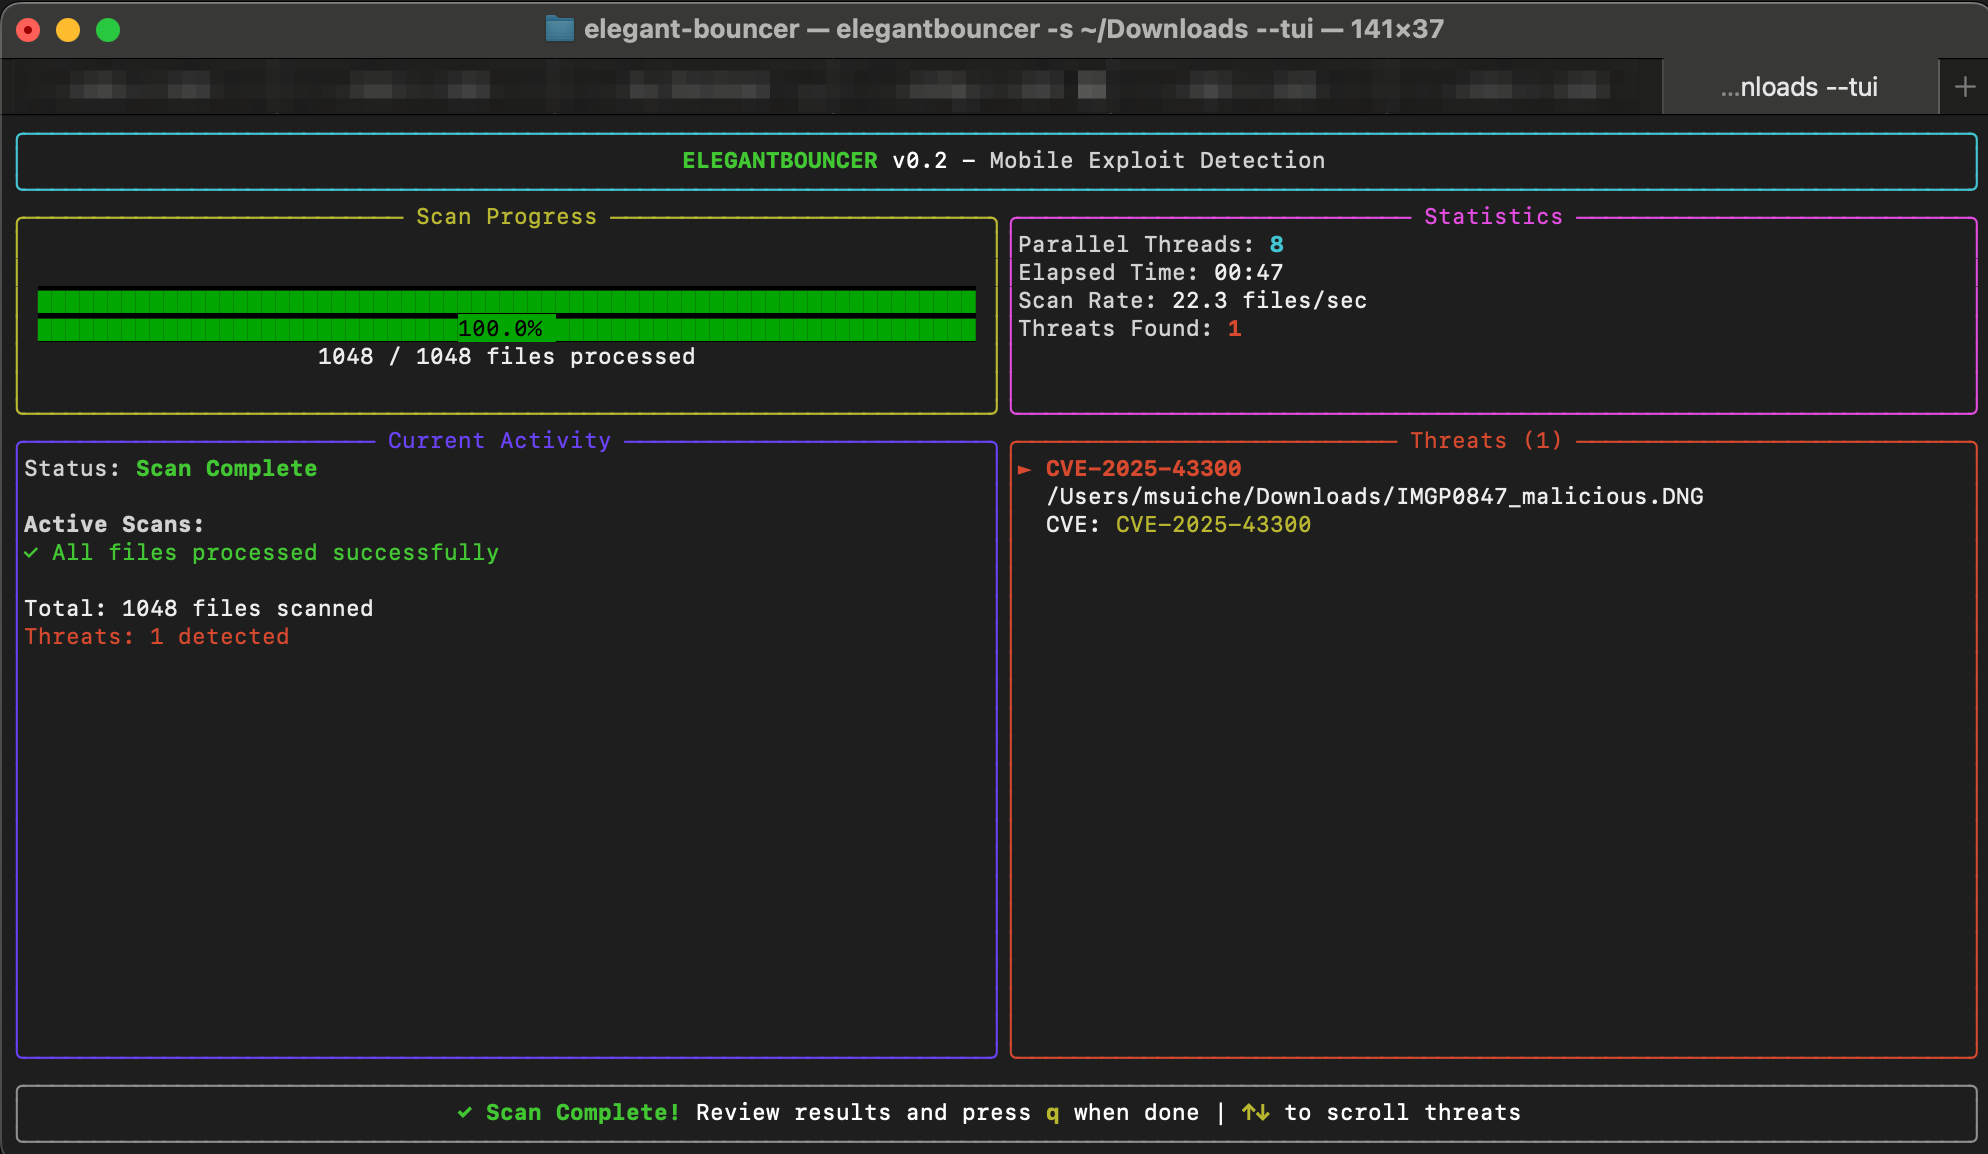
El modo TUI proporciona una visualización en tiempo real de las operaciones de escaneo paralelo, mostrando todos los hilos de trabajo activos simultáneamente. Actívelo con la opción --tui al escanear directorios.
elegant-bouncer v0.2
ELEGANTBOUNCER Detection Tool
Detection tool for file-based mobile exploits.

A utility designed to detect the presence of known mobile APTs in commonly distributed files.

Usage: elegant-bouncer [OPTIONS] <Input path>

Arguments:
  <Input path>
          Path to the input file or folder

Options:
  -v, --verbose
          Print extra output while parsing

  -s, --scan
          Assess a given file or folder, checking for known vulnerabilities

  -c, --create-forcedentry
          Create a FORCEDENTRY-like PDF

  -r, --recursive
          Recursively scan subfolders

  -m, --messaging
          Scan messaging app databases for attachments (iOS backup format)

  --ios-extract
          Extract/reconstruct iOS backup to readable folder structure

  -o, --output <OUTPUT>
          Output directory for iOS backup extraction

  -f, --force
          Force overwrite of output directory if not empty

  -e, --extensions <EXTENSIONS>
          File extensions to scan (comma-separated, e.g., "pdf,webp,ttf")
          Default: pdf,gif,webp,jpg,jpeg,png,tif,tiff,dng,heic,heif,hif,avif,ttf,otf

  -h, --help
          Print help information (use `-h` for a summary)

  -V, --version
          Print version information
Use --scan para evaluar un solo archivo en busca de vulnerabilidades conocidas:
elegantbouncer --scan suspicious_file.pdf
Escanear todos los archivos compatibles en un directorio:
elegantbouncer --scan /path/to/folder
Use el flag -r para escanear recursivamente todos los subdirectorios:
elegantbouncer --scan /path/to/folder -r
Especifique qué tipos de archivo escanear usando el flag -e:
# Scan only PDF and DNG files
elegantbouncer --scan /path/to/folder -e pdf,dng

# Scan only image files recursively
elegantbouncer --scan /path/to/folder -r -e jpg,jpeg,png,webp,gif
De forma predeterminada, la herramienta escanea archivos con estas extensiones:
Al escanear un directorio, la herramienta proporciona:
[+] Scanning directory: /path/to/documents
[+] Recursive mode enabled
[+] Extensions: pdf, gif, webp, jpg, jpeg, png, tif, tiff, dng, heic, heif, hif, avif, ttf, otf

[1] Scanning: /path/to/documents/invoice.pdf
[2] Scanning: /path/to/documents/photo.jpg
[3] Scanning: /path/to/documents/malicious.webp
  └─ THREAT found: BLASTPASS
[4] Scanning: /path/to/documents/report.pdf
  └─ THREAT found: FORCEDENTRY

[+] Scanned 4 files

[+] Summary Results:
╭────────────────┬───────────────────────────────┬──────────────────────────────────────────────────────────────────────────┬──────────╮
│ name           │ cve_ids                       │ description                                                              │ detected │
├────────────────┼───────────────────────────────┼──────────────────────────────────────────────────────────────────────────┼──────────┤
│ FORCEDENTRY    │ CVE-2021-30860                │ Malicious JBIG2 PDF shared over iMessage                                 │ Yes      │
│ BLASTPASS      │ CVE-2023-4863, CVE-2023-41064 │ Malicious WebP presumably shared over iMessage and other mediums         │ Yes      │
│ TRIANGULATION  │ CVE-2023-41990                │ Maliciously crafted TrueType font embedded in PDFs shared over iMessage  │ No       │
│ CVE-2025-43300 │ CVE-2025-43300                │ Malicious DNG with JPEG Lossless compression exploiting RawCamera.bundle │ No       │
╰────────────────┴───────────────────────────────┴──────────────────────────────────────────────────────────────────────────┴──────────╯

[!] Infected Files Details:
╭────────────────────────────────┬─────────────┬───────────────────────────────╮
│ path                           │ threat_name │ cve_ids                       │
├────────────────────────────────┼─────────────┼───────────────────────────────┤
│ /path/to/documents/report.pdf  │ FORCEDENTRY │ CVE-2021-30860                │
│ /path/to/documents/malicious.webp │ BLASTPASS   │ CVE-2023-4863, CVE-2023-41064 │
╰────────────────────────────────┴─────────────┴───────────────────────────────╯






