
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis de Binarios — Página 24 | Kitploit
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 1 día
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 14h 22m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 1 mes
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 3 meses
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 3 días
angr preview#6

angr

GitHubangr/angr
9.0khace 1 día
capa preview#7

capa

GitHubmandiant/capa
6.1khace 2 días
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 1 día
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 5h 28m
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 23 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1648 resultados
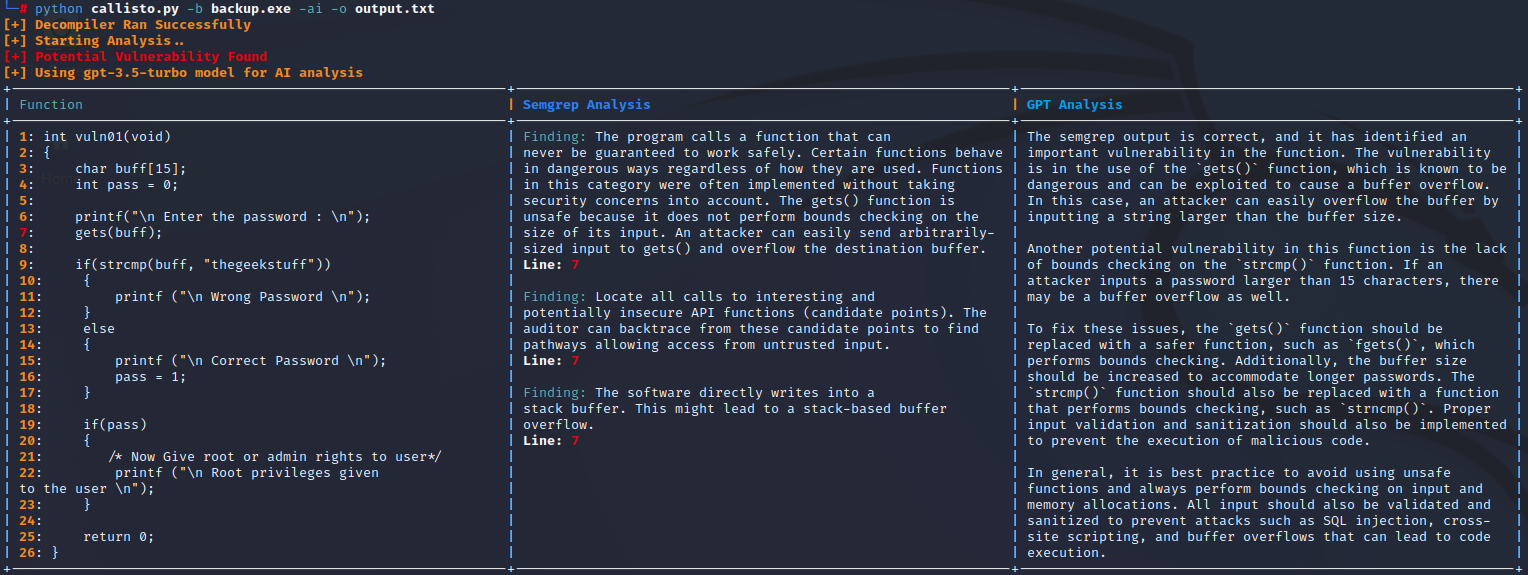
Callisto preview

Callisto

GitHubjetp1ane/callisto

Herramienta automatizada de análisis de vulnerabilidades binarias que descompila ejecutables mediante Ghidra, escanea código pseudo-C con Semgrep y…
static-analysisvulnerability-analysisreverse-engineering+2
368hace 3 años
RESim preview

RESim

GitHubmfthomps/resim

Software de ingeniería inversa usando un simulador de sistema completo
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
194hace 4 días
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Librería de Python para diseccionar y analizar datos relacionados con Cobalt Strike, como payloads de Beacon y perfiles Malleable C2
network-forensicsmalware-analysisdigital-forensics+4
193hace 16 días
drltrace preview

drltrace

GitHubmxmssh/drltrace

Drltrace es un rastreador de llamadas a bibliotecas para aplicaciones Windows y Linux.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
419hace 6 años
Reversecore_MCP preview

Reversecore_MCP

GitHubsjkim1127/reversecore_mcp

Un servidor MCP con prioridad en seguridad que permite a los agentes de IA realizar ingeniería inversa automatizada, análisis de malware, forense,…
ioc-managementstatic-analysisdynamic-analysis-sandboxing+7
185hace 14 días
PyMemoryEditor preview

PyMemoryEditor

GitHubjeanextreme002/pymemoryeditor

Una biblioteca, aplicación y MCP en Python puro que te permite inspeccionar, modificar y buscar en la memoria de cualquier proceso en ejecución en…
memory-forensicsexploitationreverse-engineering+3
206hace 19 días
cave_miner preview

cave_miner

GitHubantonin-deniau/cave_miner

Buscar cueva de código en todos los binarios

code-analysisexploitationreverse-engineering+1
286hace 2 meses
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Herramientas de evasión de AV en Python
encryption-decryption-toolspayload-generationexploitation+9
515hace 1 año
AtomicSyscall preview

AtomicSyscall

GitHubdaem0nc0re/atomicsyscall

Herramientas y PoCs para la investigación de syscalls de Windows.
ids-ips-evasionreverse-engineeringbinary-analysis+3
364hace 11 meses
javaserializetools preview

javaserializetools

GitHubshack2/javaserializetools

Herramienta de explotación de vulnerabilidades de deserialización de Java V1.0 Herramienta de verificación de vulnerabilidades relacionadas con la…
vulnerability-analysisexploitationweb-application-exploitation+2
513hace 7 años
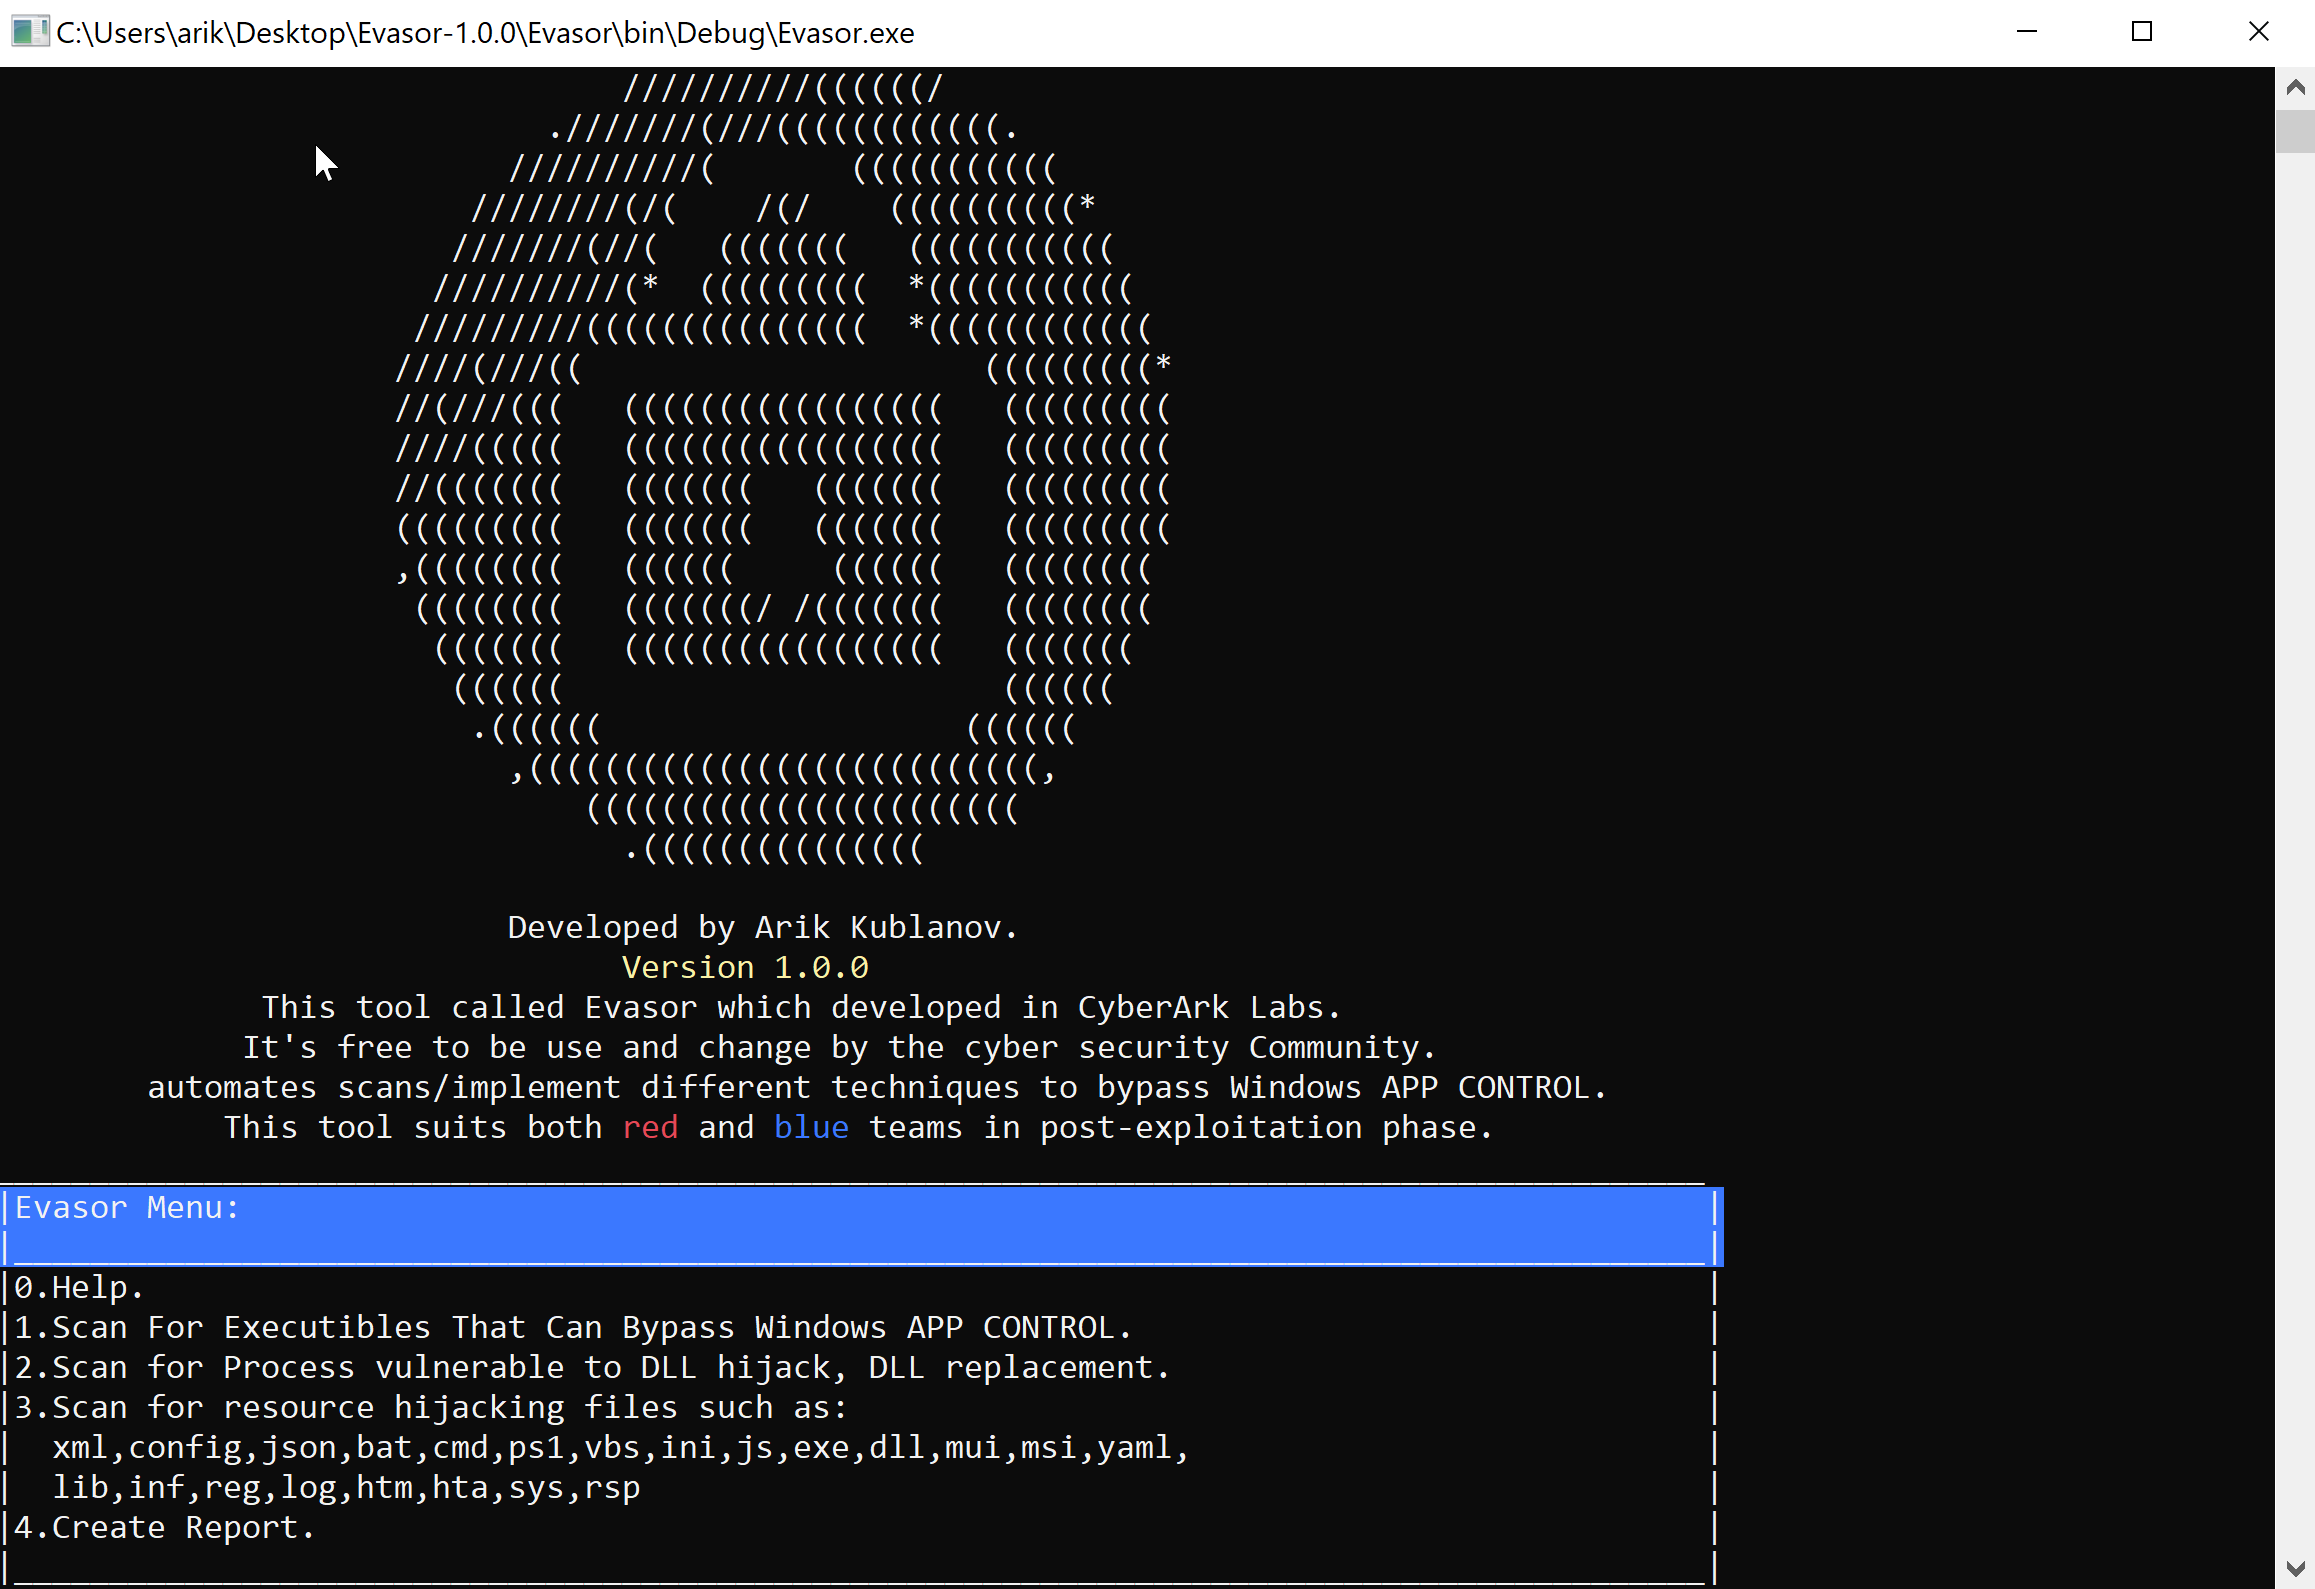
ttddbg preview

ttddbg

GitHubairbus-cert/ttddbg

Complemento de depuración de viaje en el tiempo para IDA
dynamic-code-analysisreverse-engineeringdebuggers+1
598hace 2 años
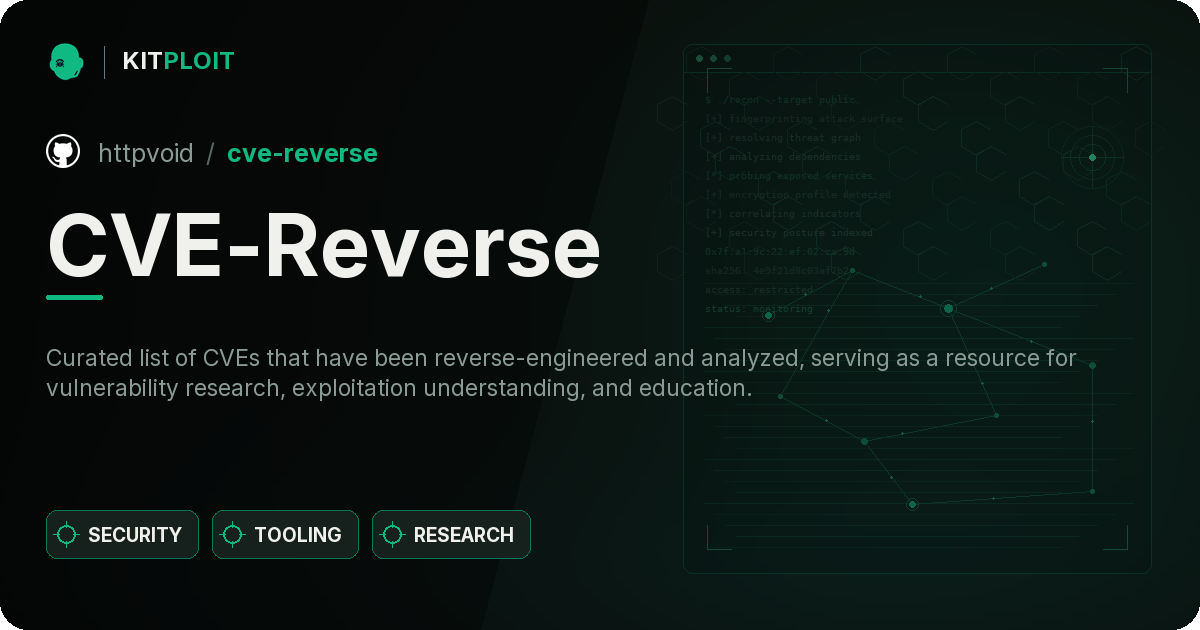
Evasor preview

Evasor

GitHubcyberark/evasor

Una herramienta para usar en la fase de post-explotación para equipos azules y rojos para evadir políticas de APPLICATIONCONTROL
defensive-toolsprivilege-escalationvulnerability-analysis+3
324hace 6 años
CVE-Reverse preview

CVE-Reverse

GitHubhttpvoid/cve-reverse

Lista curada de CVEs que han sido sometidos a ingeniería inversa y analizados, que sirve como recurso para la investigación de vulnerabilidades, la…
vulnerability-analysisreverse-engineeringbinary-analysis+3
283hace 4 años
heaphopper preview

heaphopper

GitHubangr/heaphopper

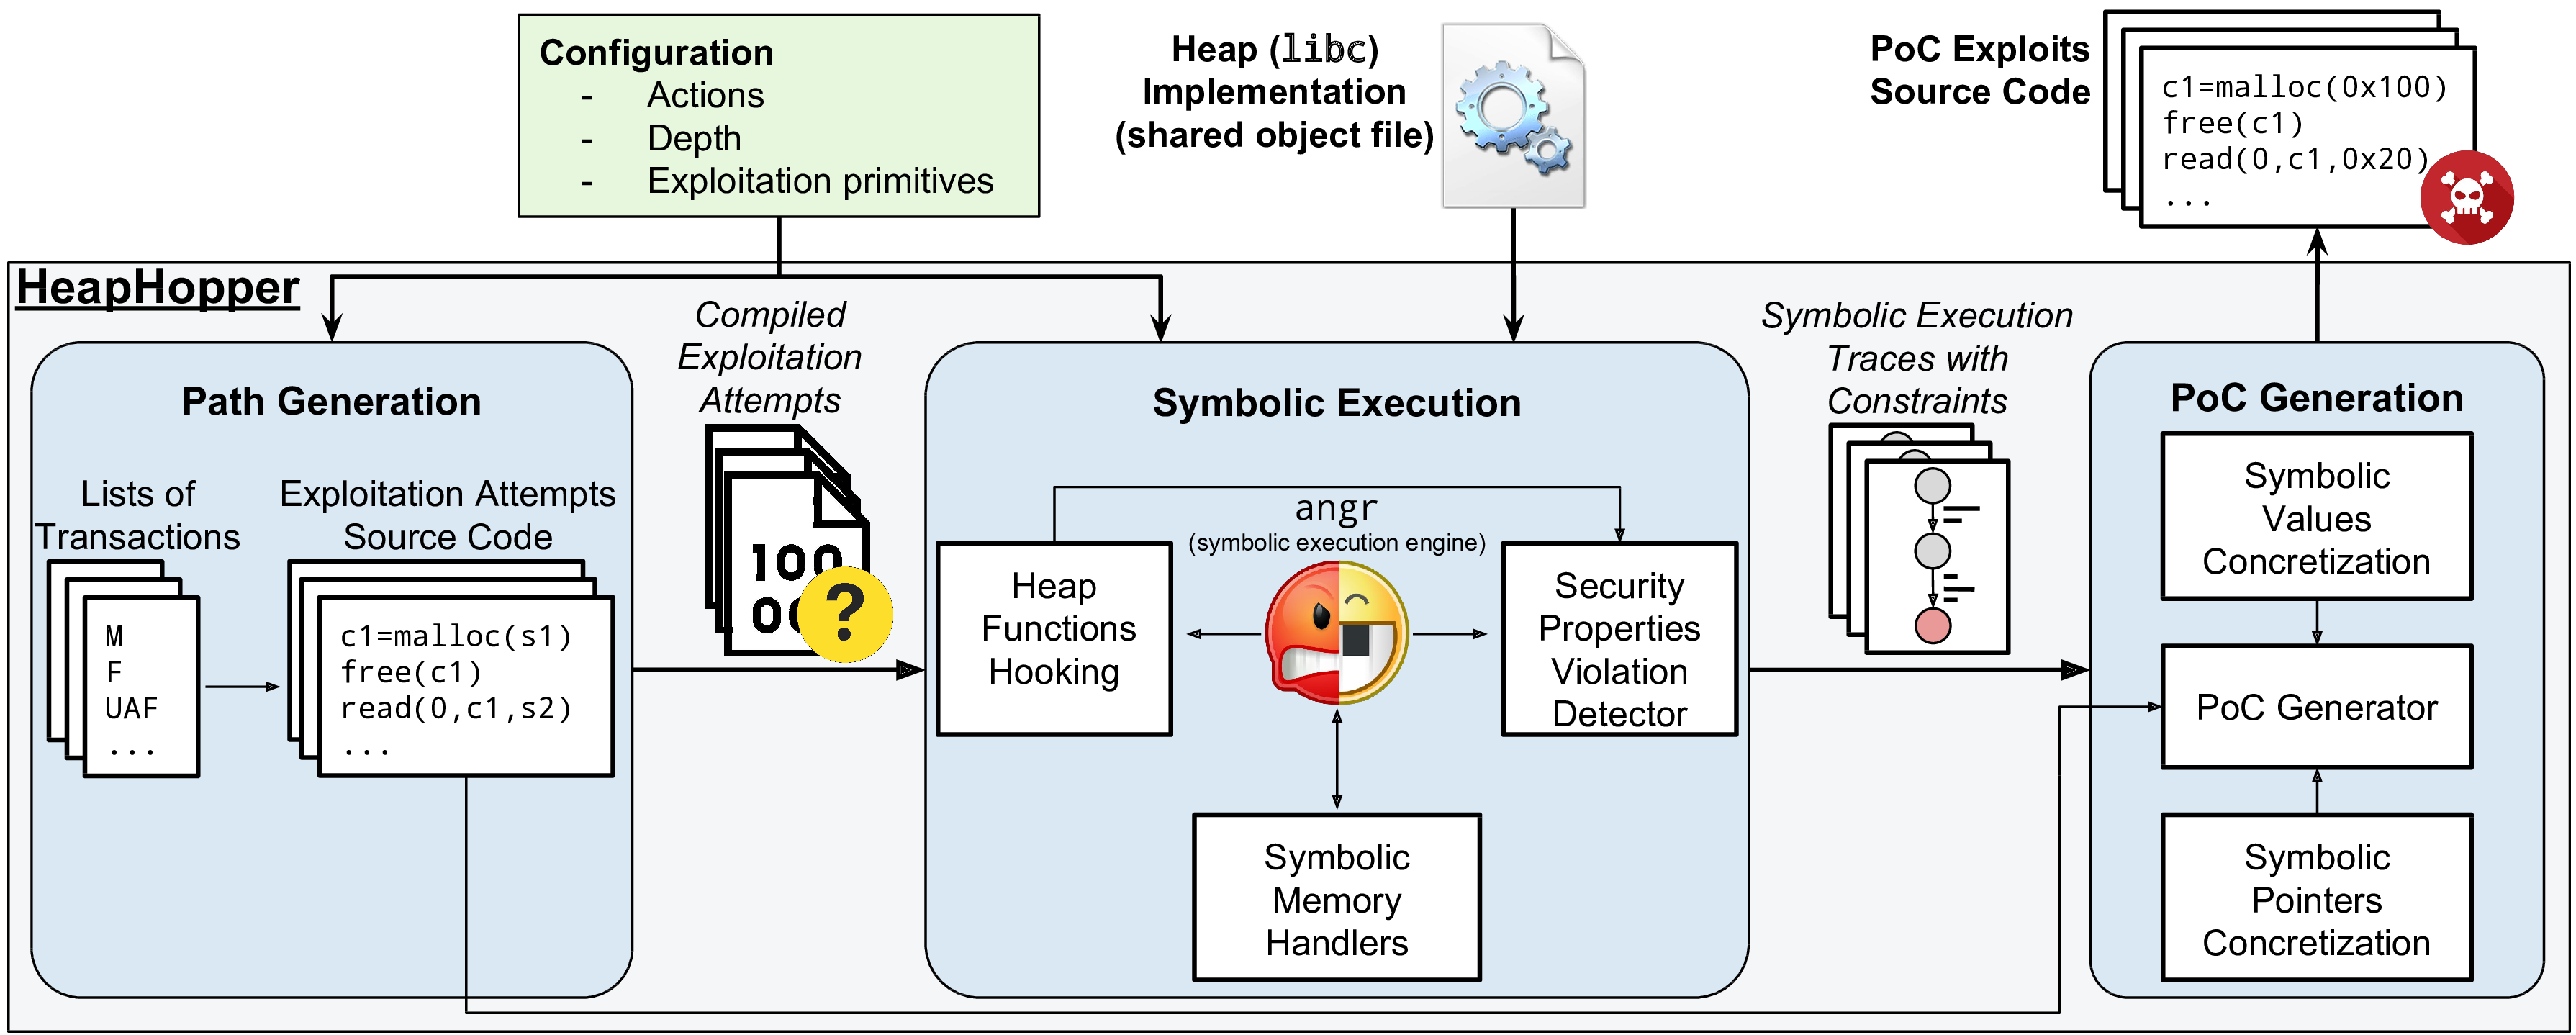
HeapHopper es un marco de verificación de modelos acotada para implementaciones de Heap.
vulnerability-analysisfuzzingbinary-analysis+2
228hace 1 mes
WDExtract preview

WDExtract

GitHubhfiref0x/wdextract

Extraer la base de datos de Windows Defender de archivos vdm y desempaquetarla
encryption-decryption-toolsreverse-engineeringforensics+2
490hace 6 meses
VMUnprotect.Dumper preview

VMUnprotect.Dumper

GitHubvoid-stack/vmunprotect.dumper

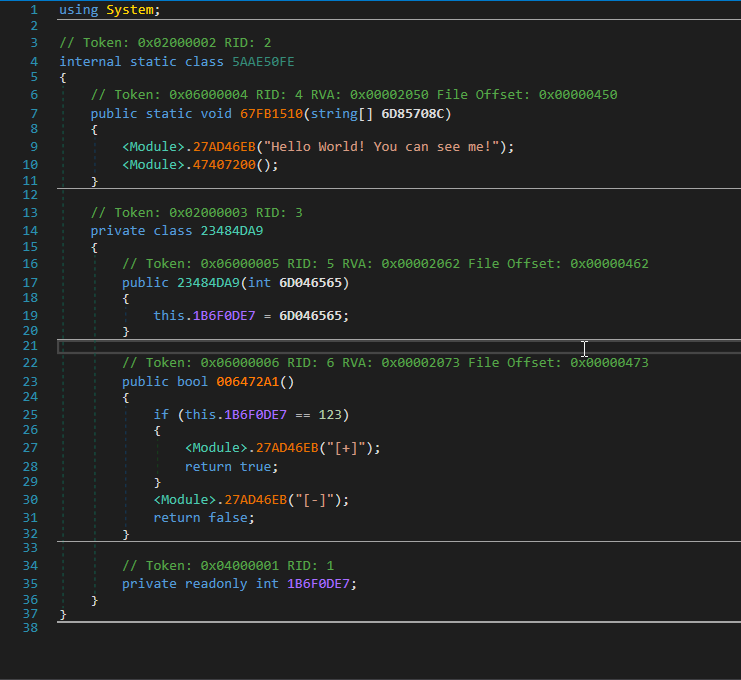
VMUnprotect.Dumper puede desproteger dinámicamente ensamblados protegidos con VMProtect.
dynamic-code-analysisreverse-engineeringmalware-analysis+1
459hace 4 años
FalconEye preview

FalconEye

GitHubrajiv2790/falconeye

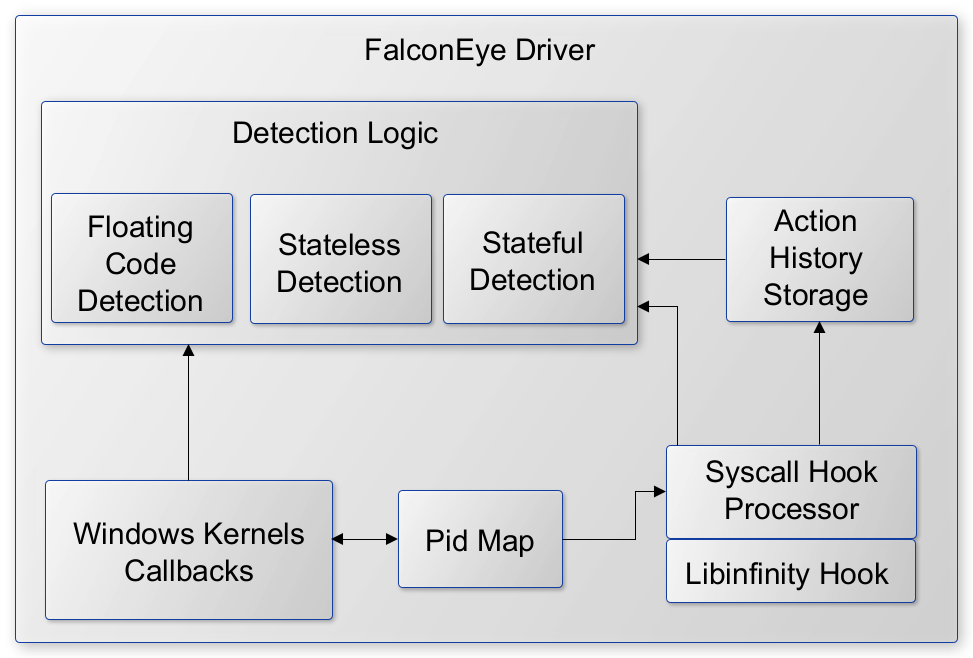
Controlador de Windows en modo kernel para la detección en tiempo real de técnicas de inyección de procesos, incluyendo inyección de shellcode, DLL e…
defensive-toolsmalware-analysisbinary-analysis+1
310hace 5 años
CVE-2023-4863 preview

CVE-2023-4863

GitHubmistymntncop/cve-2023-4863

Prueba de concepto para CVE-2023-4863, un desbordamiento de búfer en el montón en la decodificación de imágenes WebP. Demuestra el mecanismo de…


vulnerability-analysiscode-analysisexploitation+2
318hace 2 años
Anterior1…232425…92Siguiente







