Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
replica — Plugin de Ghidra que mejora la ingeniería inversa corrigiendo desensamblados omitidos, detectando funciones, etiquetando constantes criptográficas y renombrando funciones basándose en llamadas a API y referencias a cadenas. | Kitploit
Herramientas/GitHubGitHub/reb311ion/replica
Análisis EstáticoIngeniería InversaAnálisis de MalwareCriptografíaAnálisis de Binarios
GitHubreb311ion/replica

replica

Plugin de Ghidra que mejora la ingeniería inversa corrigiendo desensamblados omitidos, detectando funciones, etiquetando constantes criptográficas y renombrando funciones basándose en llamadas a API y referencias a cadenas.

Ver Repositorio
3153039hace 6 añosRevisado por Kitploit
Compartir

REPLICA

Ejemplo

DOMA AL DRAGÓN

✨Características

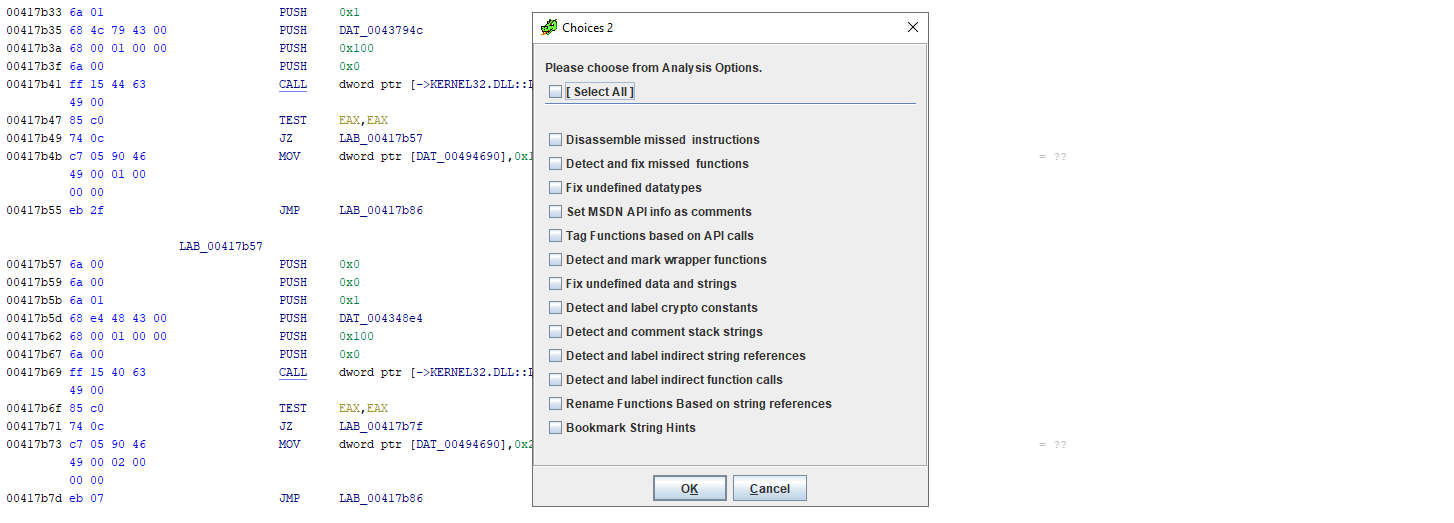
  • ⚡ Desensamblar instrucciones omitidas – Definir código que el análisis automático de Ghidra omitió
  • ⚡ Detectar y corregir funciones omitidas – Definir funciones que el análisis automático de Ghidra omitió
  • ⚡ Corregir tipos de datos 'undefinedN' – Mejorar el desensamblado y la descompilación corrigiendo los tipos de datos 'undefinedN'
  • ⚡ Establecer información de API de MSDN como comentarios – Integrar información sobre funciones, argumentos y valores de retorno en el listado de desensamblado de Ghidra en forma de comentarios
  • ⚡ Etiquetar funciones según llamadas a API – Renombrar funciones que llaman a una o más APIs con el nombre de la API y el tipo de familia de API si está disponible
  • ⚡ Detectar y marcar funciones wrapper – Renombrar funciones wrapper con el nivel de encapsulamiento y el nombre de la función envuelta
  • ⚡ Corregir datos y cadenas no definidas – Definir cadenas ASCII que el análisis automático de Ghidra omitió y convertir bytes no definidos en el segmento de datos a DWORDs/QWORDs
  • ⚡ Detectar y etiquetar constantes criptográficas – Buscar y etiquetar constantes conocidas asociadas con algoritmos criptográficos en el código
  • ⚡ Detectar y comentar cadenas en pila – Encontrar y agregar comentarios posteriores a cadenas en pila
  • ⚡ Renombrar funciones según referencias a cadenas – Renombrar funciones que referencian una o más cadenas con el nombre de la función seguido del nombre de la cadena
  • ⚡ Marcar pistas de cadenas – Marcar cadenas interesantes (extensiones de archivo, agentes de navegador, claves de registro, etc.)

🚀 Instalación:

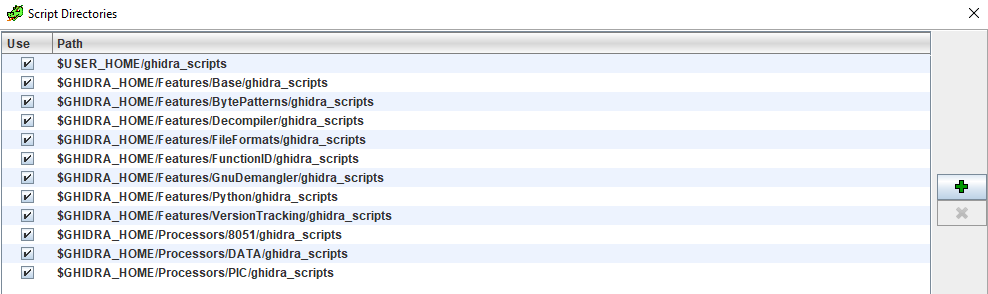
Copia los archivos del repositorio en cualquiera de los directorios ghidra_scripts y extrae db.7z. Los directorios se pueden encontrar en Window->Script Manager->Script Directories
image

Busca replica y habilita la opción in tool image

¡Listo! image

image

🔒 Licencia

Licenciado bajo GNU General Public License v3.0

⛏️ ¿ERROR? ABRIR NUEVO ISSUE

ABRIR NUEVO ISSUE

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →