
 #1
Tools zum Erstellen und Manipulieren von Low-Level-Code, der nach erfolgreicher Exploitation ausgeführt wird.
Kitploit empfohlen

 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 zardus/ctf-tools
Einige Setup-Skripte für Sicherheitsforschungstools.
 gallopsled/pwntools
CTF-Framework und Exploit-Entwicklungsbibliothek
 bishopfox/sliver
Angreifer-Emulations-Framework
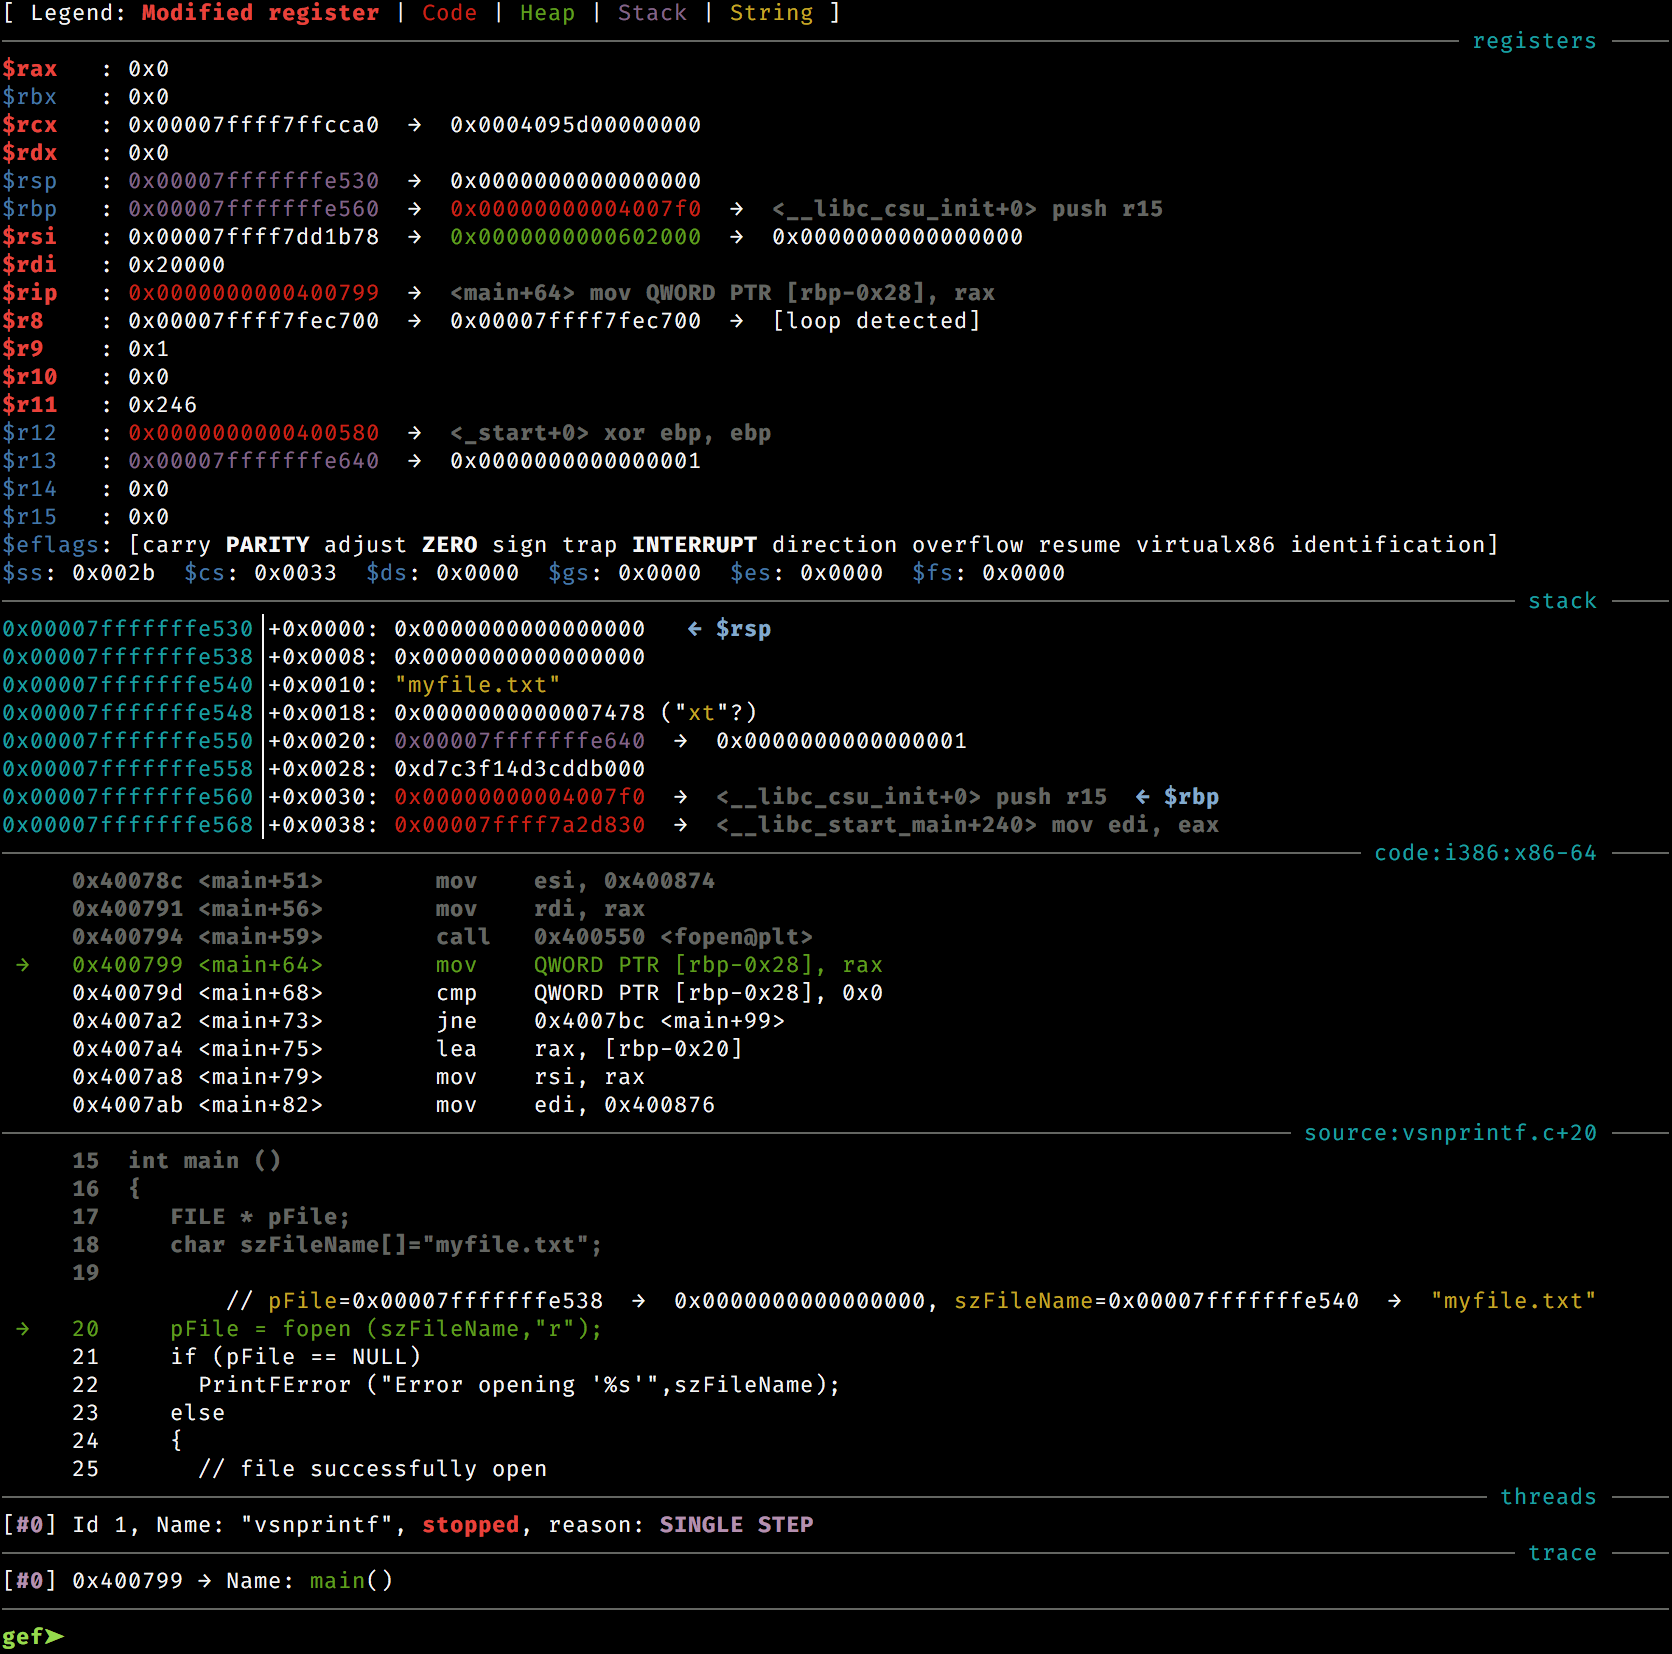 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 k8gege/k8tools
K8-Tool-Sammlung (Internes Netzwerk-Penetration/Privilege-Escalation-Tools/Remote-Buffer-Overflow/Exploit/Scanner/Passwort-Cracking/Antivirus-Evasion-…
 darthton/blackbone
Windows-Speicher-Hacking-Bibliothek
 ne0nd0g/merlin
Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.
 trustedsec/unicorn
Unicorn ist ein einfaches Werkzeug, um einen PowerShell-Downgrade-Angriff durchzuführen und Shellcode direkt in den Speicher zu injizieren. Basierend…
 ntfargo/relapse-exploit
PS5-Exploit-Kette für Firmware 7.00-13.60, die ein WebKit-JSC-Info-Leak und TypedArray-Korruption mit einem aio_multi_wait-UAF-Race für…
 zhzyker/exphub
Exphub[Exploit-Skriptbibliothek] umfasst Exploit-Skripte für Webloigc, Struts2, Tomcat, Nexus, Solr, Jboss und Drupal. Zuletzt hinzugefügt:…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 0dayctf/reverse-shell-generator
Gehosteter Reverse-Shell-Generator mit einer Menge an Funktionen. -- (Großartig für CTFs)
 rapid7/metasploit-payloads
Einheitliches Repository für verschiedene Metasploit-Framework-Payloads
 longld/peda
PEDA - Python Exploit Development Assistance für GDB
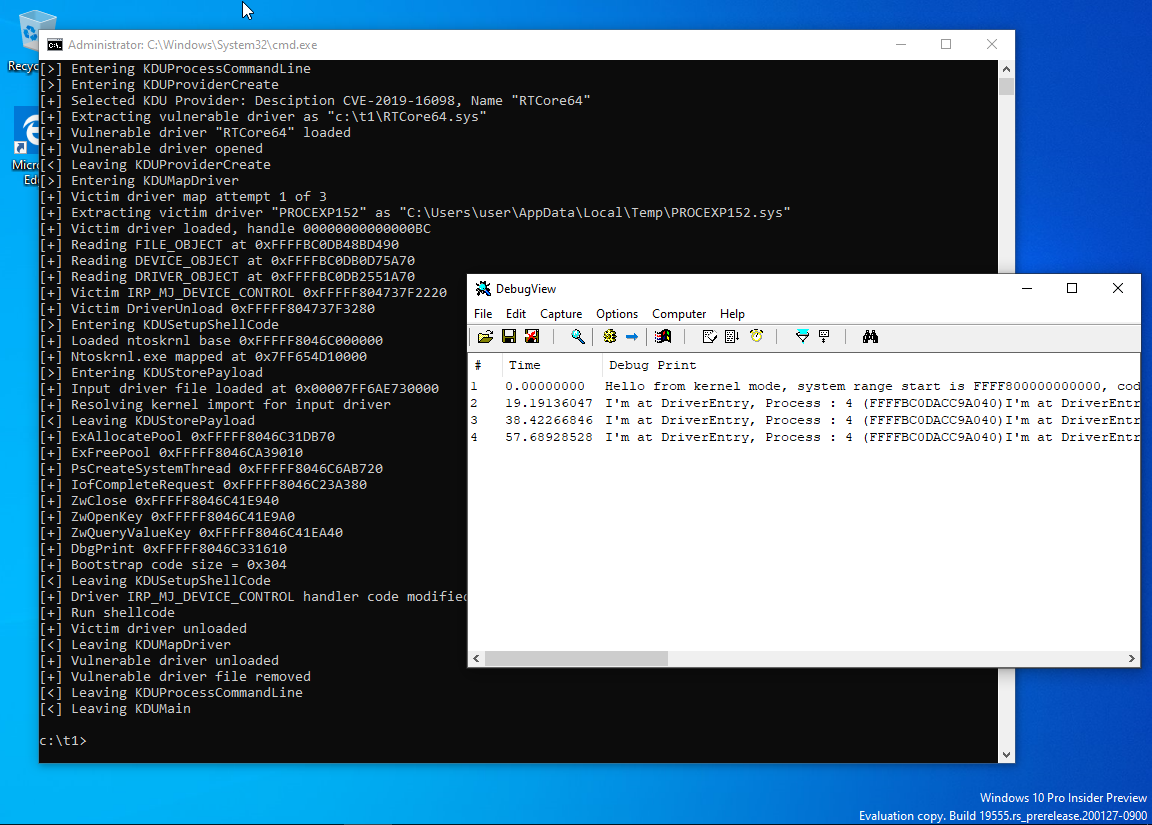 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 byt3bl33d3r/offensivenim
Meine Experimente zur Bewaffnung von Nim (https://nim-lang.org/)




