
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-0688-GUI — GUI-Exploit-Tool für CVE-2020-0688(Microsoft Exchange Standard-MachineKeySection-Deserialisierungs-Schwachstelle) | Kitploit
Tools/GitHubGitHub/w01fh4cker/cve-2020-0688-gui
Payload-GenerierungSchwachstellenanalyseExploitationShellcodeWebanwendungs-ExploitationRed Teaming
GitHubw01fh4cker/cve-2020-0688-gui

CVE-2020-0688-GUI

GUI-Exploit-Tool für CVE-2020-0688(Microsoft Exchange Standard-MachineKeySection-Deserialisierungs-Schwachstelle)

Repository anzeigen
16336vor 2 JahrenNoch nicht geprüft
Teilen

1. Projektzweck und Referenzen

Der Zweck ist einfach: Ich plane, demnächst wieder C# für C2 zu verwenden, also schreibe ich zuerst ein paar kleine Spielereien, um zu üben und die Motivation zu steigern. Da kam mir die Idee, das Tool von zcgonvh in eine grafische Oberfläche umzuwandeln. Der Link zum ursprünglichen Tool:

https://github.com/zcgonvh/CVE-2020-0688

2. Verwendung

Laden Sie vom Release-Bereich herunter:

https://github.com/W01fh4cker/CVE-2020-0688-GUI/releases/download/0.0.1-beta/CVE-2020-0688-GUI-V0.0.1-beta.zip
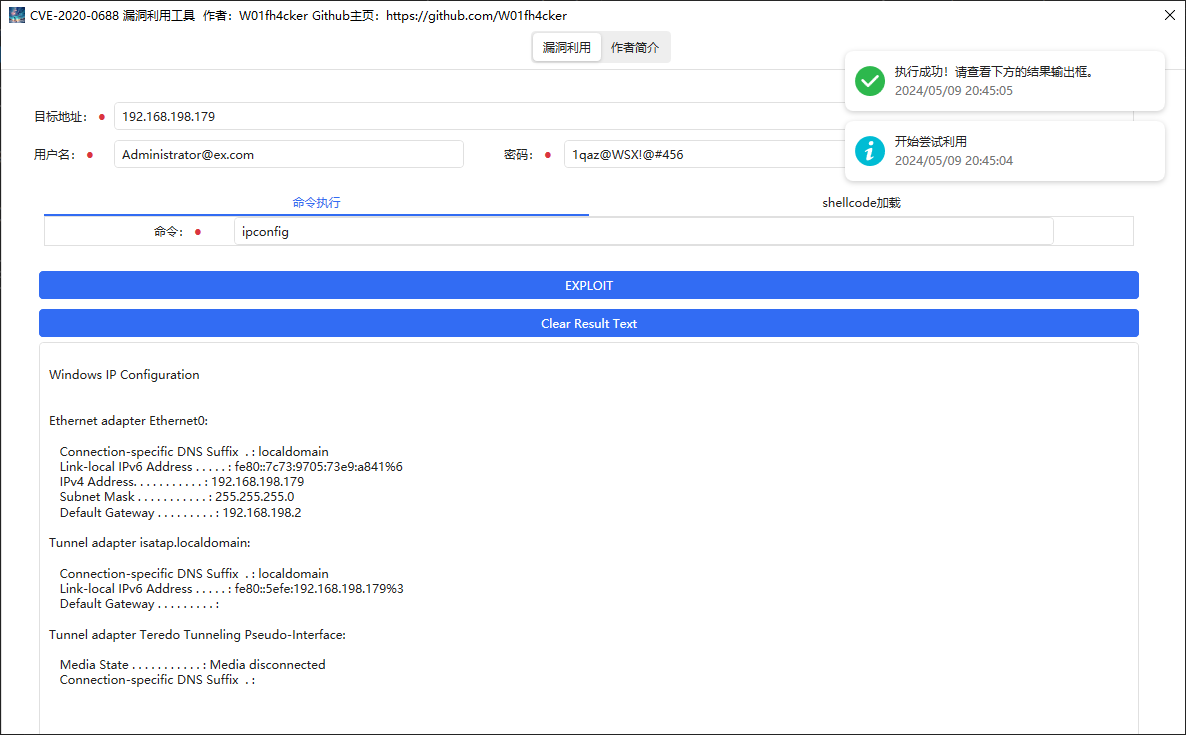
1. Befehlsausführung

2. Shellcode-Ladung

3. Über

Willkommen, folgen Sie meinem öffentlichen Konto:

Konzentriert sich auf die Veröffentlichung technischer Artikel, mit einer leidenschaftlichen Hingabe und unerschütterlichem Glauben an die Technik. Bitte keine Unterhaltungsbranche oder Spekulanten.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




