
 #1
Tools zur Umgehung von Intrusion Detection und Prevention Systems (IDS/IPS) und Netzwerk-Sicherheitskontrollen.
Kitploit empfohlen

 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 enaqx/awesome-pentest
Eine Sammlung großartiger Ressourcen und Tools für Penetrationstests
 nmap/nmap
Hochleistungsfähiges Netzwerk-Erkennungs- und Sicherheits-Audit-Tool mit fortschrittlichem Port-Scanning, Betriebssystemerkennung,…
 chaitin/safeline
Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und…
 matrixtm/mhddos
Bestes DDoS Angriff Skript Python3, (Cyber / DDos) Angriff mit 56 Methoden
 jpillora/chisel
Schneller TCP/UDP-Tunnel über HTTP mit SSH-Verschlüsselung, der Reverse-Port-Forwarding, SOCKS5-Proxy und Client-Authentifizierung für sichere…
secdev/scapyPython-basierte interaktive Bibliothek zur Paketmanipulation zum Erzeugen, Dekodieren, Senden, Erfassen und Analysieren von Netzwerkpaketen über eine…
 bettercap/bettercap
Das Schweizer Taschenmesser für 802.11-, BLE-, HID-, CAN-Bus-, IPv4- und IPv6-Netzwerkaufklärung und MITM-Angriffe.
 bishopfox/sliver
Angreifer-Emulations-Framework
 crowdsecurity/crowdsec
Open-Source-IDS/IPS- und WAF-Engine, die Protokolle und HTTP-Anfragen analysiert, um bösartige IPs zu erkennen und zu blockieren. Dabei wird eine…
 bunkerity/bunkerweb
🛡️ Open-Source und cloud-native Web Application Firewall (WAF)
 rofl0r/proxychains-ng
proxychains ng (neue Generation) - ein Preloader, der Aufrufe an Sockets in dynamisch gelinkten Programmen abfängt und sie über einen oder mehrere…
 yarrick/iodine
Tunnel IPv4-Daten über DNS-Server, um Firewall-Beschränkungen zu umgehen und verdeckten Netzwerkzugriff für Penetrationstests zu ermöglichen.
 opnsense/core
OPNsense GUI, API und System-Backend
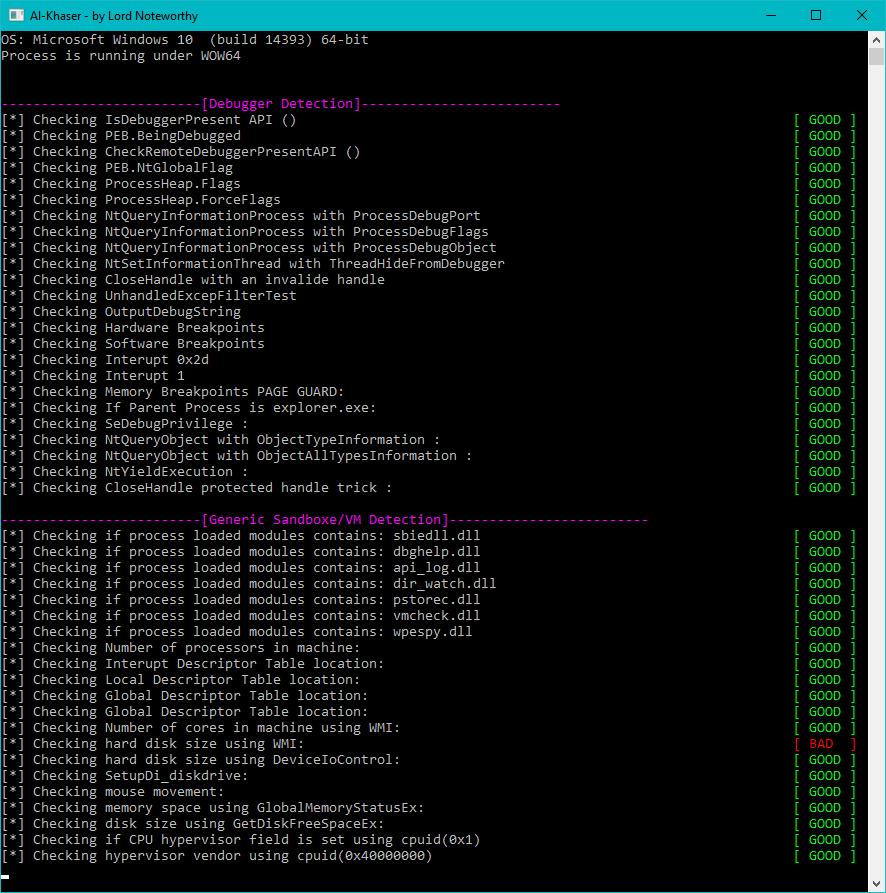 ayoubfaouzi/al-khaser
Öffentlich bekannte Malware-Techniken, die in freier Wildbahn verwendet werden: Virtuelle Maschine, Emulation, Debugger, Sandbox-Erkennung.
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 cifertech/esp32-div
ESP32DIV ist ein multifunktionales drahtloses Offensiv- und Defensiv-Toolkit, das auf einem ESP32 basiert.
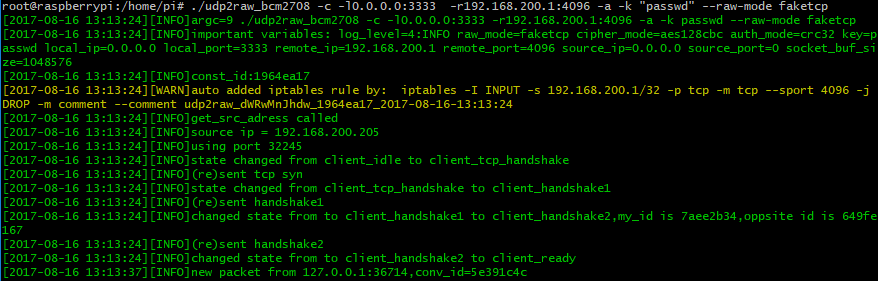 wangyu-/udp2raw
Ein Tunnel, der UDP-Verkehr in verschlüsselten UDP-/FakeTCP-/ICMP-Verkehr umwandelt, indem er Raw Socket verwendet, hilft Ihnen, UDP FireWalls (oder…





