brainproxy
Ein schnelles, KI-orientiertes Toolkit für Web-Sicherheitstests, geschrieben in Rust. Einige UI-Elemente sind anderen Apps nachempfunden, und die Scan-Regeln sind aus OWASP ZAP portiert (Apache 2.0, siehe NOTICE). Sein Hauptbetreiber ist eine KI-Pentesting-Plattform: Braintruder steuert es über einen Kali-Runner. Jede Funktion ist ein nicht-interaktiver CLI-Befehl mit strukturierter JSON-Ausgabe, und eine Desktop-App für macOS, Linux und Windows läuft auf derselben Engine.
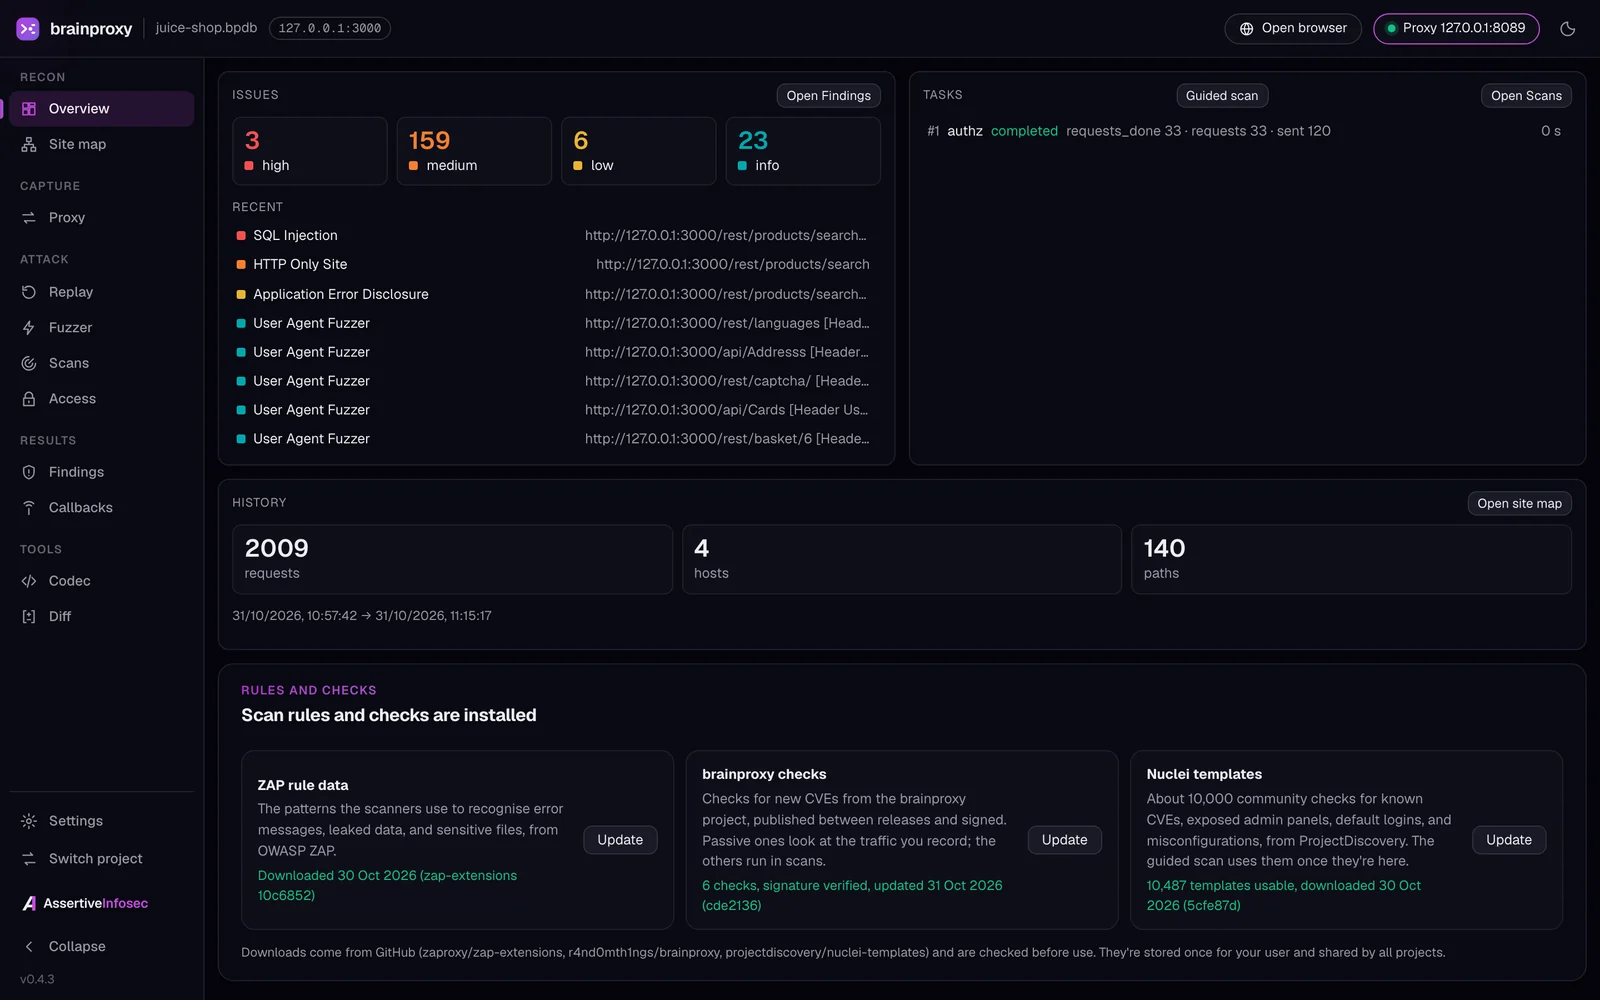
Verwende es nur gegen Systeme, für deren Test du autorisiert bist.
Highlights
- Geführter Scan. Wähle die Sites und eine Tiefe (Quick, Standard, Thorough), und die Übersicht crawlt, greift an und zeigt die Ergebnisse. Öffne sie jederzeit erneut über die Übersicht oder Scans › Neuer Scan.
- Geführter API-Scan. Gib ihm eine OpenAPI-3- oder Swagger-2.0-Datei (JSON oder YAML), eine Postman-Collection mit ihrer Umgebung oder ein GraphQL-Schema bzw. einen Endpoint, wähle den Server, füge einen API-Schlüssel, Bearer-Token, OAuth 2 (Client Credentials, Passwort, Refresh Token oder eine Browser-Anmeldung, die bei Ablauf erneuert wird) oder einen Request-Signer (HMAC-, RSA-, ECDSA- oder Ed25519-Schlüssel, JWTs, AWS SigV4 oder das eigene Pre-Request-Script der Collection) hinzu, falls die API einen benötigt, und markiere die zu testenden Operationen. PUT, PATCH, DELETE und GraphQL-Mutationen bleiben deaktiviert, bis du sie freischaltest, und nichts wird außerhalb des Geltungsbereichs des Engagements gesendet.
- Gezielte Scans. Durchsuche die ZAP-Scan-Regeln und die Nuclei- und brainproxy-Checks nach Name, CVE oder Tag (Scans › Neuer Scan › Gezielt), wähle einige aus und führe nur diese aus.
- Checks für neue CVEs zwischen Releases. Die eigenen Checks von brainproxy stammen aus einem signierten Feed (Ed25519, vor der Installation verifiziert) und werden einmal täglich aktualisiert, sodass ein neuer CVE-Check nicht auf eine neue App-Version warten muss. CVE-Schnellchecks mit einem Klick führen einen davon auf deinen Sites aus, etwa den Brotli-Decoder-Bug CVE-2026-111497. PHP2Shell (CVE-2026-109618, CVE-2026-109619) hat einen eigenen integrierten Check.
- Passive Checks. Feed- und lokale Checks mit
scope: passive betrachten den von dir aufgezeichneten Datenverkehr und senden nichts, neben den integrierten passiven Regeln.
- Skripte, wo Text nicht ausreicht. Eine eigene JavaScript-Datei kann die Ersetzung einer Match-and-Replace-Regel berechnen (etwa jede Anfrage signieren), Fuzz-Payloads verarbeiten oder ein passiver Check sein, der Findings zurückgibt. Sie läuft in einer Sandbox ohne Datei- oder Netzwerkzugriff, unter einem Zeit- und Speicherlimit, und nur wenn du sie benennst: ein Agent über MCP kann das nicht.
- Berichte, die Menschen lesen können. Findings › Bericht… erstellt einen Bericht für seinen Leser, mit Live-Vorschau: technisch, eine Management-Zusammenfassung mit Lagebild und Trends, eine Entwicklerübergabe mit einer curl-Zeile pro Finding oder ein Retest-Schreiben darüber, was sich seit einem Tag geändert hat. Füge dein Unternehmen, Logo und Farbe hinzu, bewerte Probleme mit CVSS 4.0 und speichere den Bericht als HTML, PDF, Word oder Markdown. Session-Cookies, Anmeldedaten und Tokens werden maskiert, sodass er weitergegeben werden kann; gespeicherte Layouts behalten die Auswahl für das nächste Mal.
- Sieh, was ein Retest behoben hat. Vergleiche Findings mit einem Scan: neu darin, weiterhin gefunden oder nicht mehr gefunden (wahrscheinlich behoben), wobei nur gezählt wird, was dieser Scan tatsächlich abgedeckt hat.
- WebSockets. Der Proxy zeichnet jede WebSocket-Verbindung und -Nachricht auf (Fragmente zusammengefügt, permessage-deflate rückgängig gemacht), kann Nachrichten im Intercept zum Bearbeiten oder Verwerfen zurückhalten, und Replay öffnet neue Verbindungen mit einem aufgezeichneten Handshake, um Nachrichten erneut zu senden.
- Scan-Regeln aus OWASP ZAP plus etwa 10.000 Nuclei-Templates, alle ausgeführt innerhalb eines Write-once-Engagement-Geltungsbereichs, gegen den jede Anfrage geprüft wird.
Handbuch
docs/MANUAL.md: Installation, Konzepte, ein erstes Engagement Schritt für Schritt, jedes Tool in der Desktop-App, die Kommandozeile, Agenten und Fehlerbehebung.
Desktop-App
Getaggte Releases enthalten zusätzlich die Desktop-GUI mit integrierter CLI:
brainproxy-gui-<version>-macos-arm64.dmg, brainproxy-gui-<version>-linux-x86_64.deb / .AppImage und
brainproxy-gui-<version>-windows-x86_64.msi / -setup.exe (z. B. brainproxy-gui-0.3.9-macos-arm64.dmg;
Releases bis 0.3.8 haben keine Version in den Namen). Die Apps sind noch nicht signiert: Unter macOS öffne
die App einmal, dann Systemeinstellungen → Datenschutz & Sicherheit → Trotzdem öffnen; unter Windows wähle Mehr Infos → Trotzdem ausführen. Die
reine Kommandozeile für Windows ist brainproxy-<version>-windows-x86_64.exe; die gebündelte ist
C:\Program Files\brainproxy\brainproxy.exe (.msi) oder %LOCALAPPDATA%\brainproxy\brainproxy.exe
(-setup.exe). Siehe
docs/GUI.md.
Um den aktuellen Code neben einem Release auszuprobieren, baut make dev-deb (Linux) oder make dev-macos (macOS)
ein brainproxy-dev-Paket der App nach dist/, mit eigenem Namen, eigener CLI, eigenen App-Daten und
eigenem Icon (make help; docs/GUI.md, Dev packages).










