 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen
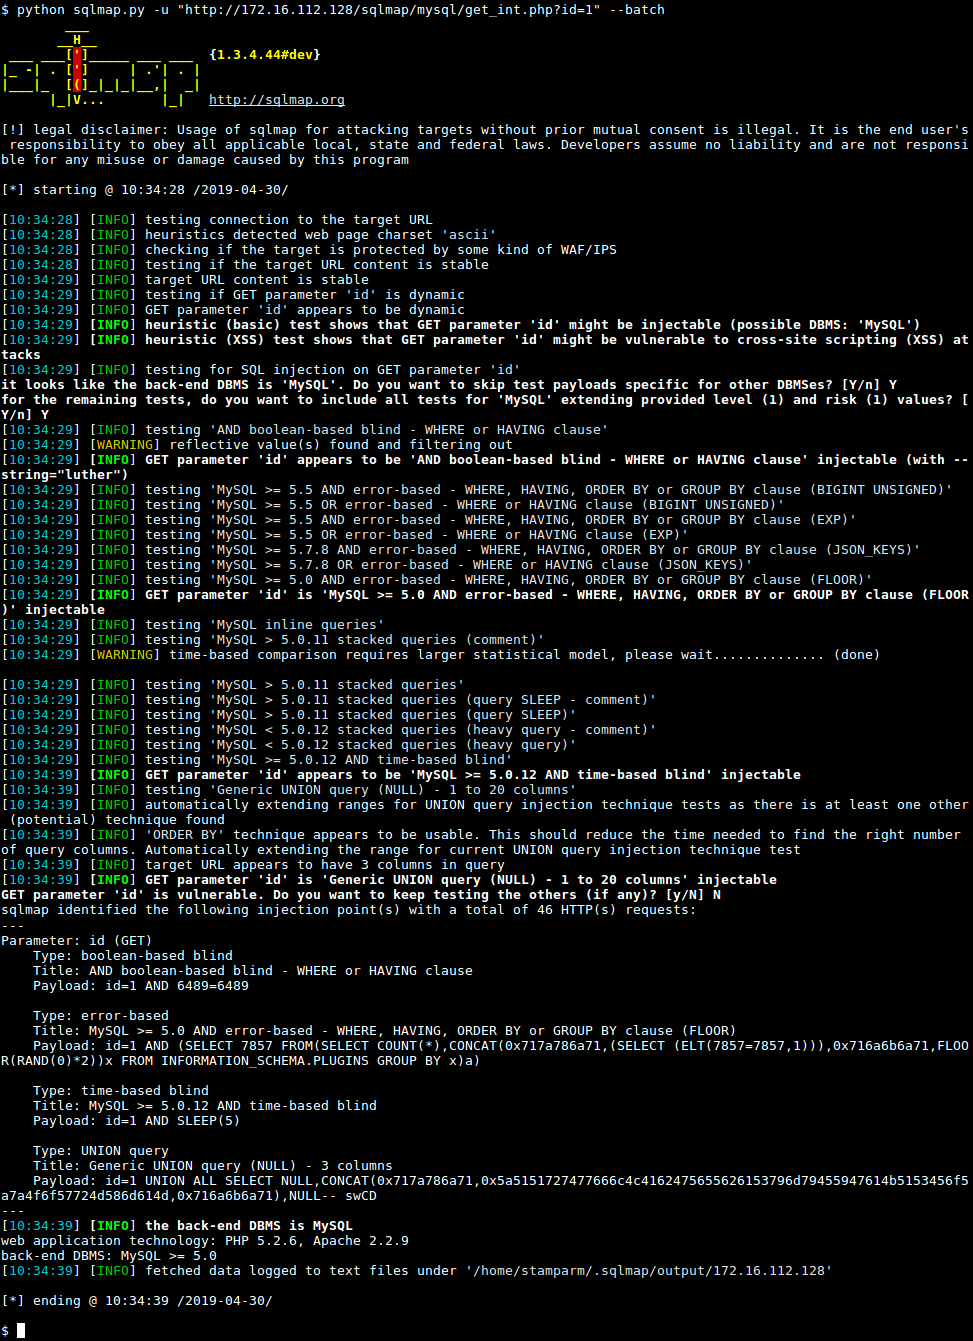
 sqlmapproject/sqlmap
Automatisches Tool für SQL-Injection und Datenbankübernahme
 projectdiscovery/nuclei
Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…
zaproxy/zaproxyOpen-Source-Webanwendungssicherheitsscanner für automatisierte Schwachstellenerkennung, manuelles Penetrationstesten und API-Sicherheitstests mit…
 projectdiscovery/nuclei-templates
Von der Community kuratierte Liste von Vorlagen für die nuclei-Engine zur Erkennung von Sicherheitslücken.
 maurosoria/dirsearch
Webpfad-Scanner
 projectdiscovery/katana
A next-generation crawling and spidering framework.
 1n3/sn1per
Automatisierte Penetrationstesting- und Angriffsflächen-Management-Plattform. Recon, Scan, Exploit, Report – 600+ Exploits, 90+ Integrationen, 10K+…
 ffuf/ffuf
Schneller Web-Fuzzer, geschrieben in Go
 wpscanteam/wpscan
WordPress-Sicherheitsscanner, der Schwachstellen erkennt, Plugins/Themes/Benutzer aufzählt und auf schwache Passwörter prüft. Integriert die…
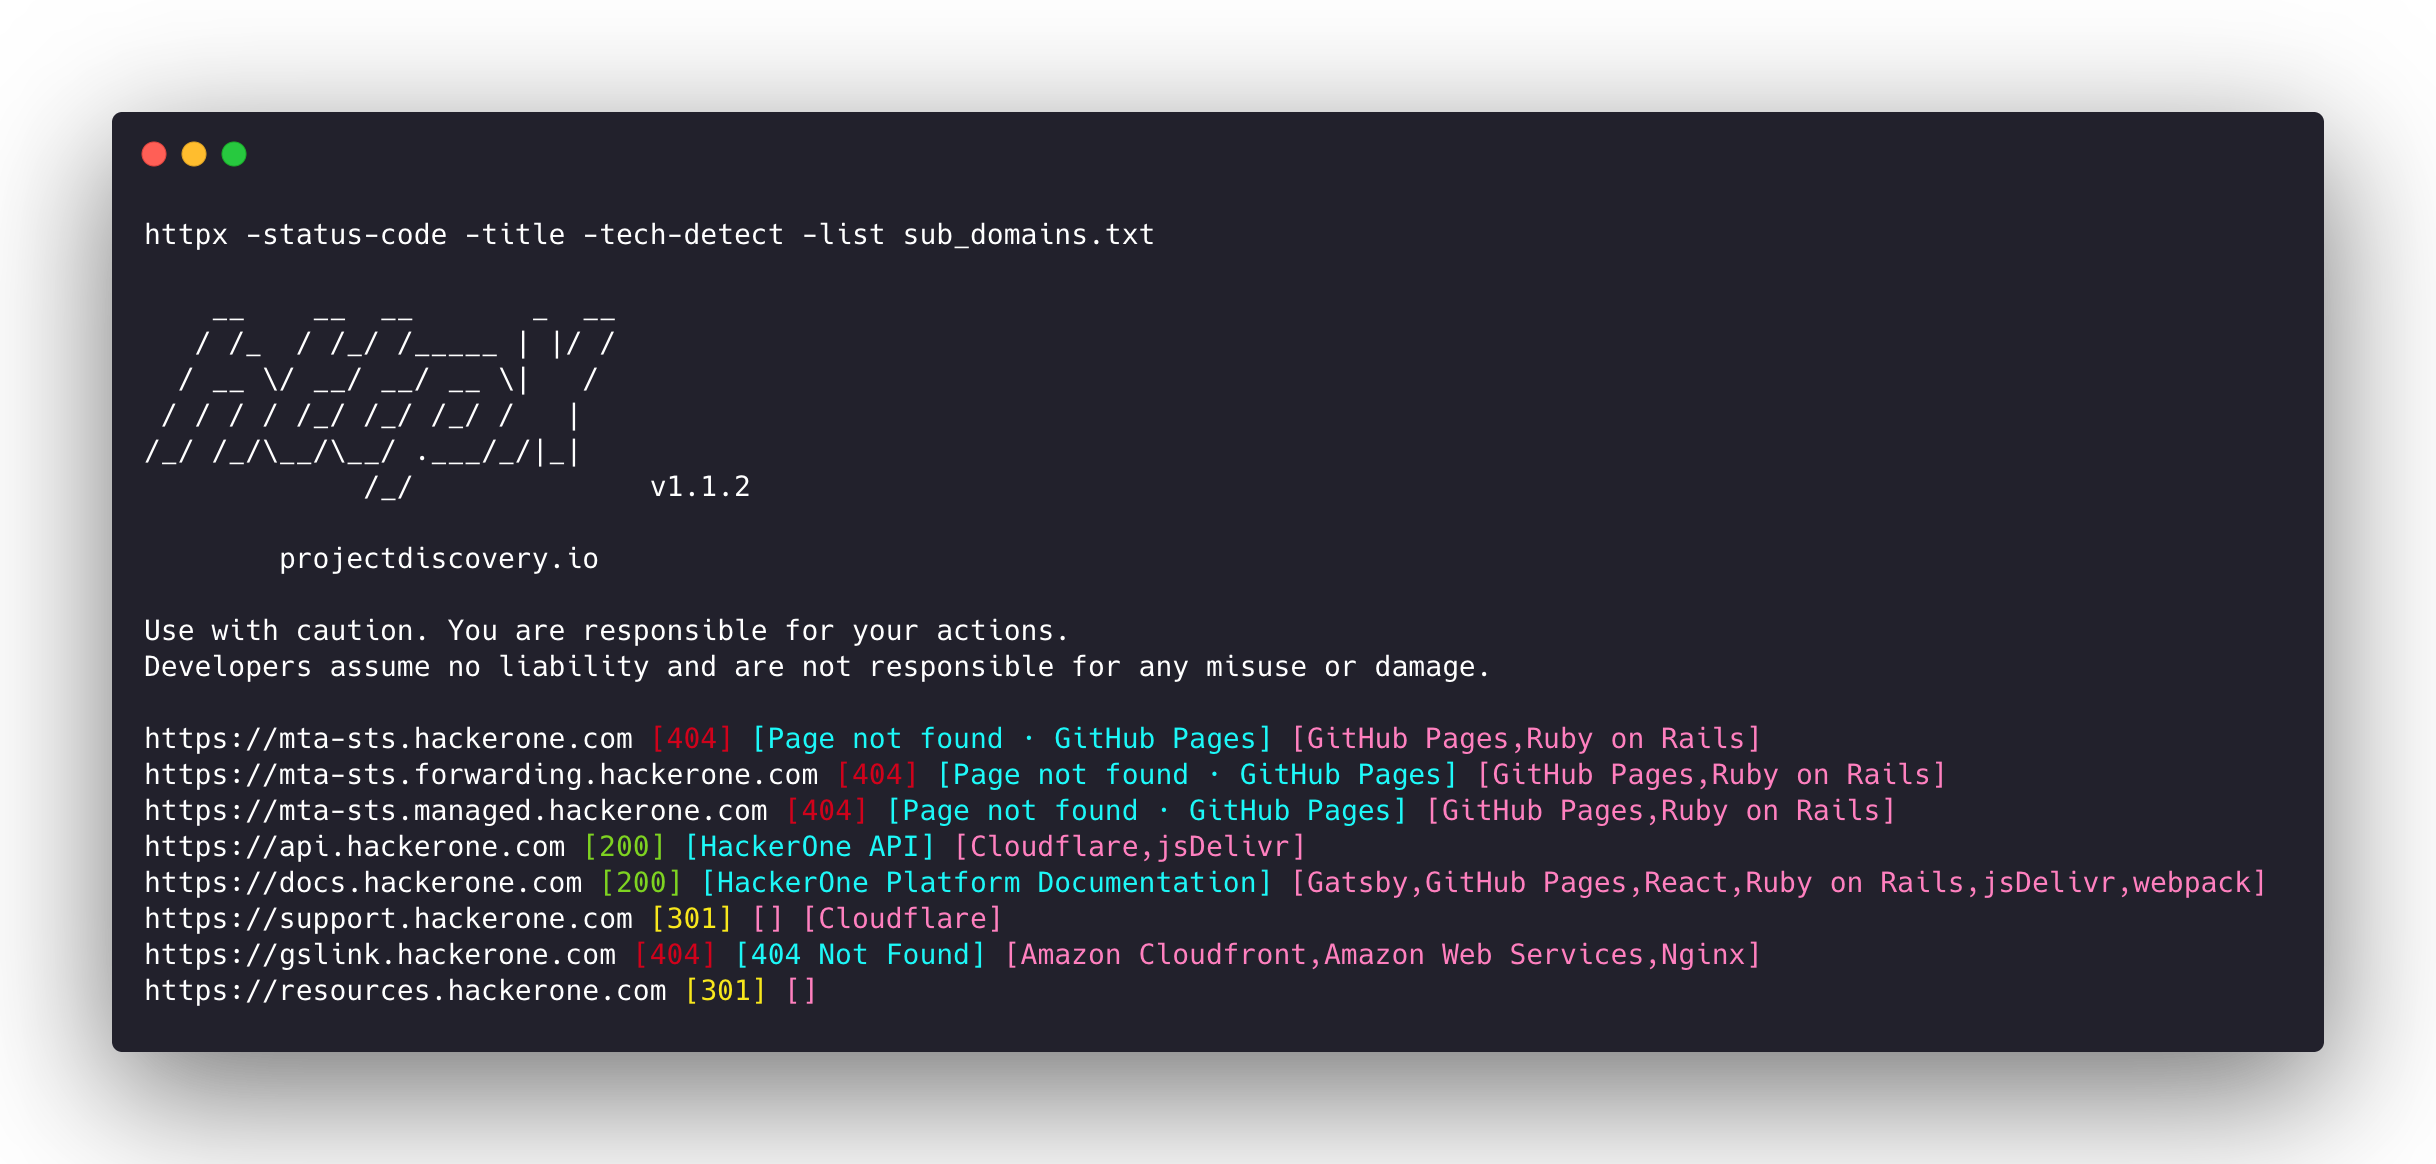 projectdiscovery/httpx
Fast, multi-probe HTTP toolkit for reconnaissance and information gathering. Probes TLS, CSP, headers, tech stack, and CDN. Supports matchers,…
 owasp/nettacker
Automatisiertes Penetrationstest-Framework - Open-Source-Schwachstellenscanner - Schwachstellenmanagement
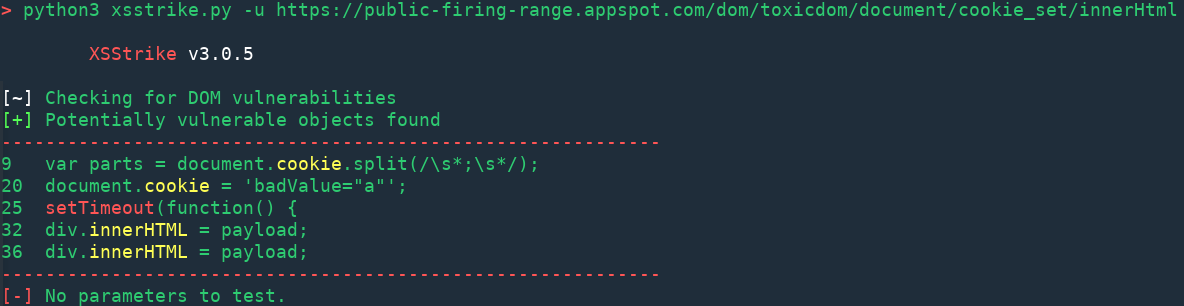 s0md3v/xsstrike
Der fortschrittlichste XSS-Scanner.
 sullo/nikto
Nikto-Webserver-Scanner
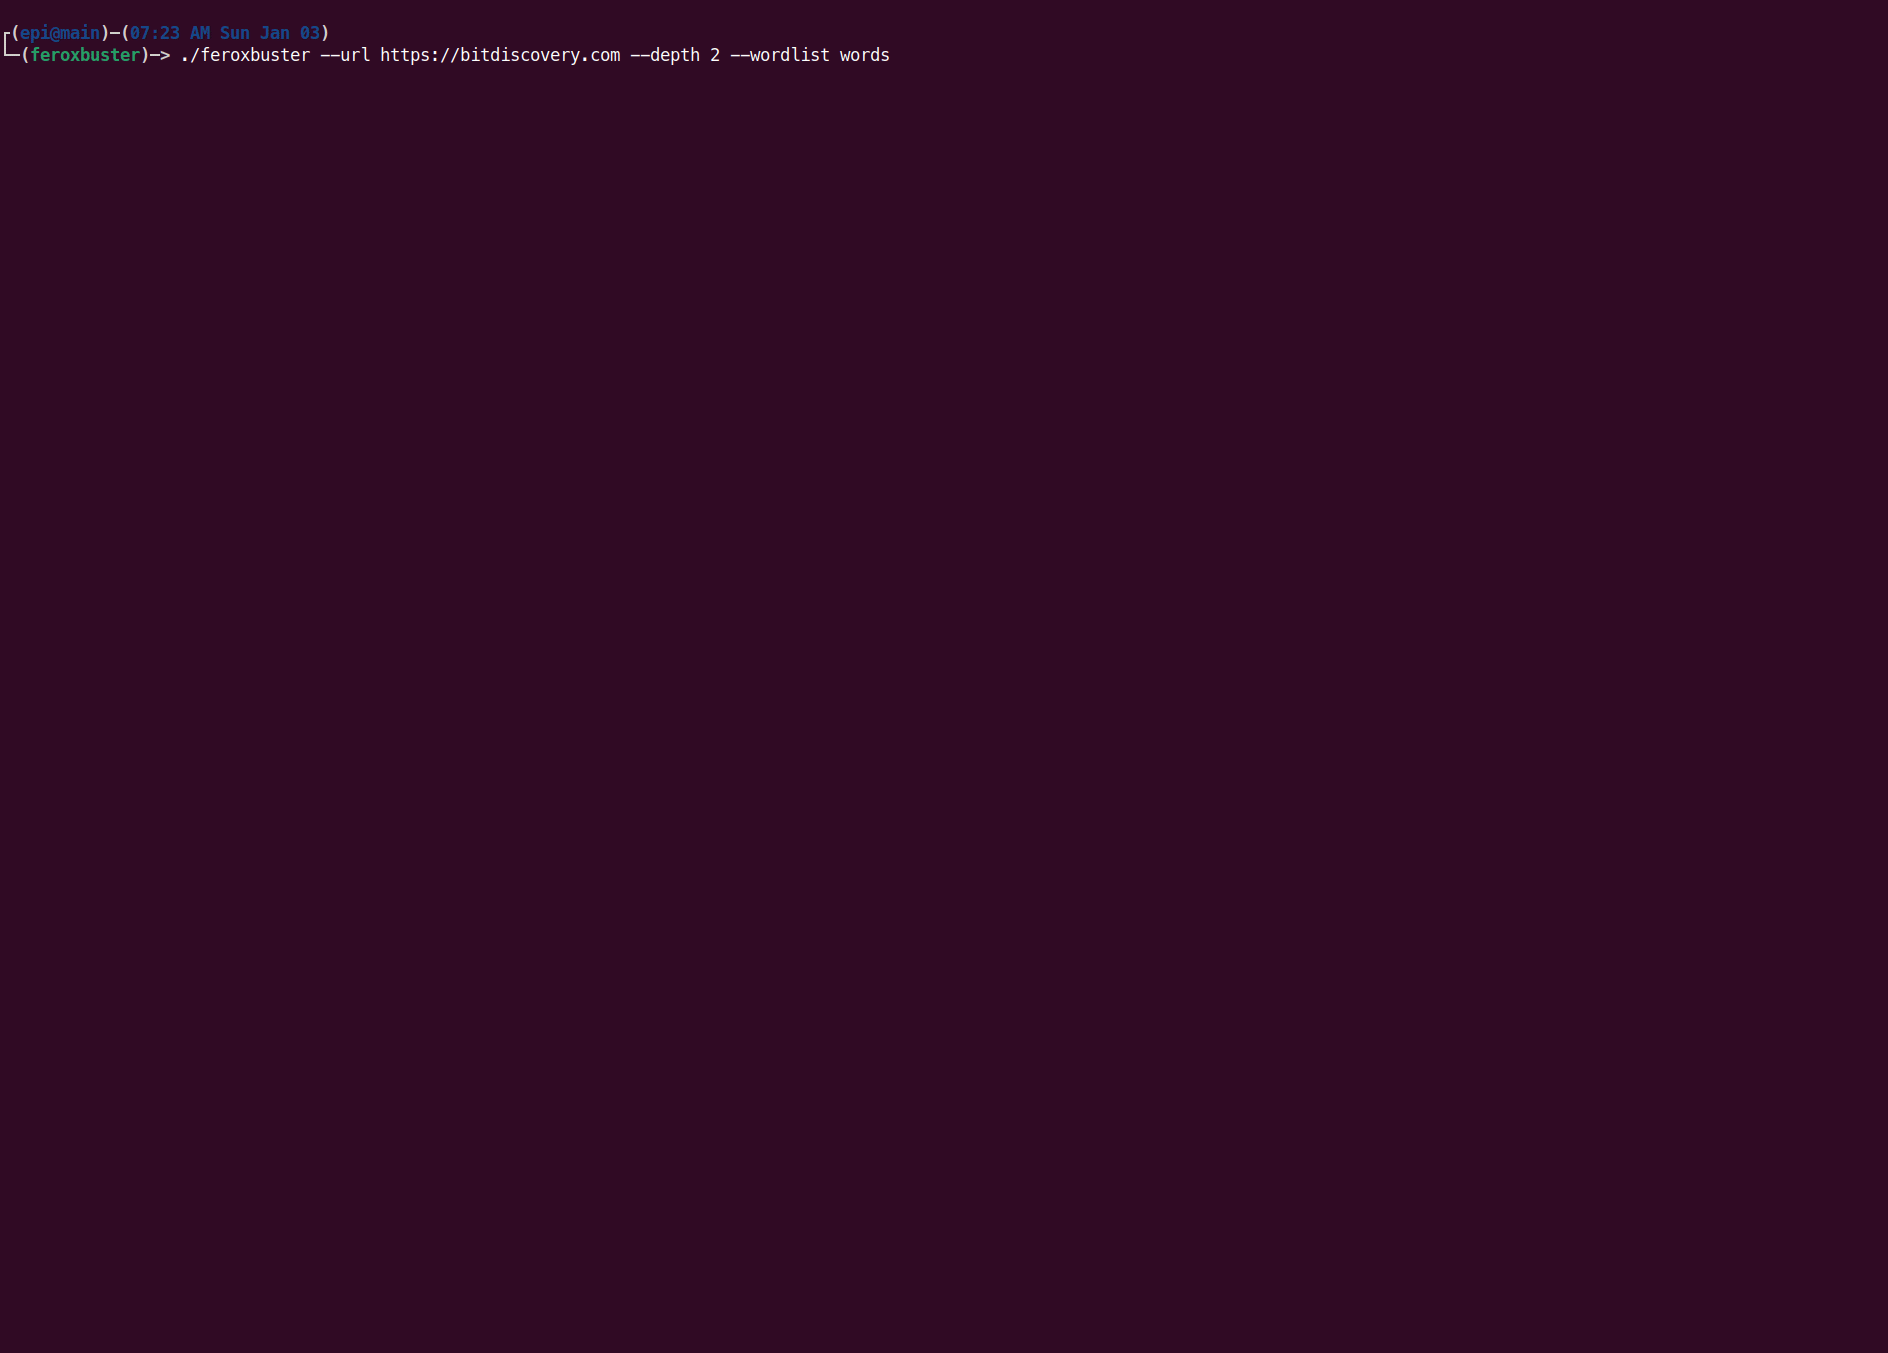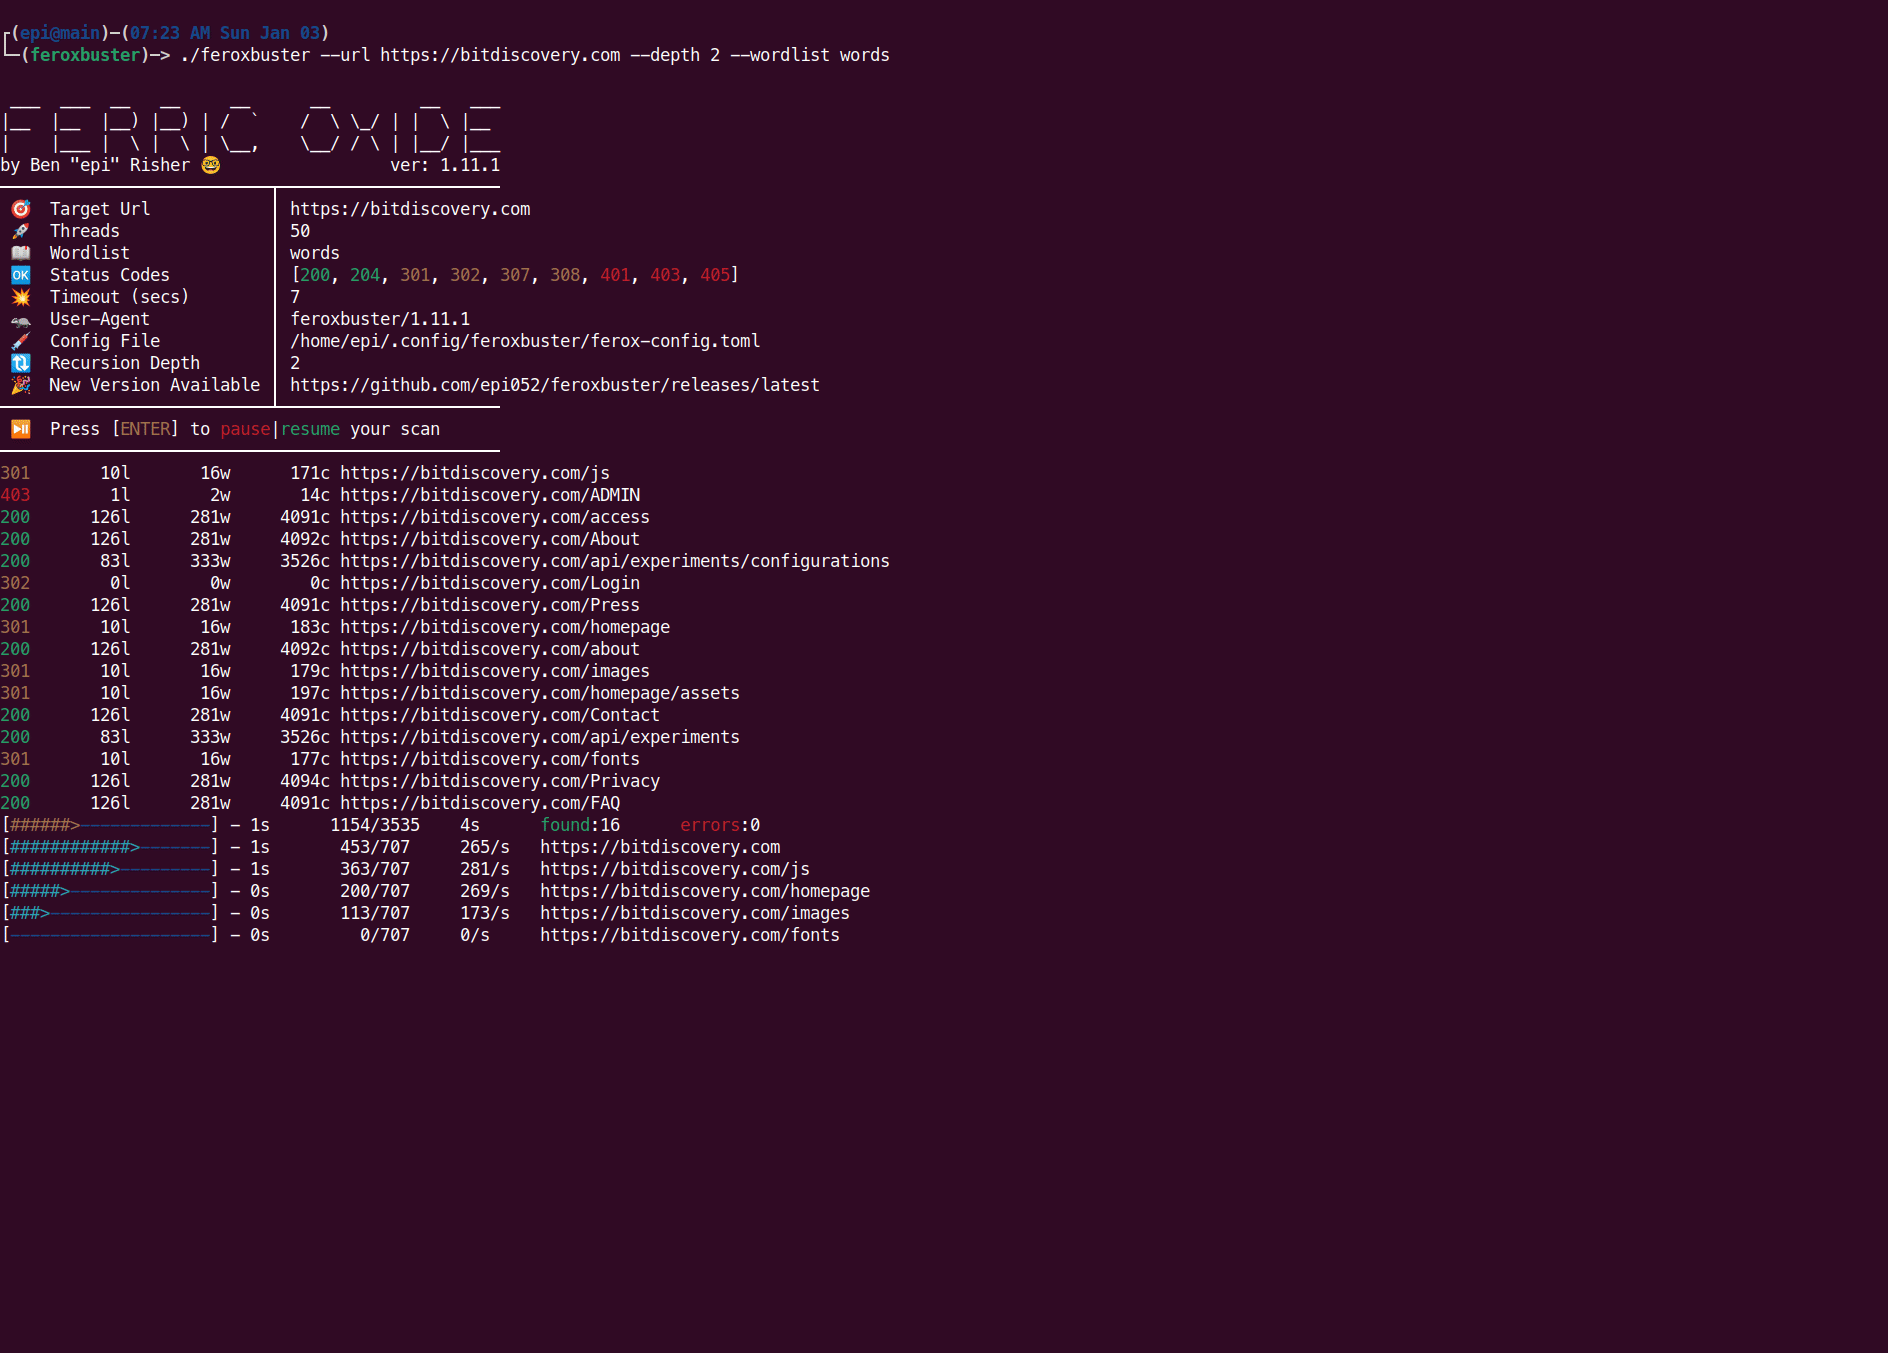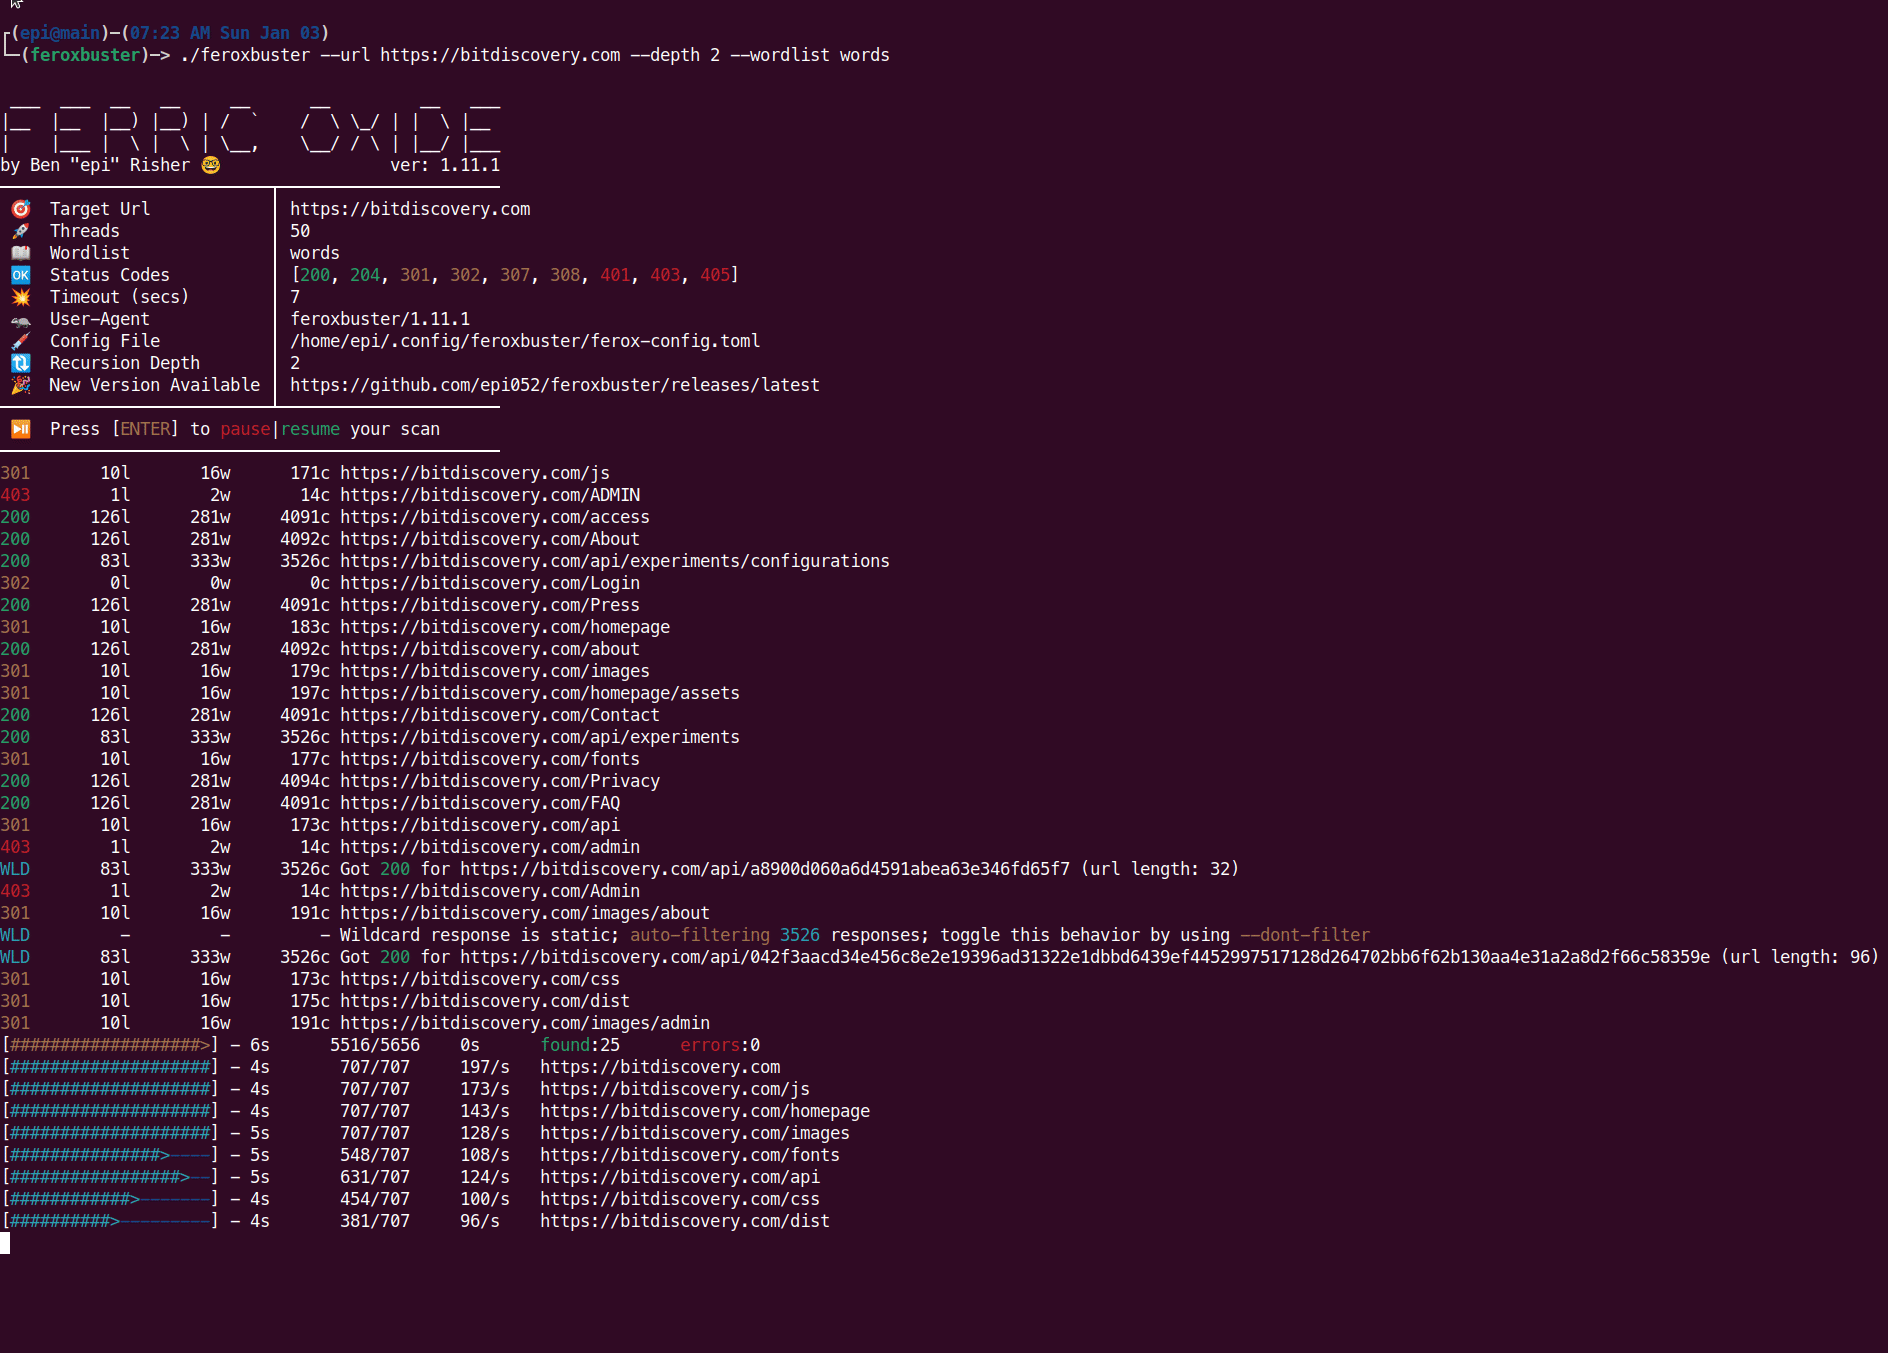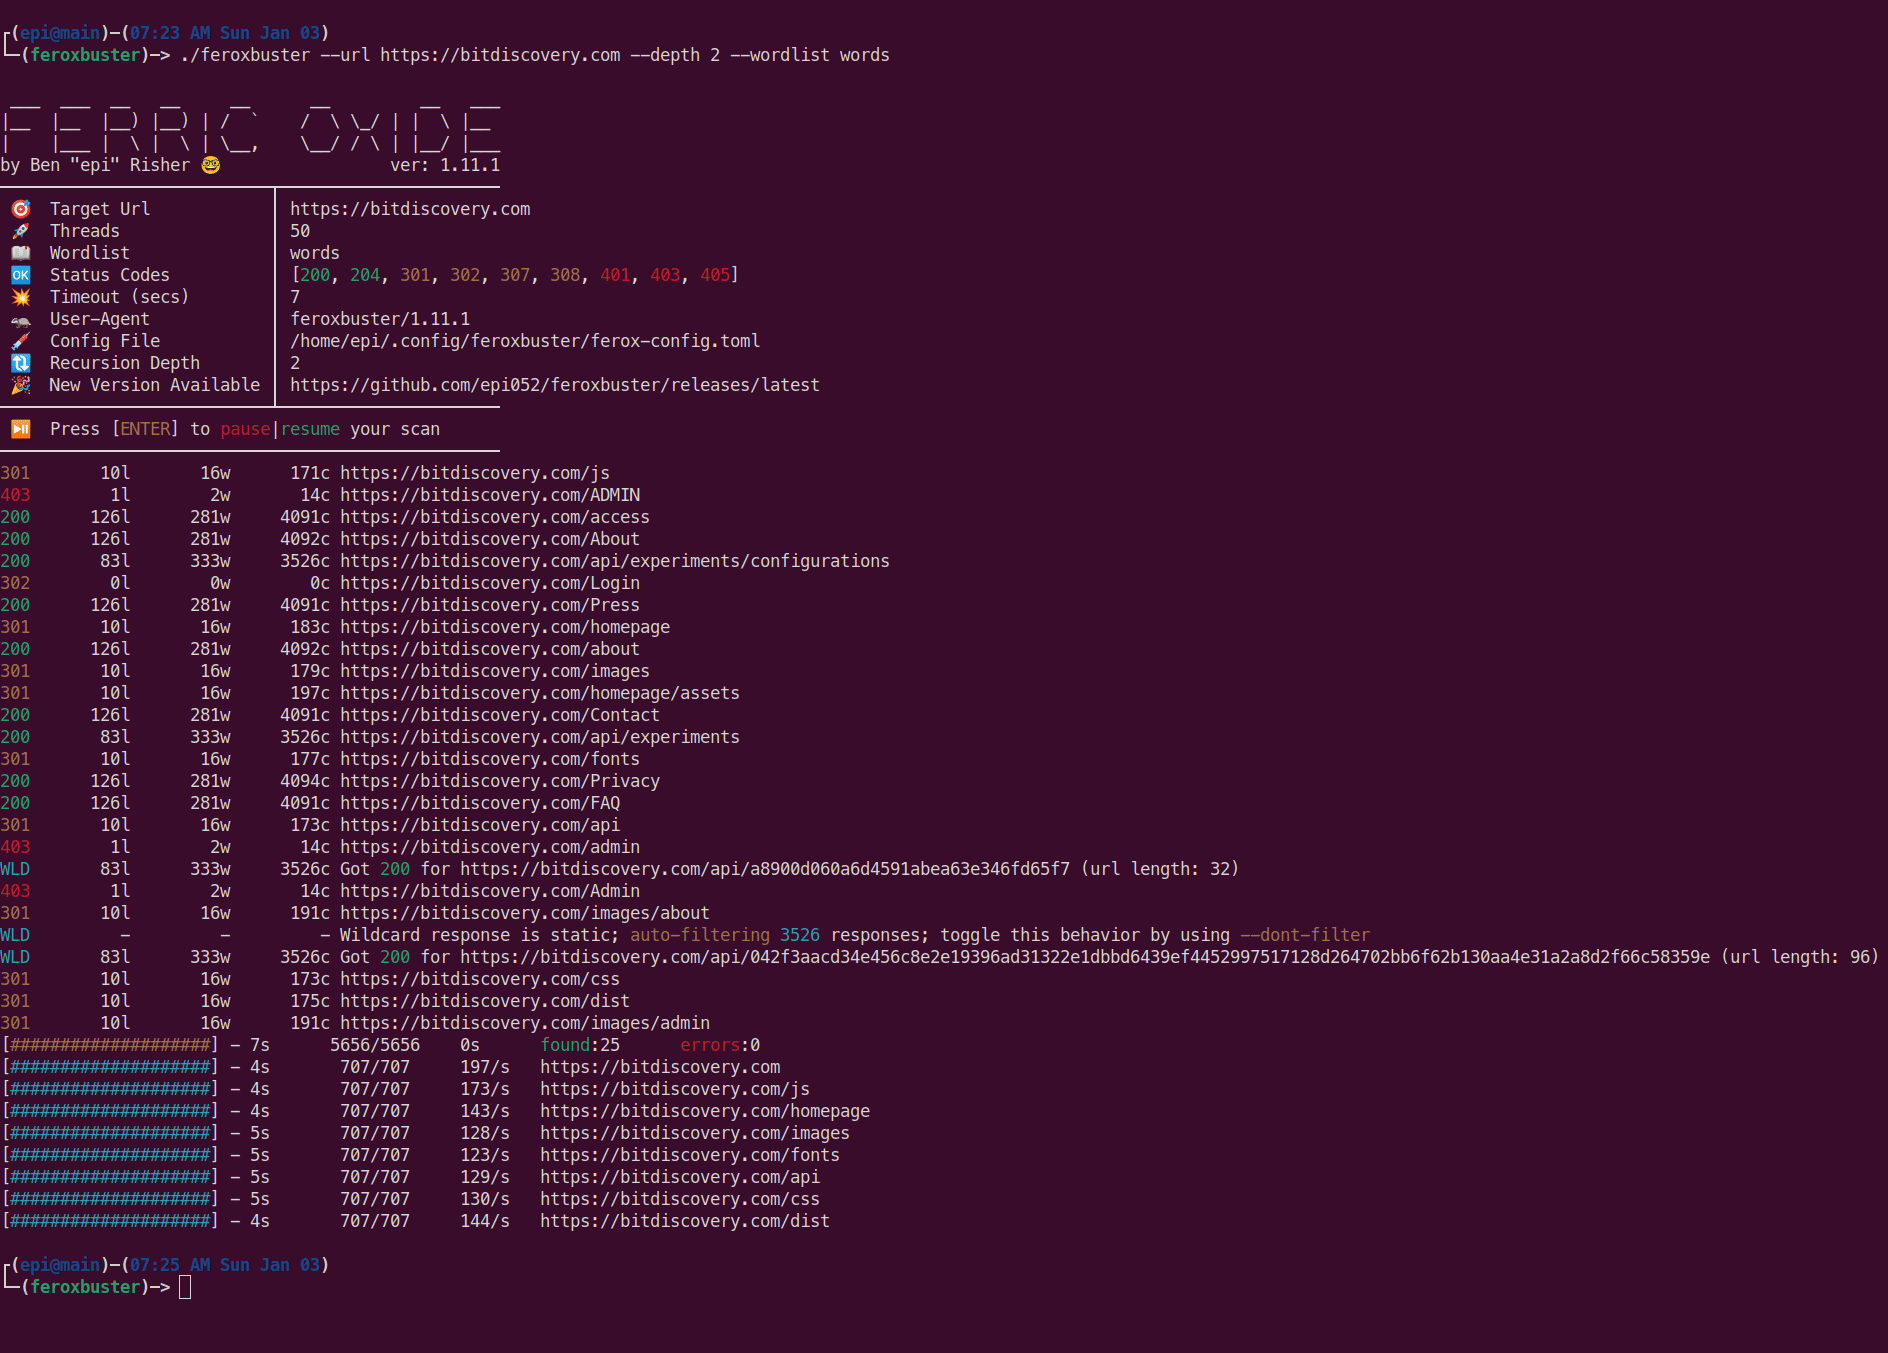 epi052/feroxbuster
Ein schnelles, einfaches, rekursives Content-Discovery-Tool, geschrieben in Rust.
 chaitin/xray
Eine umfassende Sicherheitsbewertungstool, entwickelt von Chaitin, unterstützt das Scannen häufiger Web-Sicherheitsprobleme und benutzerdefinierte…
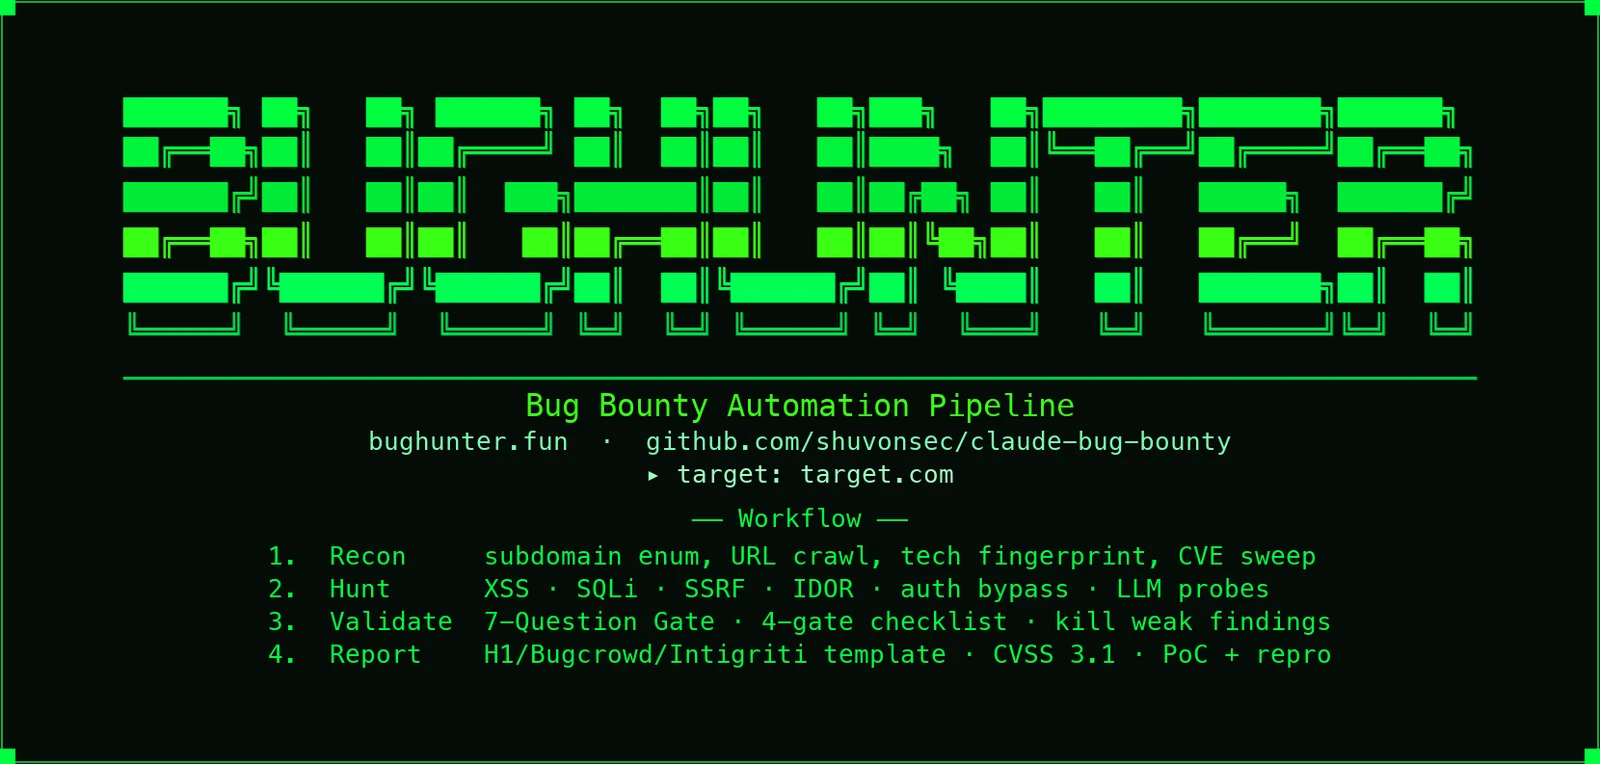 awarexone/agentic-bug-hunter
KI-gestütztes Toolkit für die Bug-Bounty-Jagd, das mit oder ohne Abonnement funktioniert.
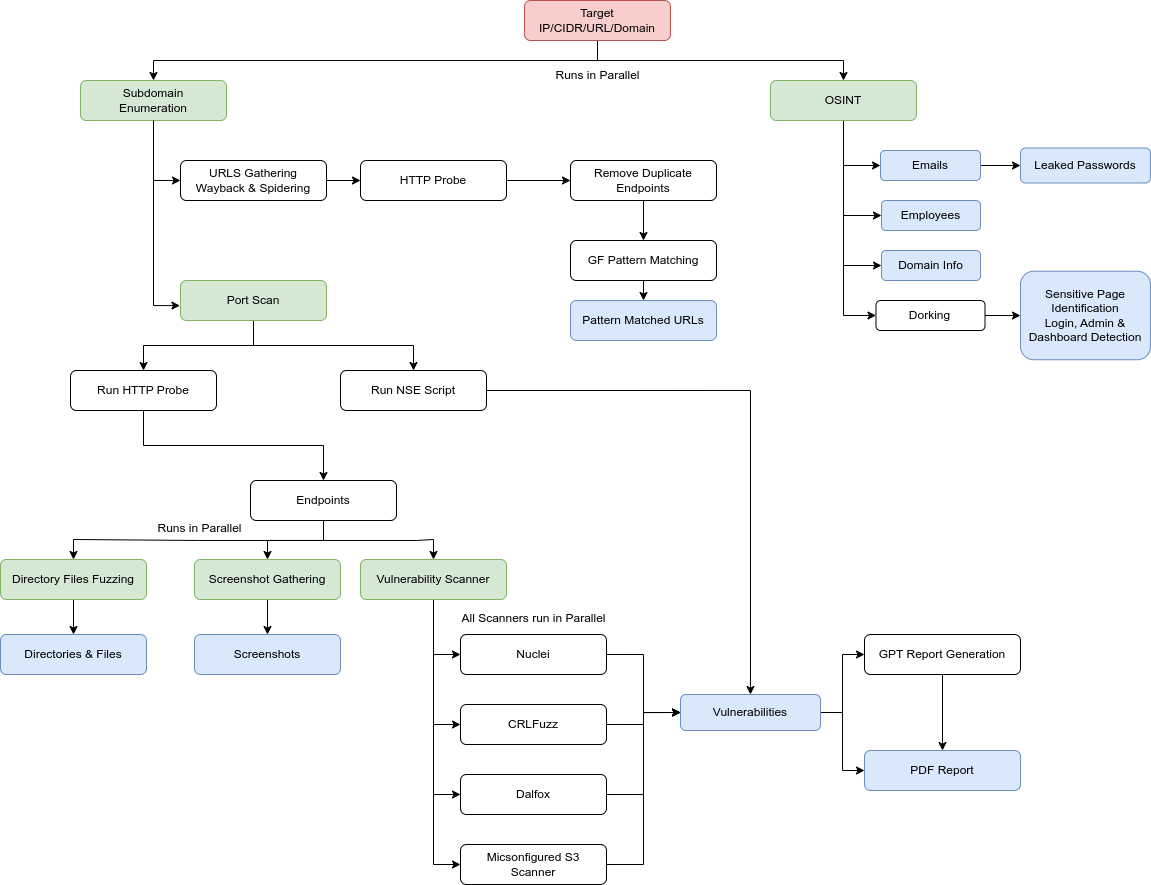 yogeshojha/rengine
reNgine ist ein automatisiertes Reconnaissance-Framework für Webanwendungen, das sich durch einen hoch konfigurierbaren, optimierten Recon-Ablauf…
 hahwul/dalfox
Schneller XSS-Scanner mit Parameteranalyse, WAF-Fingerprinting und DOM/AST-Verifikation. Unterstützt reflektierte, gespeicherte und DOM-basierte…