
 #1
Tools zum Erstellen und Verwalten isolierter Umgebungen (VMs, Container) für Sicherheitstests und Malware-Analyse.
Kitploit empfohlen

 vulhub/vulhub
Vorgefertigte verwundbare Umgebungen basierend auf Docker-Compose
 dockur/windows
Führen Sie Windows in einem Docker-Container mit KVM-Beschleunigung, automatischer Installation und anpassbaren Ressourcen aus. Unterstützt mehrere…
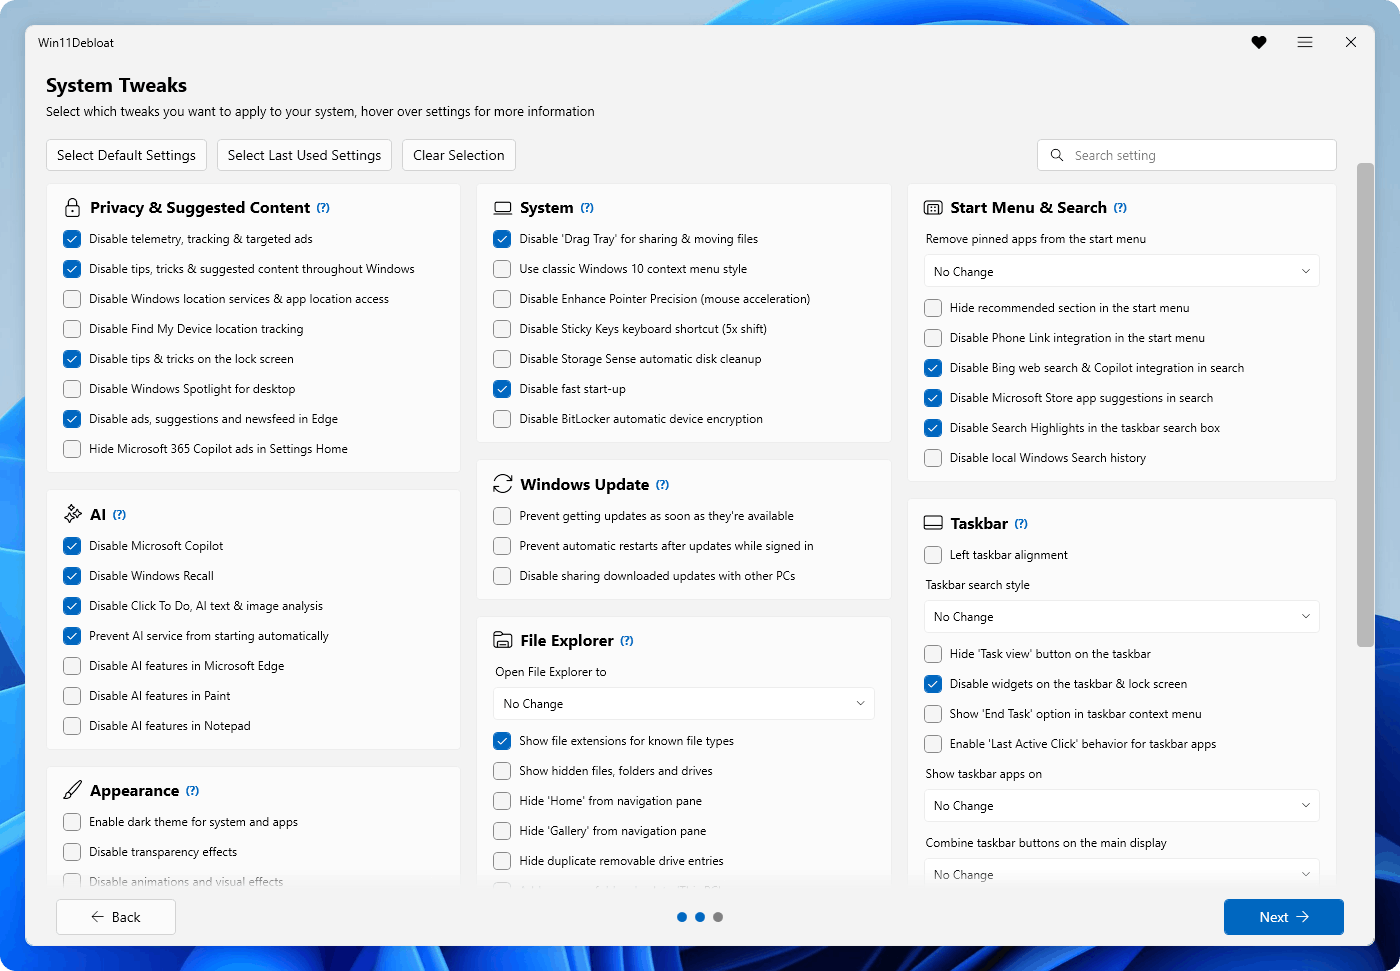 raphire/win11debloat
Ein einfaches, leichtgewichtiges PowerShell-Skript, mit dem Sie vorinstallierte Apps entfernen, Telemetrie deaktivieren sowie verschiedene andere…
 firecracker-microvm/firecracker
Sichere und schnelle MicroVMs für serverless Computing.
 google/gvisor
Sandboxt Container über einen Userspace-Anwendungskernel, der Systemaufrufe abfängt, den Zugriff auf den Host-Kernel einschränkt und über eine…
 qemu/qemu
Offizieller QEMU Mirror. Bitte sehen Sie https://www.qemu.org/contribute/ für Informationen zur Einreichung von Änderungen an QEMU. Pull Requests…
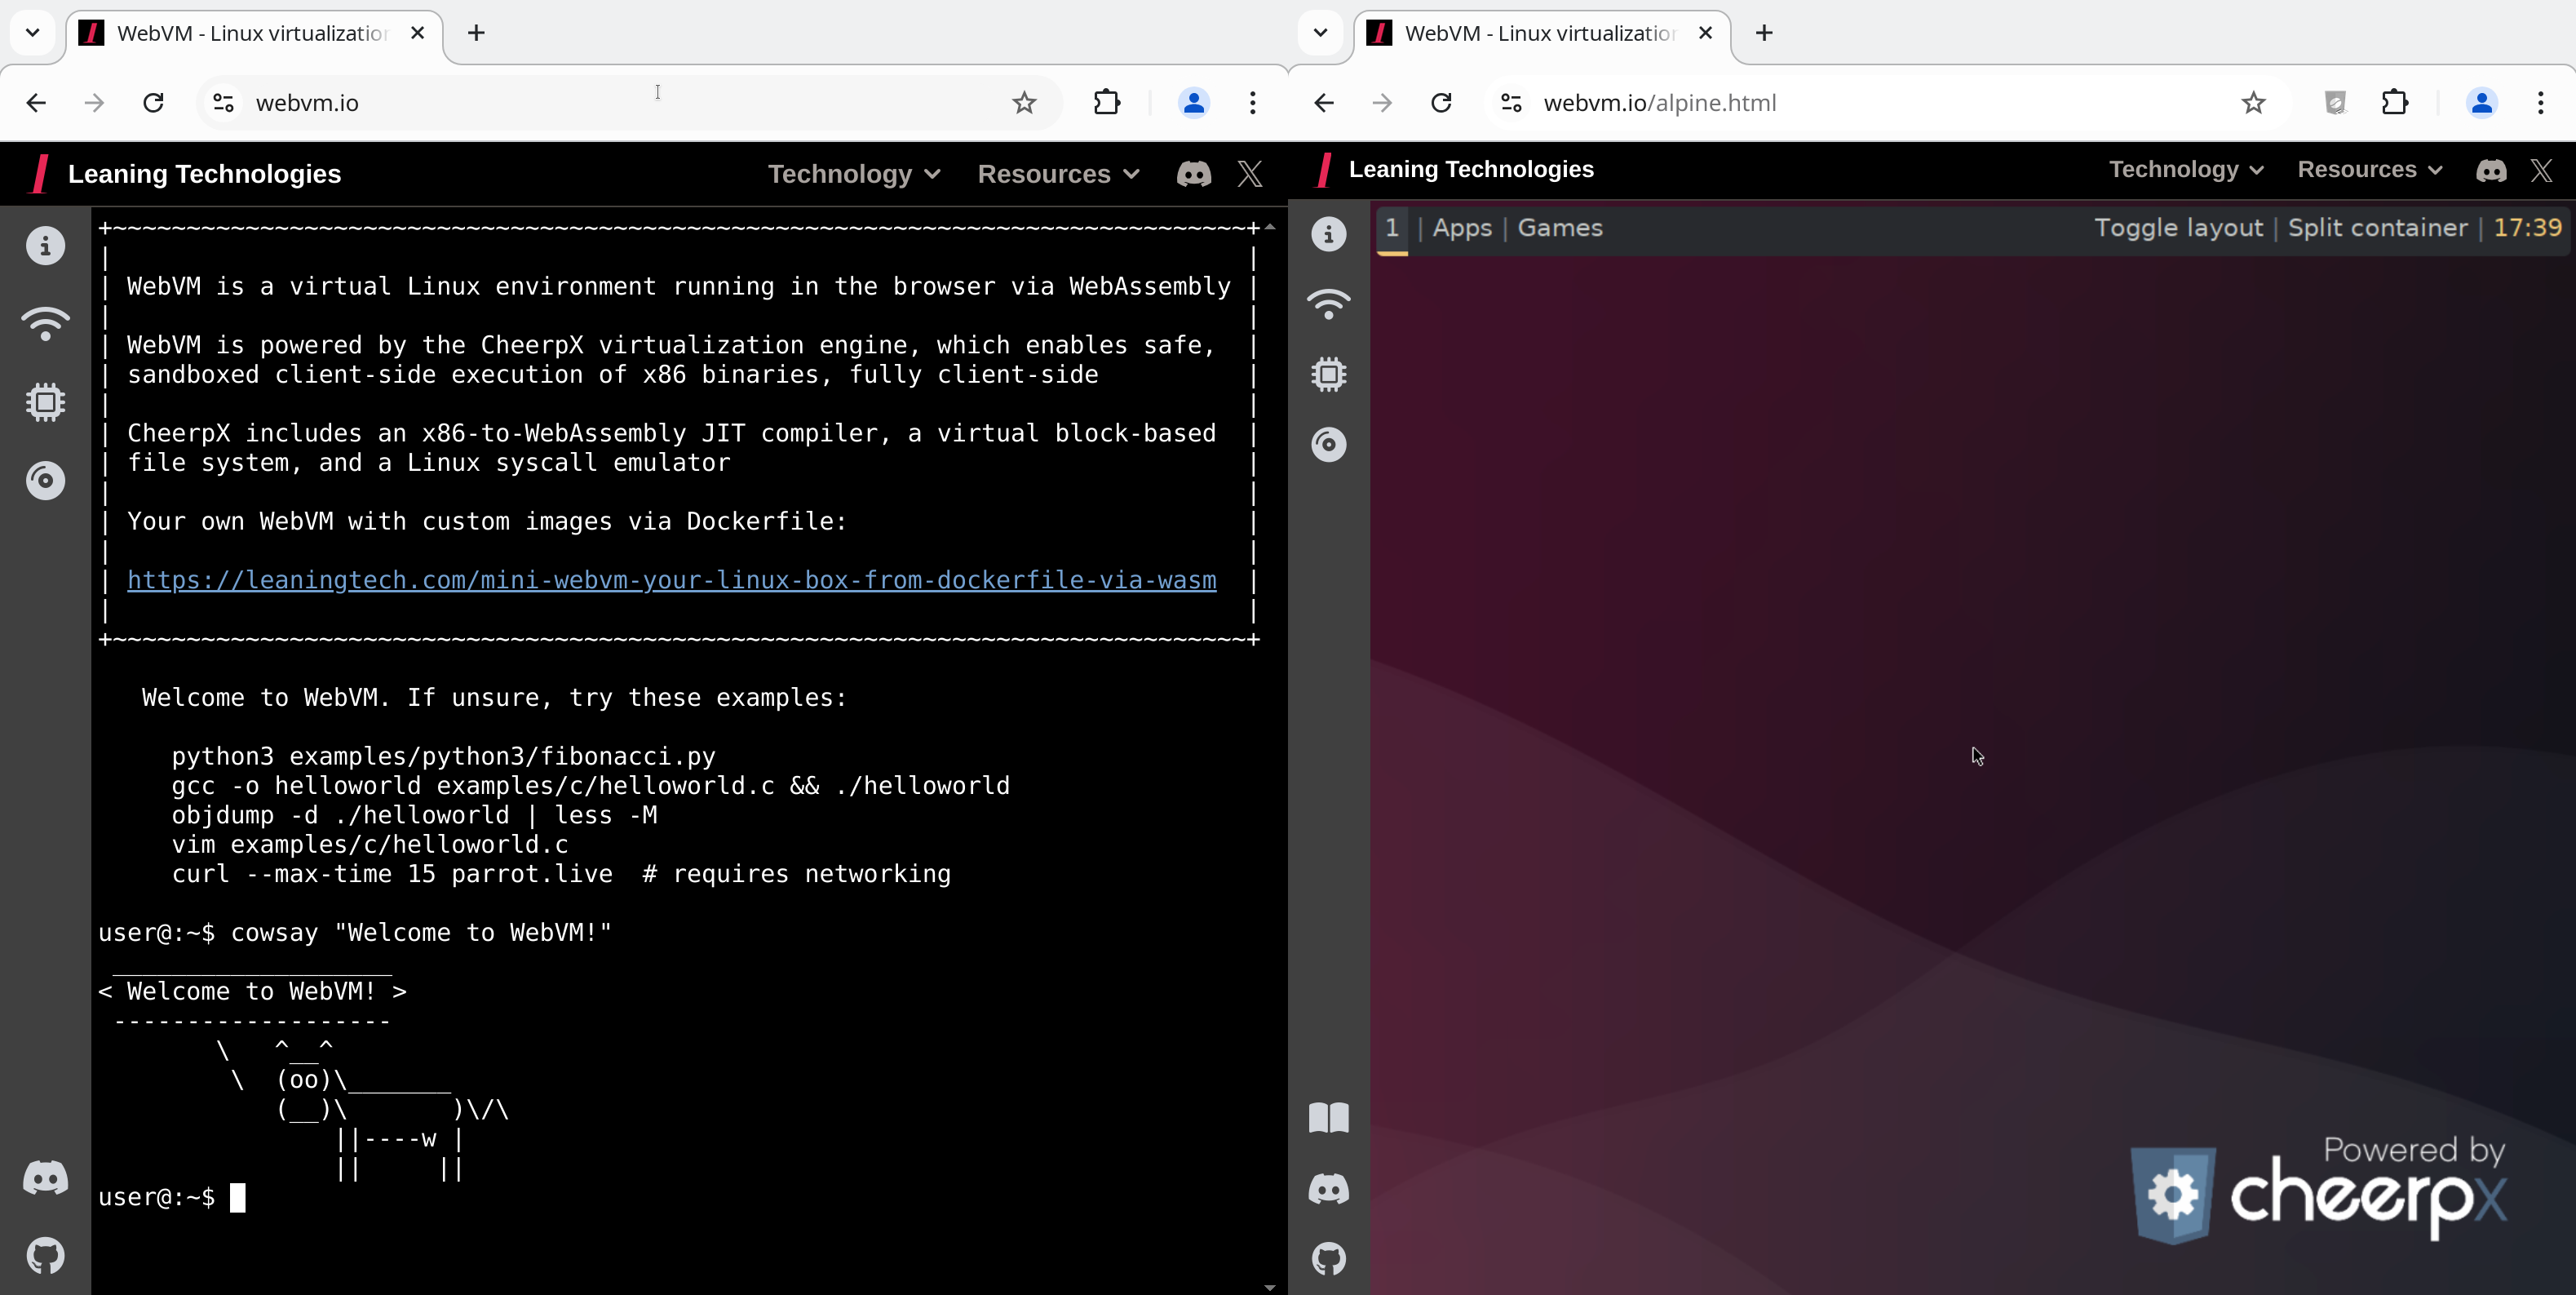 leaningtech/webvm
Client-seitige Linux-Virtual-Maschine, die im Browser über WebAssembly läuft, mit Tailscale-Netzwerk, Dockerfile-basierten benutzerdefinierten Images…
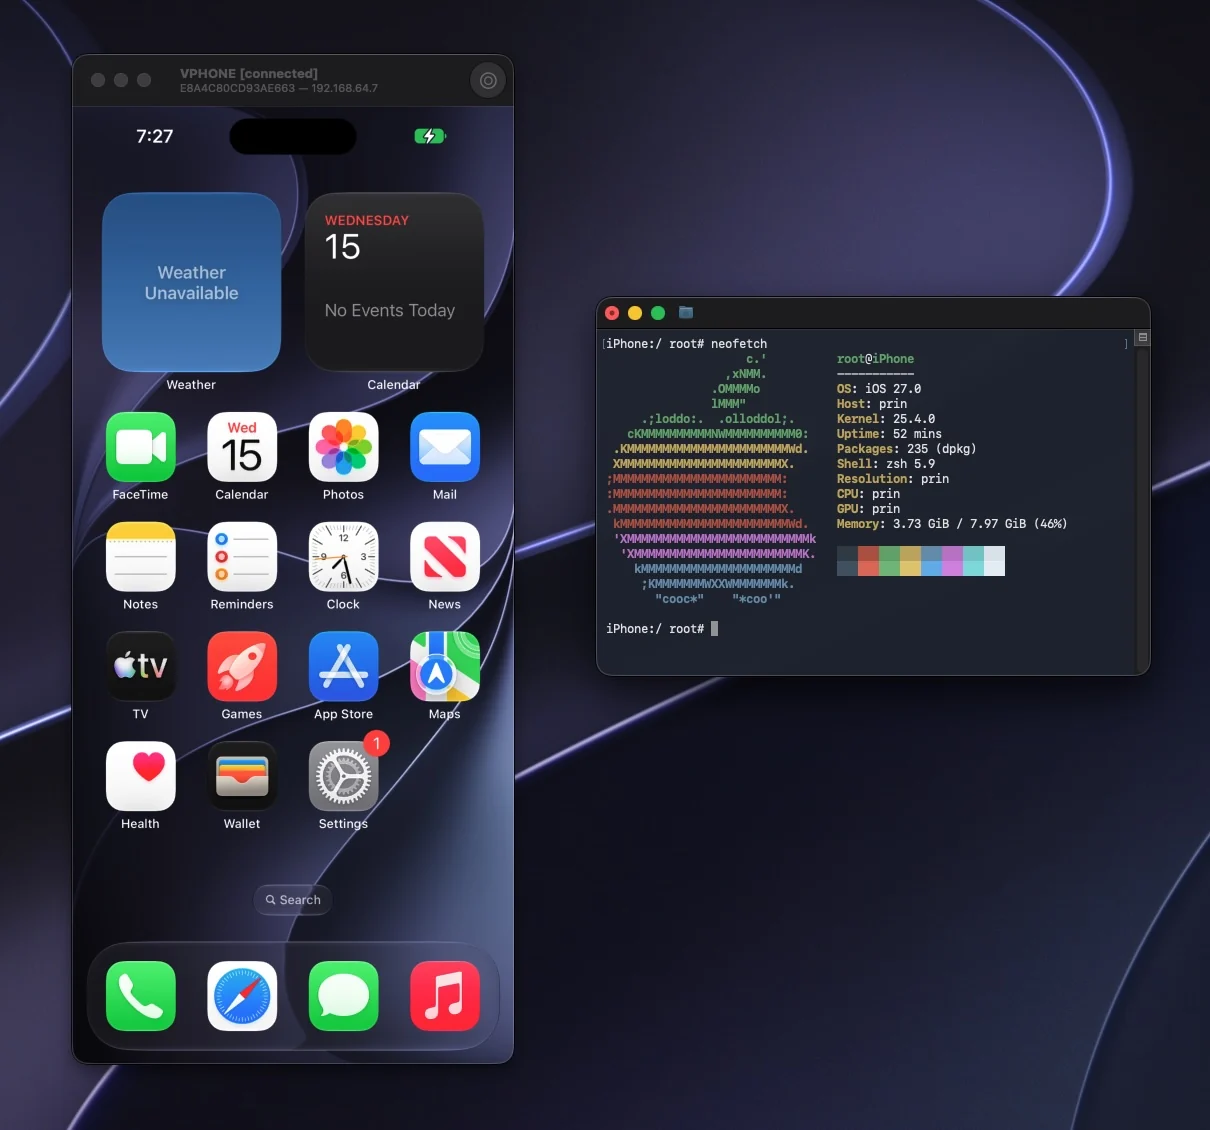 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 kata-containers/kata-containers
Kata Containers ist ein Open-Source-Projekt und eine Community, die an einer Standardimplementierung von leichtgewichtigen virtuellen Maschinen (VMs)…
 nvidia/openshell
Sandbox-Laufzeitumgebung für autonome KI-Agenten mit deklarativen YAML-Richtlinien, die Dateisystem-, Netzwerk- und Prozessbeschränkungen…
 blackarch/blackarch
Eine auf ArchLinux basierende Distribution für Penetrationstester und Sicherheitsforscher.
 mandiant/commando-vm
Anpassbare, auf Windows basierende virtuelle Maschinen-Distribution, die mit Offensive-Security-Tools für Penetrationstests und…
 netblue30/firejail
Linux-Namespaces und seccomp-bpf-Sandbox
 bmax121/apatch
Das Patchen des Android-Kernels und des Android-Systems
 rapid7/metasploitable3
Metasploitable3 ist eine VM, die von Grund auf mit einer großen Anzahl von Sicherheitslücken aufgebaut ist.
 containers/bubblewrap
Niedrigstufiges, unprivilegiertes Sandboxing-Werkzeug, das von Flatpak und ähnlichen Projekten verwendet wird.
 momo5502/sogen
🪅 Windows- und Linux-Userspace-Emulator





