Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
unicorn_pe — Emuliert die Ausführung von Windows-PE-Dateien mithilfe der Unicorn-Engine für Malware-Analyse, das Entpacken gepackter Binärdateien sowie das Entschlüsseln von VMProtect-Strings und -Imports. | Kitploit
Tools/GitHubGitHub/hzqst/unicorn_pe
Dynamische Analyse (Sandboxing)ExploitationReverse EngineeringFuzzingMalware-AnalyseBinäranalyseArchived
GitHubhzqst/unicorn_pe

unicorn_pe

Emuliert die Ausführung von Windows-PE-Dateien mithilfe der Unicorn-Engine für Malware-Analyse, das Entpacken gepackter Binärdateien sowie das Entschlüsseln von VMProtect-Strings und -Imports.

Repository anzeigen
92720647vor 10 MonatenNoch nicht geprüft
Teilen

Unicorn PE

Unicorn PE ist ein auf unicorn basierendes Instrumentierungsprojekt/-framework, das entwickelt wurde, um die Codeausführung für Windows-PE-Dateien zu emulieren, insbesondere für gepackte.

  • Dieses Projekt ist archiviert und wird nicht mehr gewartet. sogen wird als Nachfolger empfohlen.

Funktionen

PE-Image aus dem Emu-Speicher in eine Datei dumpen, Import-Tabelle reparieren, VMProtect-Strings entschlüsseln, VMProtect-Imports entschlüsseln.

Teilweise Unterstützung für Ausnahmen. (nur #DB und #BP)

Disassembly für alle ausgeführten Anweisungen anzeigen.

BlackBone auf die neueste Version aktualisieren (2020.4.5).

TODO

Funktion: x86 (niedrige Priorität) -- 0%

Build

Visual Studio 2017 oder 2019

Öffnen Sie unicorn_pe.sln mit Visual Studio

Erstellen Sie das Projekt "unicorn_pe" als x64/Release oder x64/Debug. (Derzeit keine x86-Unterstützung)

Verwendung

unicorn_pe (Dateiname oder Dateipfad) [-k für Kernel-Mode-Treiberemulation] [-disasm zum Anzeigen der Disassembly] [-dump für Binärdump] [-packed für gepackte Binärdatei] [-boundcheck für Speicherzugriffs-Grenzprüfung, kann die Ausführung verlangsamen]

Programmierung

...wird noch dokumentiert

Screenshots

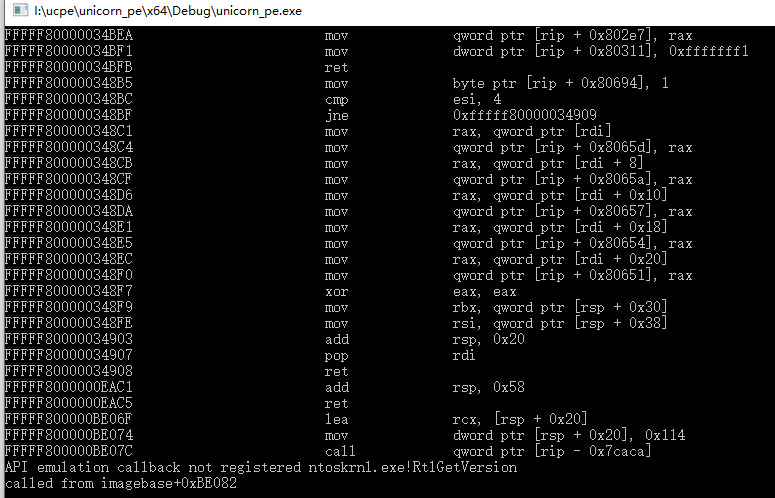
Original-Treiber

1

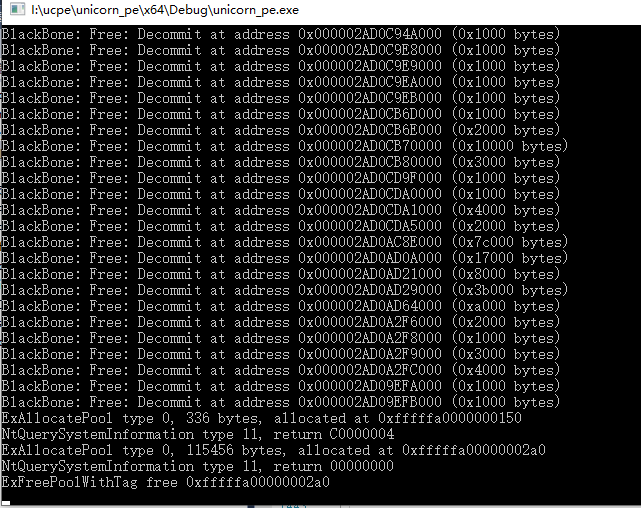
VMProtect-gepackter Treiber

2

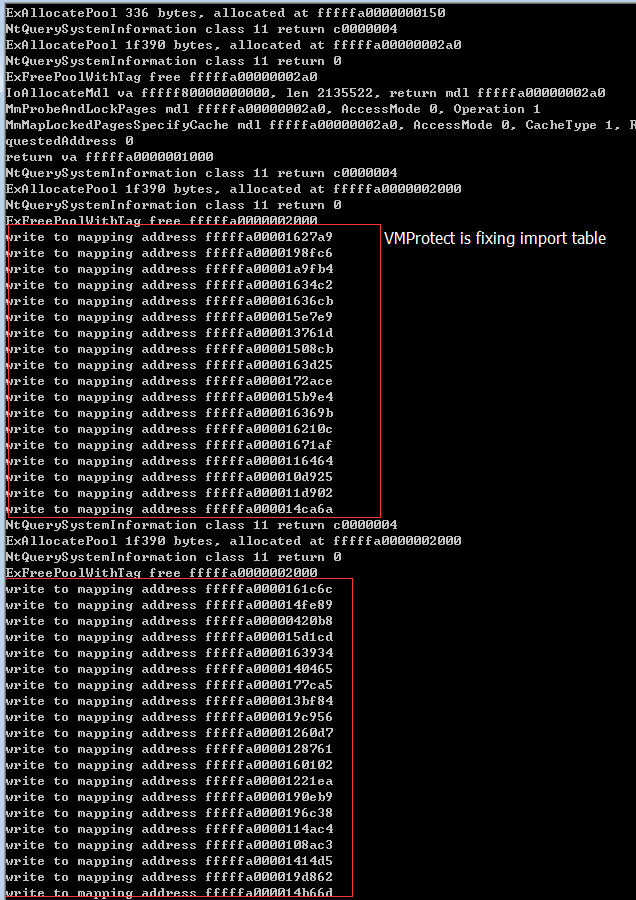
VMProtect repariert verschlüsselte IAT

3

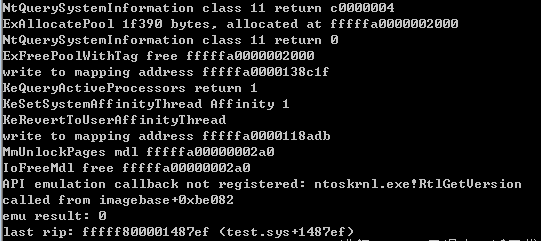
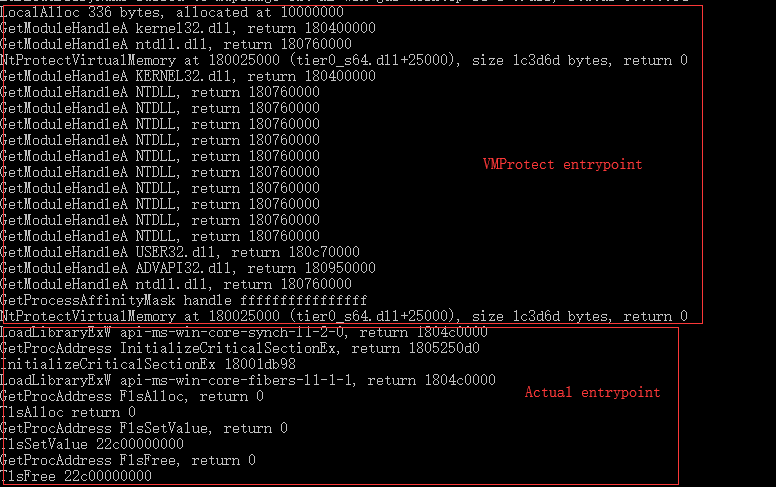
VMProtect kehrt zum ursprünglichen Einstiegspunkt zurück

4

VMProtect-gepackte DLL, vollständige User-Mode-Emulation.

4

Lizenz

Diese Software wird unter der MIT-Lizenz veröffentlicht, siehe LICENSE.

Abhängigkeiten

Eine Modifikation von https://github.com/DarthTon/Blackbone wird für das manuelle PE-Mapping durchgeführt.

https://github.com/unicorn-engine/unicorn für die Emulation.

https://github.com/aquynh/capstone für die Disassembly.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →