
 #3
Frameworks für RAT-Analyse, Erkennungssignaturen, Verhaltensanalyse und Forschung.
Kitploit empfohlen

 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 fortra/impacket
Python-Bibliothek für die Manipulation von Netzwerkprotokollen auf niedriger Ebene, mit Implementierungen von SMB, MSRPC, Kerberos und WMI sowie…
 jpillora/chisel
Schneller TCP/UDP-Tunnel über HTTP mit SSH-Verschlüsselung, der Reverse-Port-Forwarding, SOCKS5-Proxy und Client-Authentifizierung für sichere…
 bishopfox/sliver
Angreifer-Emulations-Framework
 sshuttle/sshuttle
Transparenter Proxy-Server, der als eine Art günstiges VPN funktioniert. Leitet über SSH weiter. Erfordert keine Administratorrechte. Funktioniert…
 tennc/webshell
Dies ist ein Open-Source-Projekt für Webshells.
 pennyw0rth/netexec
Post-Exploitation-Framework für automatisierte Netzwerk-Authentifizierungstests, Credential-Harvesting und laterale Bewegung in Windows/AD-Umgebungen…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 its-a-feature/mythic
Ein kollaboratives, plattformübergreifendes Red-Teaming-Framework
 nicocha30/ligolo-ng
Ein fortschrittliches, aber dennoch einfaches Tunnel-/Pivotierungstool, das eine TUN-Schnittstelle verwendet.
 adaptix-framework/adaptixc2
AdaptixC2 ist ein hochmodulares fortschrittliches Redteam-Toolkit
 ne0nd0g/merlin
Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.
 marten4n6/evilosx
Ein bösartiges RAT (Fernwartungstool) für macOS / OS X.
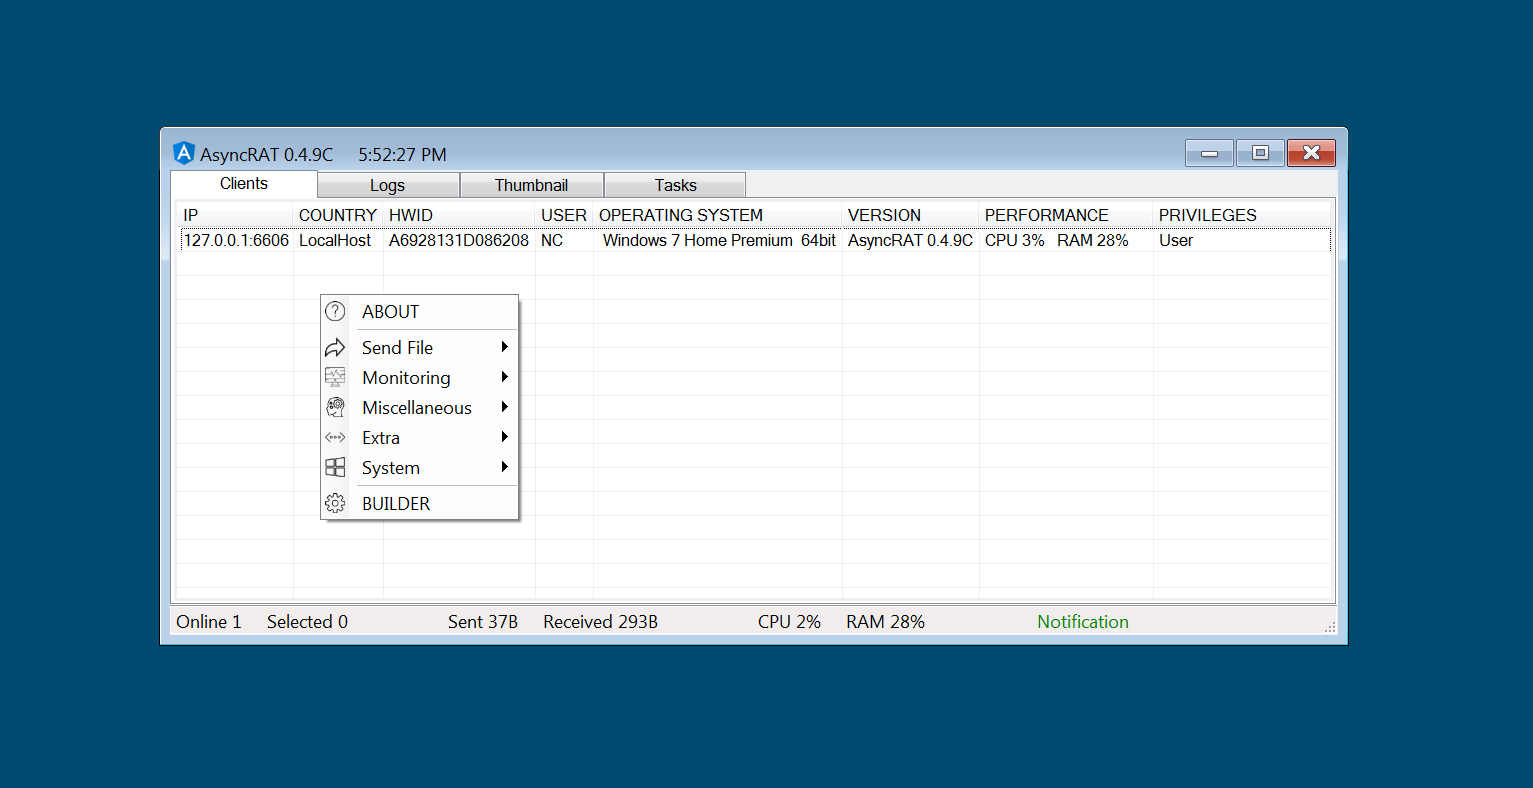 nyan-x-cat/asyncrat-c-sharp
Open-Source-Remoteverwaltungstool für Windows C# (RAT)
jm33-m0/emp3r0rSelbstheilendes Gossip Mesh C2 mit assistierter Peer-Erkennung, plattformübergreifender BOF-Ausführung und skriptfähigen Agenten.
 tiagorlampert/chaos
🔥 CHAOS ist ein kostenloses Open-Source-Fernverwaltungstool, mit dem Binärdateien zur Steuerung entfernter Betriebssysteme generiert werden können.
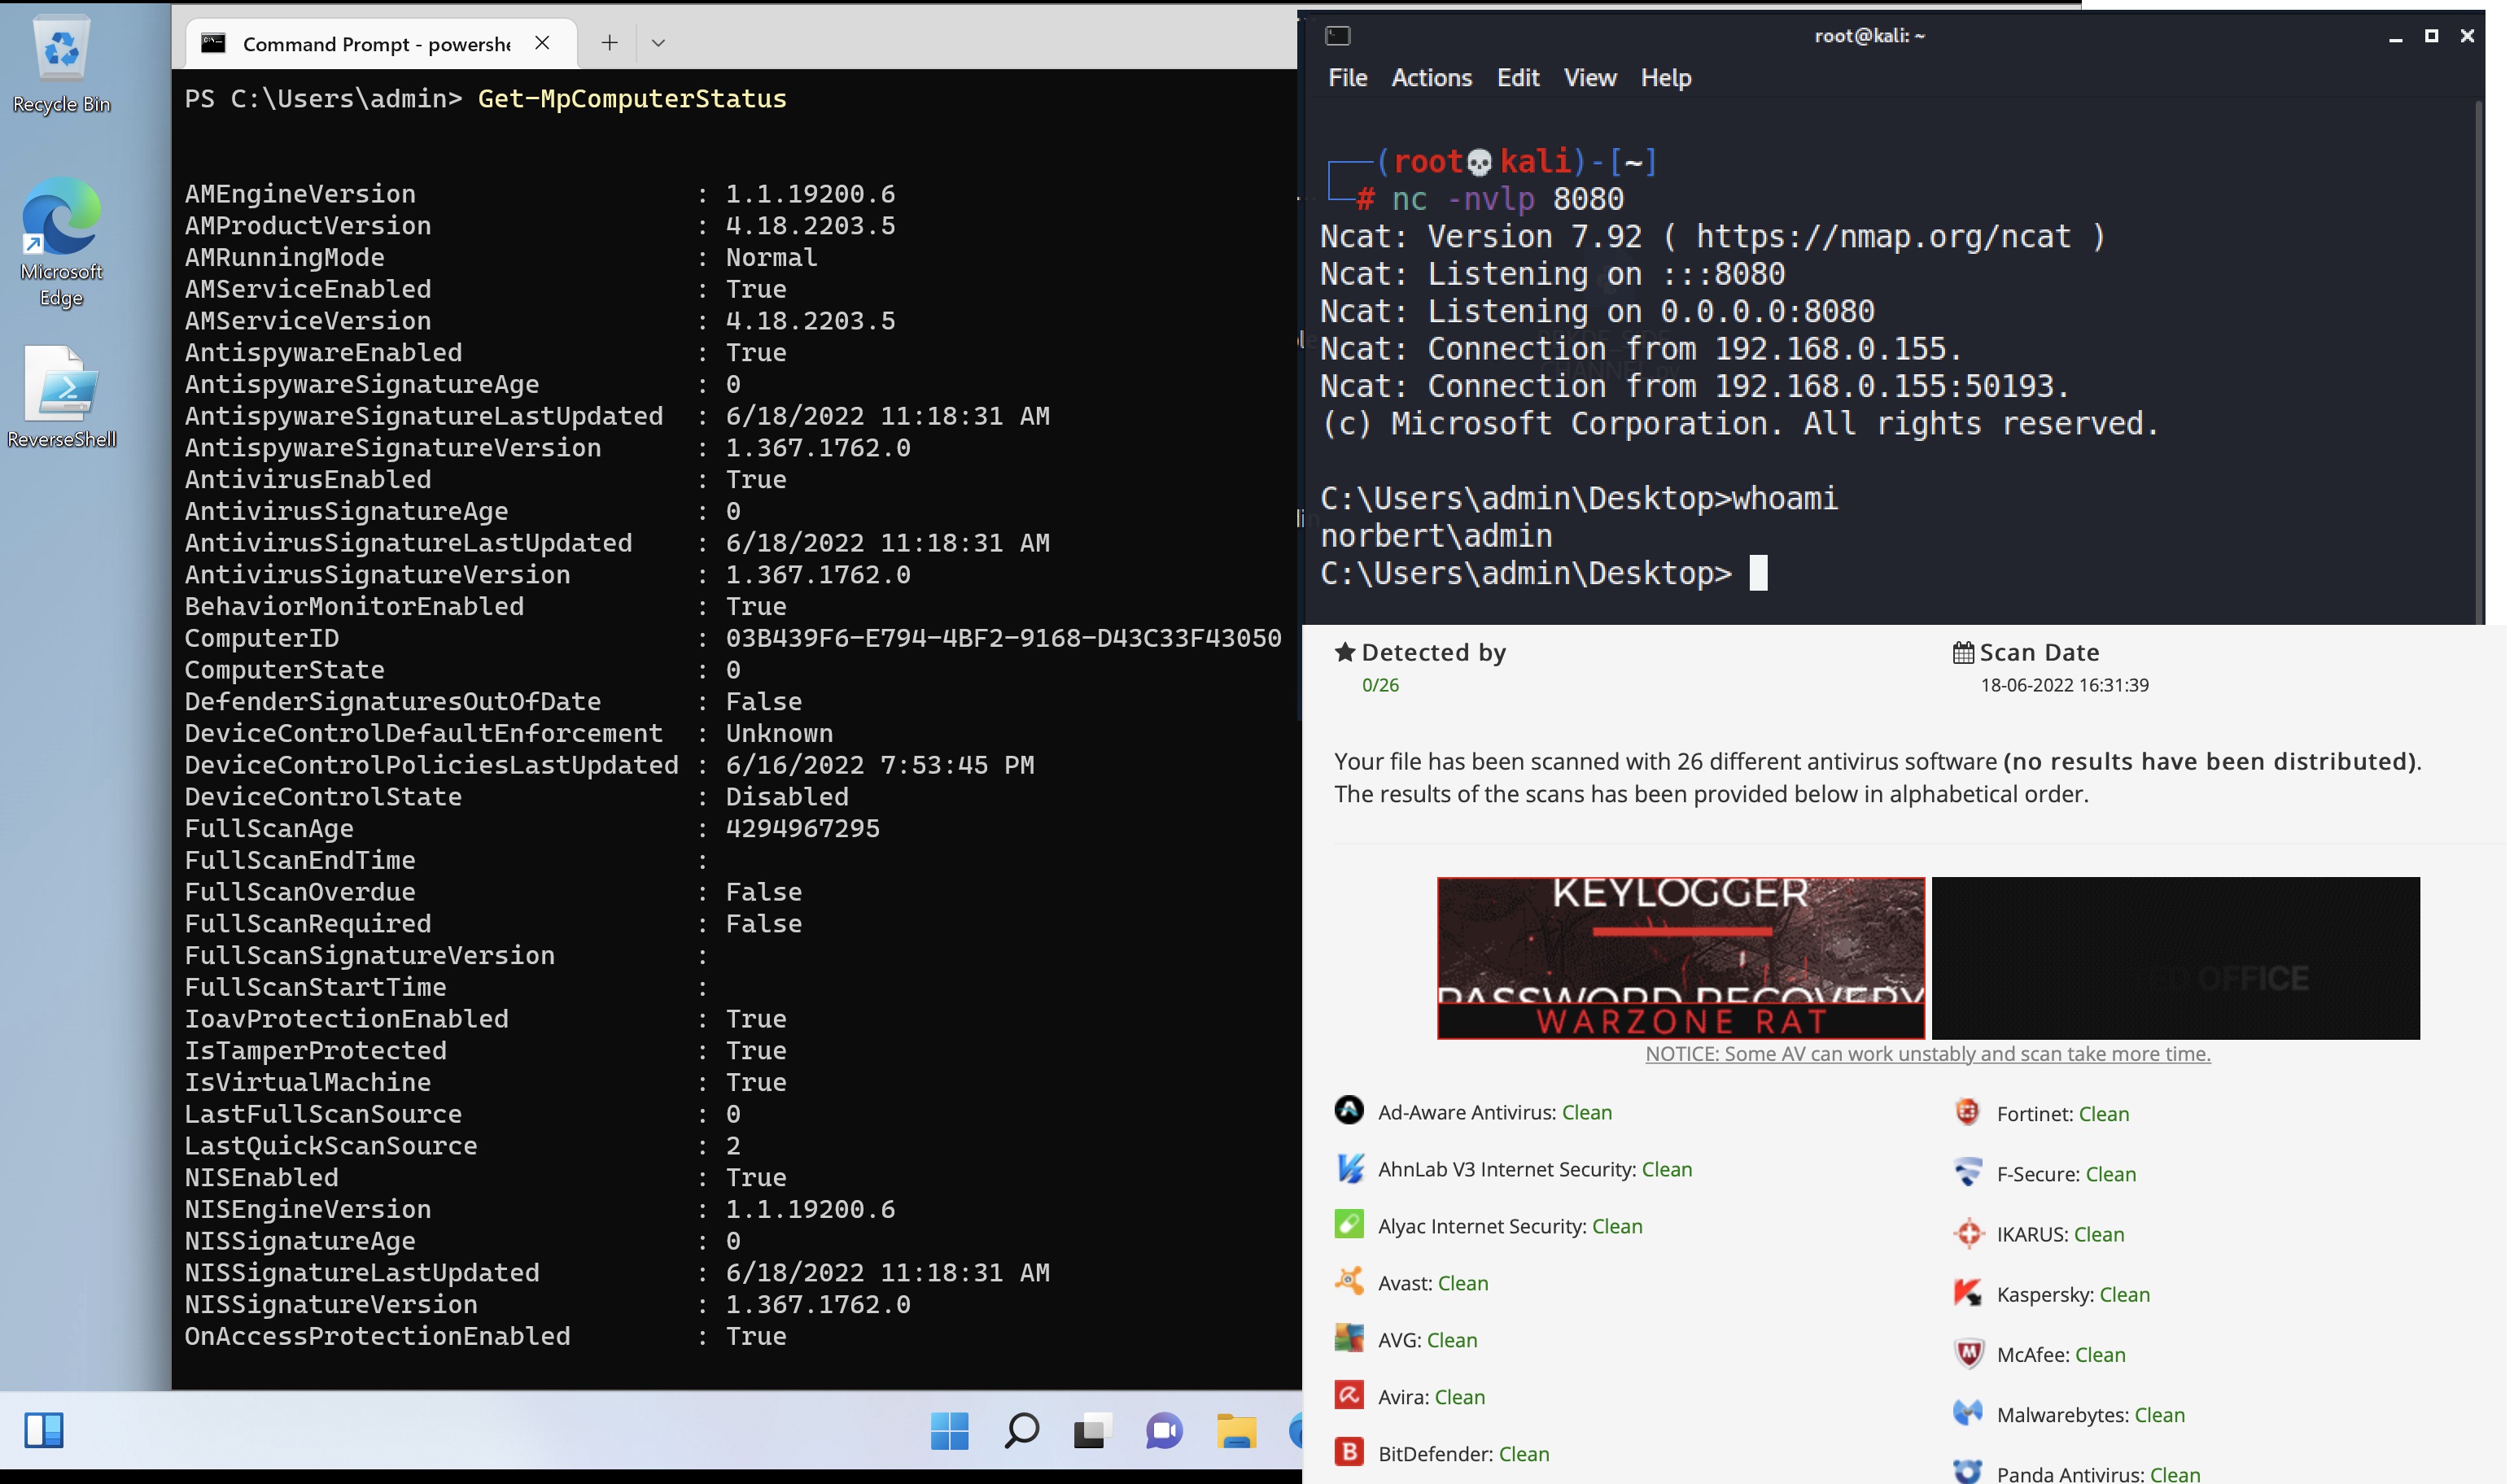 tihanyin/pssw100avb
Eine Liste nützlicher Powershell-Skripte mit 100 % AV-Bypass (zum Zeitpunkt der Veröffentlichung).
 malwares/remote-access-trojan
Windows Remote-Access-Trojaner
