 #1
Tools zur Aufrechterhaltung des langfristigen Zugriffs auf kompromittierte Systeme, auch nach Neustarts.
Kitploit empfohlen

 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 gentilkiwi/mimikatz
Ein kleines Tool zum Spielen mit der Windows-Sicherheit.
 fortra/impacket
Python-Bibliothek für die Manipulation von Netzwerkprotokollen auf niedriger Ebene, mit Implementierungen von SMB, MSRPC, Kerberos und WMI sowie…
 peass-ng/peass-ng
PEASS – Privilegieneskalations-Awesome-Skripte-SUITE (mit Farben)
 lolbas-project/lolbas
Von der Landschaft lebende Binärdateien und Skripte - (LOLBins und LOLScripts)
 bishopfox/sliver
Angreifer-Emulations-Framework
 samyk/poisontap
Nutzte über USB gesperrte bzw. passwortgeschützte Computer aus, hinterlässt eine persistente WebSocket-basierte Backdoor, macht den internen Router…
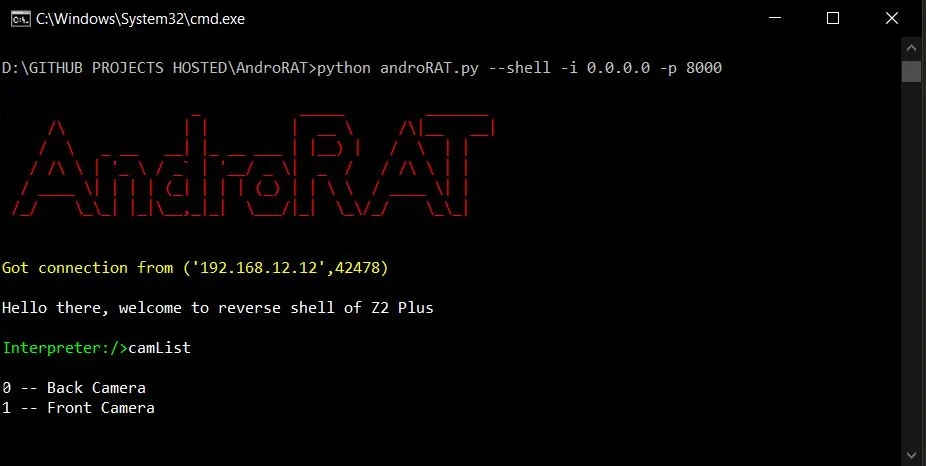 karma9874/androrat
Ein einfaches Android-Fernverwaltungstool, das Sockets verwendet. Es nutzt Java auf der Client-Seite und Python auf der Server-Seite.
 mantvydasb/redteaming-tactics-and-techniques
Umfassende Red-Teaming-Notizen, die offensive Sicherheitstechniken abdecken, darunter Code-Injection, Umgehung von Verteidigungsmaßnahmen, laterale…
 ne0nd0g/merlin
Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.
 pennyw0rth/netexec
Post-Exploitation-Framework für automatisierte Netzwerk-Authentifizierungstests, Credential-Harvesting und laterale Bewegung in Windows/AD-Umgebungen…
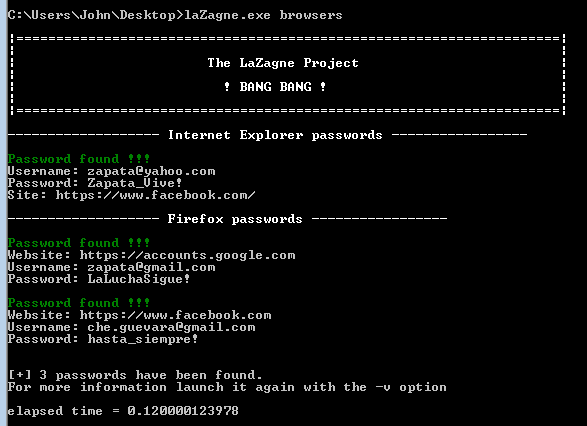 alessandroz/lazagne
Plattformübergreifendes Tool zur Wiederherstellung von Anmeldeinformationen, das gespeicherte Passwörter aus Browsern, E-Mail-Clients, Datenbanken,…
 bmax121/apatch
Das Patchen des Android-Kernels und des Android-Systems
 m0nad/diamorphine
LKM rootkit for Linux Kernels 2.6.x-7.x (x86/x86_64 and ARM/ARM64)
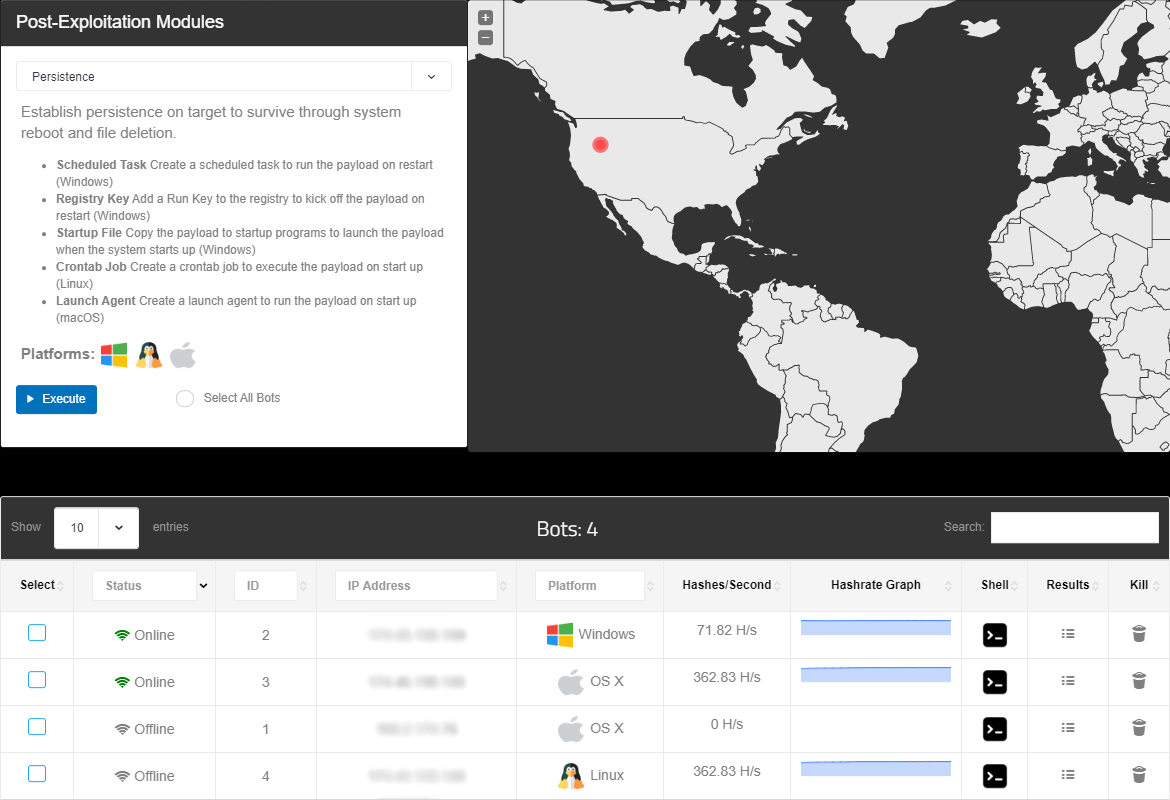 malwaredllc/byob
Ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler.
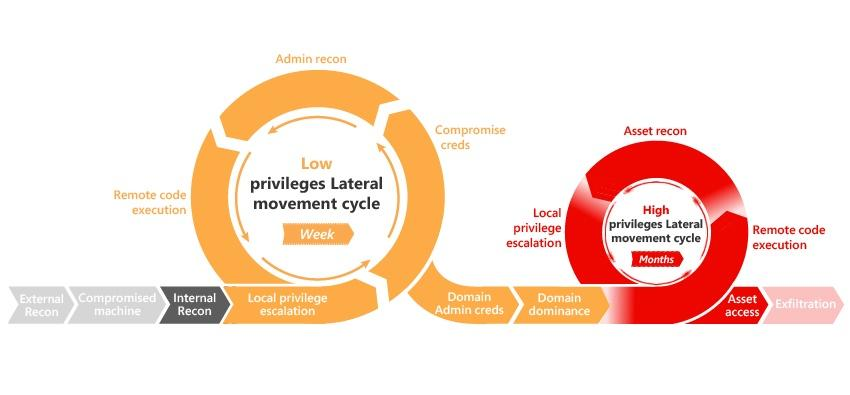 infosecn1nja/ad-attack-defense
Active Directory angreifen und verteidigen mit modernen Post-Exploitation-Techniken der gegnerischen Taktik
bc-security/empireEmpire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 ghostpack/seatbelt
Seatbelt ist ein C#-Projekt, das eine Reihe von sicherheitsorientierten Host-Umfrage-„Sicherheitschecks“ durchführt, die sowohl aus offensiver als…