
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 morph3/crawpy
Asynchrones HTTP-Content-Discovery-Tool mit automatischer Kalibrierung, rekursivem Scannen und Berichterstellung zum Aufspüren versteckter…
 r4ygm/dorkscout
Automatisierter Google-Dork-Scanner, der Exploit-DB-Dork-Listen abruft und Ziele oder das gesamte Internet nach anfälligen Anwendungen, Geheimdateien…
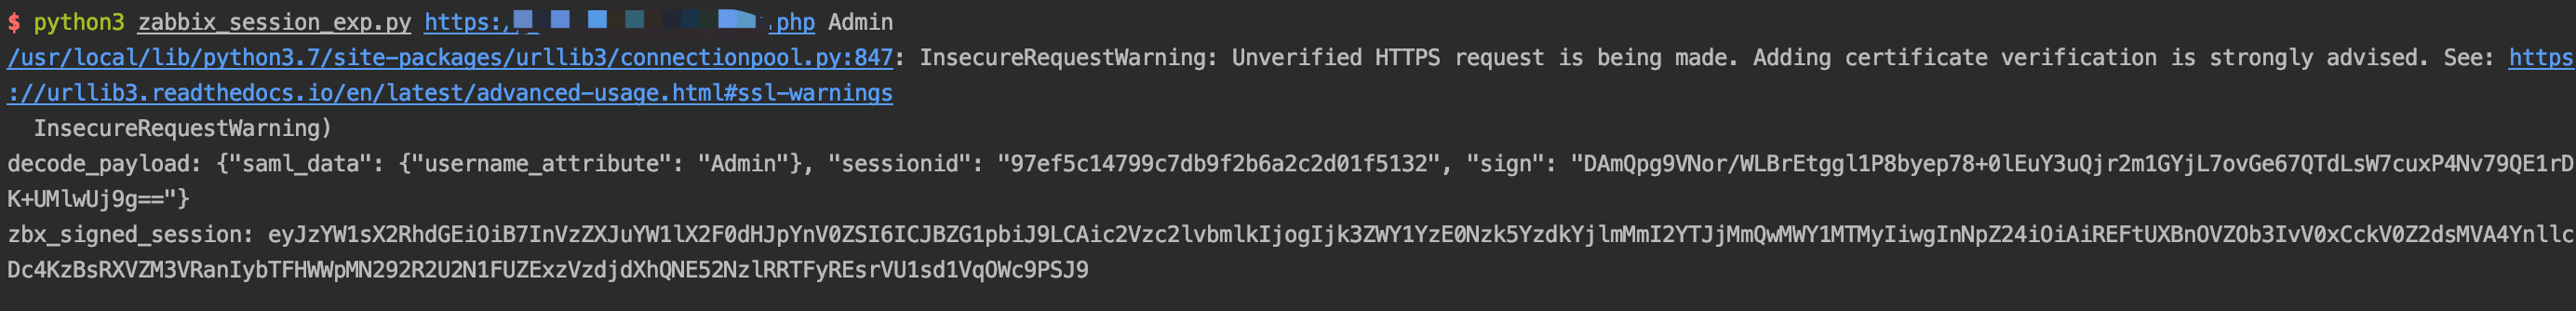 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
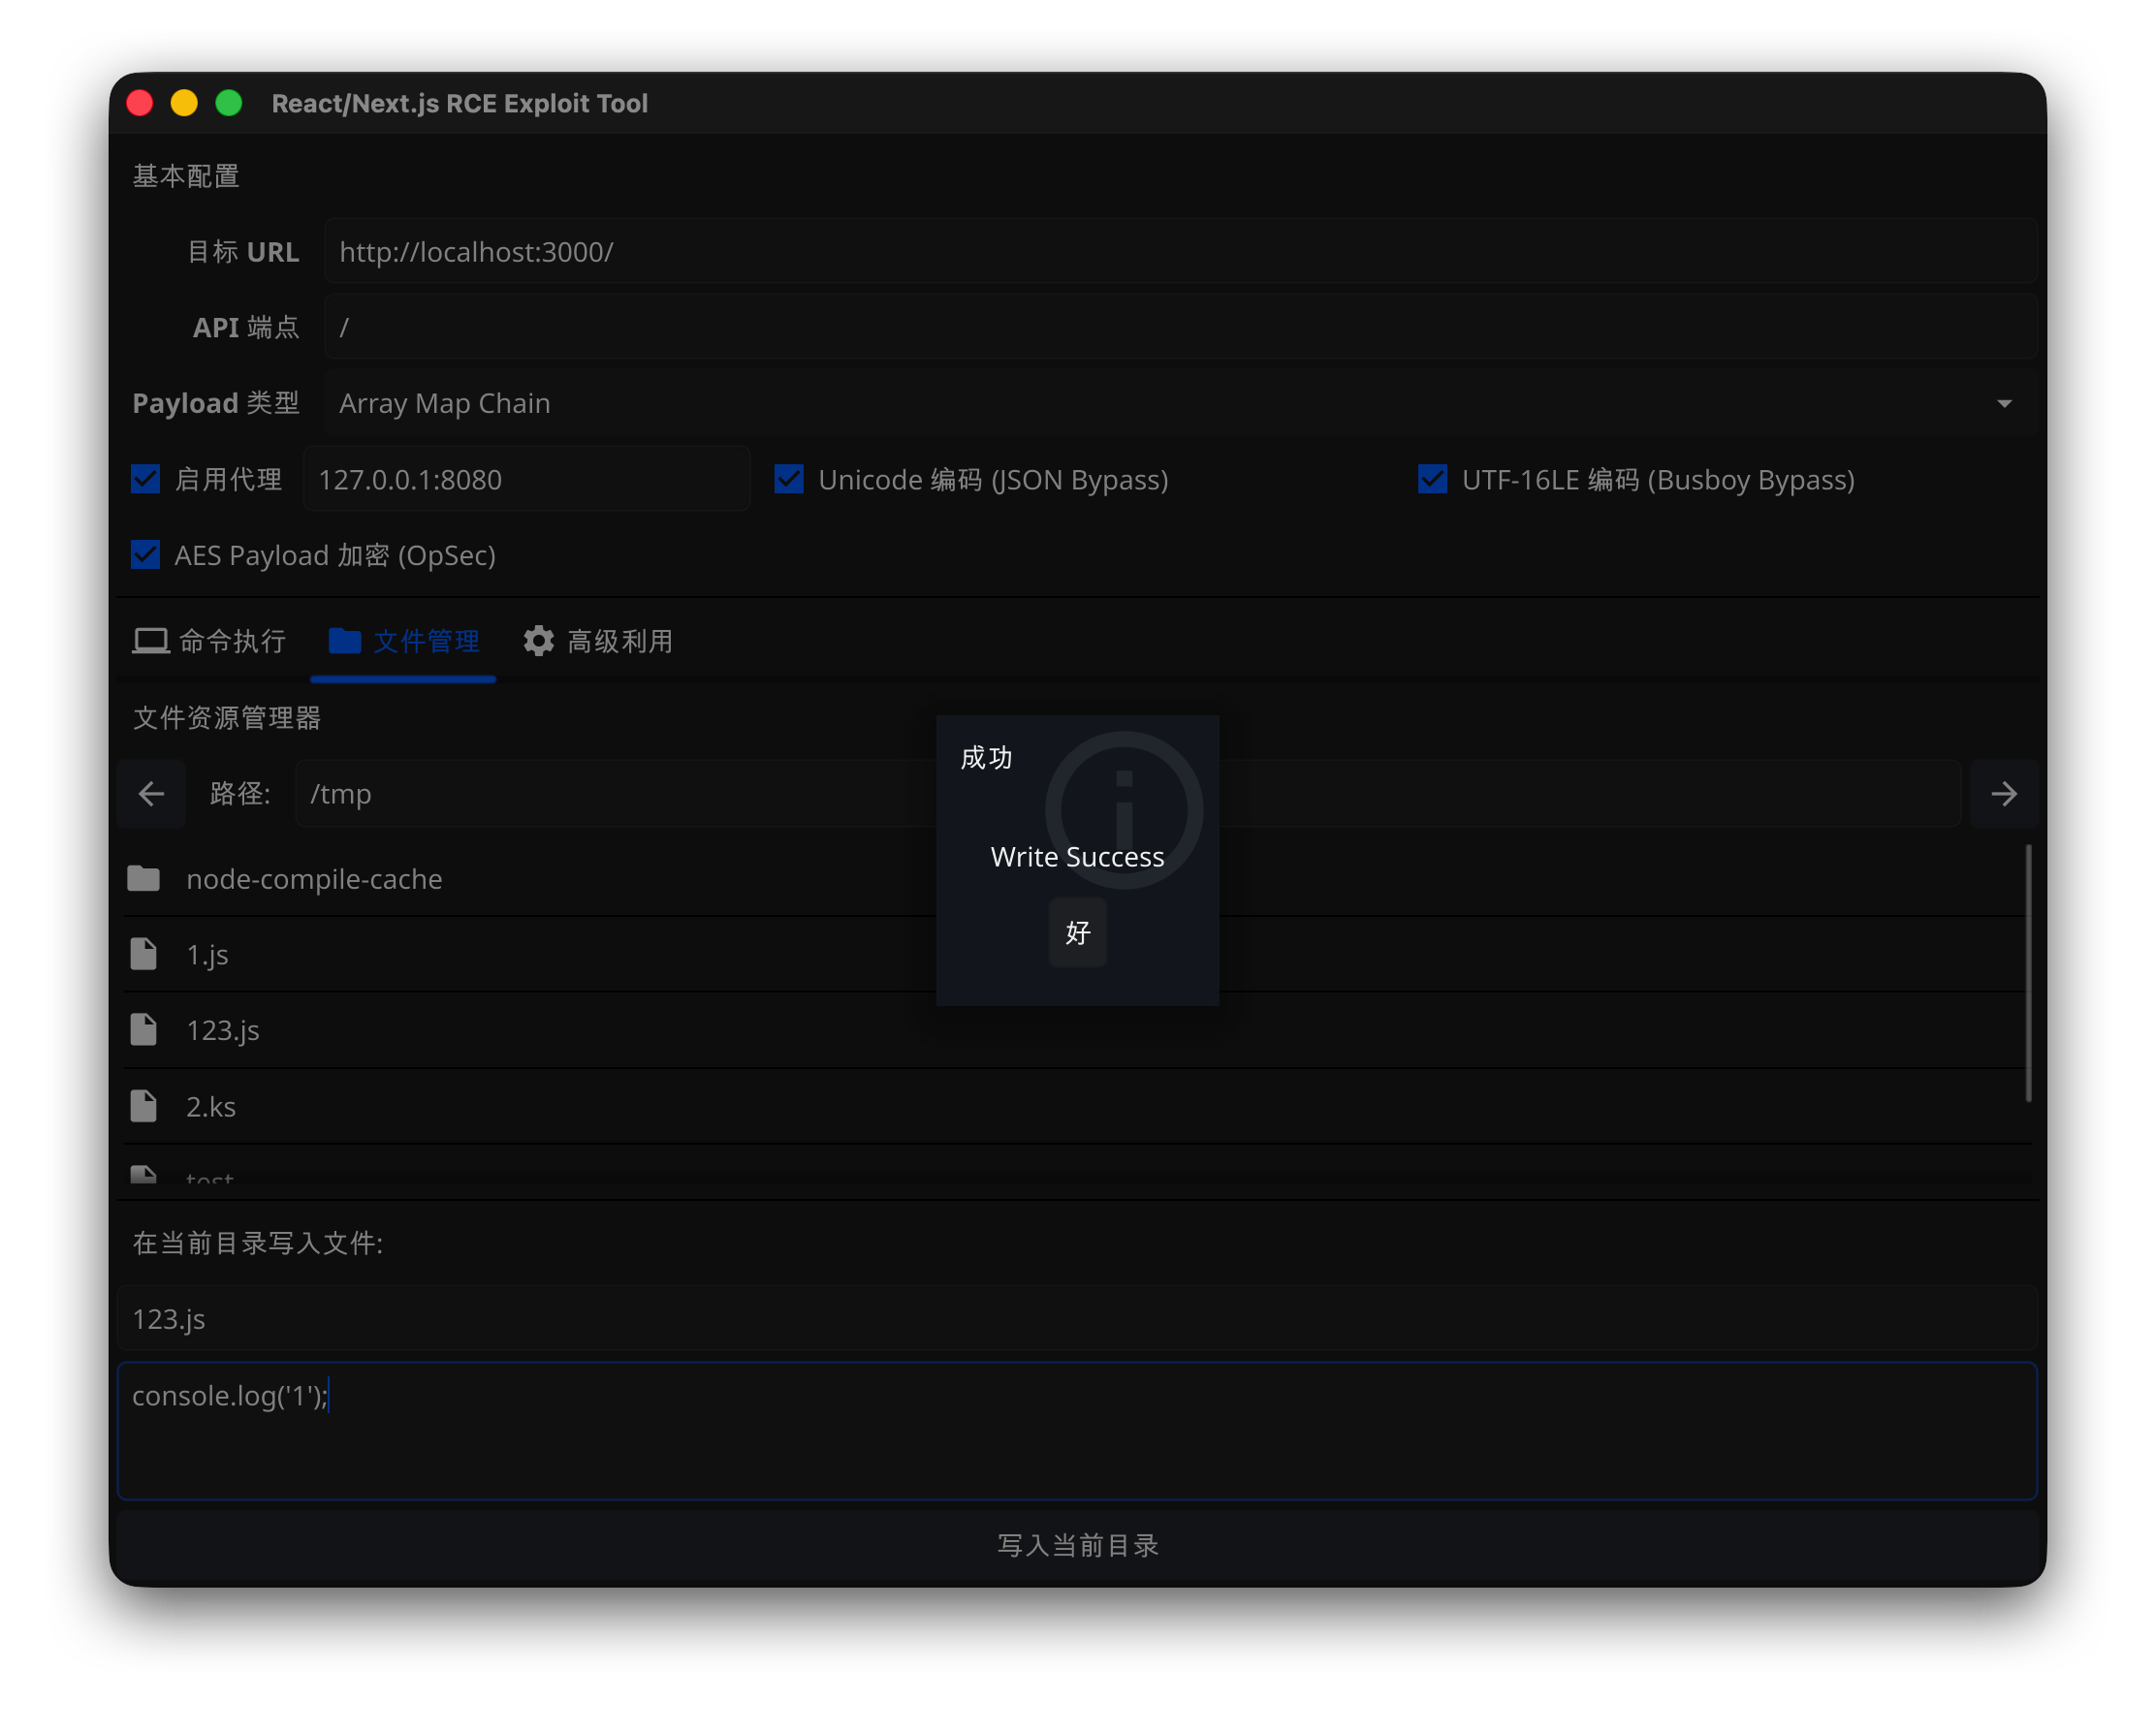 pyroxenites/nextjs_rce_exploit_tool
Exploit für CVE-2025-55182 & CVE-2025-66478
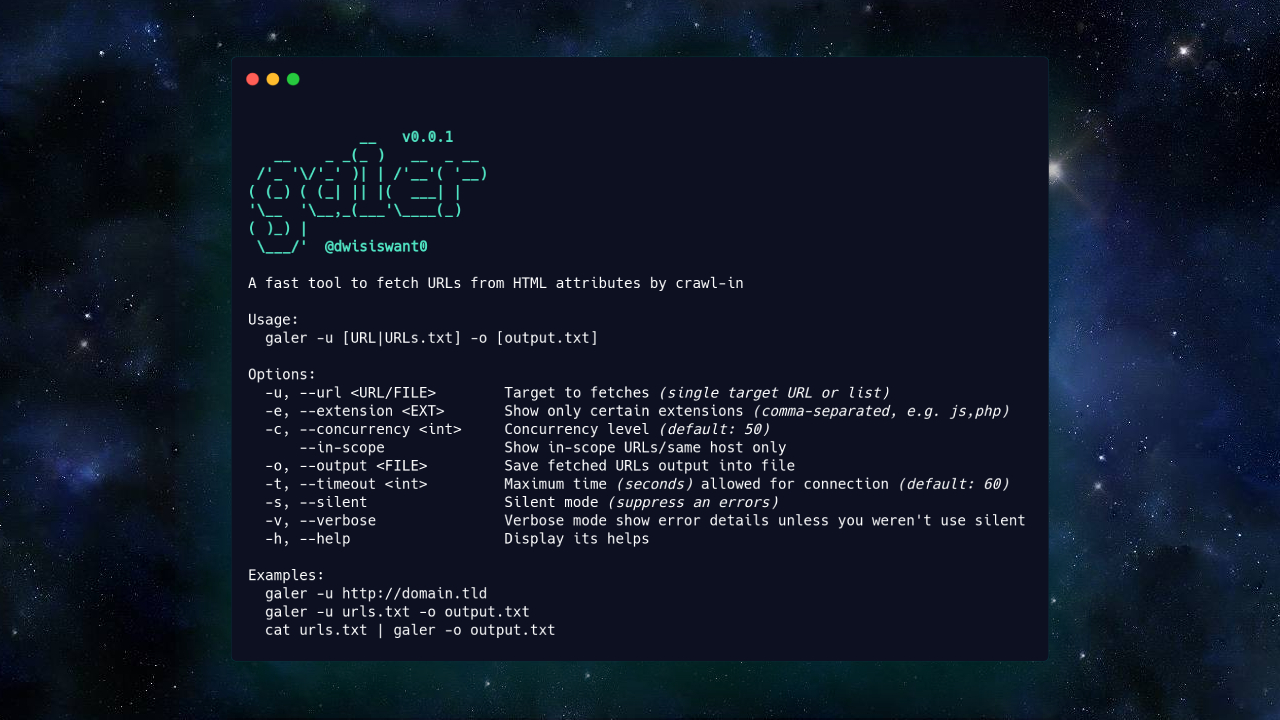 dwisiswant0/galer
Ein schnelles Tool zum Abrufen von URLs aus HTML-Attributen durch Crawl-in.
 a-d-team/grafanaexp
Ein Exploit-Tool für die Schwachstelle "Unauthorized arbitrary file reading" in Grafana (CVE-2021-43798), das automatisch Plugins durchsuchen,…
 mhils/honeyproxy
Dieses Projekt ist jetzt Teil von @mitmproxy.
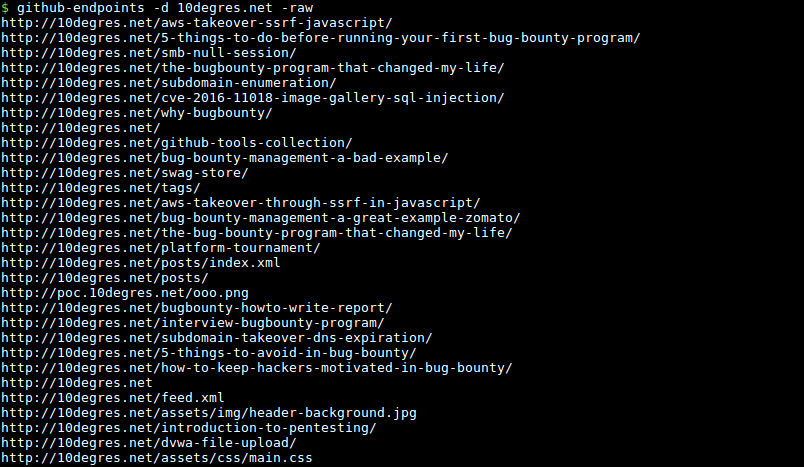 gwen001/github-endpoints
Endpunkte auf GitHub finden.
 d00movenok/htmlsmuggler
✉️ HTML-Smuggling-Generator & Obfuskator für Ihre Red-Team-Operationen
 joshkar/x-recon
Ein Werkzeug zur Erkennung von Webseiten-Eingaben und zur Durchführung von XSS-Scans.
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic Check-Skript für unbeschränkten Datei-Upload, der zu RCE führt
 aaronsvk/cve-2020-3956
PoC-Exploit für VMware Cloud Director RCE (CVE-2020-3956)
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
 kkirsche/cve-2017-10271
Python- und Metasploit-Exploit für die Oracle-WebLogic-WLS-WSAT-Deserialisierungsschwachstelle (CVE-2017-10271) mit Funktionen zum…
 n4xh4ck5/rastleak
Tool zum automatischen Leaken von Informationen mittels Hacking mit Suchmaschinensuchen
 abhishekkr/n00brat
Remote-Administrations-Toolkit (oder Trojaner) für POSiX-Systeme (Linux/Unix), das als Webdienst fungiert.
 bishopfox/imperva_gzip_waf_bypass
Exploit für Imperva Cloud WAF-Bypass mithilfe des gzip-Content-Encoding-Headers, um WAF-Regeln bei HTTP-POST-Anfragen zu umgehen. Enthält…
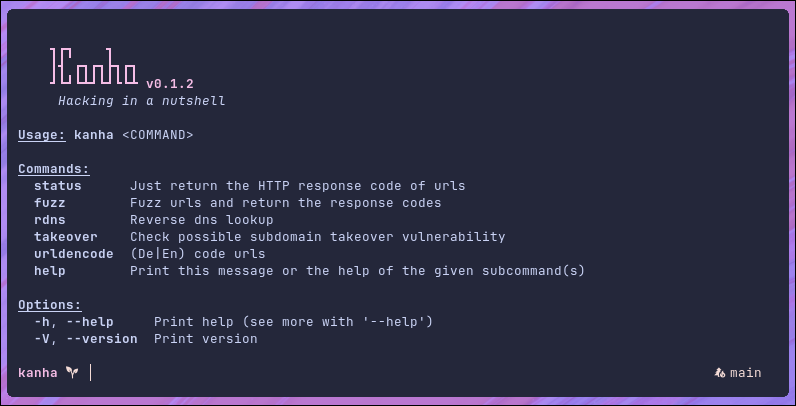 pwnwriter/kanha
🦚 Eine Web-App-Penetrationstest-Suite geschrieben in Rust.








