
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-25157 — CVE-2023-25157 - GeoServer SQL Injection - PoC | Kitploit

Tools/GitHubGitHub/win3zz/cve-2023-25157
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubwin3zz/cve-2023-25157

CVE-2023-25157

CVE-2023-25157 - GeoServer SQL Injection - PoC

Repository anzeigen
1703531vor 3 JahrenVon Kitploit geprüft
Teilen

CVE-2023-25157 - GeoServer SQL-Injection - PoC

  • CVE: CVE-2023-25157
  • Datum: 06.06.2023
  • Hersteller/Software: GeoServer
  • Schweregrad: 9,8/10 - Alt text

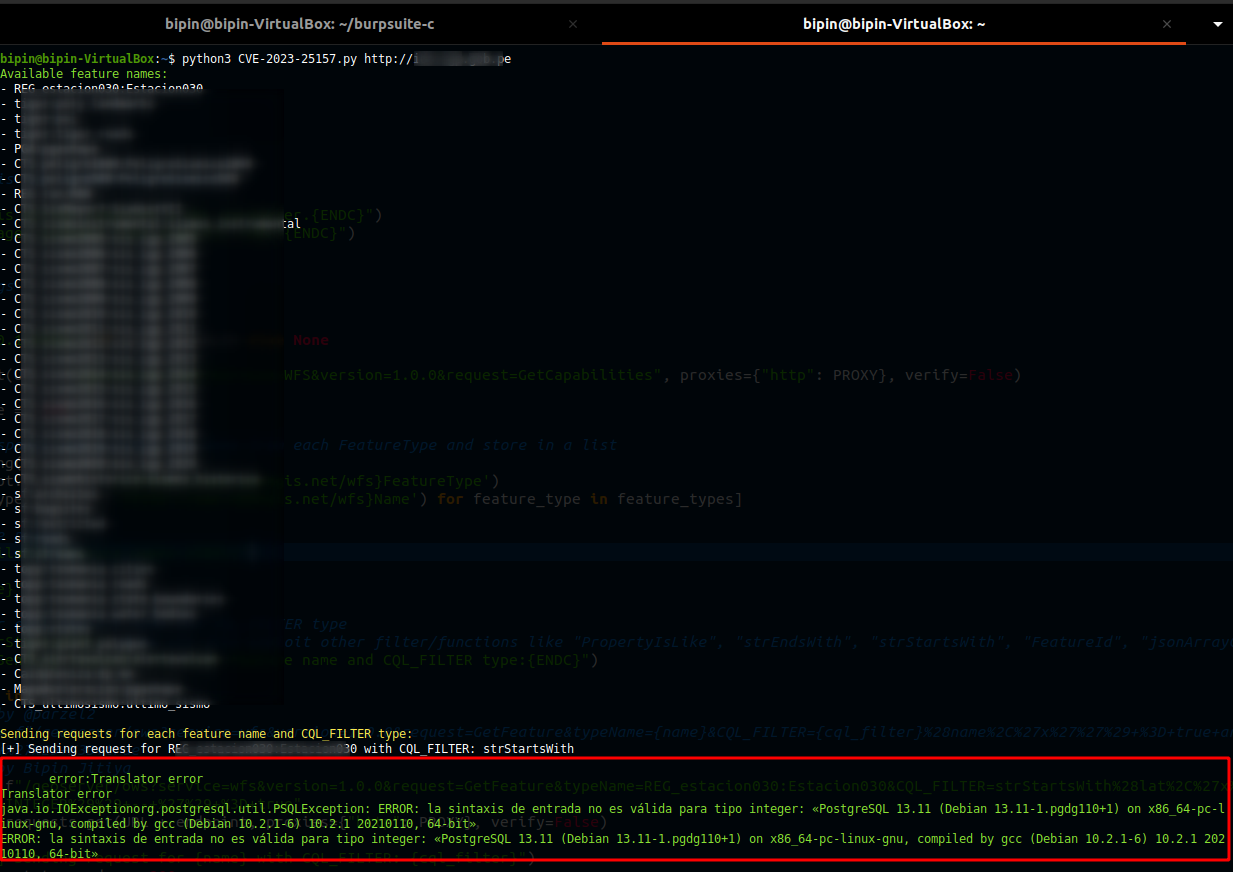
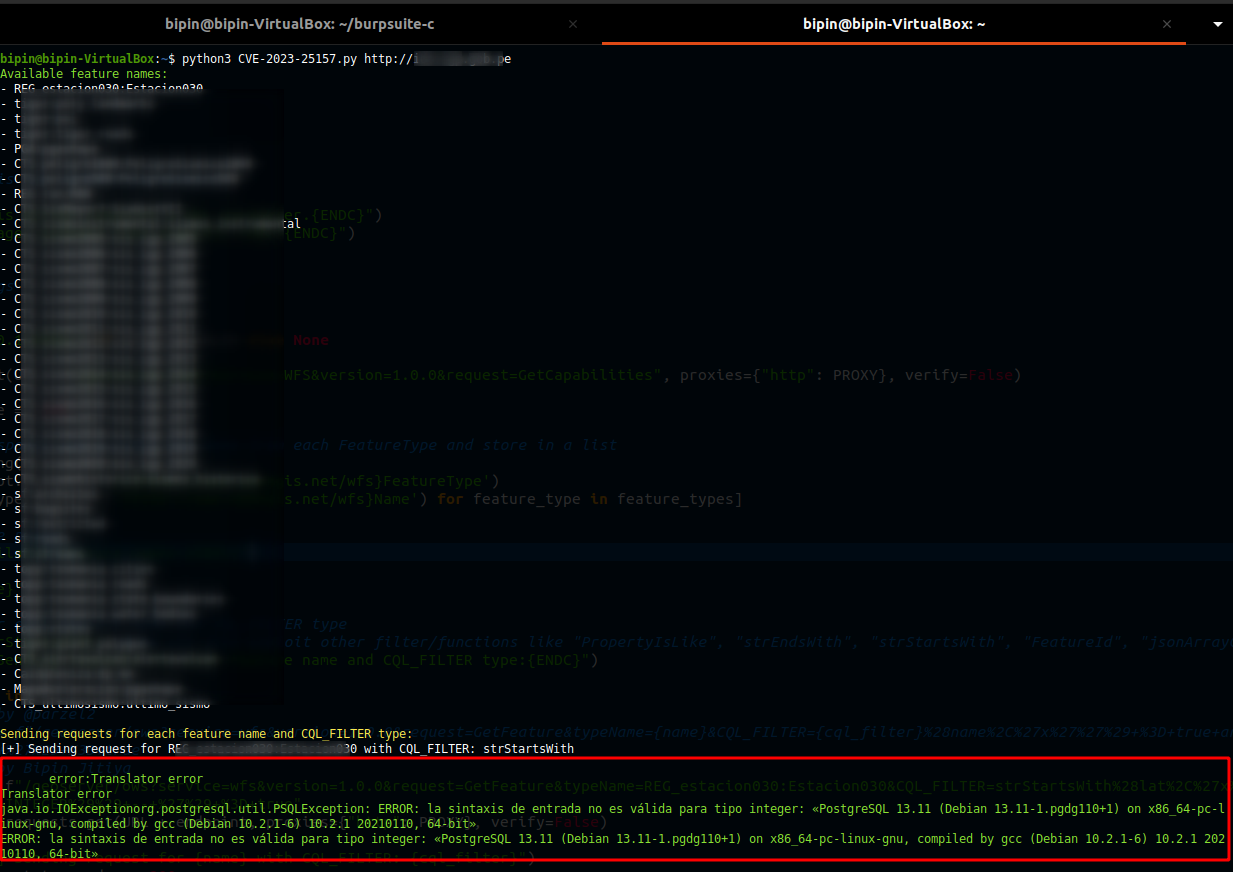
Dieses Skript ist ein Proof of Concept für OGC-Filter-SQL-Injection-Schwachstellen in GeoServer, einem beliebten Open-Source-Softwareserver zum Teilen geografischer Daten. Es sendet Anfragen an die Ziel-URL und nutzt potenzielle Schwachstellen aus, indem es schädliche Payloads in den Parameter CQL_FILTER injiziert. Zu Versuchszwecken verwendet das Skript die SQL-Anweisung SELECT version() als Payload.

Verwendung

Um dieses Skript zu verwenden, geben Sie die Ziel-URL als Befehlszeilenparameter an. Zum Beispiel:

foo@bar:~$ python3 CVE-2023-25157.py <URL>

Ersetzen Sie <URL> durch die tatsächliche URL des Zielservers.
2023-06-06_20-37

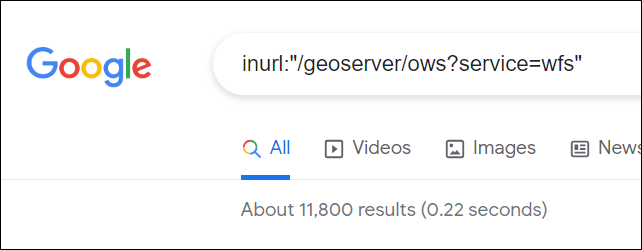
Google Dork

inurl:"/geoserver/ows?service=wfs"

googledork

Referenzen

  1. Sicherheitshinweis: https://github.com/geoserver/geoserver/security/advisories/GHSA-7g5f-wrx8-5ccf
  2. Commit: https://github.com/geoserver/geoserver/commit/145a8af798590288d270b240235e89c8f0b62e1d
  3. Tweet: https://twitter.com/parzel2/status/1665726454489915395

Rechtlicher Haftungsausschluss

Das in diesem Repository bereitgestellte PoC-Skript dient ausschließlich Bildungs- und Forschungszwecken. Es soll die Existenz einer Schwachstelle demonstrieren und zum Verständnis potenzieller Sicherheitsrisiken beitragen.

Die Verwendung dieses Skripts für unbefugte Aktivitäten, einschließlich, aber nicht beschränkt auf unbefugten Zugriff, unbefugte Tests oder jede andere Form von Missbrauch, ist strengstens untersagt.

Der Autor und die Mitwirkenden dieses Repositories übernehmen keine Haftung und sind nicht verantwortlich für Missbrauch oder Schäden, die durch die Nutzung dieses Skripts verursacht werden. Durch die Verwendung dieses Skripts erklären Sie sich damit einverstanden, es verantwortungsbewusst und auf eigenes Risiko zu verwenden.

HolEN Sie immer die entsprechende Genehmigung und Berechtigungen ein, bevor Sie Sicherheitsbewertungen oder Penetrationstests durchführen. Stellen Sie sicher, dass Sie alle geltenden Gesetze, Vorschriften und ethischen Richtlinien einhalten.

Skript-Autor: Bipin Jitiya (@win3zz)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →