
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 zu1k/good-mitm
Regelbasierte MITM-Engine. Umschreiben, Umleiten und Ablehnen von HTTP(S)-Anfragen und -Antworten, unterstützt JavaScript-Regeln.
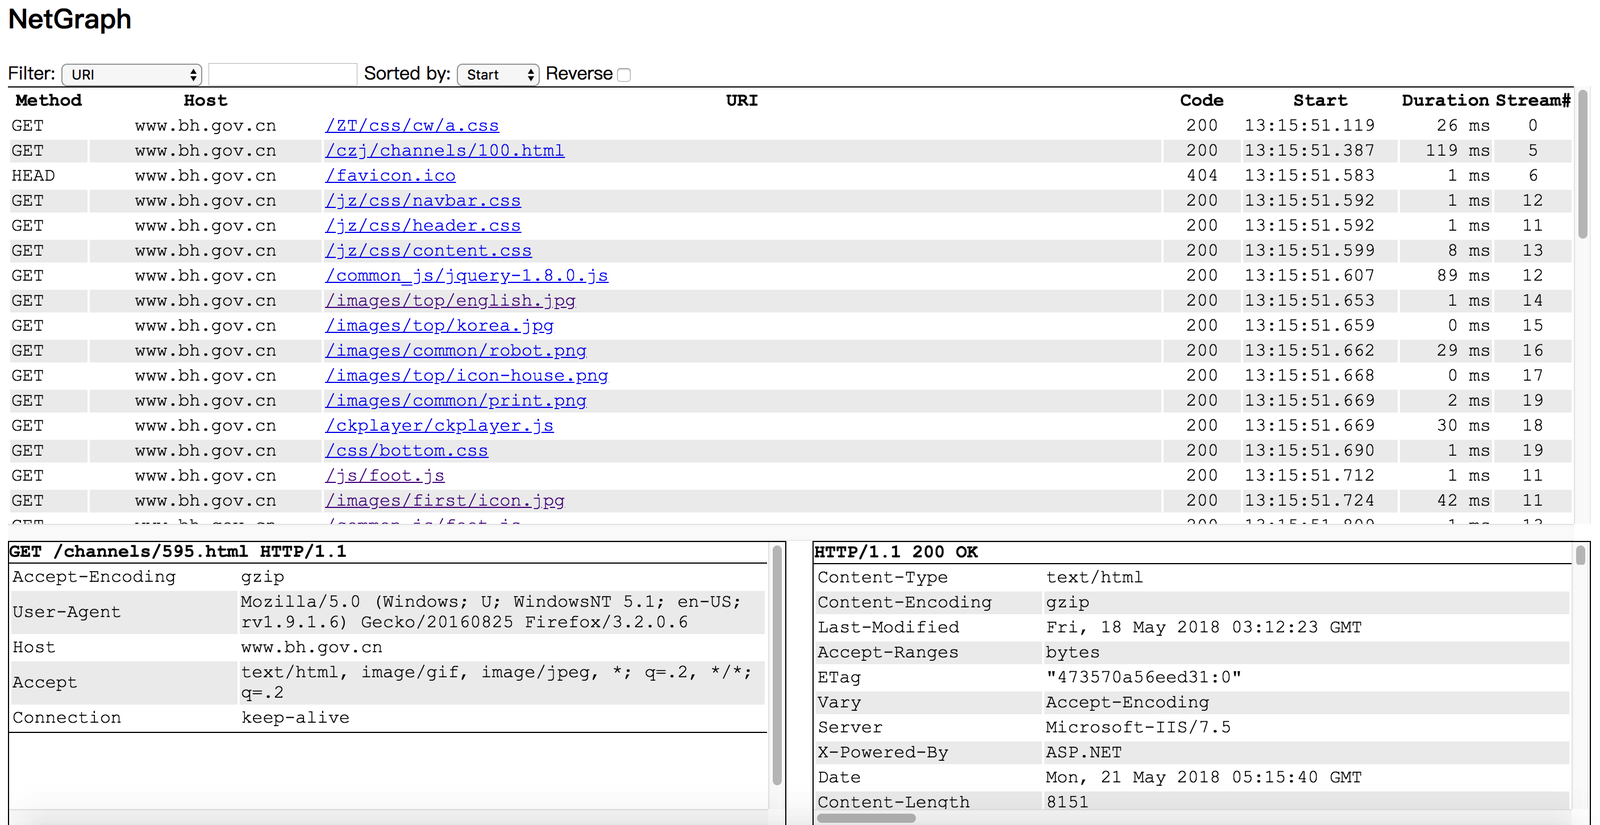 ga0/netgraph
Ein plattformübergreifender HTTP-Sniffer mit einer Web-UI
 alnorris/svg-sanitizer
PHP-Bibliothek, die SVG-Dateien mithilfe einer Whitelist erlaubter Elemente und Attribute bereinigt und dabei schädliches Markup wie Skripte und…
 abraxas/ats-authproxy-prefix
Apache Traffic Server 10.2.0 – Hoch – Remote – Verbleibende Berechtigungen – authproxy-Präfix
 abraxas/ats-cripts-rri-uaf
Apache Traffic Server 10.2.0 – Hoch – Remote – Absturz – Cripts From/To URL UAF
 abraxas/ats-esi-unix-recvport
Apache Traffic Server 10.2.0 – Hoch – Remote – SSRF – ESI unix recvport
 abraxas/ats-ipallow-method-case
Apache Traffic Server 10.2.0 – Hoch – Remote – Verbliebene Berechtigung – ip_allow-Methoden-Groß-/Kleinschreibung
 abraxas/ats-magick-unsigned
Apache Traffic Server 10.2.0 – Hoch – Remote – Dateischreiben – unsigniertes magick convert schreibt als nobody
 abraxas/ats-realip-plugin-acl
Apache Traffic Server 10.2.0 – Hoch – Remote – Verbleibende Berechtigungen – realip PLUGIN ACL fail-open
 abraxas/ats-redirect-zero-net
Apache Traffic Server 10.2.0 – Hoch – Remote – SSRF – Weiterleitung 0.0.0.0/8
 abraxas/ats-regex-remap-userinfo
Apache Traffic Server 10.2.0 – Hoch – Remote – SSRF – regex_remap noslash $n userinfo Origin-Übernahme
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - Hoch 8.1 - Authentifizierter POST /index.php - 2FA-Umgehung
 nxploited/cve-2026-114509
Umgehung der Laravel-TokenGuard-Authentifizierung durch nicht-stringförmige API-Anmeldedaten
 nxploited/cve-2026-77647
SPIP vor 4.4.20 ermöglicht nicht authentifizierten Remote-Angreifern die Ausführung beliebigen Codes
 zishanadthandar/pentest
Jekyll-basierte Pentesting-Wissensdatenbank mit Methodik-Leitfäden, Cheatsheets, Tool-Indizes, Zertifizierungs-Roadmaps und kuratierten Übungslaboren…
 kostas-pa/lfitester
Python3-Tool, das Local-File-Inclusion-Schwachstellen erkennt und ausnutzt, mit Crawling, Path-Traversal- und Filter-Bypass-Payloads sowie…
 domssilva/vulnsearch
Ein tiefer Einblick in einige Recon-Methodologien und Web-Application-Schwachstellen, die mich interessieren, wobei ich alle meine Notizen…
 k0r0pt/project-tauro
Ein Tool zur Wiederherstellung/Knackung von Router-WiFi-Schlüsseln mit einem Twist.








