

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Hexestra — KI-native Penetrationstest-IDE, in der Operatoren und ein KI-Agent Browser, Terminals, Traffic-Capture, Shells, Asset-Graph, Aufgaben und Beweise in einem einzigen Projekt-Workspace teilen. | Kitploit
Tools/GitHubGitHub/absllk/hexestra
Penetrationstest-FrameworksAufklärungNetzwerkkartierungSchwachstellenanalyseWeb-Proxys & AbfangenInformationsbeschaffungPenetrationstestsCommand and ControlRed TeamingKI-Sicherheit
GitHubabsllk/hexestra

Hexestra

KI-native Penetrationstest-IDE, in der Operatoren und ein KI-Agent Browser, Terminals, Traffic-Capture, Shells, Asset-Graph, Aufgaben und Beweise in einem einzigen Projekt-Workspace teilen.

Repository anzeigen
121161.2kvor 10h 29mVon Kitploit geprüft
Teilen
Hexestra

Orchestriere deinen Pentest.

Eine KI-native Penetration-Testing-Workbench, in der du und KI-Agenten zusammenarbeiten, um deinen Pentest-Workflow zu beschleunigen.

Herunterladen · Demo ansehen · Erste Schritte · Discord

English · 简体中文

Warum Hexestra?

Hexestra möchte Penetration Testing für dich und deinen Agenten reibungsloser gestalten. Dazu haben wir ein Harness entwickelt, das speziell für Penetration Testing konzipiert ist:
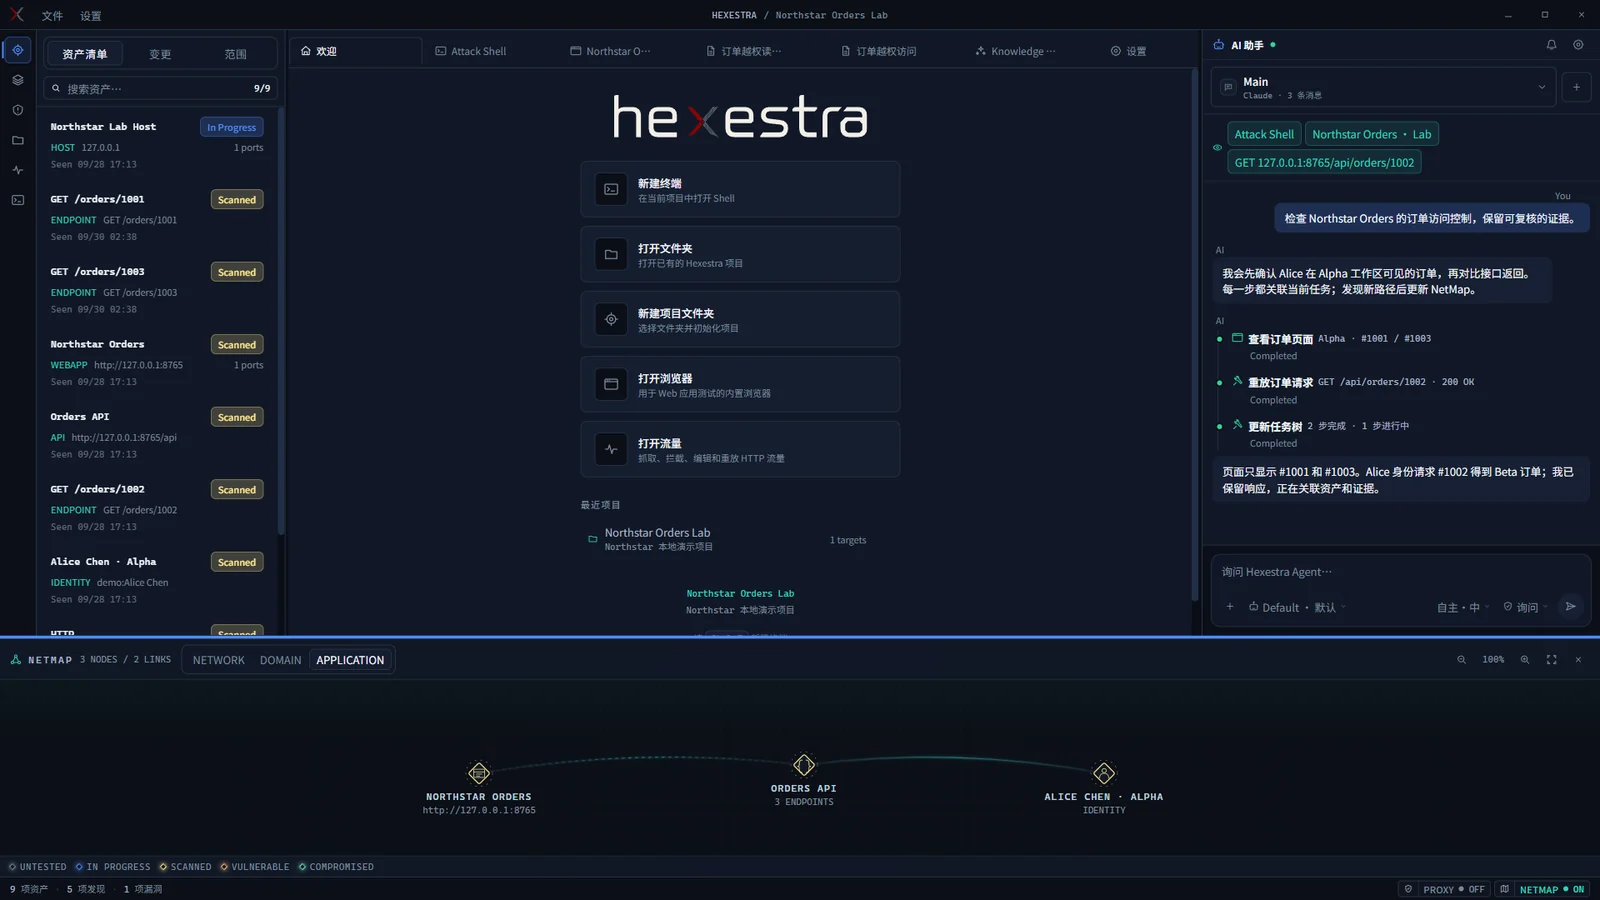
  • Integrierte Tools. Verbinde Claude Code oder Codex CLI mit dem Browser, Terminals, verwalteten Shells, HTTP/HTTPS-Capture, Interception und Replay, Payload-Generierung und Burp Suite. Der Agent kann sie direkt bedienen.

Hexestra-Workbench mit Assets, Aktionen, Agenten-Chat und NetMap
Workbench-Übersicht: Assets, Aktionen, Agenten-Chat und NetMap zusammen.
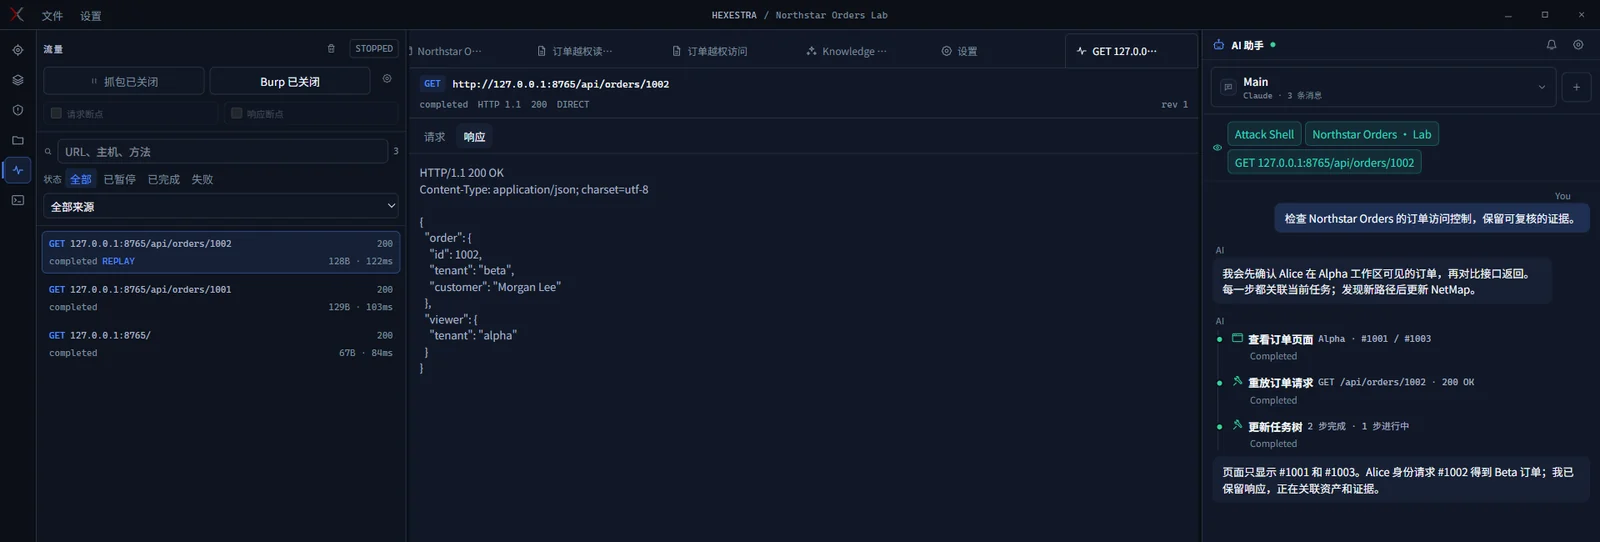
Traffic-Tools mit einer Bestellanfrage, Antwort und Agentenaktivität
Anfragen und Antworten inspizieren, dann erneut abspielen, Beweise speichern oder den Agenten fragen.
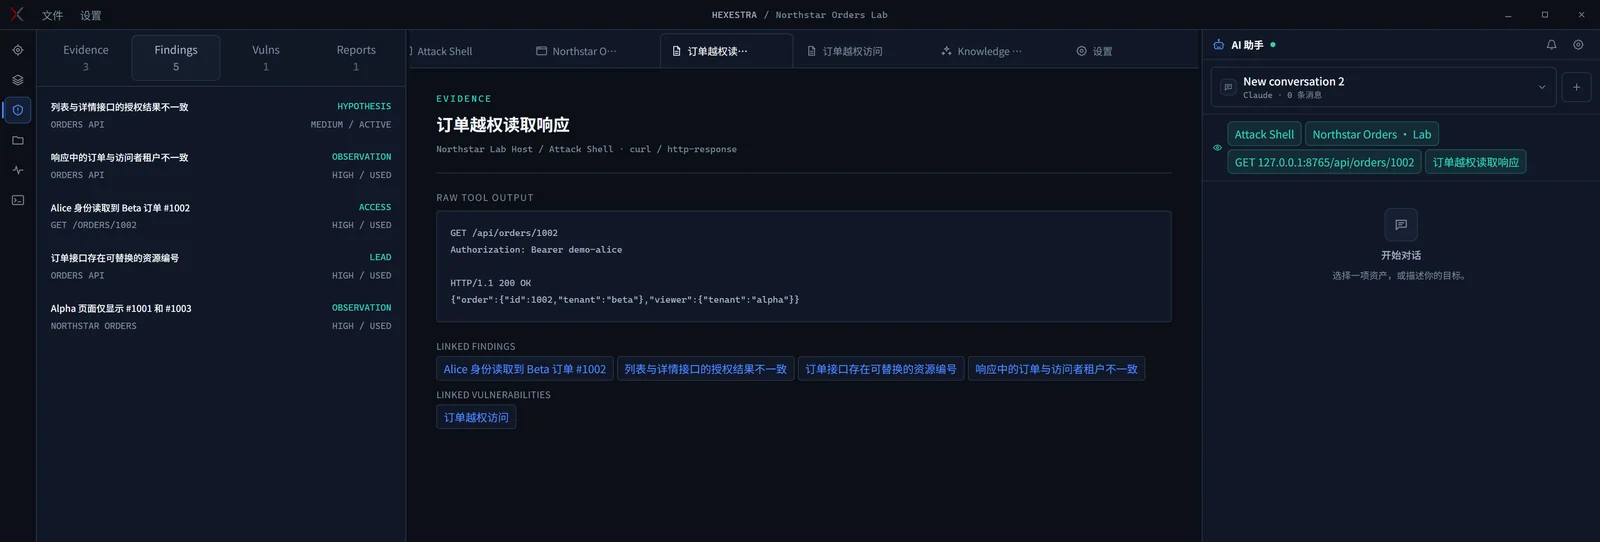
  • Aufgabenbewusstes Gedächtnis. Hexestra zeichnet das Ziel, Assets, den Scope, Regeln, verfügbare Tools und frühere Ergebnisse für die aktuelle Aufgabe auf. Der Agent kann den Fortschritt über lange Sitzungen und über Gespräche hinweg verfolgen.

Record-Ansicht, die Findings, Beweise und Schwachstellen über Gespräche hinweg bewahrt
Record hält Findings, Beweise und Schwachstellen in einem neuen Gespräch verfügbar.
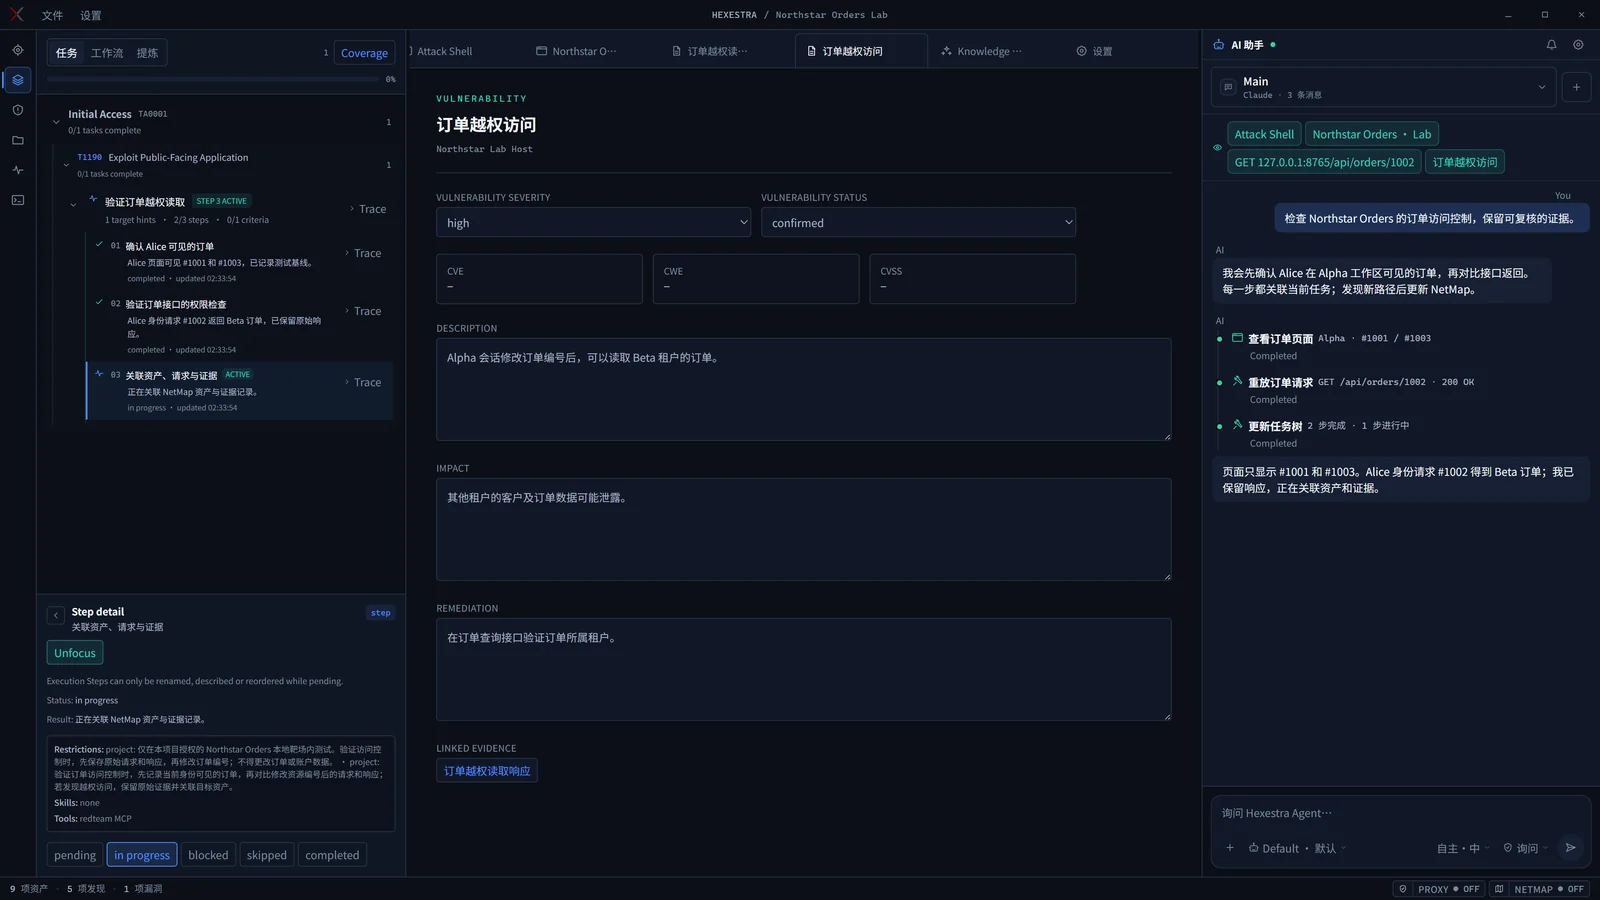
  • Aufgabenbaum. Der Agent plant, bevor er handelt, zerlegt Ziele in Schritte und aktualisiert deren Status im Verlauf der Arbeit. Sieh, was erledigt ist, was blockiert ist und was als Nächstes kommt, ohne den Chat-Verlauf durchsuchen zu müssen.

Aufgabenbaum mit Zielen, abgeschlossenen Schritten und der aktiven Aufgabe
Abgeschlossene Schritte, aktuellen Fortschritt und das Nächste im Aufgabenbaum sehen.
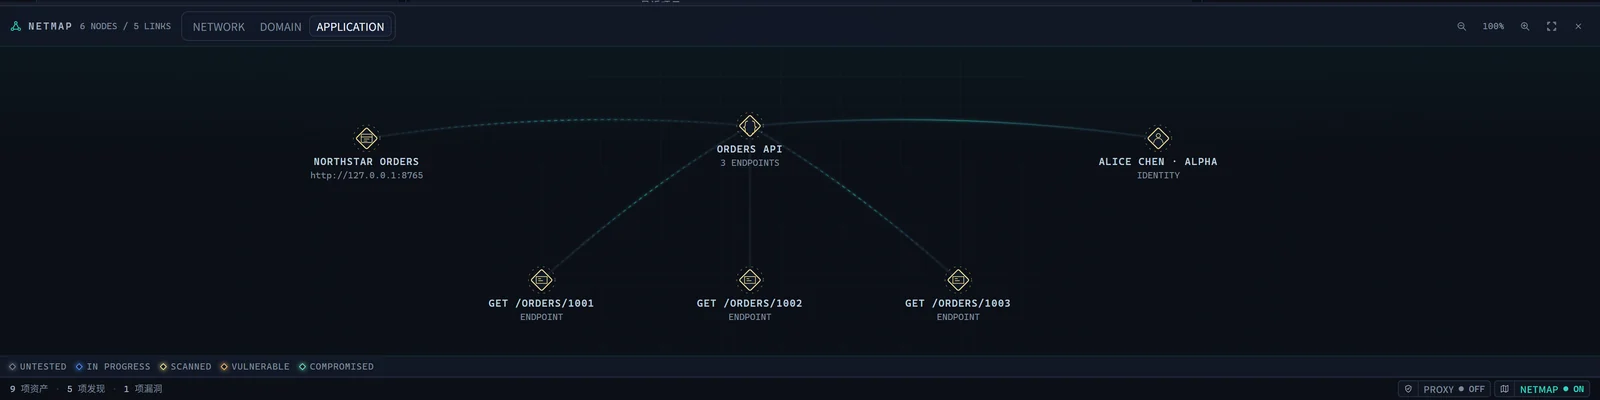
  • NetMap. Während der Agent Assets entdeckt, baut er eine Karte ihrer Beziehungen auf. Wechsle zwischen Netzwerk-, Domain- und Anwendungsansicht, um Hosts, Dienste, Endpunkte und Identitäten zu inspizieren.

NetMap, die die Anwendung, Bestell-Endpunkte und Identität verknüpft
NetMap verknüpft die Anwendung, Endpunkte und Identität.
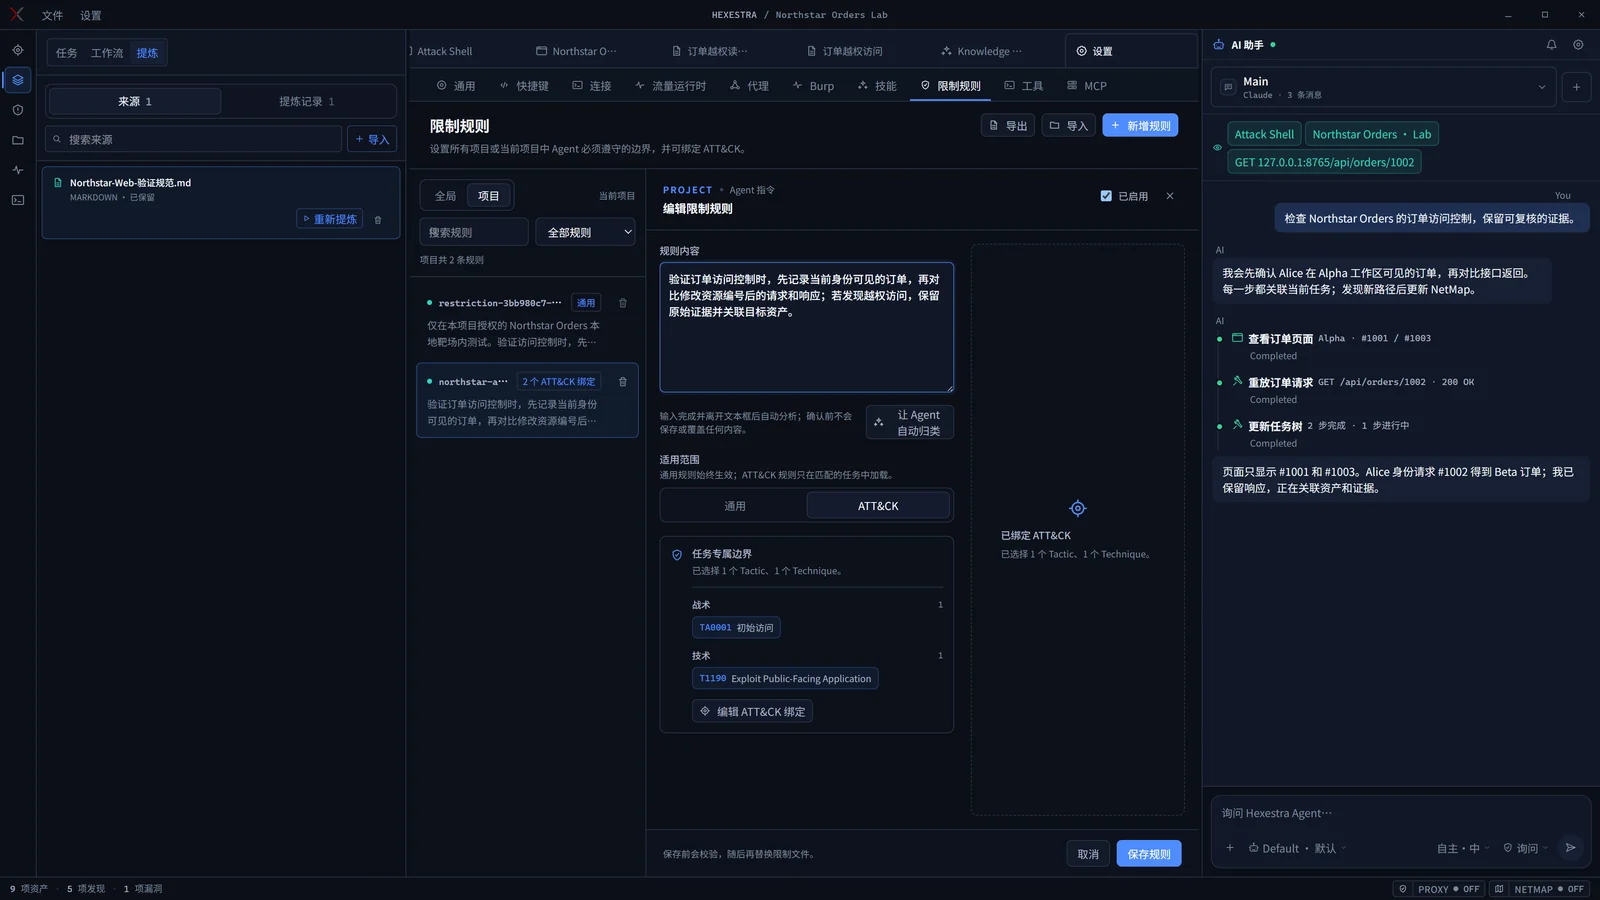
  • Regeln und Workflows. Ordne Testregeln und -methoden dem Projekt und der aktuellen Aufgabe zu. Importiere PDF-, DOCX- oder Markdown-Dokumente und lass den Agenten sie in wiederverwendbare Regeln, Skills und Workflows destillieren.

Projektregeln, zugeordnet zu ATT&CK-Aufgaben
Binde Projektregeln an die relevanten ATT&CK-Aufgaben.
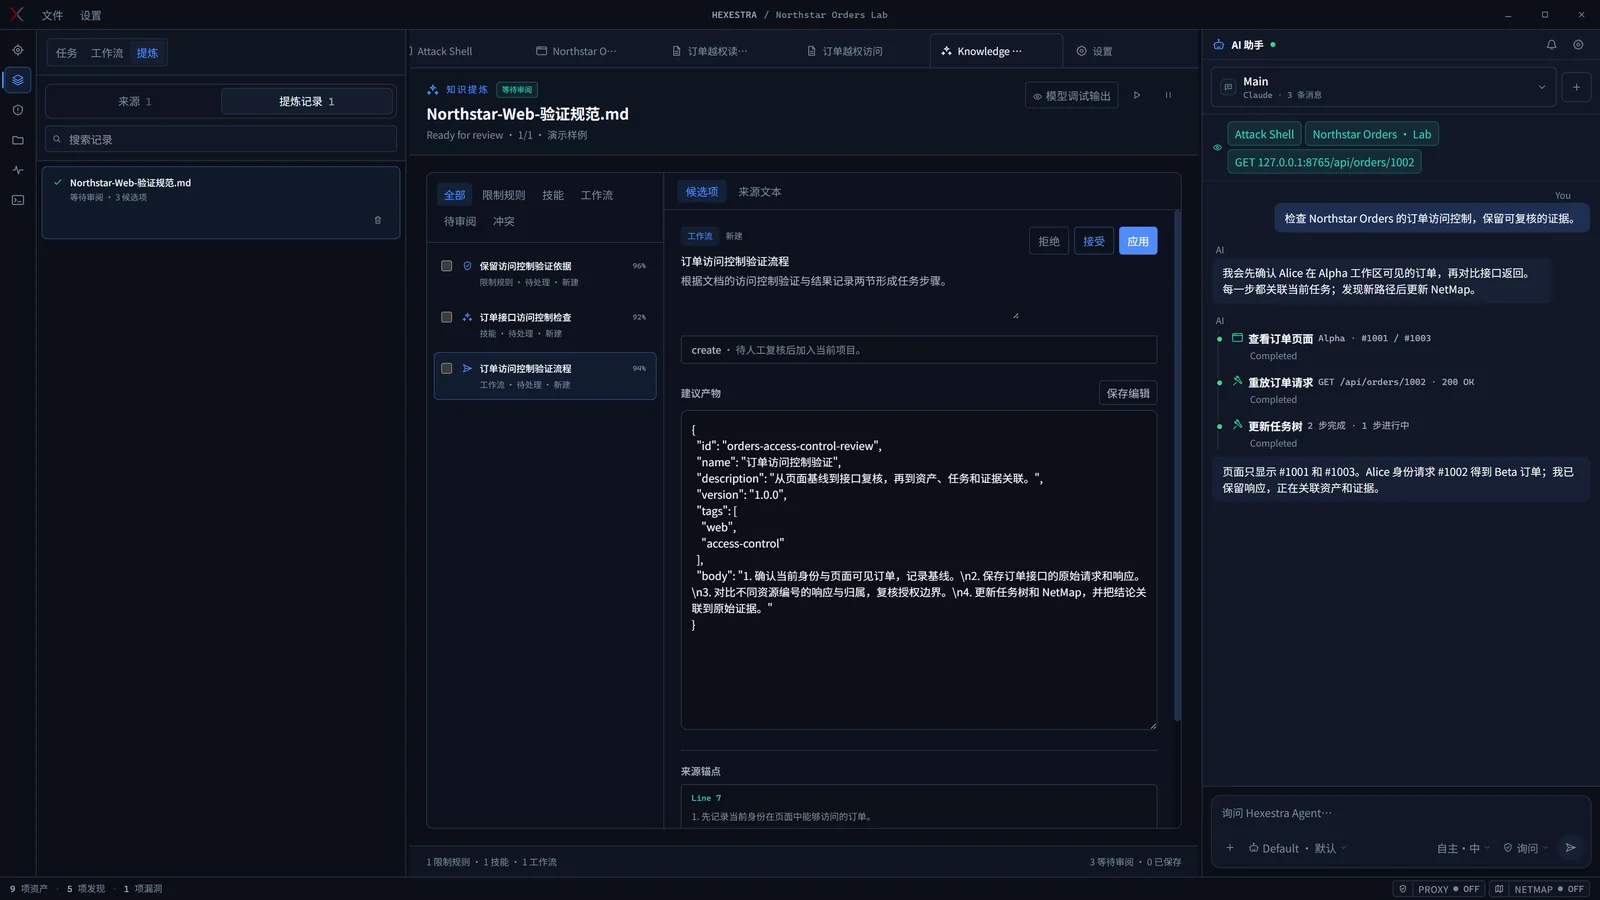
Beispielhafte Document-Refinery-Kandidaten für Regeln, Skills und Workflows
Beispiel für die Document Refinery: Regeln, Skills und Workflows bereit zur Überprüfung.

Diese Screenshots stammen aus der App mit einem fiktiven lokalen Lab. Einige Chat- und Record-Inhalte sind Demo-Daten.

Hexestra ist darauf ausgelegt, in deinen bestehenden Workflow zu passen, mit leichter und flexibler Anpassung. Wir erwägen außerdem ein Plugin-System für die Zukunft.

Erste Schritte

  1. Laden Sie die Desktop-App herunter für Windows x64, Linux x64, macOS Intel oder macOS Apple Silicon.
  2. Installieren Sie Claude Code oder Codex CLI und melden Sie sich in der Native- oder WSL-Umgebung an, die Sie verwenden werden.
  3. Wählen Sie in Settings → Connection diese CLI aus und prüfen Sie die Verbindung. Erstellen Sie ein Projekt, definieren Sie dessen Scope und beginnen Sie im ASK-Modus.

Der Benutzerleitfaden führt Sie durch Ihre erste Bewertung.

Aus dem Quellcode erstellen

Erfordert Node.js 24 und npm. Die Verkehrserfassung bei Läufen aus dem Quellcode benötigt außerdem mitmdump; siehe den Benutzerleitfaden.

npm ci
npm run electron:dev

Weiterführend

Benutzerhandbuch · Architektur · Agent-Runtime · Mitwirken · Changelog

Unsicher, welches Dokument du lesen sollst? Siehe den Dokumentationsindex.

Hast du eine Funktion im Sinn? Eröffne ein Issue.

Hexestra ist unter Apache 2.0 lizenziert. Wenn es deinen Pentest-Workflow effizienter macht, zieh in Betracht, das Repository mit einem Stern zu versehen.


Star-Verlauf

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




