
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
JSpector — Eine einfache Burp Suite Erweiterung, um JavaScript (JS)-Dateien im passiven Modus zu crawlen und die Ergebnisse direkt in den Issues anzuzeigen. | Kitploit
Tools/GitHubGitHub/hisxo/jspector
InformationsbeschaffungWebsicherheitCrawler
GitHubhisxo/jspector

JSpector

Eine einfache Burp Suite Erweiterung, um JavaScript (JS)-Dateien im passiven Modus zu crawlen und die Ergebnisse direkt in den Issues anzuzeigen.

Repository anzeigen
3783988vor 3 JahrenVon Kitploit geprüft
Teilen

JSpector

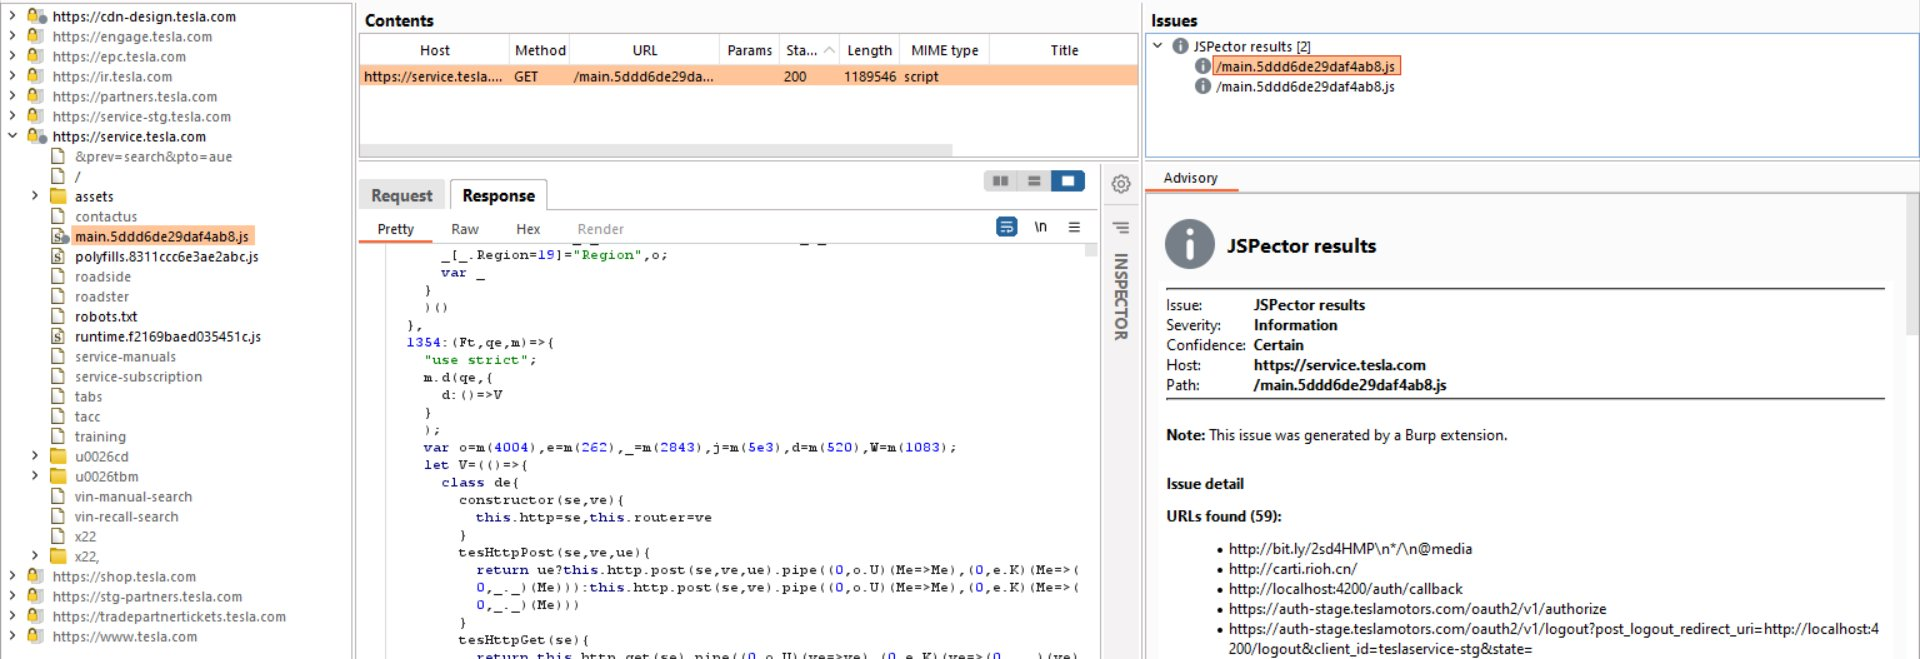
JSpector ist eine Burp Suite-Erweiterung, die JavaScript-Dateien passiv durchsucht und automatisch Probleme mit URLs, Endpunkten und gefährlichen Methoden erstellt, die in den JS-Dateien gefunden werden.
image

Voraussetzungen

Bevor Sie JSpector installieren, müssen Sie Jython in Burp Suite installiert haben.

Installation

  1. Laden Sie die neueste Version von JSpector herunter
  2. Öffnen Sie Burp Suite und navigieren Sie zum Reiter Extensions.
  3. Klicken Sie auf die Schaltfläche Add im Reiter Installed.
  4. Wählen Sie im Dialogfeld Extension Details als Extension Type die Option Python aus.
  5. Klicken Sie auf die Schaltfläche Select file und navigieren Sie zu JSpector.py.
  6. Klicken Sie auf die Schaltfläche Next.
  7. Sobald die Ausgabe zeigt: "JSpector extension loaded successfully", klicken Sie auf die Schaltfläche Close.

Verwendung

  • Navigieren Sie einfach durch Ihre Ziele und JSpector beginnt im Hintergrund passiv JS-Dateien zu durchsuchen und zeigt die Ergebnisse automatisch auf dem Reiter Dashboard an.
  • Sie können alle Ergebnisse mit einem Rechtsklick direkt auf die JS-Datei in die Zwischenablage exportieren (URLs, Endpunkte und gefährliche Methoden):

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






