 hahwul/deadfinder
Schnelles CLI-Tool zum Scannen von Websites, Sitemaps und URL-Listen auf defekte Links, mit parallelen Workern, Coverage-Reporting und mehreren Ausgabeformaten.

Findet tote Links (defekte Links)

Dokumentation • Installation • Github Action • Mitwirken • Changelog
Ein toter Link (defekter Link) bezeichnet einen Link innerhalb einer Webseite, der nicht verbunden werden kann. Diese Links können sich negativ auf SEO und Sicherheit auswirken. Dieses Tool macht es einfach, sie zu identifizieren und zu ändern.
Sie suchen v1 (Ruby gem)? Sie lebt jetzt im Branch
legacy/v1und veröffentlicht weiterhin dasdeadfinder-Gem für Bugfix- und Sicherheits-Releases.mainbeherbergt die Crystal-Neuimplementierung (v2+).
brew install deadfinder
# https://formulae.brew.sh/formula/deadfinder
Beginnend mit der Version nach 2.1.0:
choco install deadfinder
docker run ghcr.io/hahwul/deadfinder:latest deadfinder url https://example.com
Laden Sie das Archiv für Ihre Plattform aus dem neuesten Release herunter, entpacken Sie es und legen Sie deadfinder (deadfinder.exe unter Windows) in Ihrem PATH ab.
nix run github:hahwul/deadfinder
nix profile install github:hahwul/deadfinder
nix develop github:hahwul/deadfinder
Erfordert Crystal >= 1.19.1 und cmake (für den Postinstall des lexbor-HTML-Parsers — ohne dieses schlägt shards install mit 'cmake': No such file or directory fehl).
# macOS
brew install crystal cmake

# Debian / Ubuntu
sudo apt install crystal cmake
shards install
crystal build src/cli_main.cr -o deadfinder --release
# or: just build
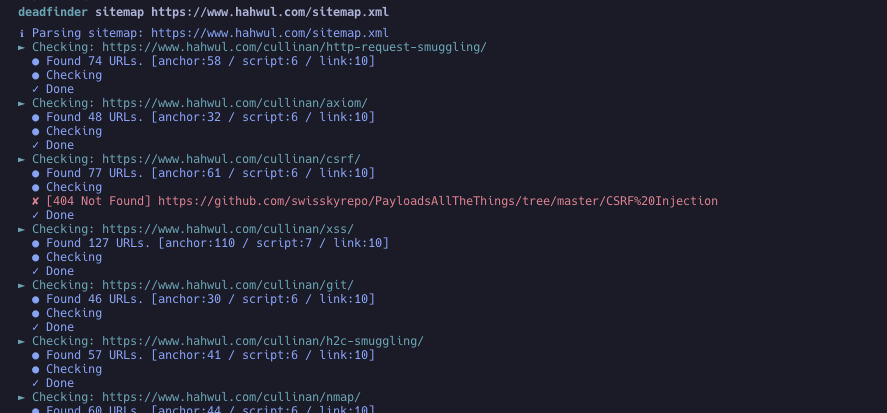
deadfinder sitemap https://www.hahwul.com/sitemap.xml
Fixiere einen bestimmten Release-Tag. @latest ist kein gültiger Actions-Ref.
steps:
- name: Run DeadFinder
  uses: hahwul/deadfinder@v2       # tracks the latest 2.x — pin a specific tag (e.g. @2.1.0) for stricter reproducibility
  id: broken-link
  with:
    command: sitemap           # url / file / sitemap / pipe
    target: https://www.hahwul.com/sitemap.xml
    # timeout: 10
    # concurrency: 50
    # silent: false
    # headers: "X-API-Key: 123444"
    # worker_headers: "User-Agent: Deadfinder Bot"
    # include30x: false
    # user_agent: "Apple"
    # proxy: "http://localhost:8070"
    # proxy_auth: "id:pw"
    # insecure: false
    # match:  ""
    # ignore: ""
    # limit: 0
    # output_format: json
    # coverage: true
    # visualize: report.png
    # fail_on_dead: true       # fail the step when a dead link is found
    # method: auto             # auto / head / get
    # retry: 2
    # delay: 0                 # ms between requests to the same host
    # accept_status: "403,999"
    # dead_status: ""
    # target_concurrency: 10
    # check_anchors: false

- name: Output Handling
  run: echo '${{ steps.broken-link.outputs.output }}'
Wenn du einen Dead Link gefunden hast und ihn automatisch als Issue hinzufügen möchtest, lies bitte den Artikel „Automating Dead Link Detection“.
Usage: deadfinder <command> [options]

Commands:
  pipe                        Scan the URLs from STDIN
  file <FILE>                 Scan the URLs from File (`-` for STDIN)
  url <URL>                   Scan the Single URL
  sitemap <SITEMAP-URL>       Scan the URLs from sitemap
  completion <SHELL>          Generate completion script (bash/zsh/fish)
  version                     Show version

Options:
  -r, --include30x                 Include 30x redirections as dead links
  -c, --concurrency=N              Number of concurrent workers (default: 50)
      --target-concurrency=N       Targets scanned in parallel; total in-flight
                                   requests stay capped at -c (default: 10)
  -t, --timeout=N                  Timeout in seconds (default: 10)
      --method=METHOD              Link check method: auto, head, get (default: auto)
      --retry=N                    Retry transient failures N times (default: 2)
      --delay=MS                   Minimum ms between requests to the same host
      --accept-status=LIST         Statuses to treat as alive (e.g. 200,403,999)
      --dead-status=LIST           Statuses to treat as dead (e.g. 500-599)
      --exclude-status=LIST        Alias of --dead-status
  -o, --output=FILE                File to write results (`-` for stdout)
  -f, --output_format=FORMAT       Output format: json, yaml, toml, csv, sarif (default: json)
  -H, --headers=HEADER             Custom HTTP headers for initial request
      --worker_headers=HEADER      Custom HTTP headers for worker requests
      --user_agent=UA              User-Agent string
  -p, --proxy=PROXY                Proxy server (HTTP and HTTPS CONNECT)
      --proxy_auth=USER:PASS       Proxy authentication
  -k, --insecure                   Skip TLS certificate verification (not recommended)
  -m, --match=PATTERN              Match URL pattern (regex)
  -i, --ignore=PATTERN             Ignore URL pattern (regex)
  -s, --silent                     Silent mode
  -v, --verbose                    Verbose mode
      --debug                      Debug mode
      --limit=N                    Limit number of URLs to scan
      --check-anchors              Verify #fragment targets exist in the linked document
      --coverage                   Enable coverage tracking and reporting
  -F, --fail-on-dead               Exit with code 2 when anything dead is found
      --visualize=PATH             Generate visualization PNG
  -h, --help                       Show help
# Scan the URLs from STDIN (multiple URLs)
cat urls.txt | deadfinder pipe

# Scan the URLs from a file
deadfinder file urls.txt

# `-` and other non-regular files (process substitution, /dev/stdin, FIFOs) work too
deadfinder file -  < urls.txt
deadfinder file <(subfinder -d example.com -silent | httpx -silent)

# Scan a single URL
deadfinder url https://www.hahwul.com

# Scan the URLs from a sitemap
deadfinder sitemap https://www.hahwul.com/sitemap.xml
pipe / file)Eine URL pro Zeile. Die Liste wird vor dem Scannen normalisiert:
#-Kommentare werden übersprungenhttp:// / https://-URLs sind, werden gemeldet und übersprungen--limit N zählt nur echte Ziele und stoppt das Lesen der Eingabe, sobald es erreicht ist# production
https://www.hahwul.com
https://www.hahwul.com/cullinan/
# staging
https://staging.hahwul.com






