
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
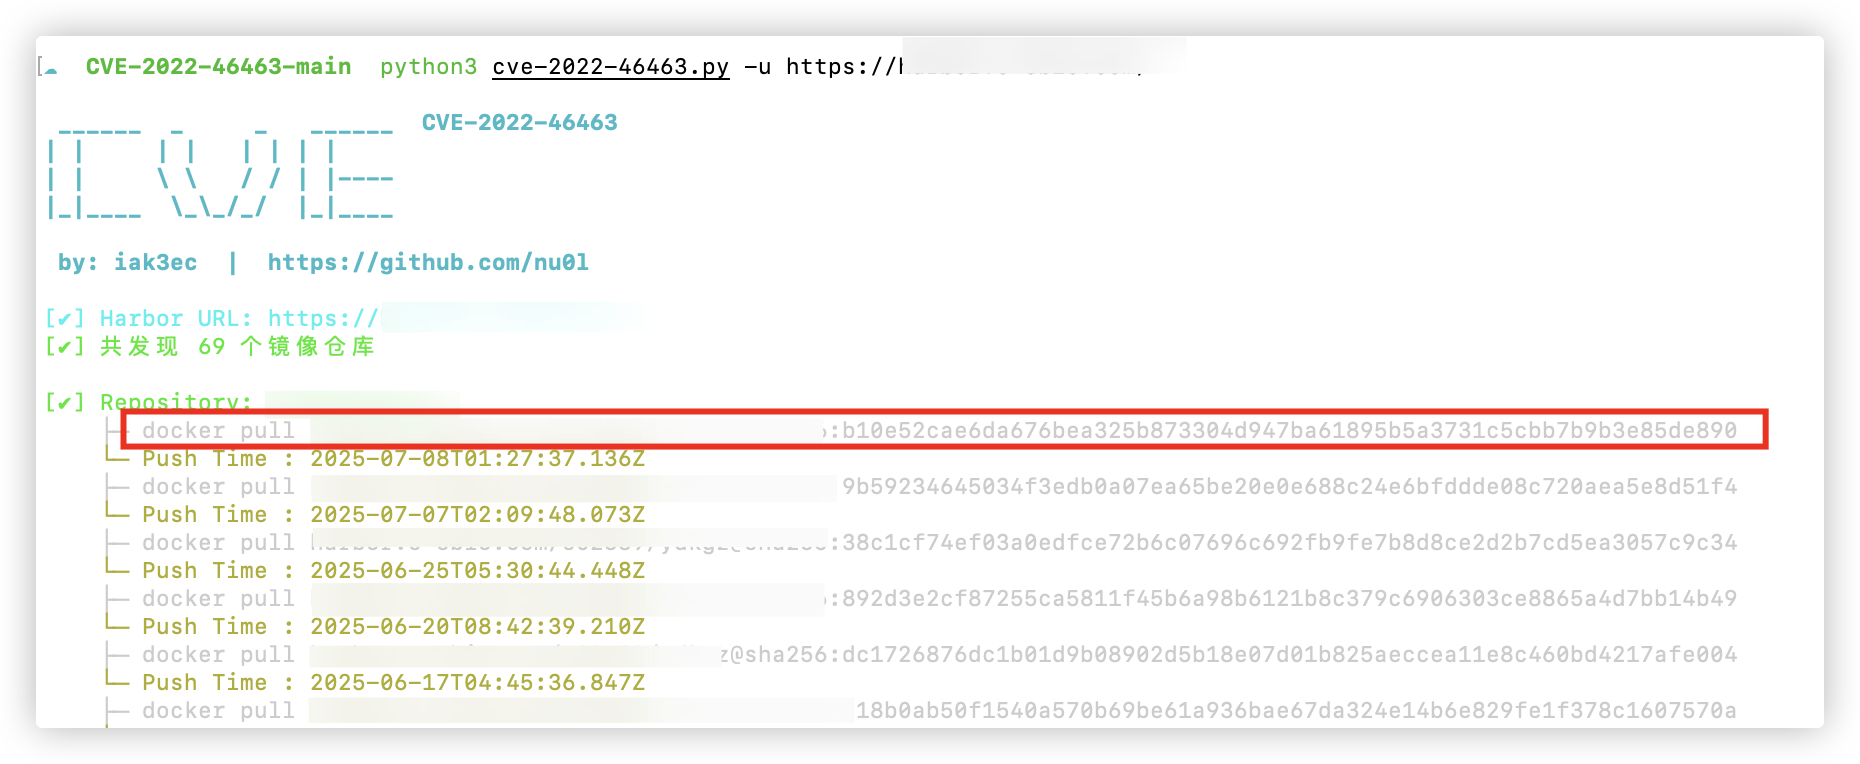
 nu0l/cve-2022-46463
CVE-2022-46463 (Harbor nicht autorisiert)
 ryandamour/crlfmap
CRLFMap ist ein Tool zum Finden von HTTP-Splitting-Schwachstellen
 hancheng-lei/hacking-vulnerability-cve-2020-1938-ghostcat
Fallstudie und Exploit-Demonstration für die Apache Tomcat-Schwachstelle CVE-2020-1938 (Ghostcat), einschließlich Analyse und Proof-of-Concept-Code.
 3ndg4me/cve-2020-3452-exploit
Nur ein einfacher Scanner, der CVE-2020-3452 ausnutzt, um die Standarddateien aufzulisten, die im Webverzeichnis der CISCO ASA-Geräte zugänglich sind.
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind Schwachstelle für entfernte Codeausführung
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 grafisches Exploitation-Tool, unterstützt die Ausnutzung verschiedener JDK-Versionen sowie Echo- und Memory-Horse-Implementierung.
 1337g/cve-2017-17215
CVE-2017-17215 HuaWei Router RCE (NICHT GETESTET)
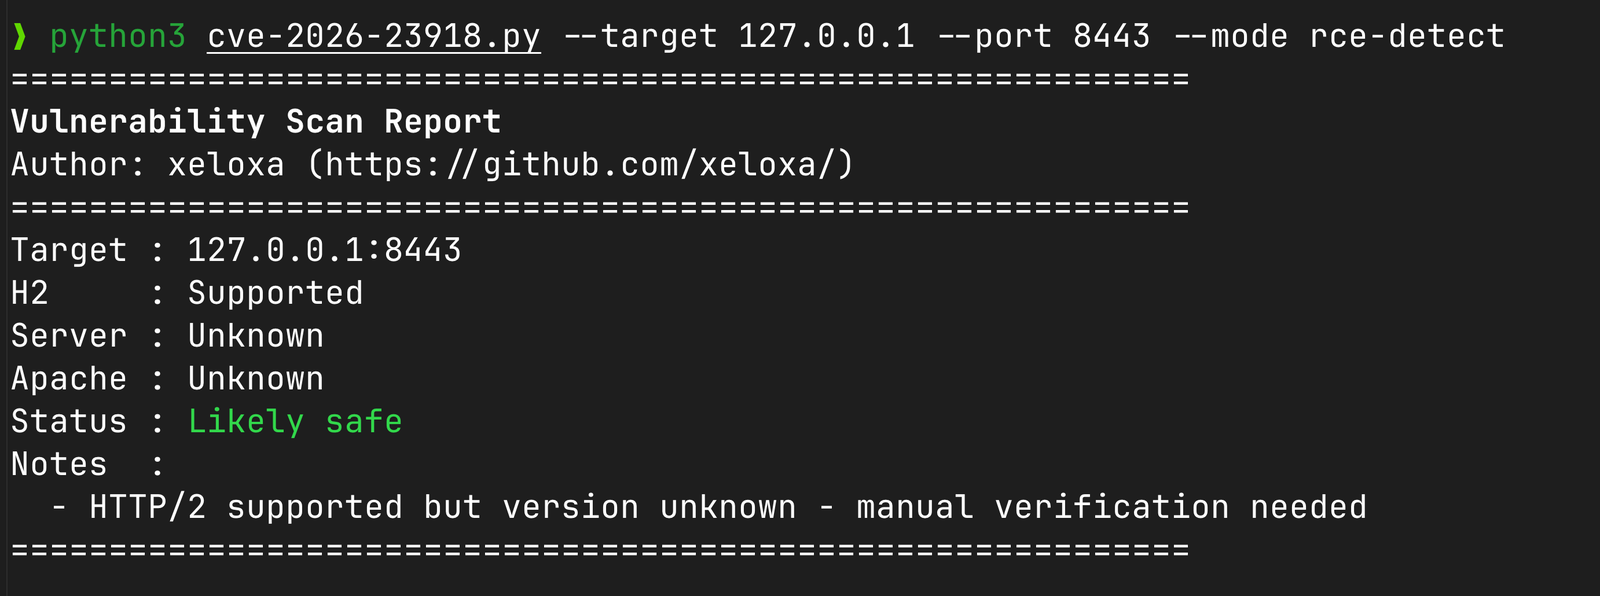 xeloxa/cve-2026-23918-apache-h2-poc
Proof-of-Concept-Exploit für CVE-2026-23918 (Apache mod_http2 Double-Free). Bietet Multi-Mode-DoS (Rapid-RST, Slow-Drip) und passive…
 nccgroup/readable-thrift
Benutzerfreundlicher Thrift-Encoder/Decoder
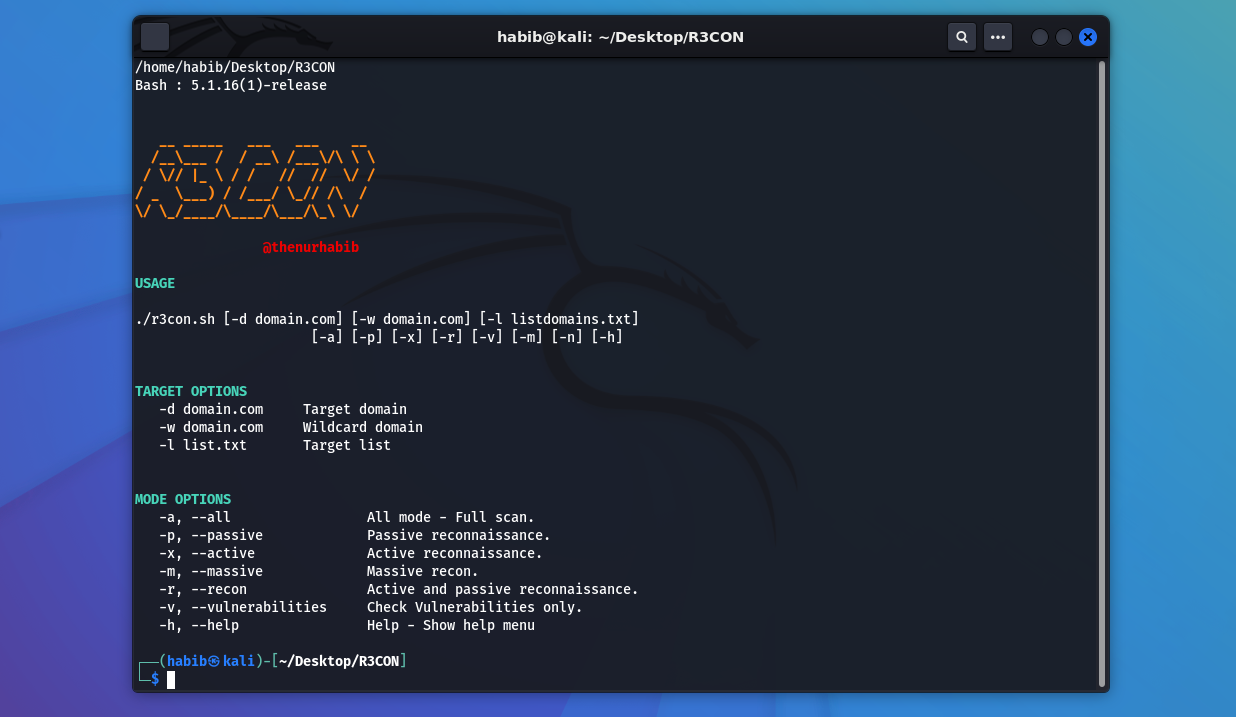 thenurhabib/r3con
Multifunktionales Web-Recon- & Vulnerability-Scanner-Tool
 invicti-security/web-inf-path-trav
Tool zur Unterstützung bei der Ausnutzung von Path-Traversal-Schwachstellen in Java-Webanwendungen
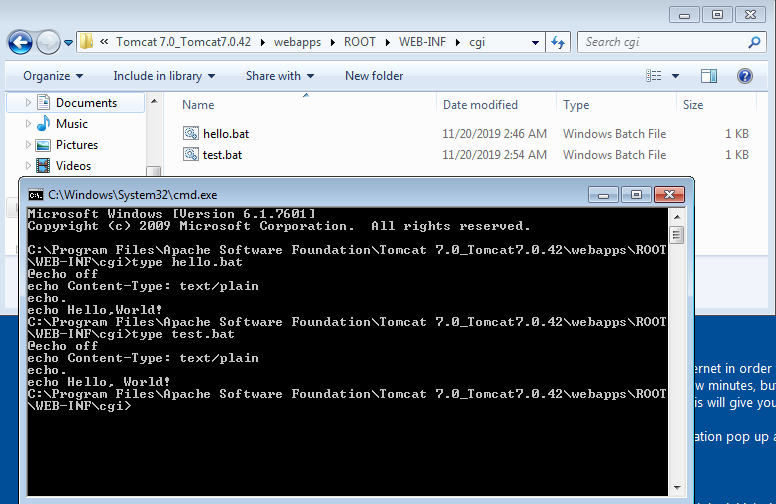 setrus/cve-2019-0232
CVE-2019-0232-Remotecodeausführung auf Apache Tomcat 7.0.42
 al1ex/cve-2020-17530
S2-061 CVE-2020-17530
 w0rty/cve-2021-39165
GitHub-Repository, das einen funktionsfähigen Exploit für CVE-2021-39165 enthält
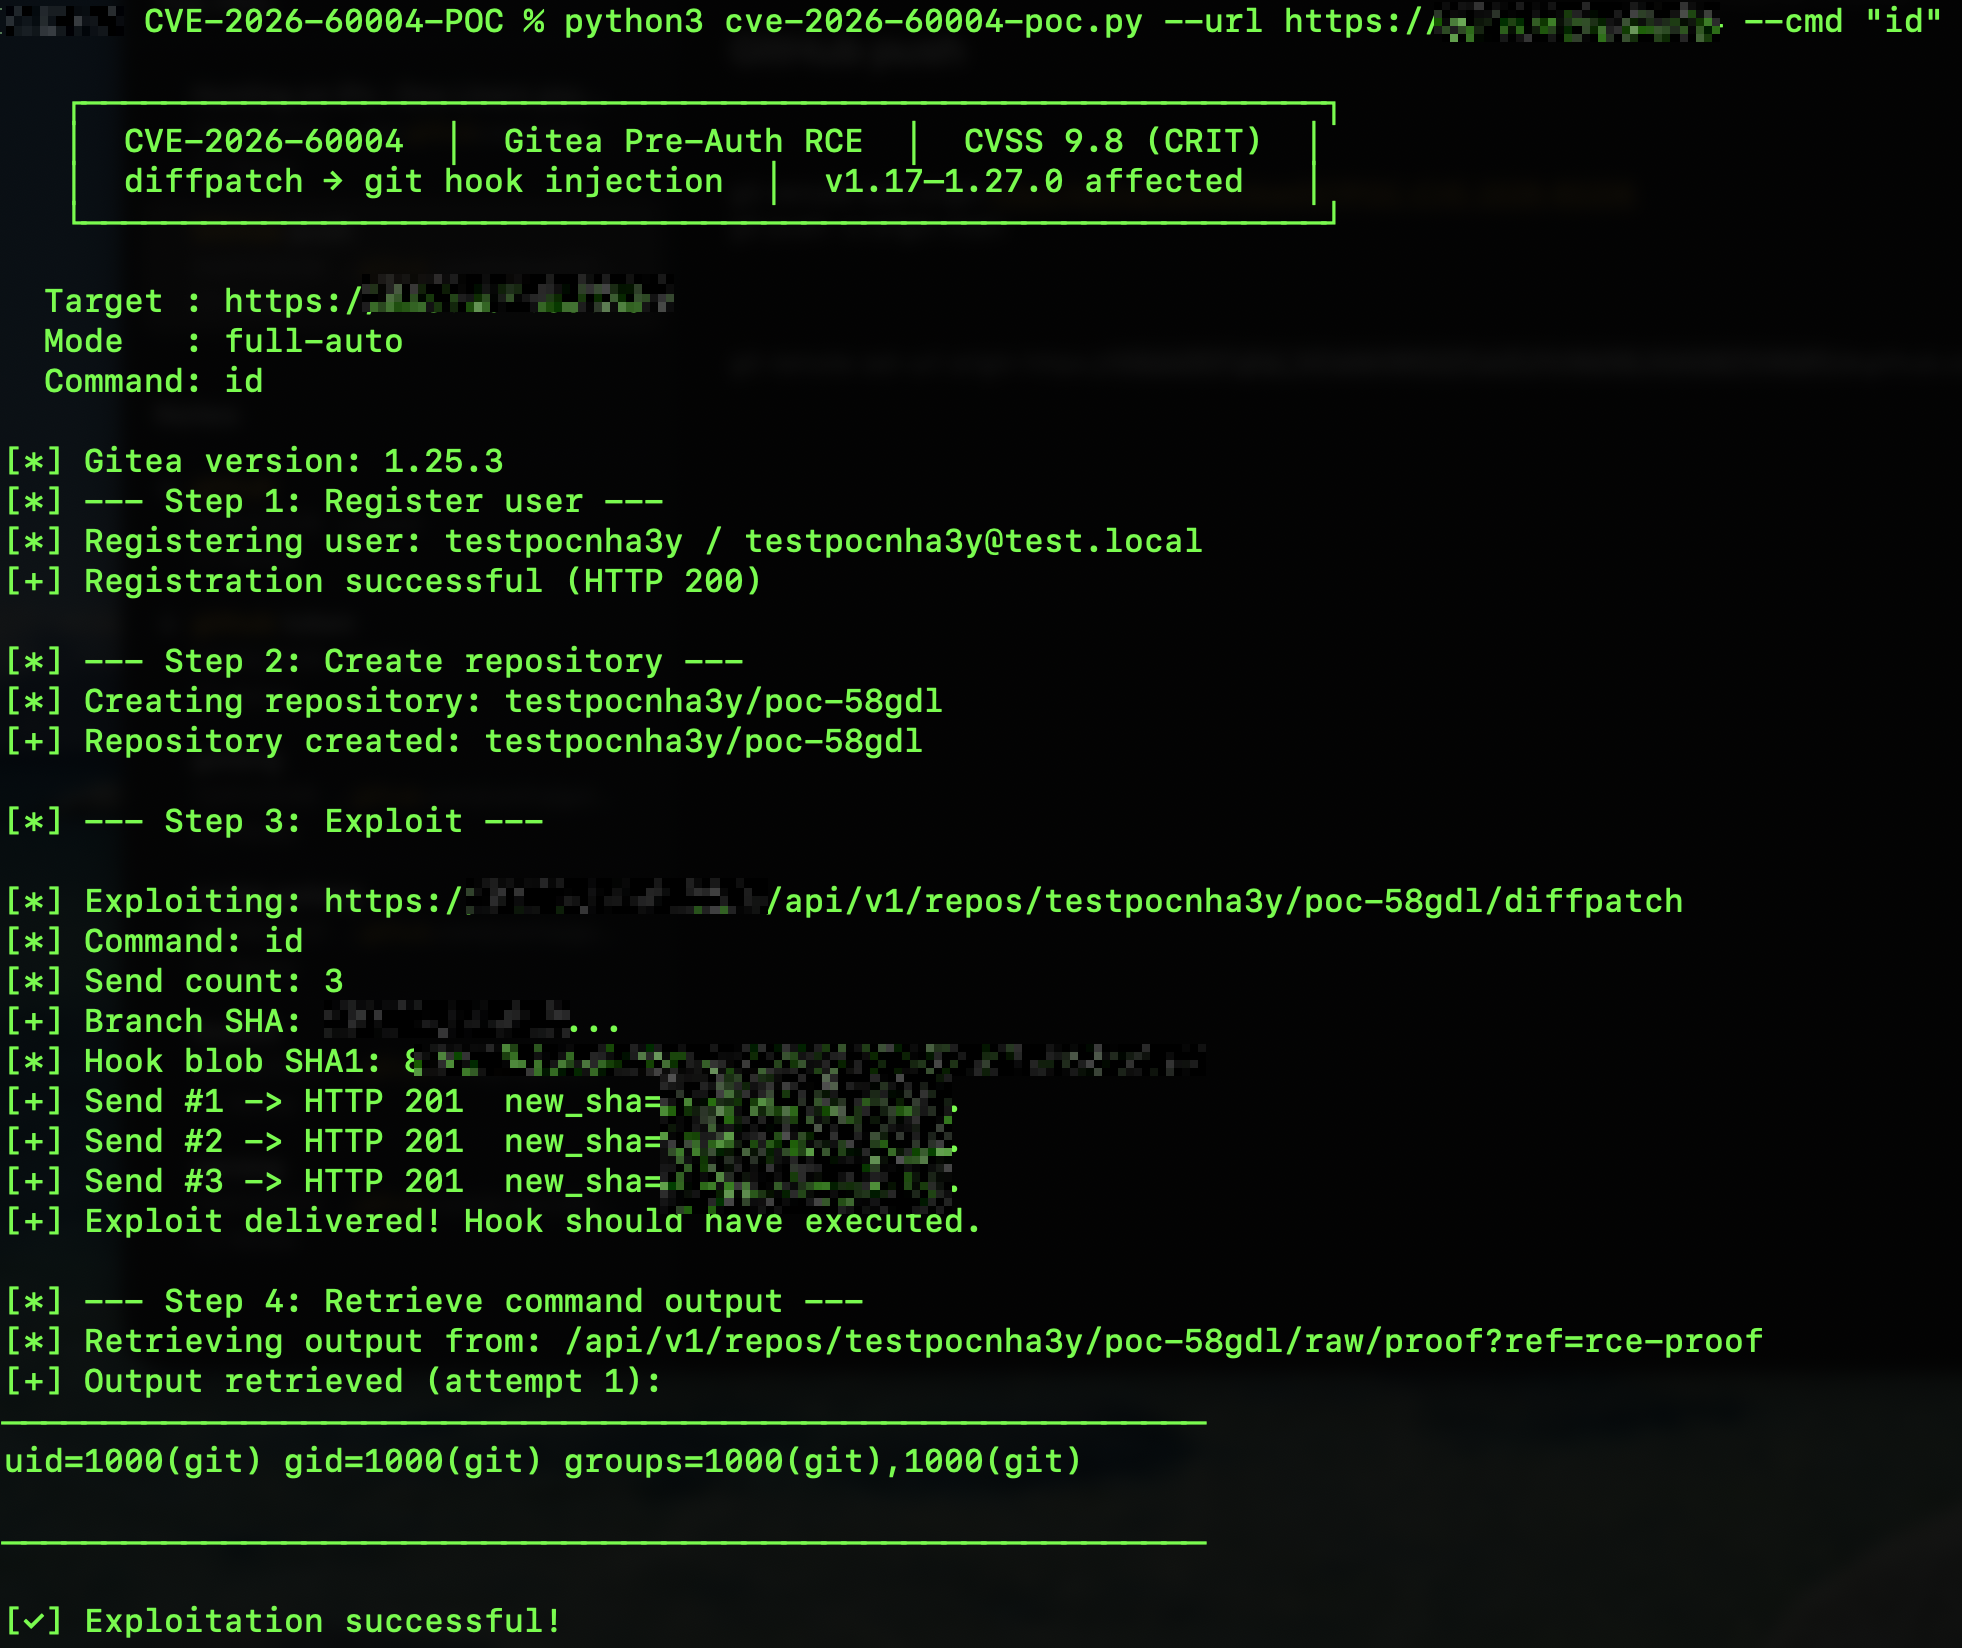 imbas007/cve-2026-60004-poc
CVE-2026-60004 Pre-Auth-RCE-Exploit — Gitea <= 1.27.0 diffpatch Git-Hook-Injektion (CVSS 9.8)
 zi0black/poc-cve-2018-0114
Dieses Repository enthält den POC eines Exploits für node-jose < 0.11.0
 snyk-labs/pdfjs-vuln-demo
Dieses Projekt soll als Proof-of-Concept dienen, um die Ausnutzung der Schwachstelle in der Bibliothek PDF.js (pdfjs-dist), die in CVE-2024-4367…
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-zu-RCE-Toolkit mit einer weaponisierten Exploit-Kette (PEAR RCE, Webshell, Admin-Erstellung, Loot) sowie einer…








