 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 grafisches Exploitation-Tool, unterstützt die Ausnutzung verschiedener JDK-Versionen sowie Echo- und Memory-Horse-Implementierung.

Graphisches Exploit-Tool für CVE-2024-36401, unterstützt Exploit auf verschiedenen JDK-Versionen sowie Echo und Memory-Shell-Implementierung.
Betroffene Versionen:
GeoServer < 2.23.6
2.24.0 <= GeoServer < 2.24.4
2.25.0 <= GeoServer < 2.25.2
In letzter Zeit wurde dieser Exploit bei HW-Angriffen häufig beobachtet, aber es gab kein geeignetes Werkzeug. Hier wurde dieses Tool basierend auf dem Ansatz von https://github.com/whitebear-ch/GeoServerExploit neu geschrieben.
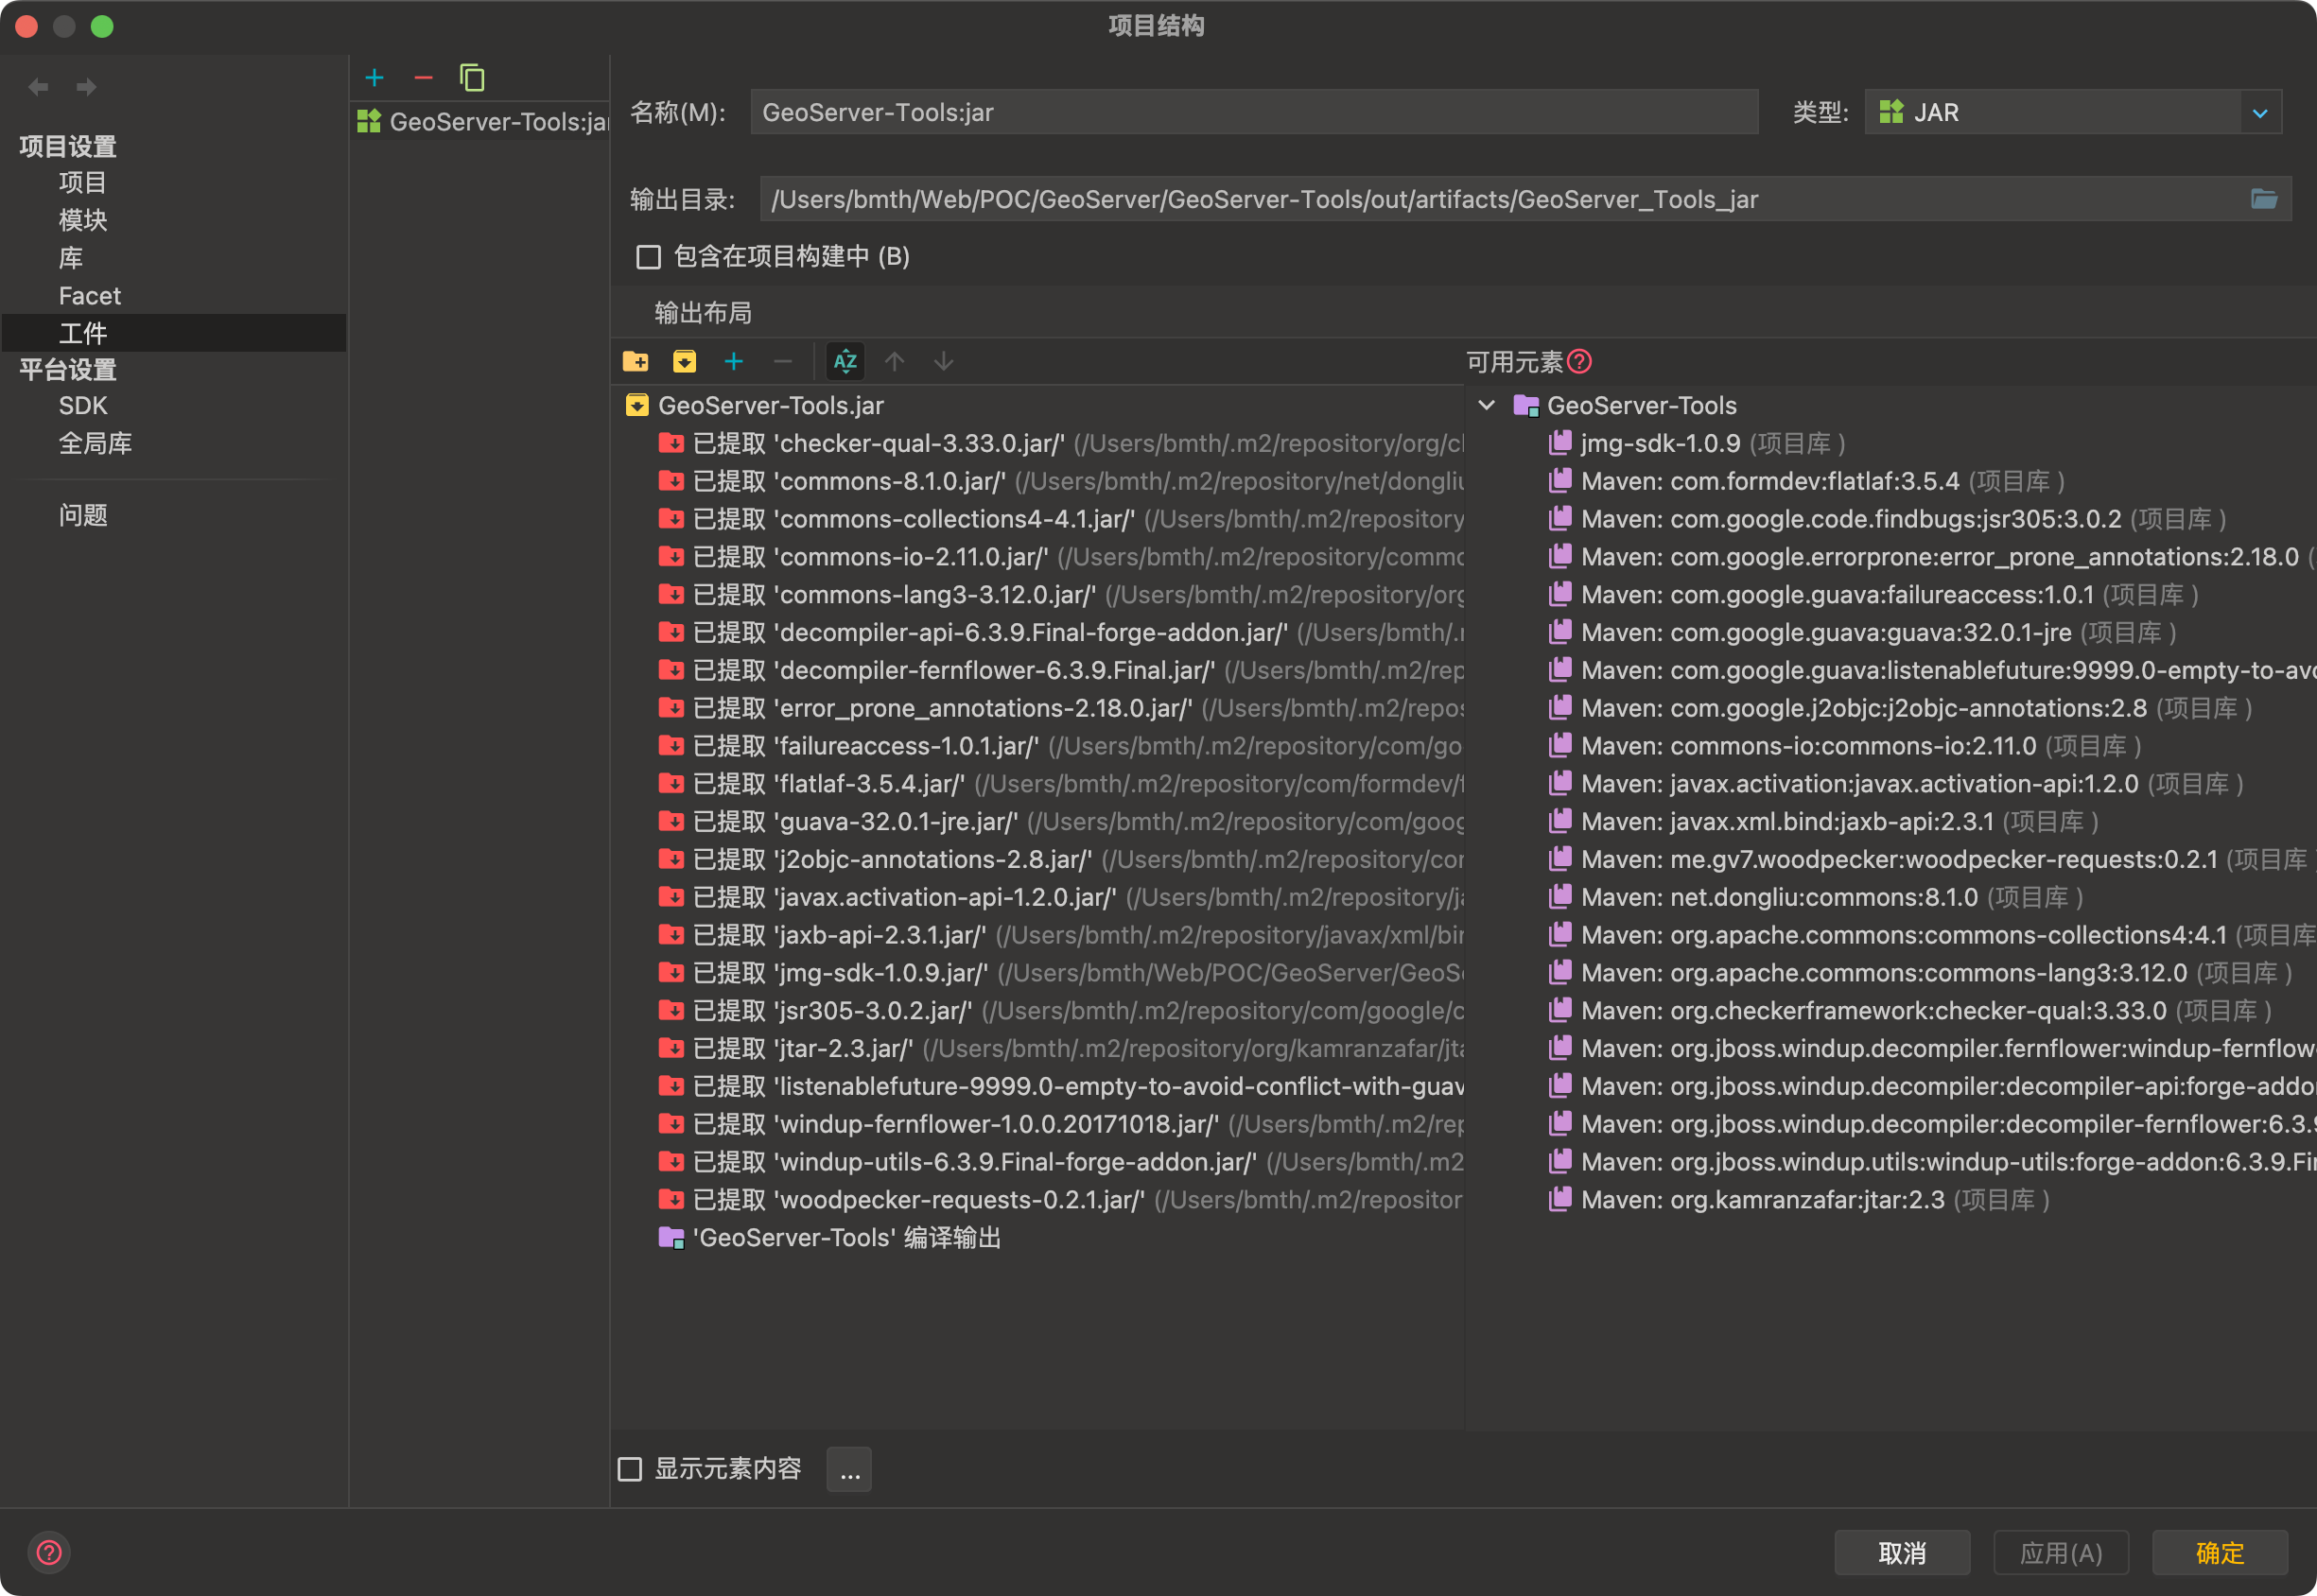
Erstellen Sie das Artefakt.
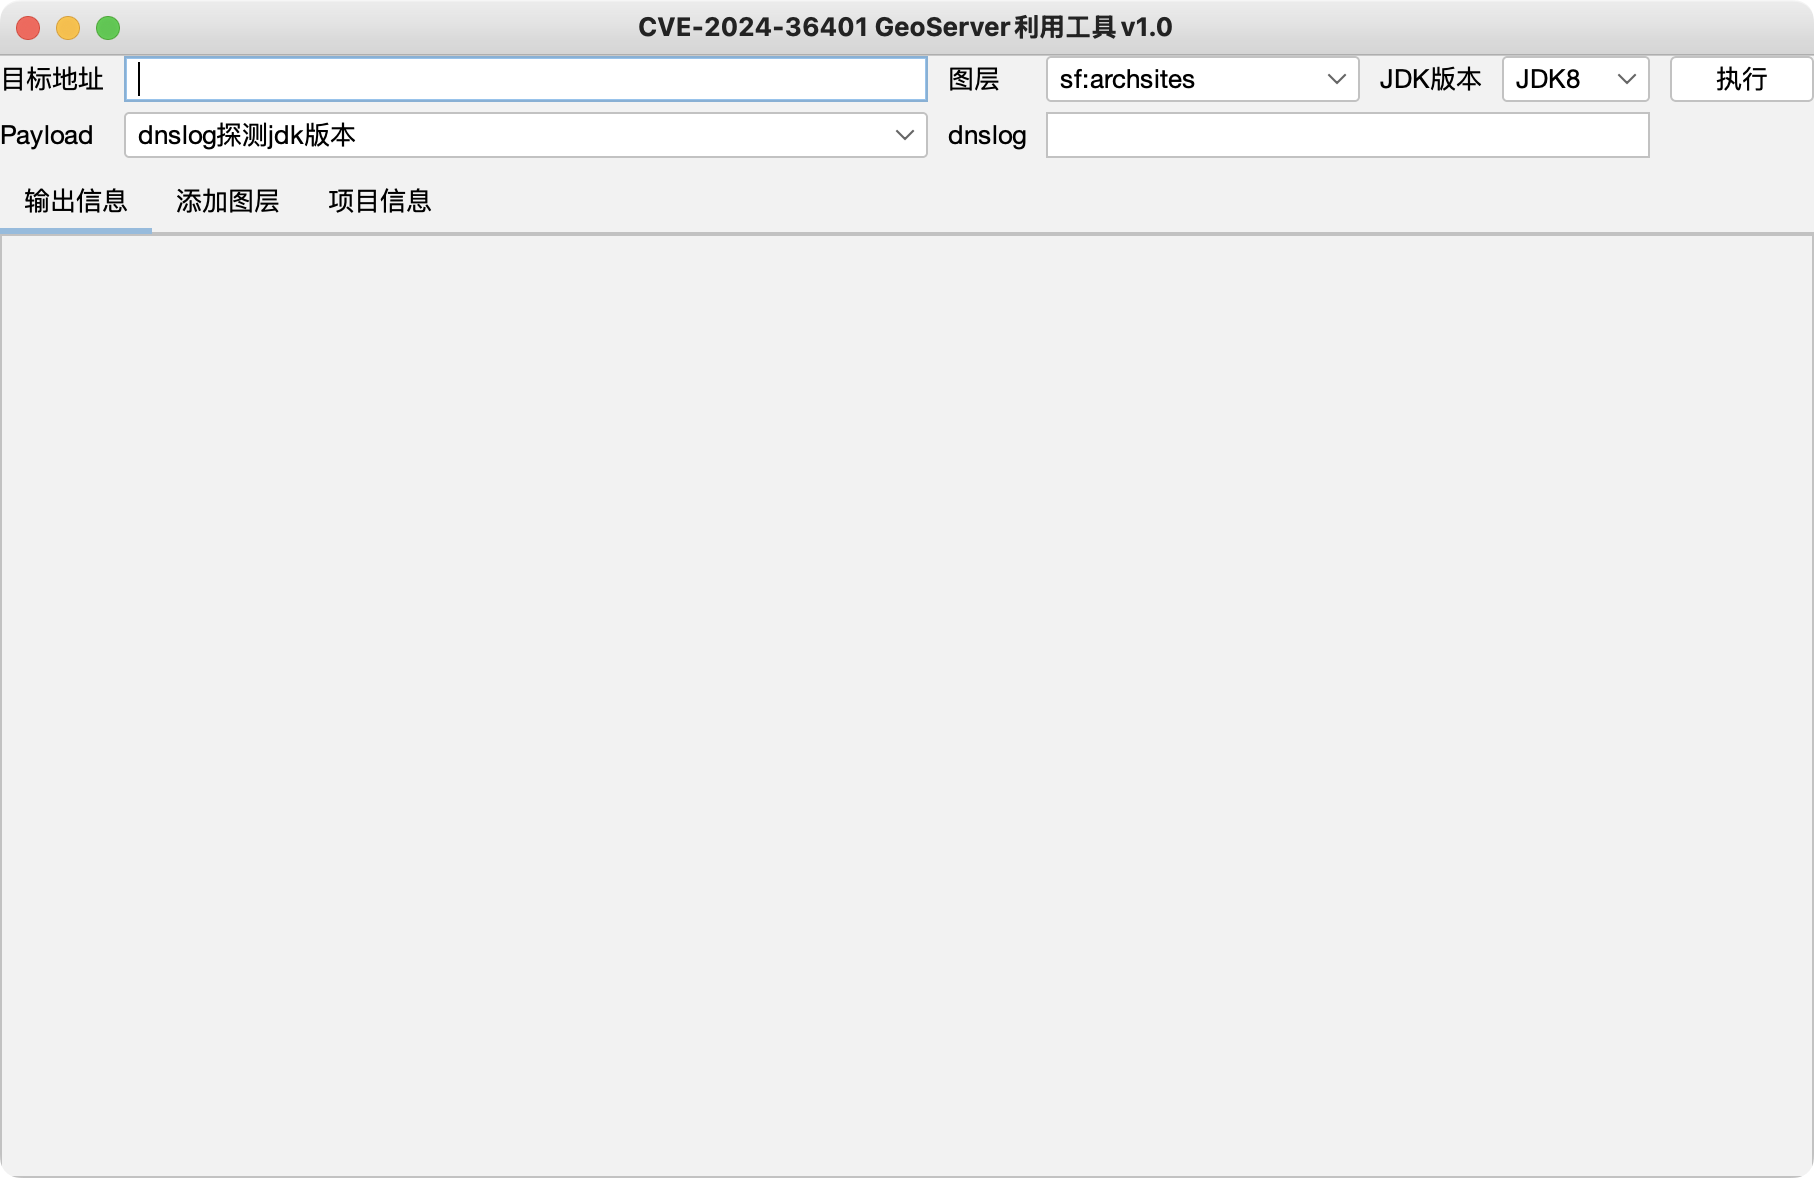
Starten mit JDK8: java -jar GeoServer-Tools.jar
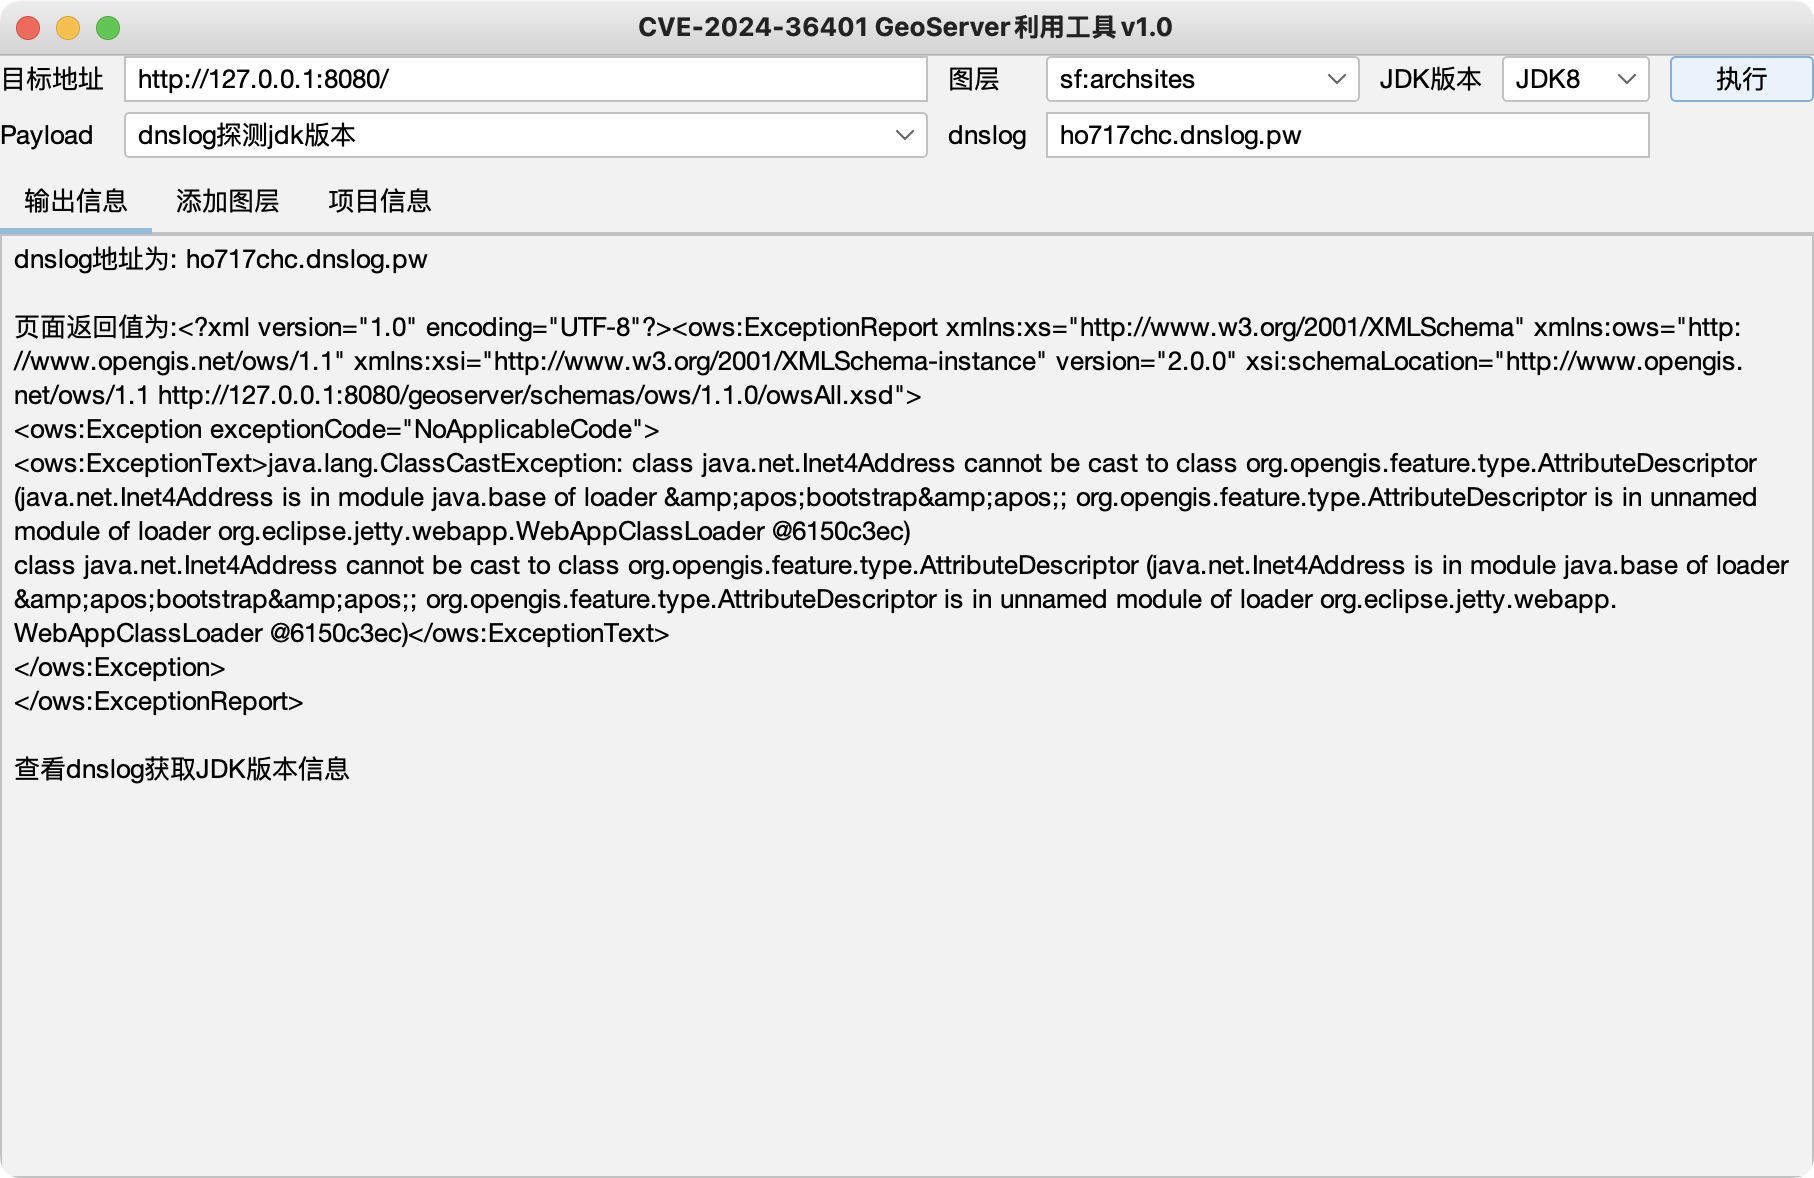
dnslog (unabhängig von der JDK-Version):

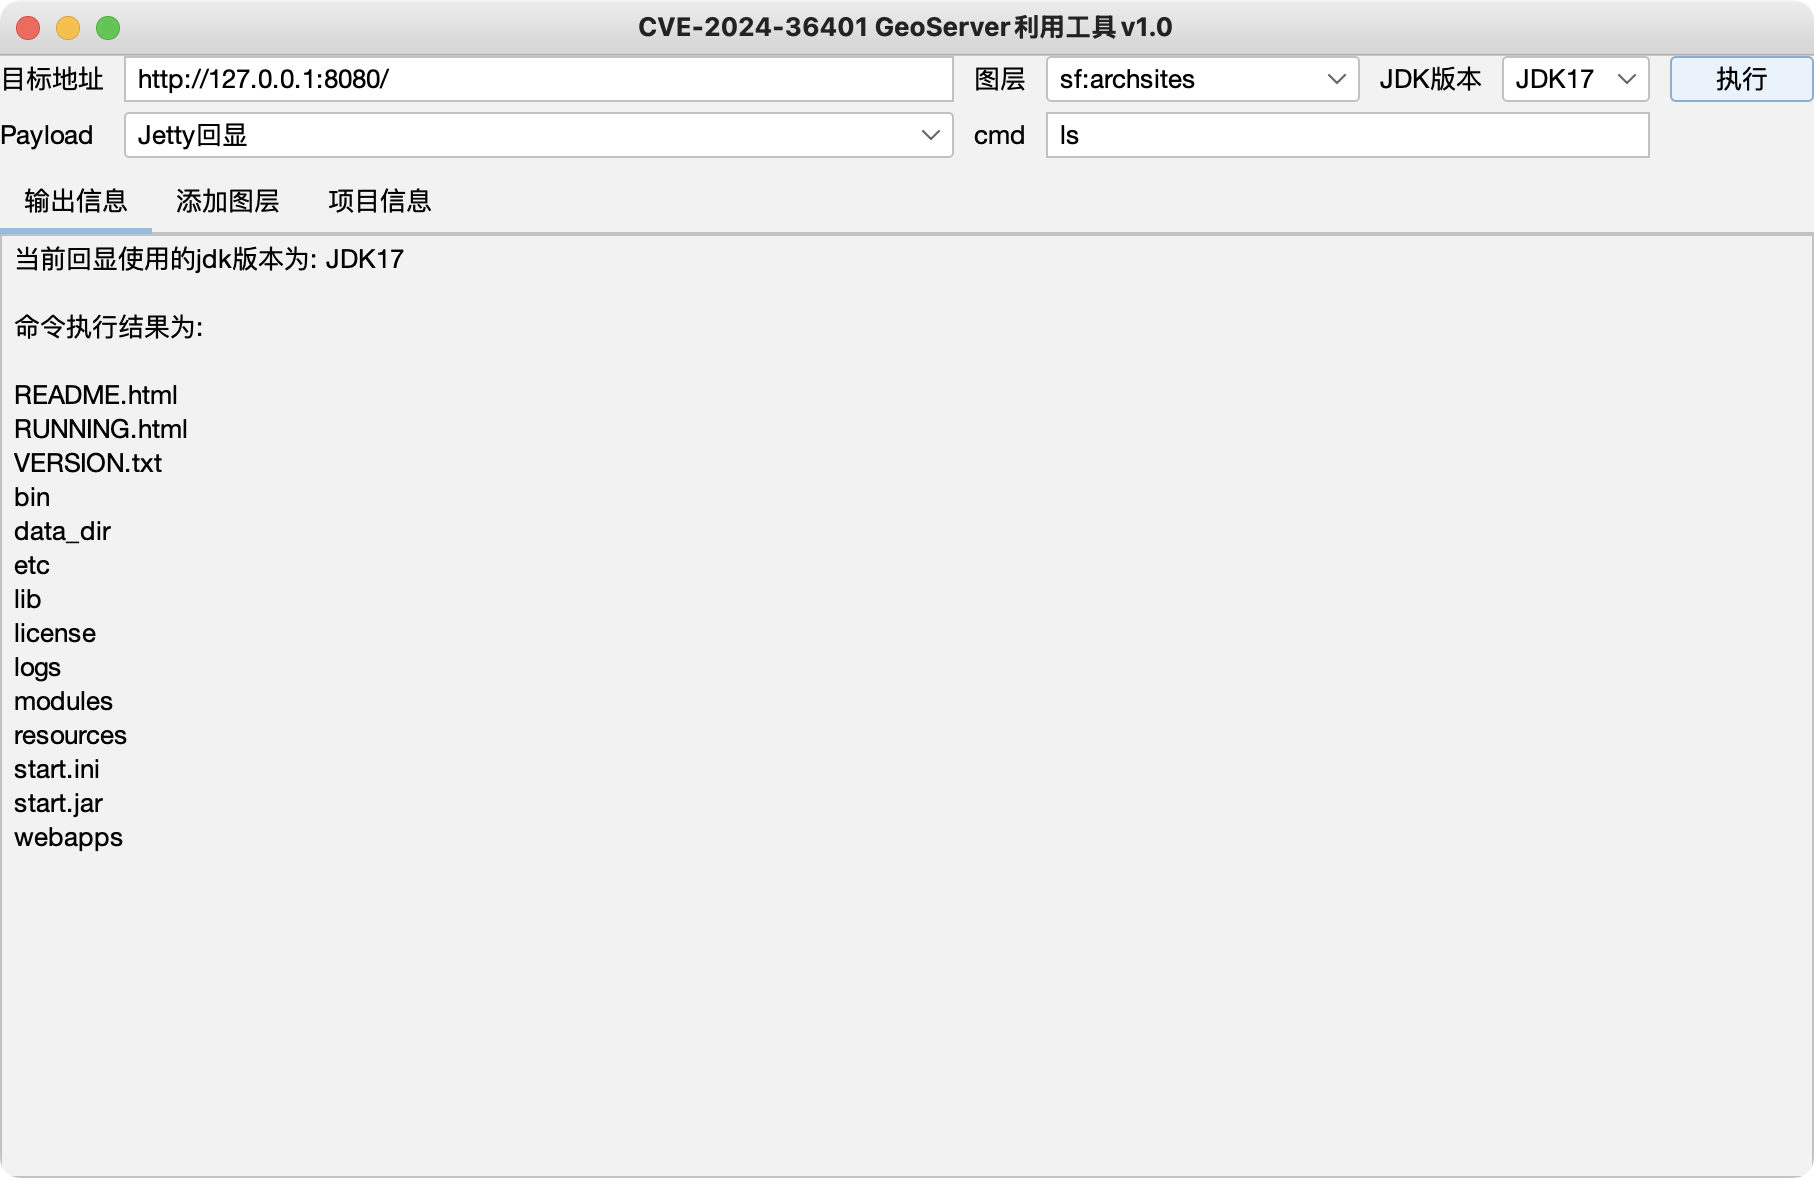
Echo:

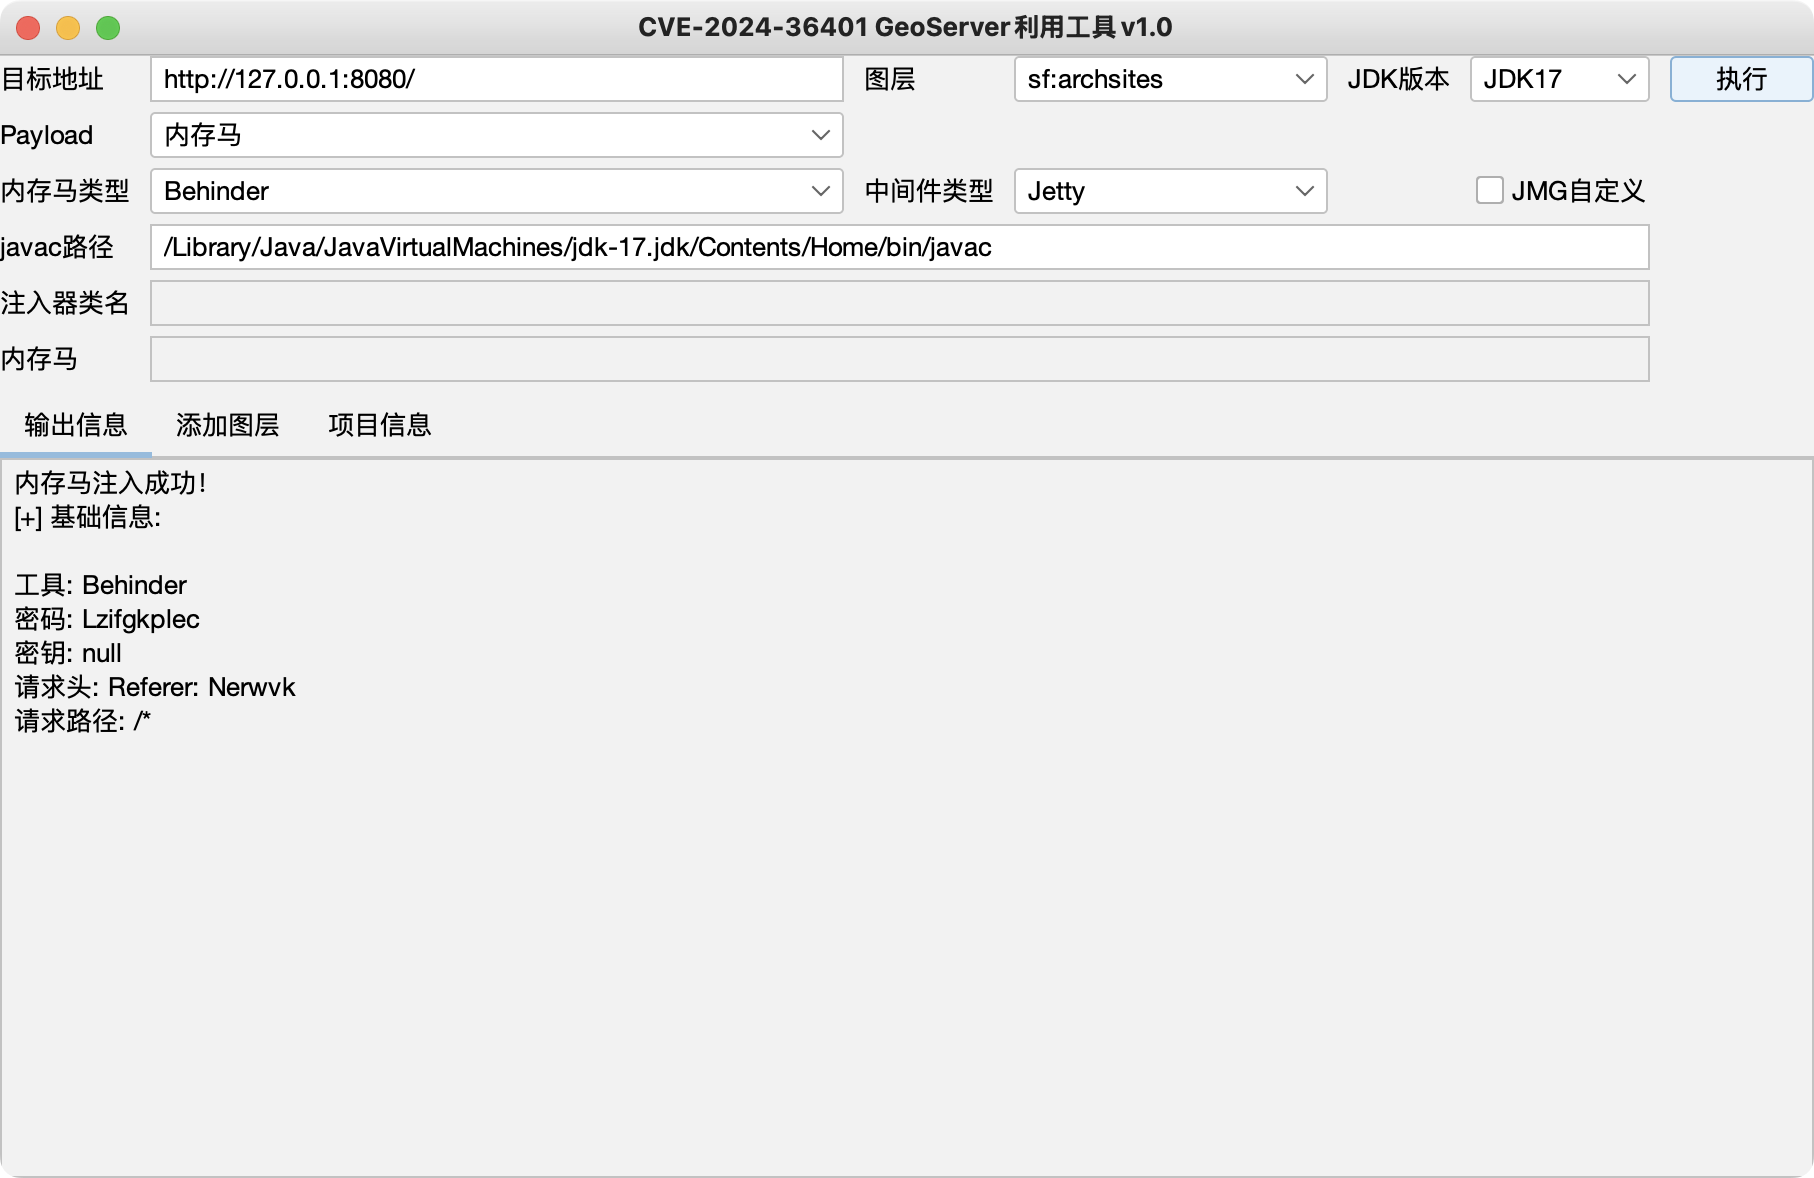
Memory-Shell:

Meine Testumgebung verwendet vulhub (JDK17) und die Windows-Version (JDK8) unter: https://master.dl.sourceforge.net/project/geoserver/GeoServer/2.15.0/geoserver-2.15.0.exe?viasf=1
Die tatsächliche Umgebung kann geringfügig abweichen, bitte selbst testen.
JDK17 Godzilla Memory-Shell ist wahrscheinlich zu lang und kann nicht erfolgreich injiziert werden. Es wird empfohlen, Behinder oder AntSword zu verwenden.
Nur für technische Forschung und offiziell autorisierte Angriffs- und Verteidigungsprojekte. Der Benutzer muss das „Cybersicherheitsgesetz der Volksrepublik China“ einhalten und keine illegalen Aktivitäten durchführen. Bei anderweitiger Nutzung trägt der Benutzer die volle rechtliche Verantwortung und Haftung. Der Autor und Herausgeber übernehmen keine rechtliche Verantwortung oder Haftung!
https://mp.weixin.qq.com/s/beRJ8-HOMJbA43jYMMS0Pg
https://mp.weixin.qq.com/s/1mW3rLvZc0RL4nr25BLT7A
https://mp.weixin.qq.com/s/jCOp9A-qO8ViqLx3ui0XHg
https://github.com/whitebear-ch/GeoServerExploit
