
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 spider12223/penscope
Passive Erkundung & Angriffsflächen-Mapper — null Anfragen gesendet
 trganda/activemq-rce
CVE-2023-46604
 mr-xn/cve-2022-21371
Oracle WebLogic Server 12.1.3.0.0 / 12.2.1.3.0 / 12.2.1.4.0 / 14.1.1.0.0 Lokale Dateieinbindung
 entr0pie/cve-2023-27163
Proof-of-Concept für Server Side Request Forgery (SSRF) in request-baskets (<= v.1.2.1)
 princefpf/cve-2019-0230
CVE-2019-0230 Exploit POC
 kimusan/goahead-webserver-pre-5.1.5-rce-poc-cve-2021-42342-
Ein kleiner PoC für die kürzlich gefundene RCE im Goahead-Webserver vor Version 5.1.5.
 duy-31/cve-2023-46805_cve-2024-21887
Eine Schwachstelle zur Umgehung der Authentifizierung in der Web-Komponente von Ivanti ICS 9.x, 22.x und Ivanti Policy Secure ermöglicht es einem…
 liamg/cve-2025-48384
Proof-of-Concept-Exploit, das eine Remote-Codeausführung über ein präpariertes Git-Submodul beim Klonen mit `--recurse-submodules` demonstriert. Ziel…
 fullmetal5/flashhax
Eine Implementierung von CVE-2016-0974 für die Nintendo Wii.
 zwjjustdoit/cve-2021-34371.jar
CVE-2021-34371.jar
 frichetten/cve-2020-11108-poc
PoCs für CVE-2020-11108; ein RCE und Privilegieneskalation in Pi-hole
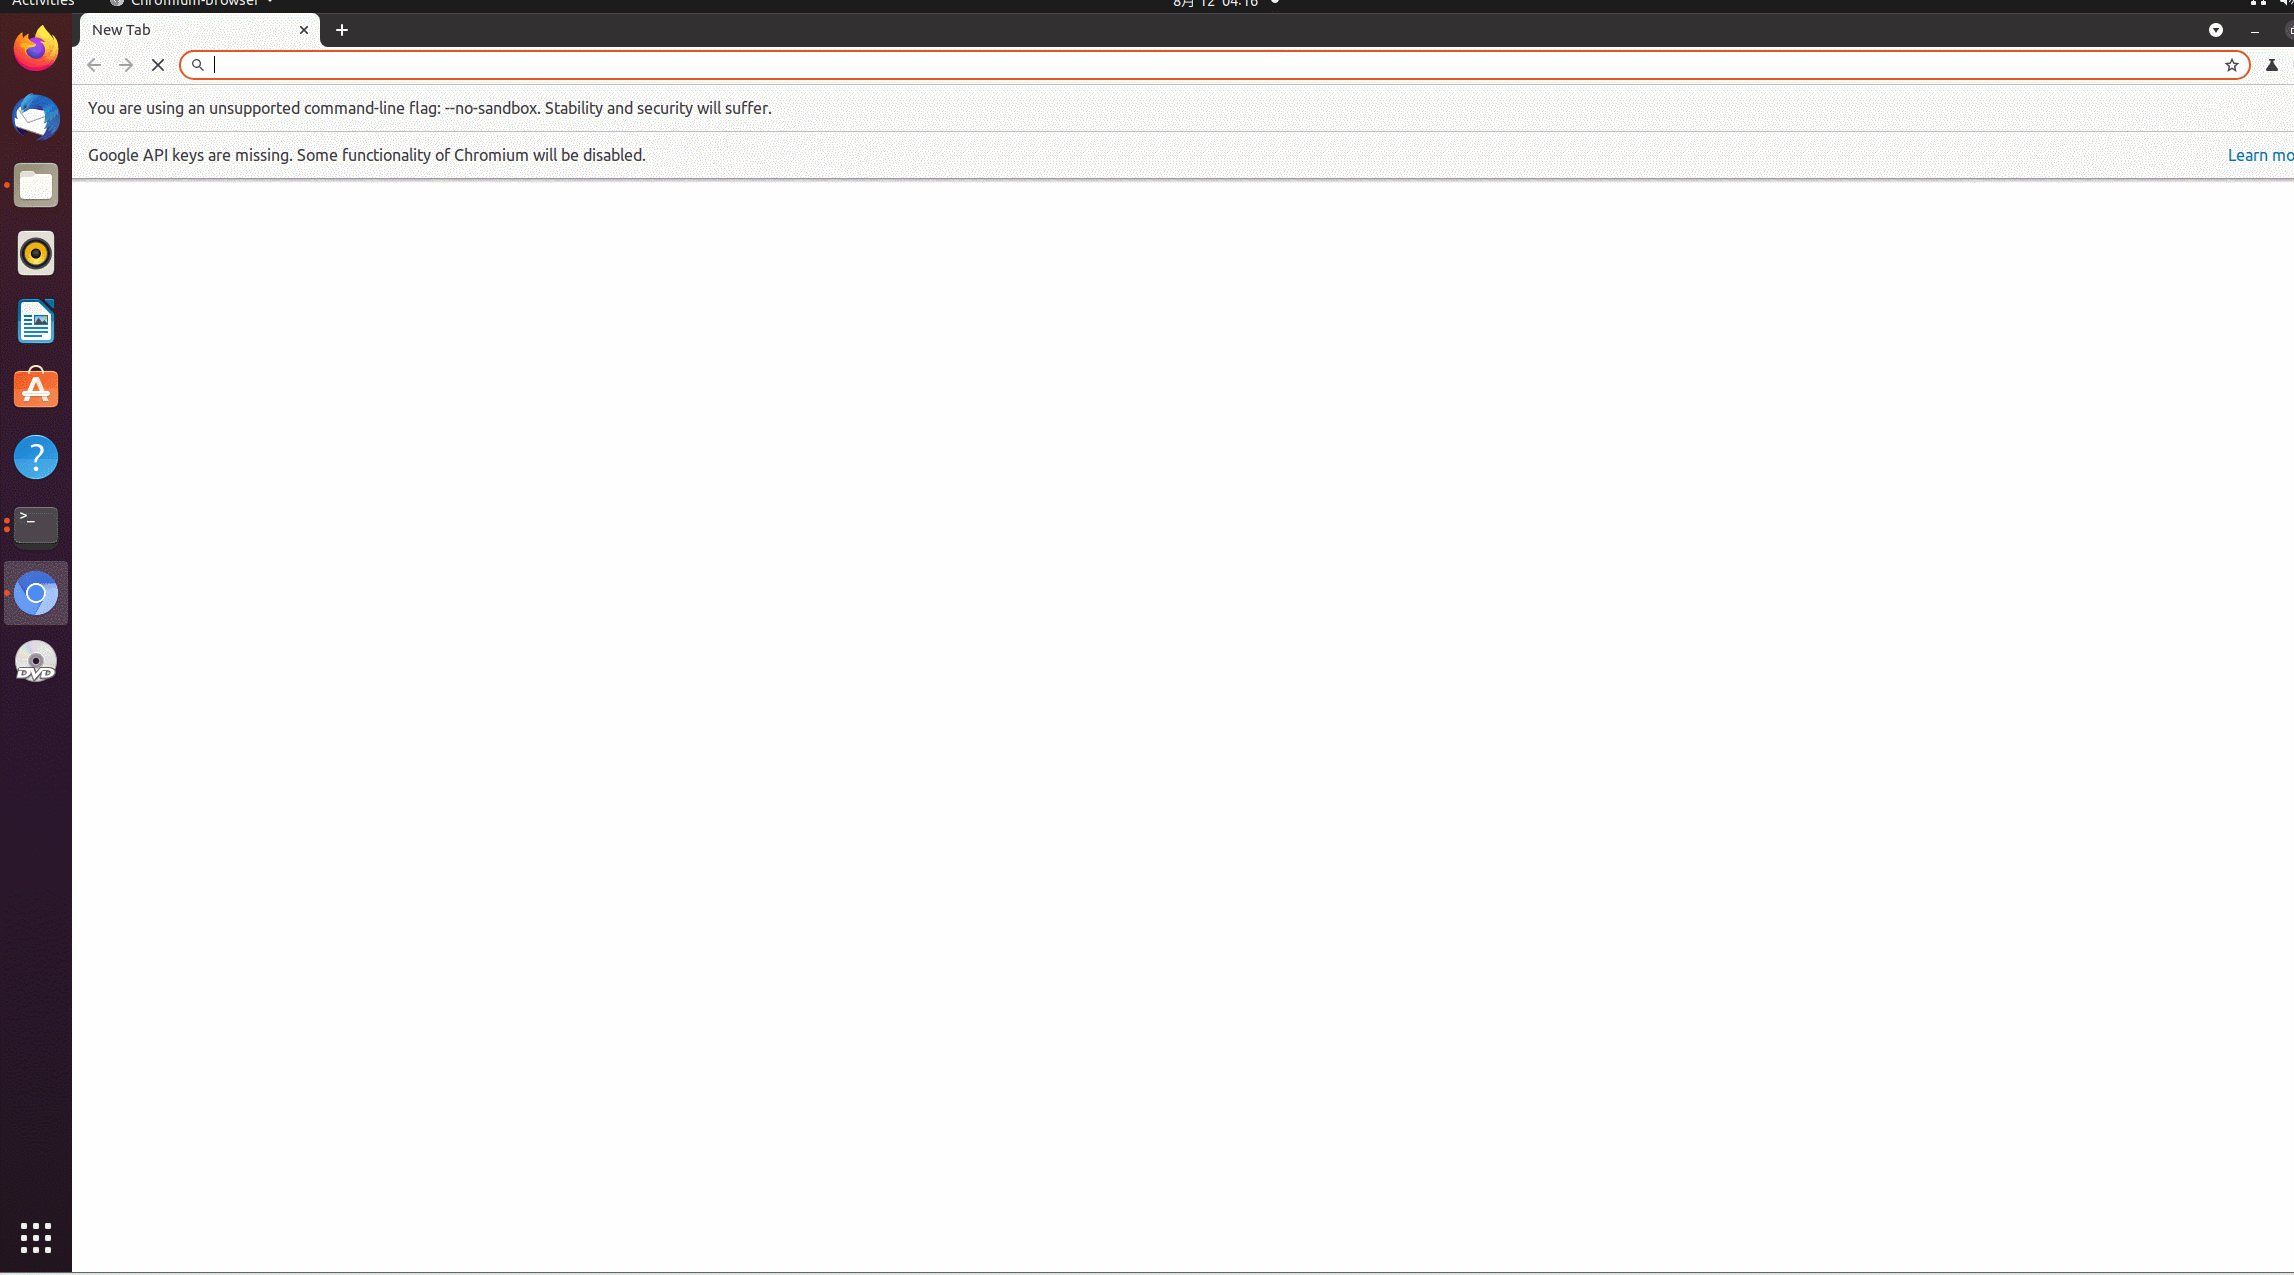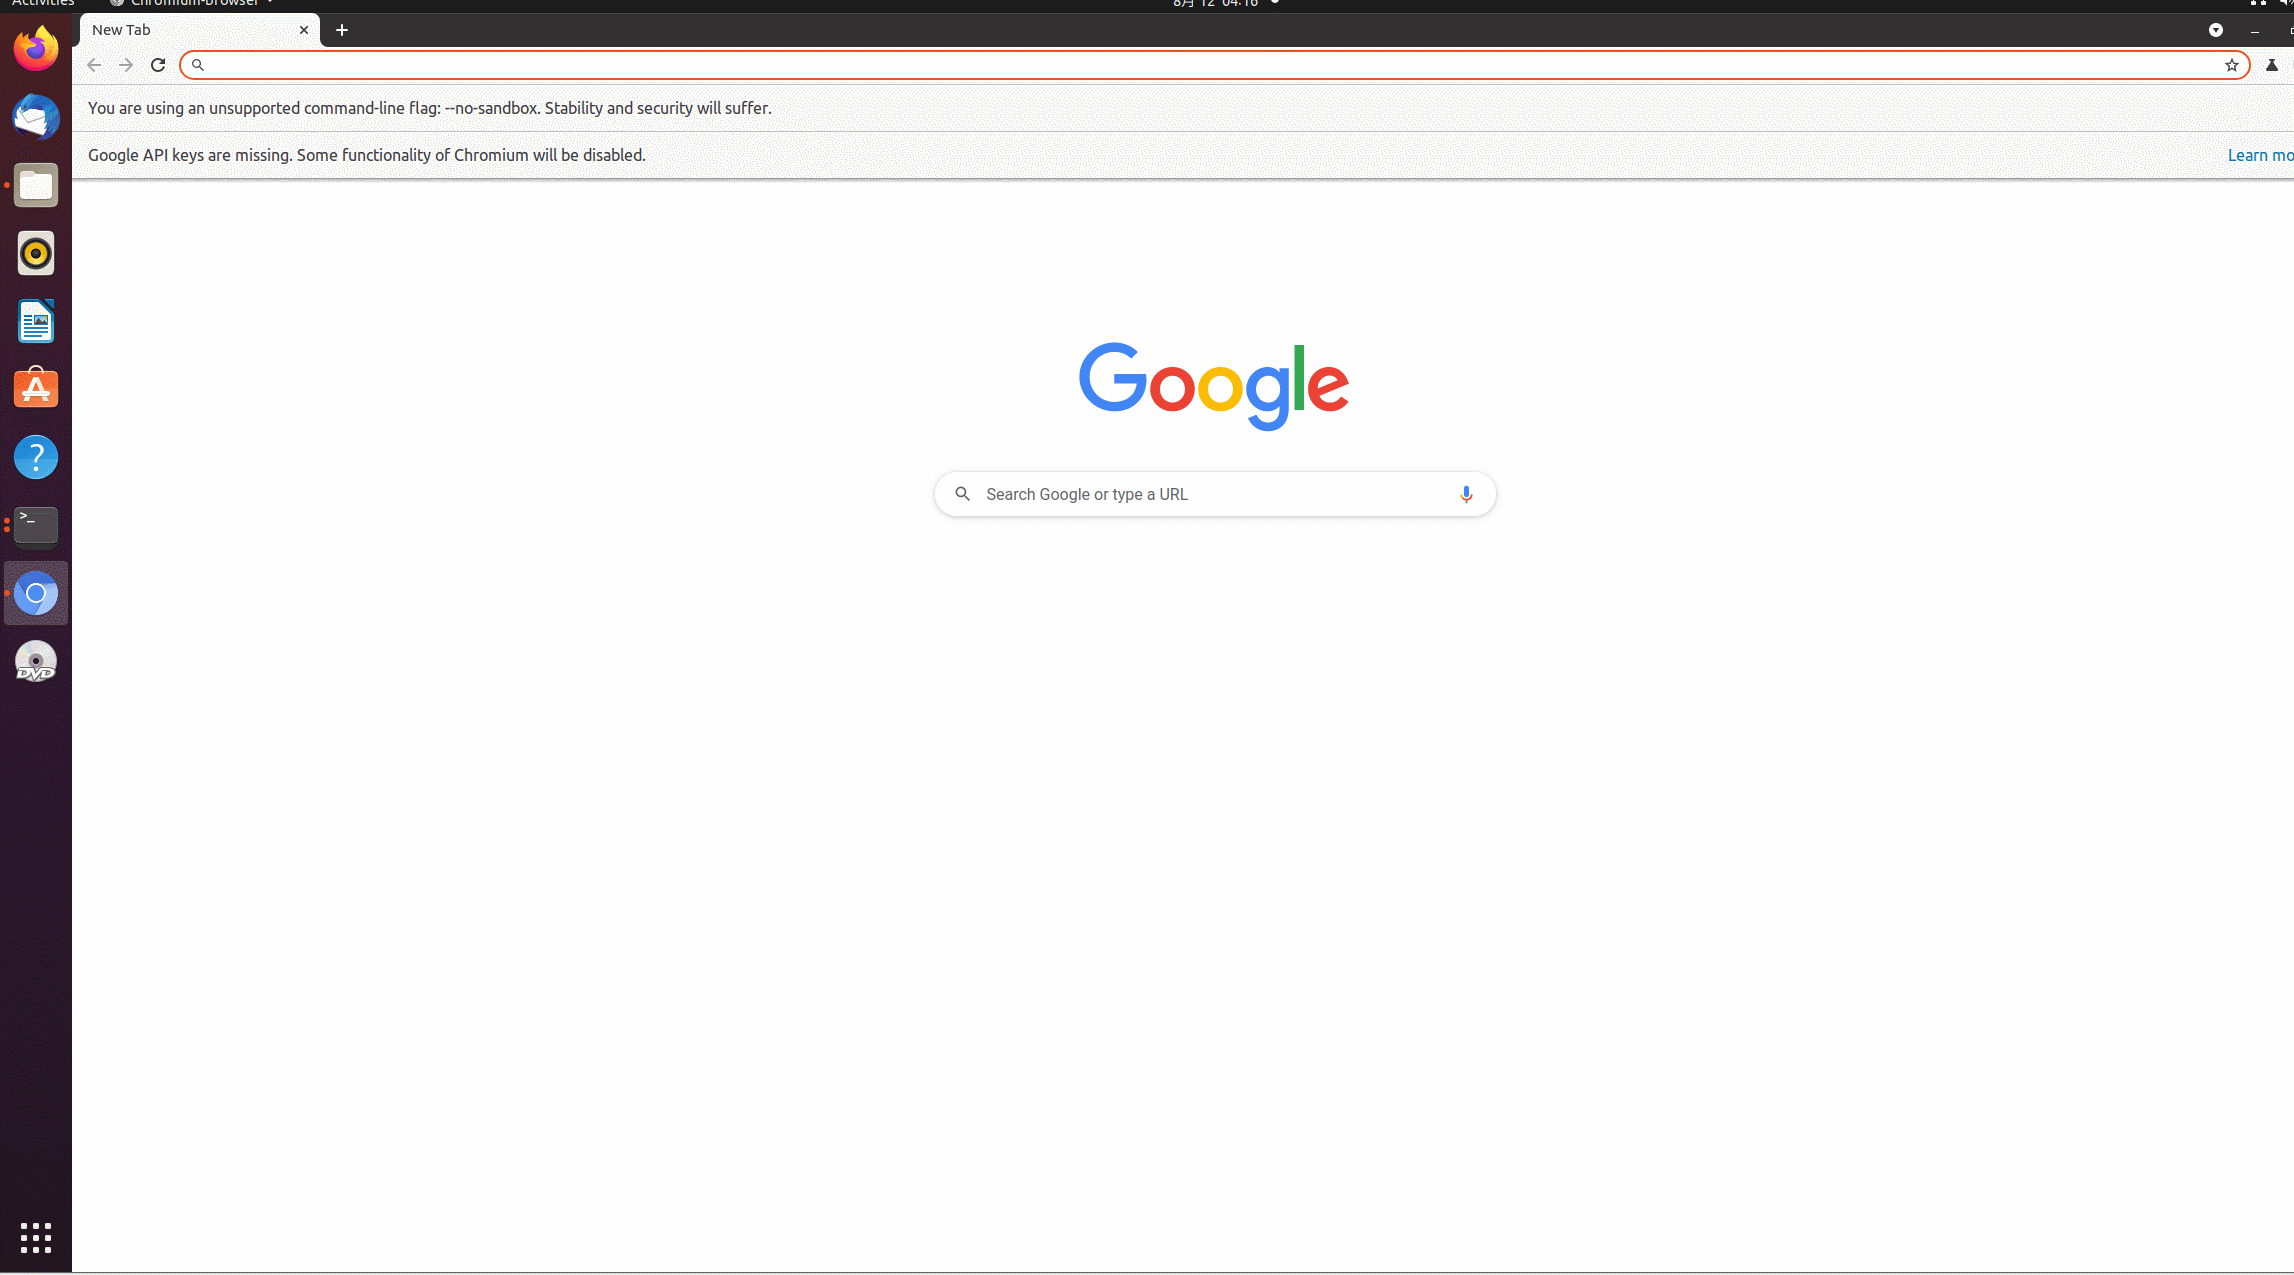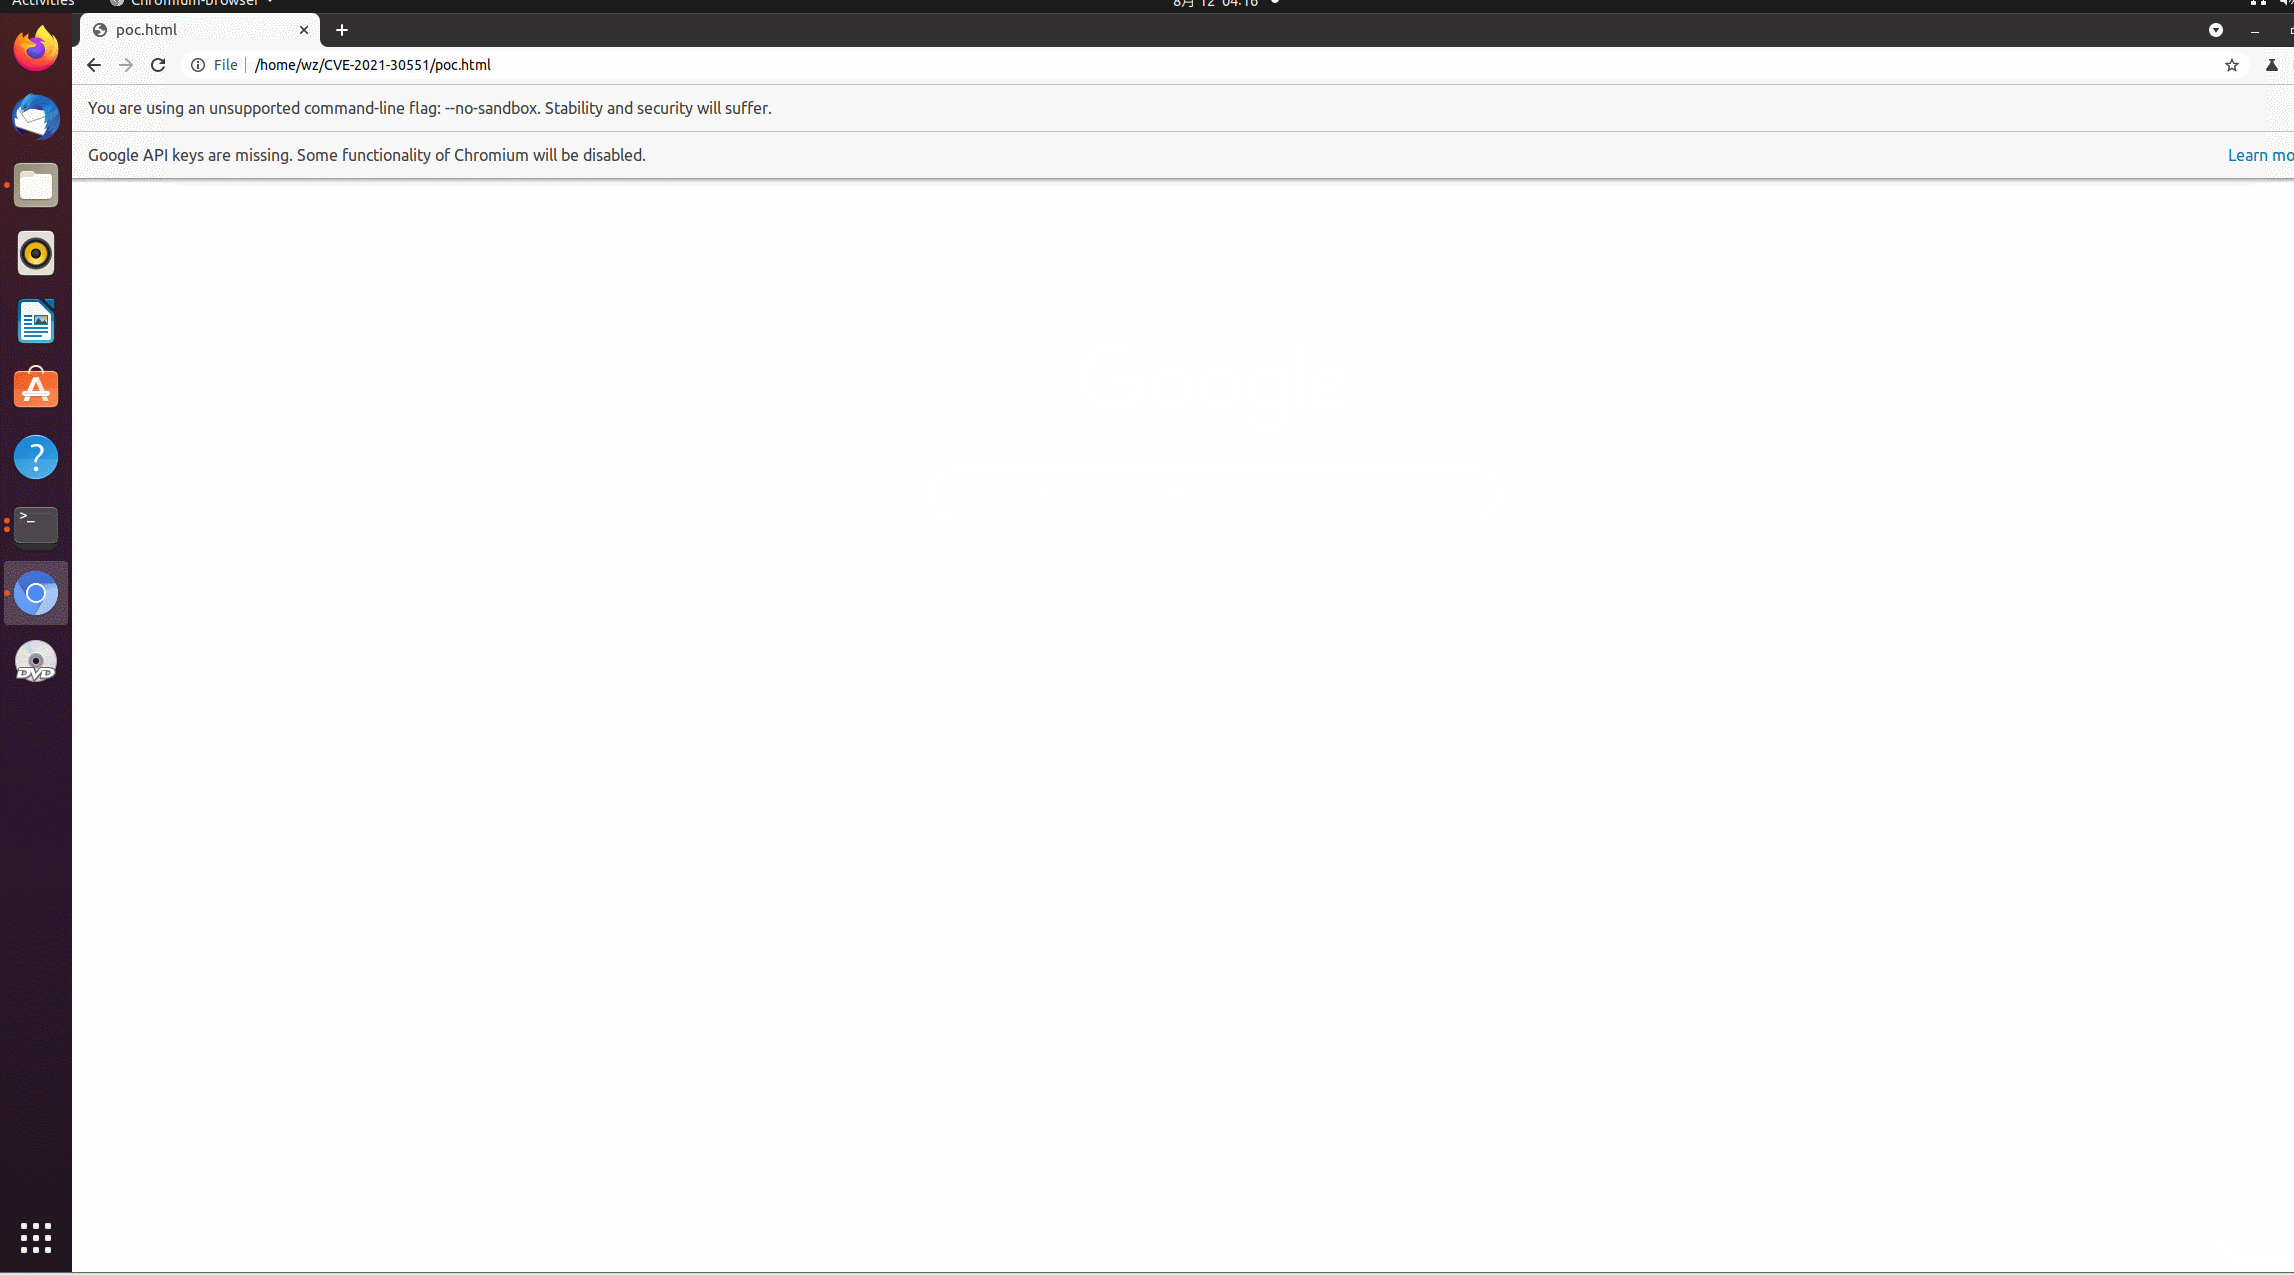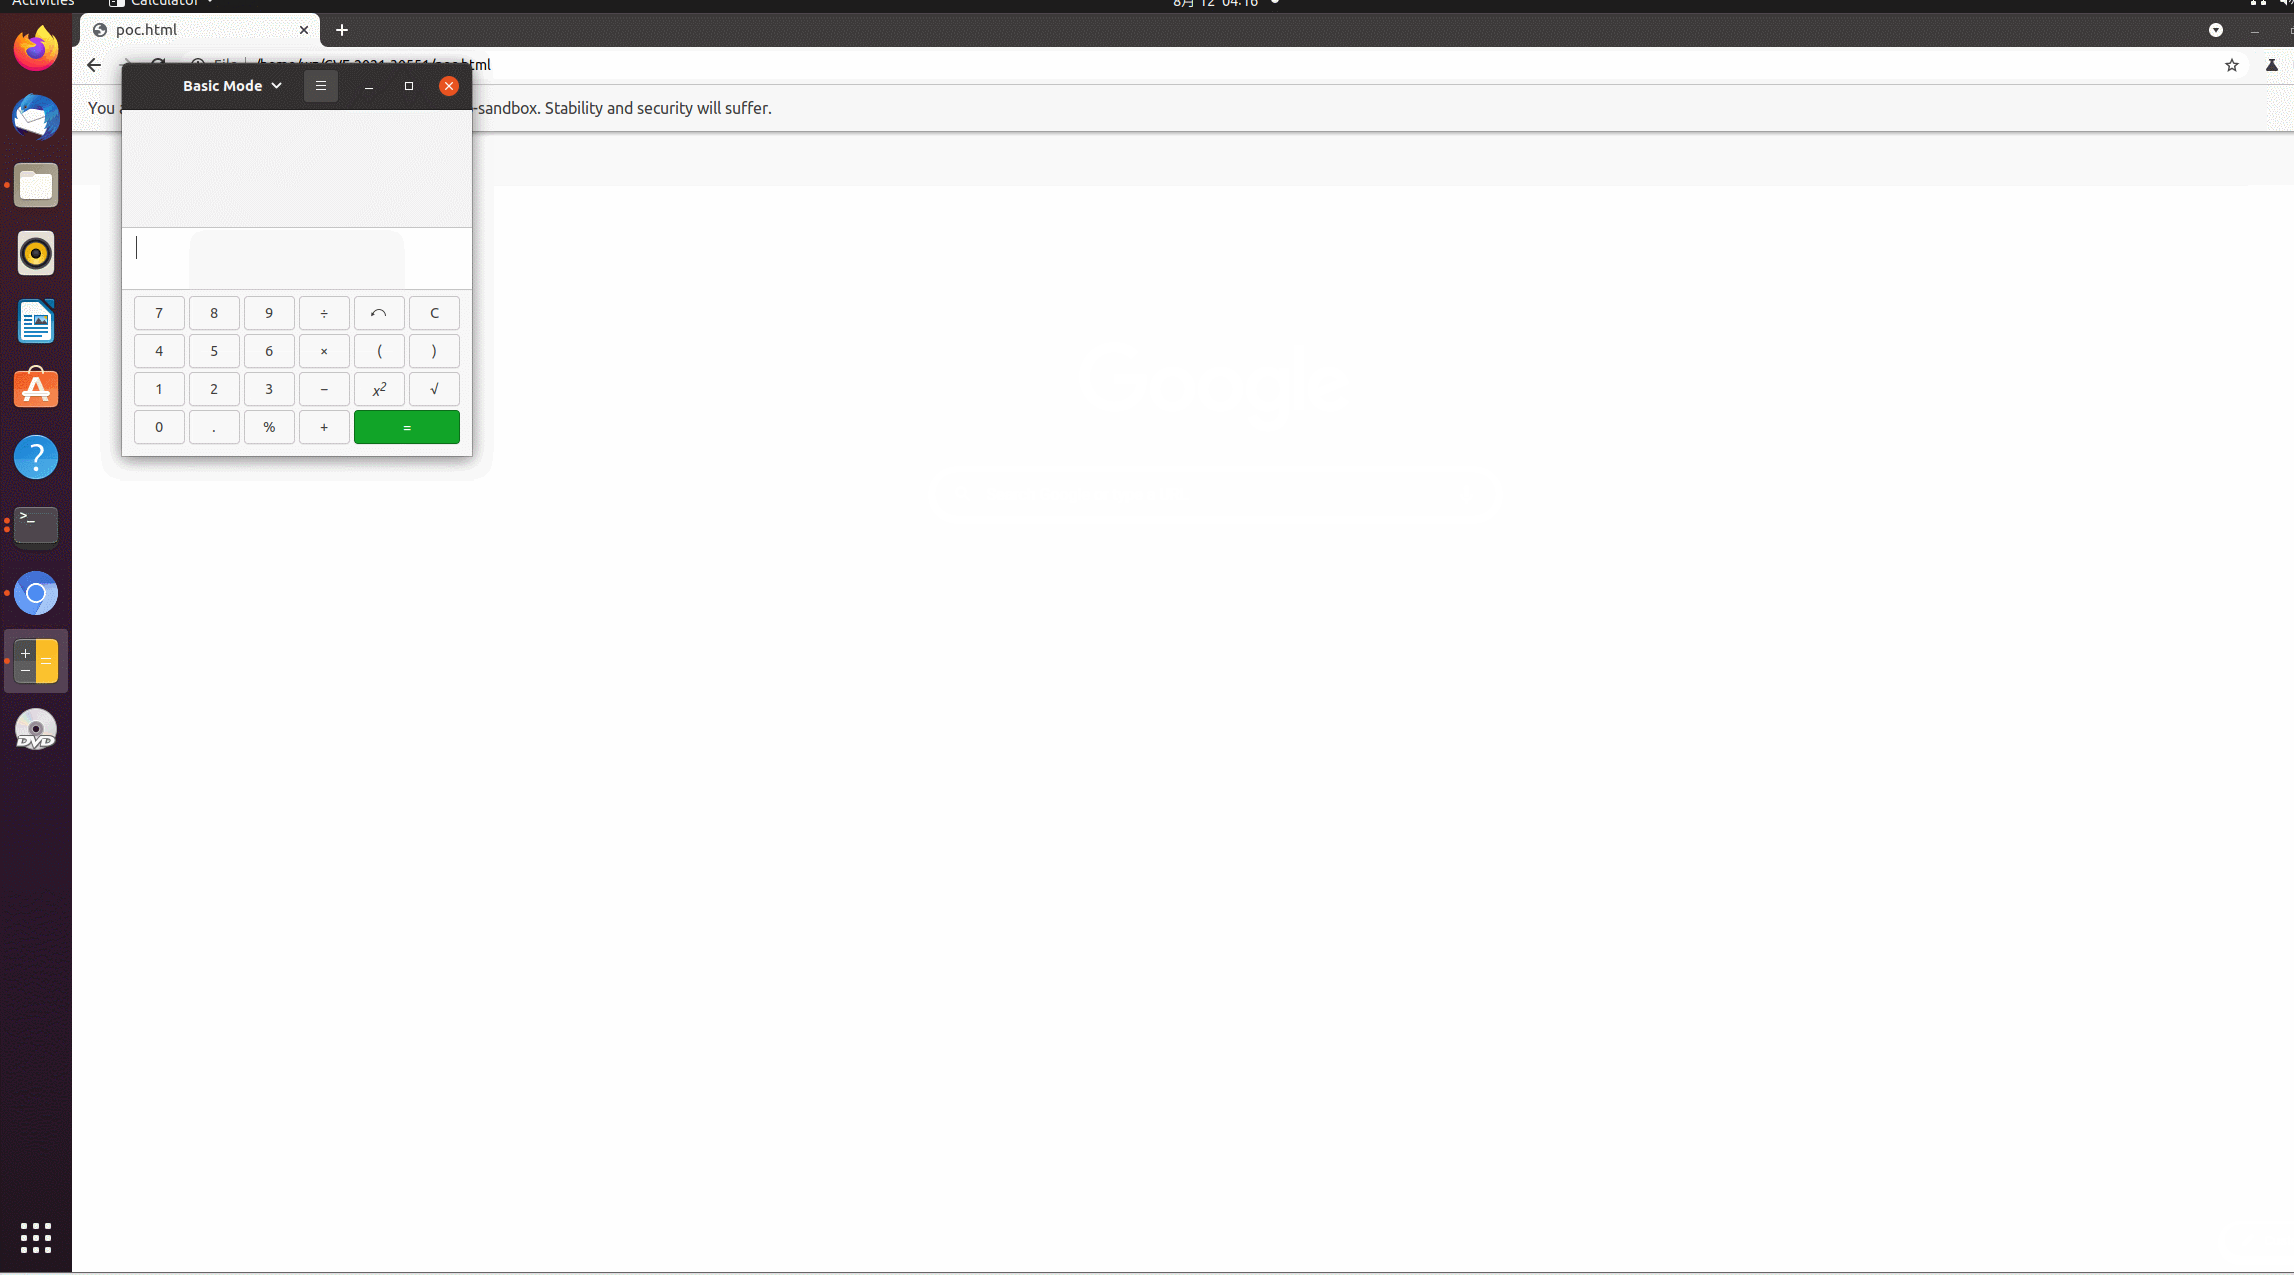 xmzyshypnc/cve-2021-30551
Mein Exploit für Chrome V8 CVE-2021-30551
 blacksunwen/cve-2019-0708
CVE-2019-0708
 brut-security/cve-2024-4879
CVE-2024-4879 - Jelly-Template-Injection-Schwachstelle in ServiceNow
 crackercat/cve-2021-30632
Chrome V8 RCE-Exploit für CVE-2021-30632, das auf Windows-Systeme abzielt. Getestet mit Chrome 91-93. Enthält JS-POC und Referenz zur Analyse des…
 akamajoris/cve-2019-11043-docker
Dockerisierte verwundbare PHP-FPM-Umgebung für CVE-2019-11043, mit Anweisungen zum Erstellen und Ausführen des phuip-fpizdam-Exploits, um…
 sensepost/cve-2025-64446
Ein Scanner für die FortiNet-Schwachstelle CVE-2025-64446
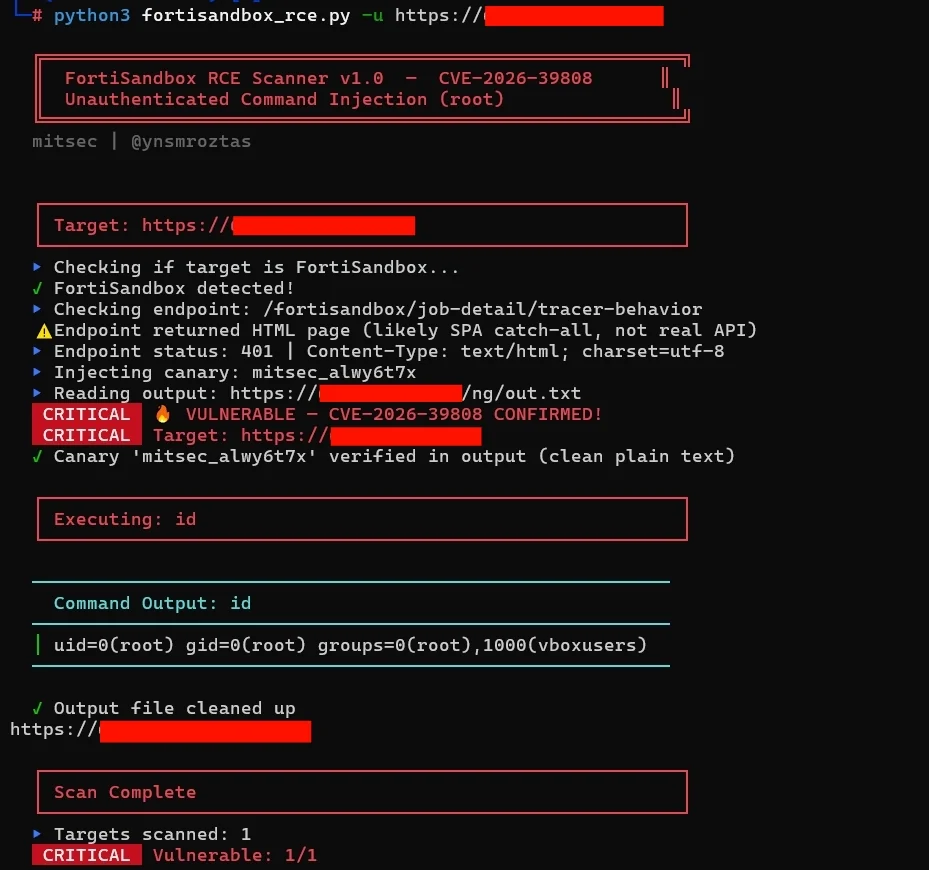 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Nicht authentifizierter RCE-Scanner für FortiSandbox CVE-2026-39808 mit Canary-basierter Verifizierung, Befehlsausführung und Pipeline-Integration…








