
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
r3con — Multifunktionales Web-Recon- & Vulnerability-Scanner-Tool | Kitploit

Tools/GitHubGitHub/thenurhabib/r3con
AufklärungSchwachstellenscannerWebanwendungs-ExploitationInformationsbeschaffungWebsicherheitSubdomain-EnumerationCrawlerDNS-Analyse
GitHubthenurhabib/r3con

r3con

Multifunktionales Web-Recon- & Vulnerability-Scanner-Tool
Repository anzeigen
341350vor 4 JahrenVon Kitploit geprüft
Teilen


r3con
R3CON

Multifunktionales Web-Recon- & Vulnerability-Scanner-Tool

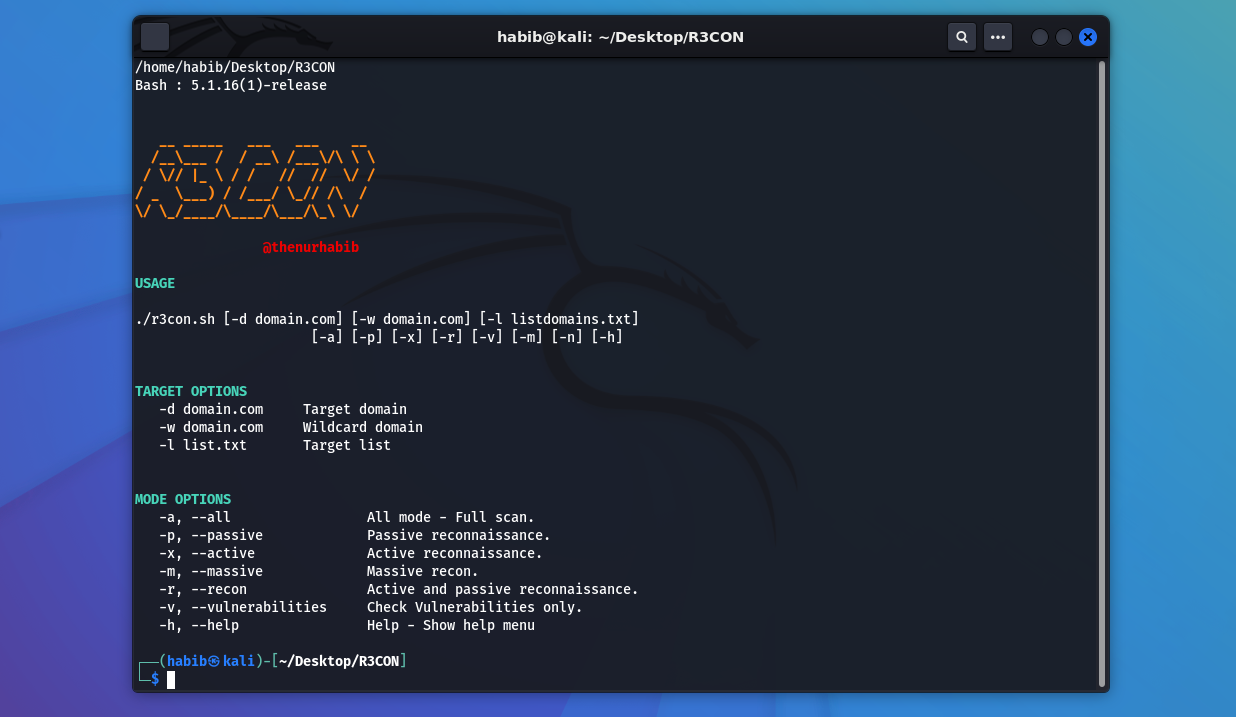
image

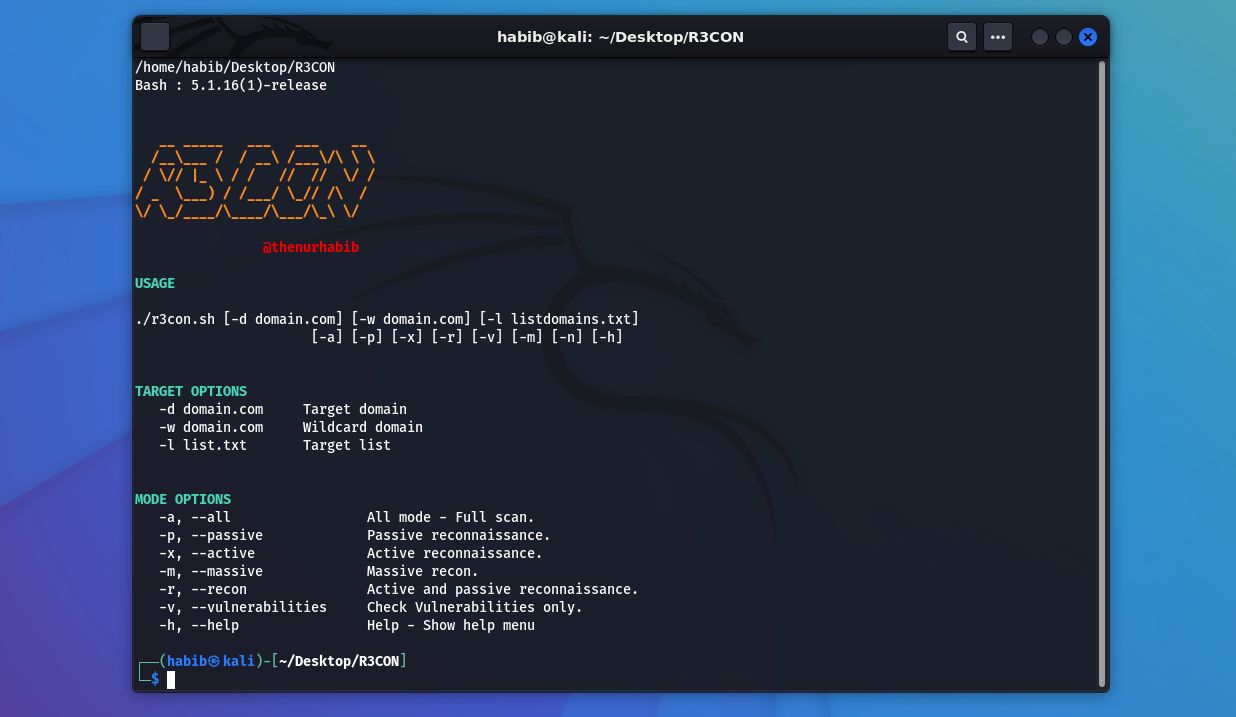
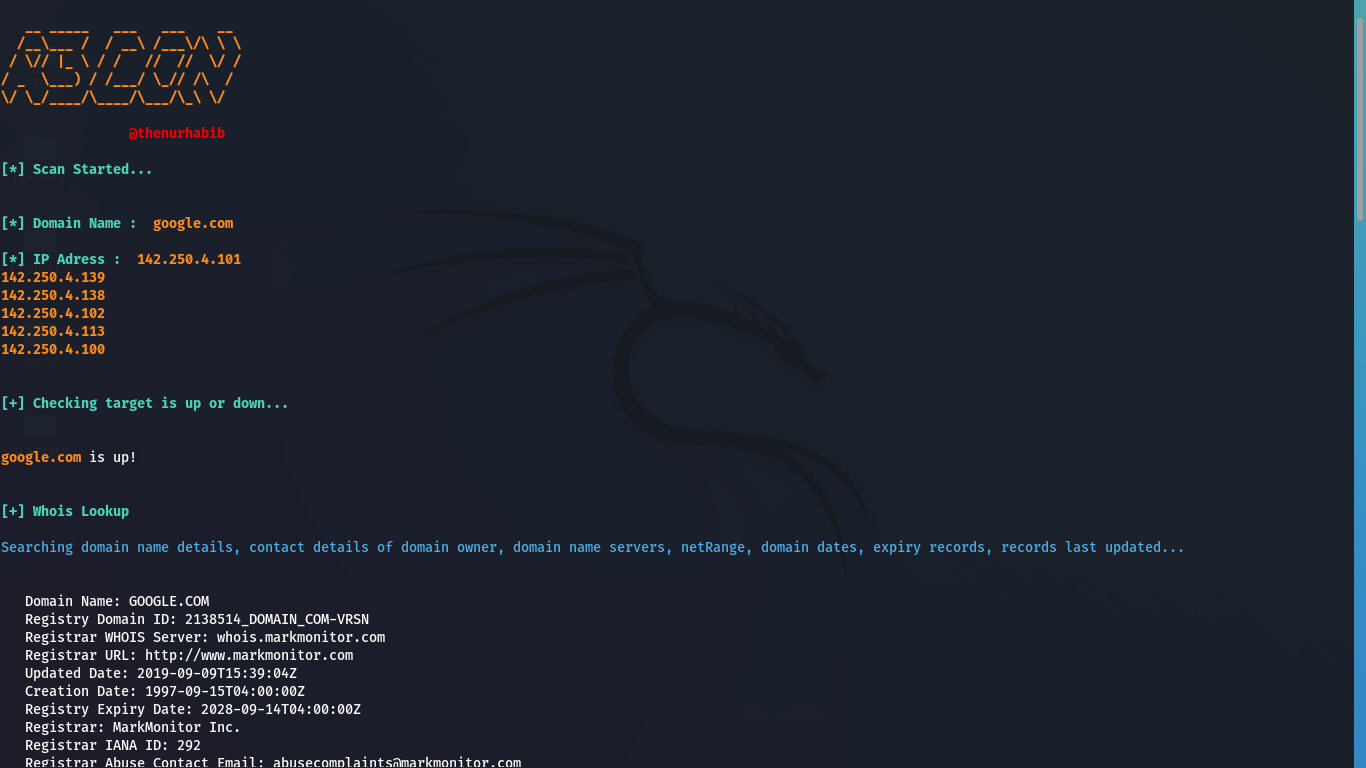
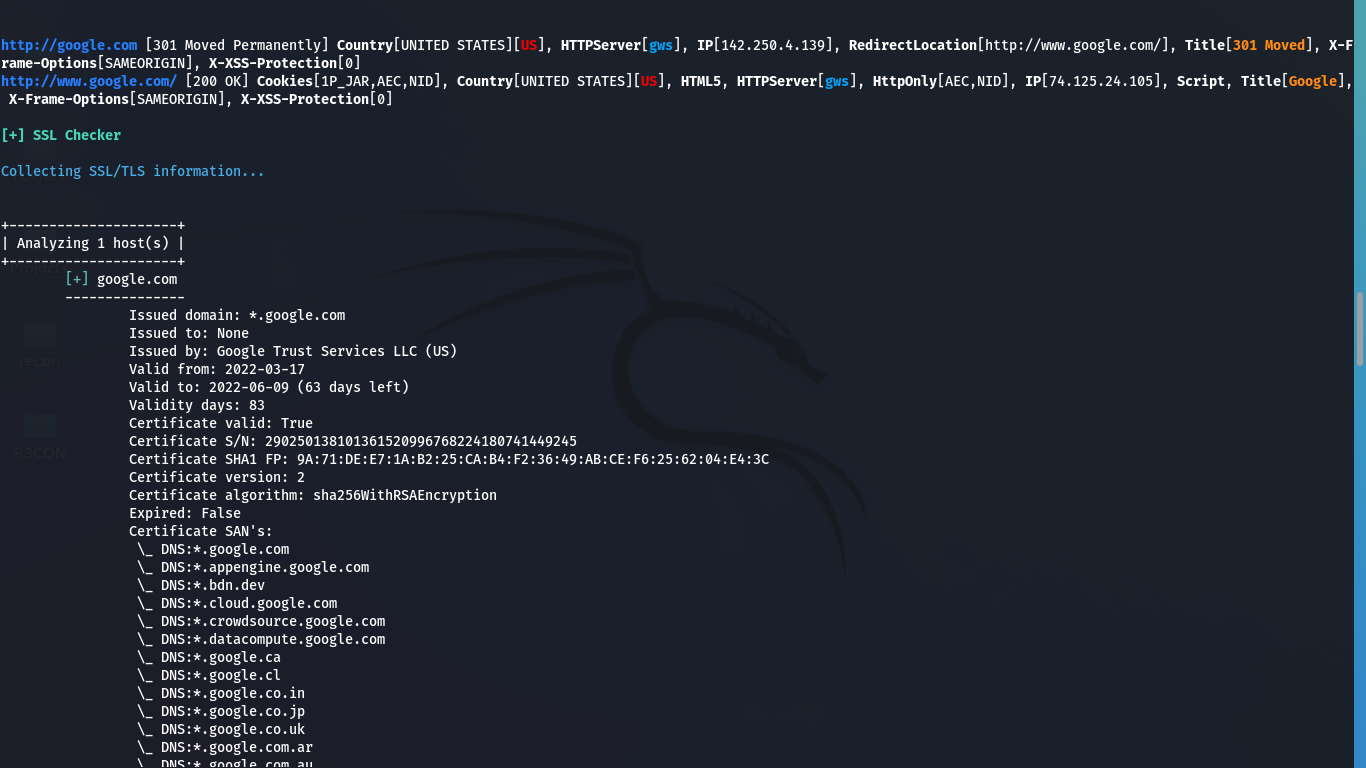
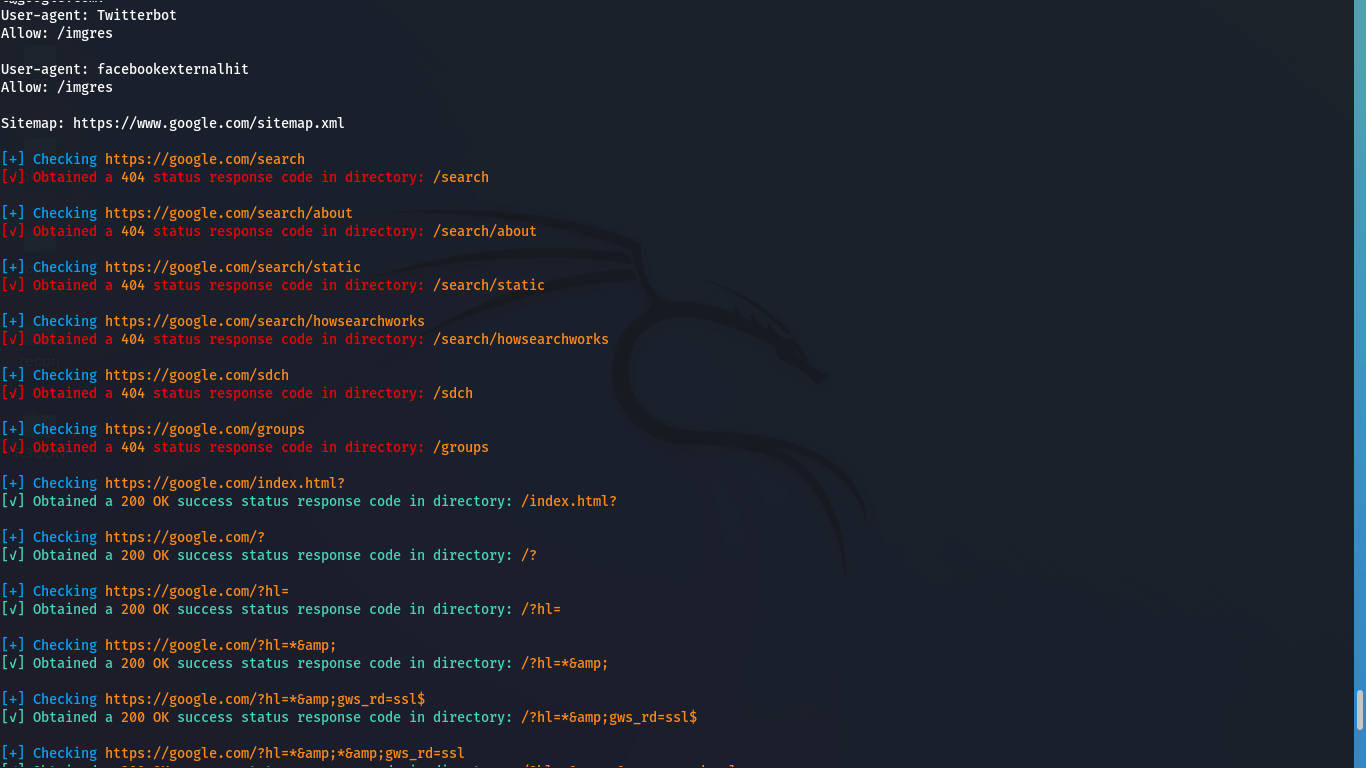
r3con ist ein multifunktionales Web-Recon- & Vulnerability-Scanner-Tool und ein unglaublich schneller Crawler, der mehrere Schwachstellen finden und Informationen sammeln kann.

Auf Schwachstellen prüfen

  • Reflektiertes XSS
  • Multithreaded Crawling
  • Offene Weiterleitung
  • Subdomain-Übernahme
  • SQL-Injection
  • HTML-Injection
  • SSRF
  • CSRF
  • CORS
  • Finde verwundbare JS-Bibliotheken
  • Informationsoffenlegung

Informationen im Recon prüfen

  • Web-IP-Adresse
  • Server-IP-Adresse
  • CNAME-Einträge
  • DNS-Abfrage
  • SPF-Abfrage
  • Versteckte IP
  • API-Endpunkte
  • JS-Endpunkte
  • XSS-Endpunkte
  • Verzeichnissuche
  • Subdomain-Enumeration

Installation

https://github.com/thenurhabib/r3con
cd r3con
chmod +x install.sh r3con.sh
./install.sh

Verwendung

./r3con -h

Beispiel

./r3con -d example.com -a [Full Scan]
./r3con -d example.com -p [Passive reconnaissance]
./r3con -d example.com -a [Active reconnaissance]
./r3con -d example.com -m [Massive recon]
./r3con -d example.com -r [Active and passive reconnaissance]
./r3con -d example.com -v [Check Vulnerabilities only]

Galerie

image

image

image

image

image

image

image

Beitrag, Credits & Lizenz

Möglichkeiten zum Beitrag

  • Ein Feature vorschlagen
  • Einen Fehler melden
  • Etwas reparieren und einen Pull-Request öffnen
  • Hilf mir, den Code zu dokumentieren
  • Verbreite die Nachricht

Lizenziert unter der GNU GPLv3, siehe LICENSE für weitere Informationen.

Danke.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →