
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 imbas007/cve-2026-48282
Proof-of-Concept Exploit für CVE-2026-48282, ein kritischer Path Traversal in Adobe ColdFusion RDS, der nicht authentifiziertes Lesen/Schreiben von…
 hakivvi/proxylogon
RCE-Exploit für Microsoft Exchange Server (CVE-2021-26855).
 taroballzchen/cve-2021-22005-metasploit
Das Metasploit-Skript (POC/EXP) zu CVE-2021-22005 VMware vCenter Server enthält eine Schwachstelle für beliebiges Datei-Upload.
 jas502n/cve-2019-10392
Authentifizierter Remote-Codeausführungs-Exploit für Jenkins Git Client Plugin 2.8.2 über Jackson-Deserialisierungsschwachstelle (CVE-2019-10392).
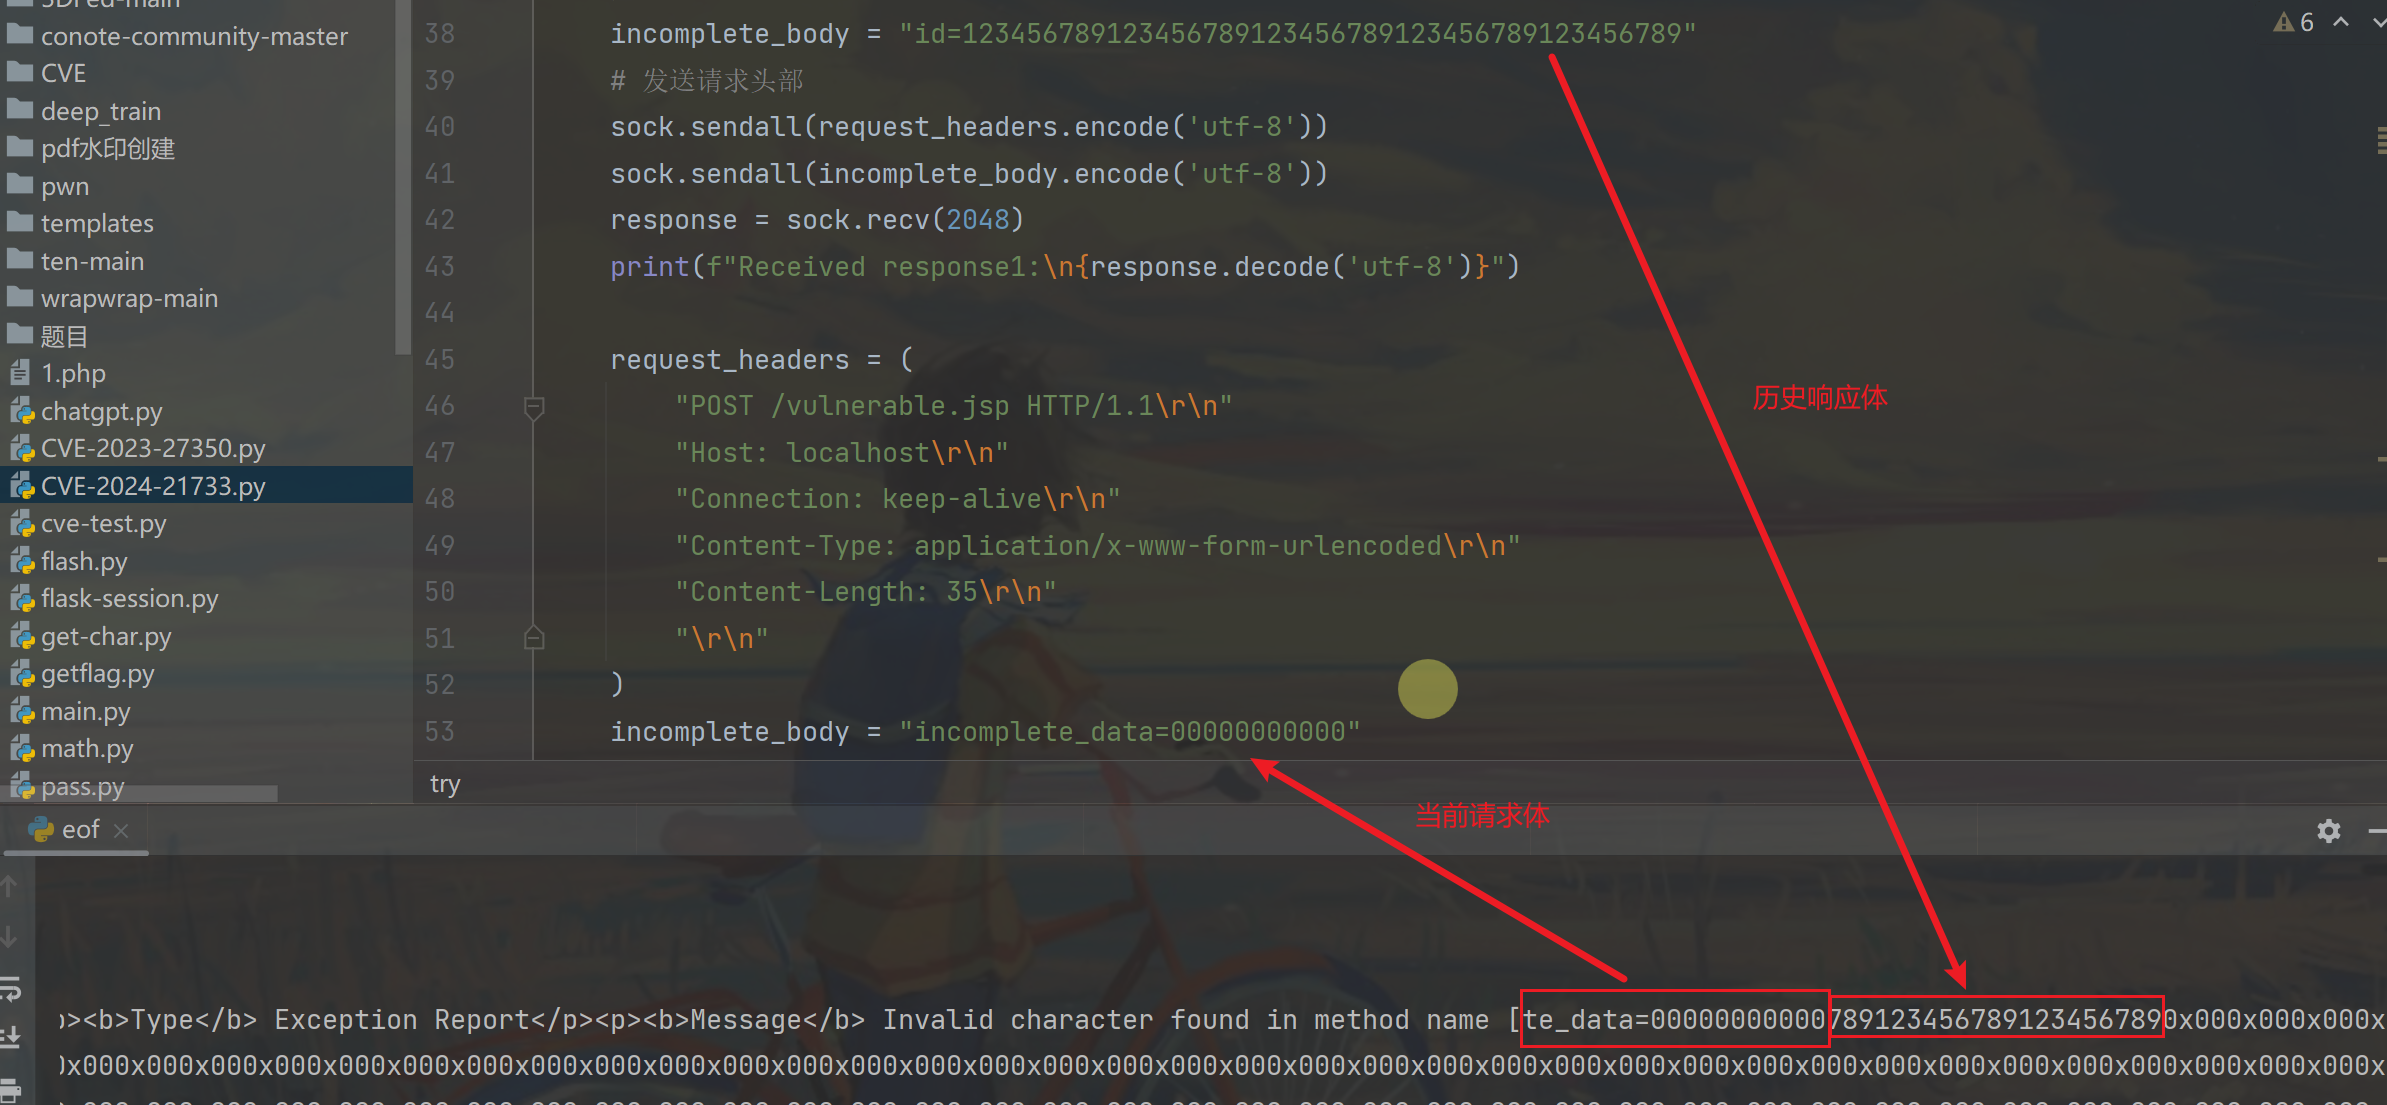 ltmthink/cve-2024-21733
Eine Validierung für CVE-2024-21733
 mayaseven/cve-2016-6662
Von SQL-Injection zur Root-Shell mit CVE-2016-6662 von MaYaSeVeN
 k3rwin/spring-core-rce
Spring-Framework RCE-Schwachstelle CVE-2022-22965
 nu11secur1ty/xssight
Bildungsressource zu Cross-Site-Scripting (XSS)-Angriffstechniken, die nicht-persistente, persistente und DOM-basierte Vektoren mit praktischen…
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT Webpanel Path-RCE-PoC
 yuriisanin/cve-2022-24342
PoC für CVE-2022-24342: Kontenübernahme per CSRF in der GitHub-Authentifizierung
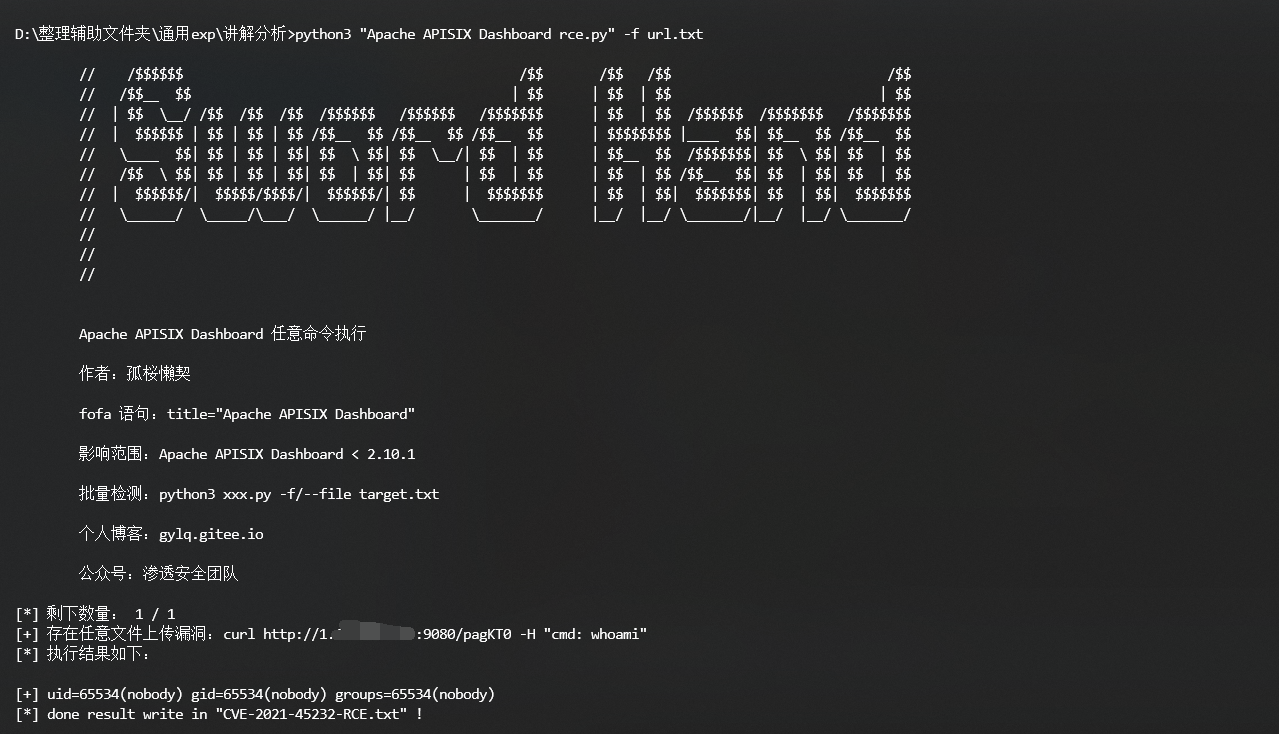 gylq/cve-2021-45232-rce
Mehrthreadiger Batch-Schwachstellenscanner für CVE-2021-45232, der auf Apache APISIX Dashboard RCE mit FOFA-Abfrageunterstützung abzielt.
 sfewer-r7/cve-2026-63077
Nicht authentifizierte Remote-Codeausführung in JetBrains TeamCity (CVE-2026-63077)
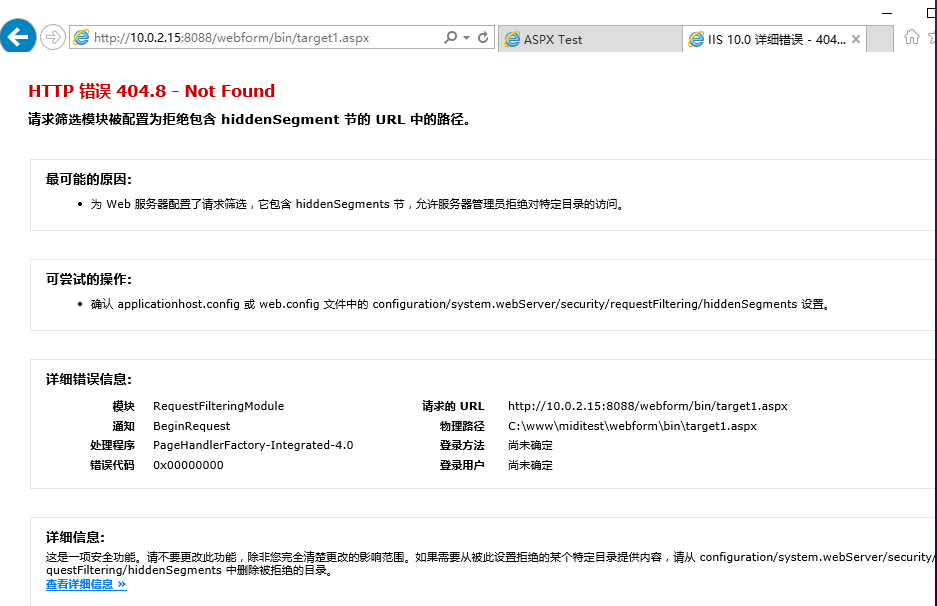 midisec/cve-2023-36899
Reproduktionsumgebung und Werkzeuge für die Schwachstelle CVE-2023-36899, die die Umgehung der Authentifizierung cookieloser Sitzungen im…
 karthikuj/cve-2022-31101
Exploit für PrestaShop bockwishlist Modul 2.1.0 SQLi (CVE-2022-31101)
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - Verzeichnis-Traversal / Authentifizierte beliebige Dateilöschung in Python3
 jonirinta-kahila/wpcracker
WordPress-Pentest-Tool
 makiraid/remot3d
Remot3d: ist ein einfaches Tool, das für große Pentester sowie einfach zum Vergnügen von Defacern entwickelt wurde, um ein System oder einen Server…
 brucessking/cve-2021-36749
Apache Druid Beliebiges Dateilesen








