
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 d3ext/cve-2015-10141
POC-Exploit für CVE-2015-10141
 beetlechunks/cve-2020-12116
Proof-of-Concept-Code zur Ausnutzung von CVE-2020-12116: Nicht authentifiziertes willkürliches Dateilesen auf ManageEngine OpManger.
 alchemist3dot14/cve-2025-2783
Simulierter PoC für CVE-2025-2783 — eine Sandbox-Escape-Sicherheitslücke in Chromes Mojo-IPC. Beinhaltet Phishing-Auslieferung, Memory-Fuzzing,…
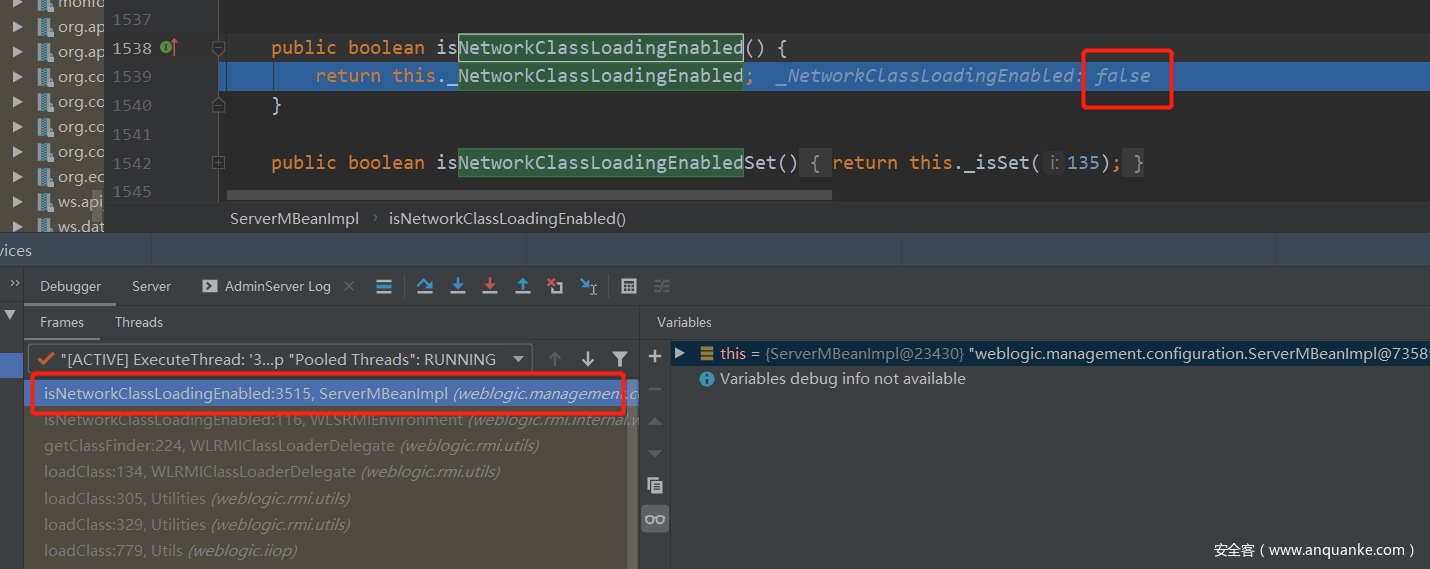 dido1960/weblogic-cve-2020-2551-to-internet
CVE-2020-2551 POC zur Verwendung im Internet
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 ggolawski/cve-2020-1958
Proof-of-Concept-Exploit für CVE-2020-1958, eine LDAP-Injection-Schwachstelle in Apache Druid 0.17.0, die Benutzeraufzählung und Exfiltration von…
 chrisjd20/cve-2017-9805.py
Besserer Exploit-Code für CVE 2017 9805 Apache Struts
 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - Nicht authentifizierter beliebiger Dateiupload (Metasploit)
 greyorder/cve-2021-21978
CVE-2021-21978 exp
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 rek7/zimbra-rce
Zimbra RCE PoC - CVE-2019-9670 XXE/SSRF
 goultarde/cve-2024-46987
Dieser Python-PoC nutzt CVE-2024-46987 aus, einen Path-Traversal-Fehler in Camaleon CMS 2.8.0 < 2.8.2 (funktioniert auf 2.9.0). Er ermöglicht…
 aituglo/cve-2023-34960
CVE-2023-34960 Chamilo PoC
 azefzafyoussef/cve-2026-34621
ForschungspoC, der eine Prototype-Pollution- und JavaScript-Injektionskette in Adobe Acrobat Reader demonstriert, die privilegierte…
 1zrr4h/cve-2021-26084
Atlassian Confluence CVE-2021-26084 Massen-Checker als Einzeiler
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 grafisches Exploitation-Tool, unterstützt die Ausnutzung verschiedener JDK-Versionen sowie Echo- und Memory-Horse-Implementierung.
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - Verzeichnis-Traversal / Authentifizierte beliebige Dateilöschung in Python3
 ulyssessaicha/cve-2023-6875
Proof-of-Concept-Exploit für CVE-2023-6875, der eine Schwachstelle in einer Webanwendung demonstriert. Enthält Code und Anweisungen zur Reproduktion…








