
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 jaiguptanick/cve-2019-0232
Schwachstellenanalyse und PoC für den Apache Tomcat - CGIServlet enableCmdLineArguments Remote Code Execution (RCE)
 nccgroup/dotnetpaddingoracle
Python-Implementierung eines .NET-Padding-Oracle-Bewertungstools
 mr-xn/cve-2023-28432
CVE-2023-28434 nuclei-Vorlagen
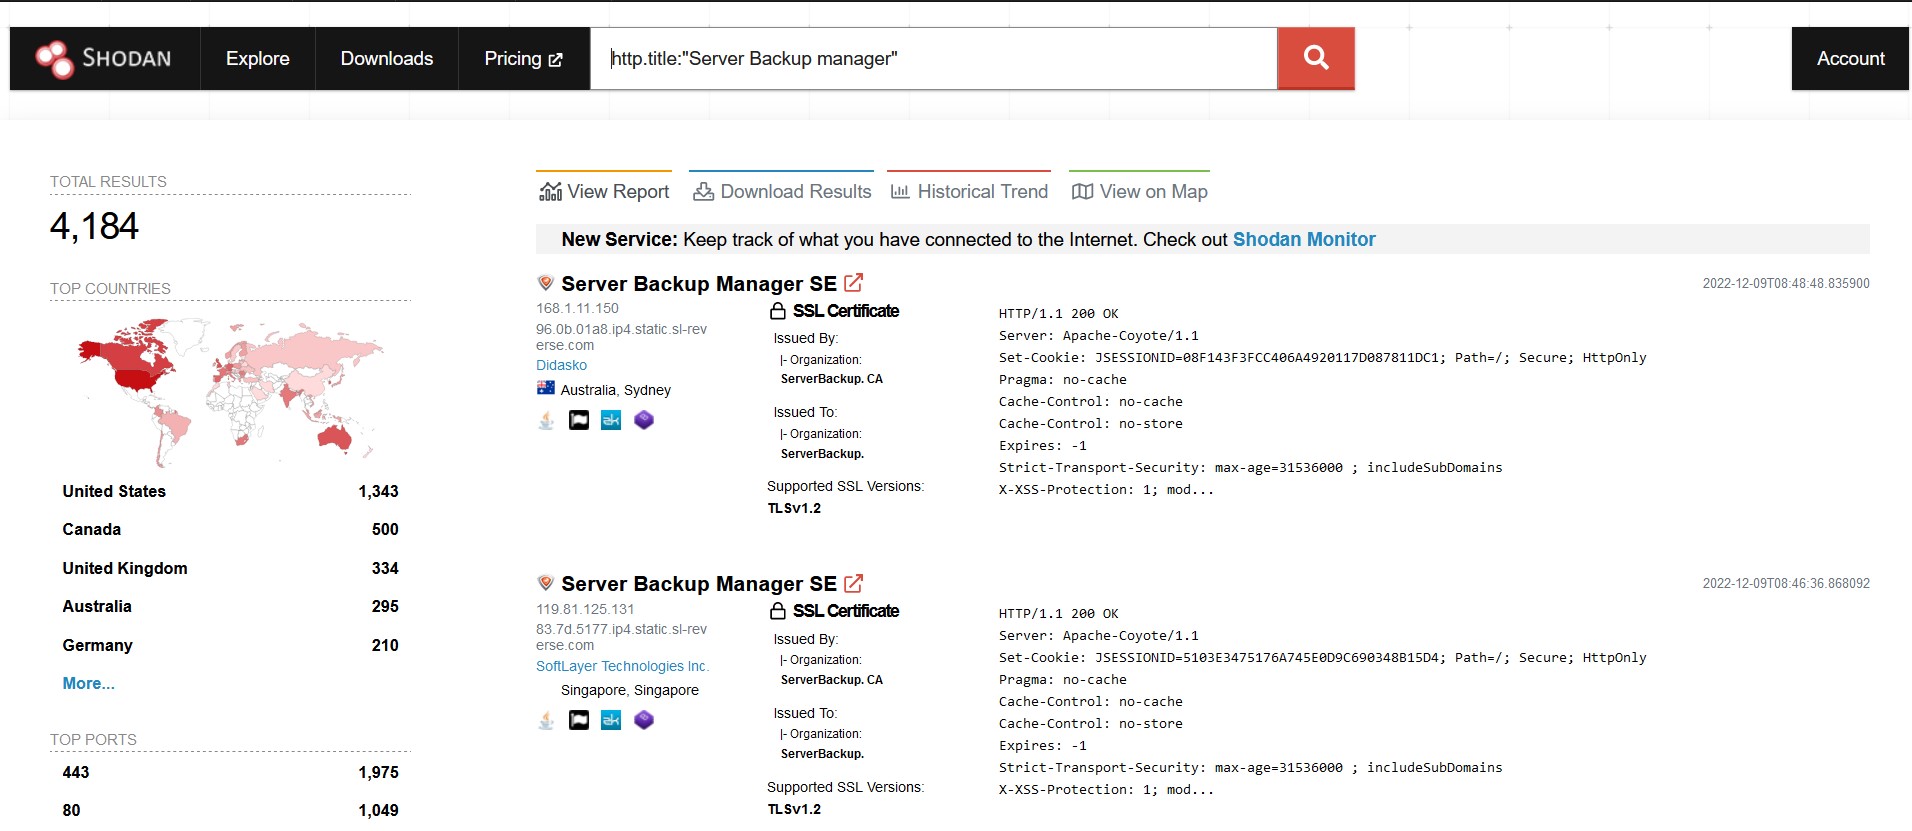 malwareman007/cve-2022-36537
POC zu CVE-2022-36537
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
Ein echter Exploit für BitBucket RCE CVE-2022-36804
 s1n6h/barcha
Barcha ist dein Schweizer Taschenmesser für SQL-Injection-Reconnaissance 🔍. In Go geschrieben, automatisiert es: Shodan-Enumeration von SSL-Hosts…
 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Proof-of-concept-Exploit für die FortiOS-Authentifizierungsumgehung (CVE-2024-55591), der nicht authentifizierten Zugriff auf System-Logs über…
 horizon3ai/cve-2024-23108
CVE-2024-23108: Fortinet FortiSIEM unauthentifizierte Command Injection zweiter Ordnung
 nccgroup/jdser-ngng
Ein Burp-Extender-Plugin, das Java-Objekte deserialisiert und sie mithilfe der Xtream-Bibliothek in XML codiert.
 rvzsec/cve-2024-42640
Nicht authentifizierte Remote-Code-Ausführung über die Angular-Base64-Upload-Bibliothek
 0xjohnnydev/webkit-navigationapi-sop-bypass
WebKit-NavigateEvent.canIntercept-SOP-Bypass durch portübergreifendes Abfangen — iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
Sicherheitschecks für Ihre Recherchen

 zer0sumgam3/cve-2026-66066-poc
PoC für CVE-2026-66066 in Ruby on Rails
 orangmuda/cve-2021-20837
XMLRPC - RCE in MovableTypePoC
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, log4j2 Burp-Plugin Java-Version, dnslog wählte eine Nicht-dnslog.cn-Domain aus.
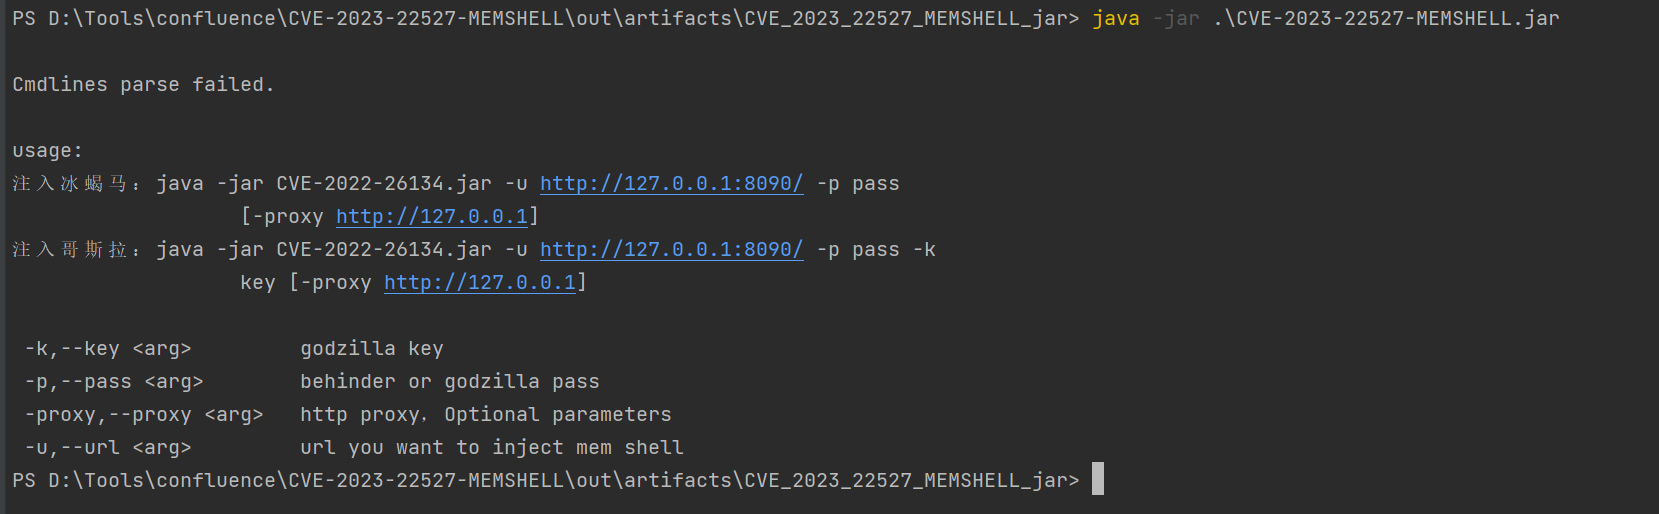 m0untainshley/cve-2023-22527-memshell
confluence Exploit-Tool für CVE-2023-22527, unterstützt Memory-Shell-Injektion über Behinder/Godzilla sowie die Konfiguration eines HTTP-Proxys








