
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/malwareman007/cve-2022-36537
Authentifizierung & AutorisierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubmalwareman007/cve-2022-36537

CVE-2022-36537

POC zu CVE-2022-36537

Repository anzeigen
36638vor 1 JahrVon Kitploit geprüft
Teilen

CVE-2022-36537

Zusammenfassung

R1Soft Server Backup Manager verwendet das ZK-Framework als Hauptframework. Die Sicherheit erfordert, dass alle Web3-Projektbeteiligten den Sicherheitslücken verschiedener Web3-Infrastrukturen mehr Aufmerksamkeit schenken und sie rechtzeitig patchen, um potenzielle Sicherheitsrisiken und digitale Vermögensverluste zu vermeiden. Wir werden rechtzeitig aufdecken, verschiedene Sicherheitsrisiken im Web3 verfolgen und führende Sicherheitslösungen bereitstellen, um sicherzustellen, dass die Web3-Weltkette und die Off-Chain sicher und geschützt sind.

Vorwort

ZK ist das führende Open-Source-Java-Webframework für die Entwicklung von Enterprise-Webanwendungen. Mit über 2.000.000 Downloads unterstützt ZK eine Vielzahl von Unternehmen und Institutionen, von kleinen bis zu Fortune-Global-500-Unternehmen in mehreren Branchen.

R1Soft Server Backup Manager (SBM) bietet Dienstanbietern eine flexible, serverfreundliche Lösung, die den Aufwand traditioneller Backups eliminiert. Benutzer können alle 15 Minuten Backups durchführen, ohne die Serverleistung zu beeinträchtigen. Fast 1.800 Dienstanbieter nutzen es, um 250.000 Server zu schützen.

Betroffene Versionen

ZK Framework v9.6.1, 9.6.0.1, 9.5.1.3, 9.0.1.2 und 8.6.4.1.

ConnectWise Recover v2.9.7 und frühere Versionen sind betroffen.

R1Soft Server Backup Manager v6.16.3 und frühere Versionen sind betroffen.
ZK Framework Authentifizierungsumgehung

unnamed ZK-5150

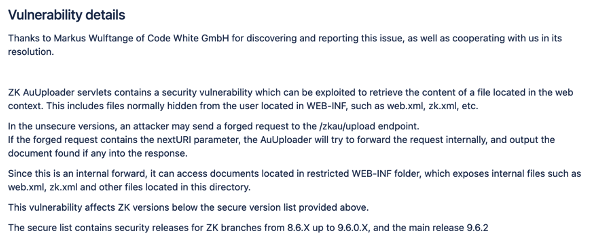
Aus der Schwachstellenbeschreibung geht hervor, dass das ZK AuUploader-Servlet, wenn die Route /zkau/upload den Parameter nextURI enthält, die Weiterleitungsanforderung weiterleitet, wodurch die Identitätsauthentifizierung umgangen und die Dateien im Webkontext zurückgegeben werden können, wie z.B. das Abrufen von web.xml, zk-Seite, applicationContext-security.xml-Konfigurationsinformationen usw.

Installation

Sie benötigen python3, pip3 und git.

git clone https://github.com/Malwareman007/CVE-2022-36537-EXPLOIT.git
cd CVE-2022-36537-EXPLOIT
pip3 install -r requirements.txt
python3 CVE-2022-36537.py
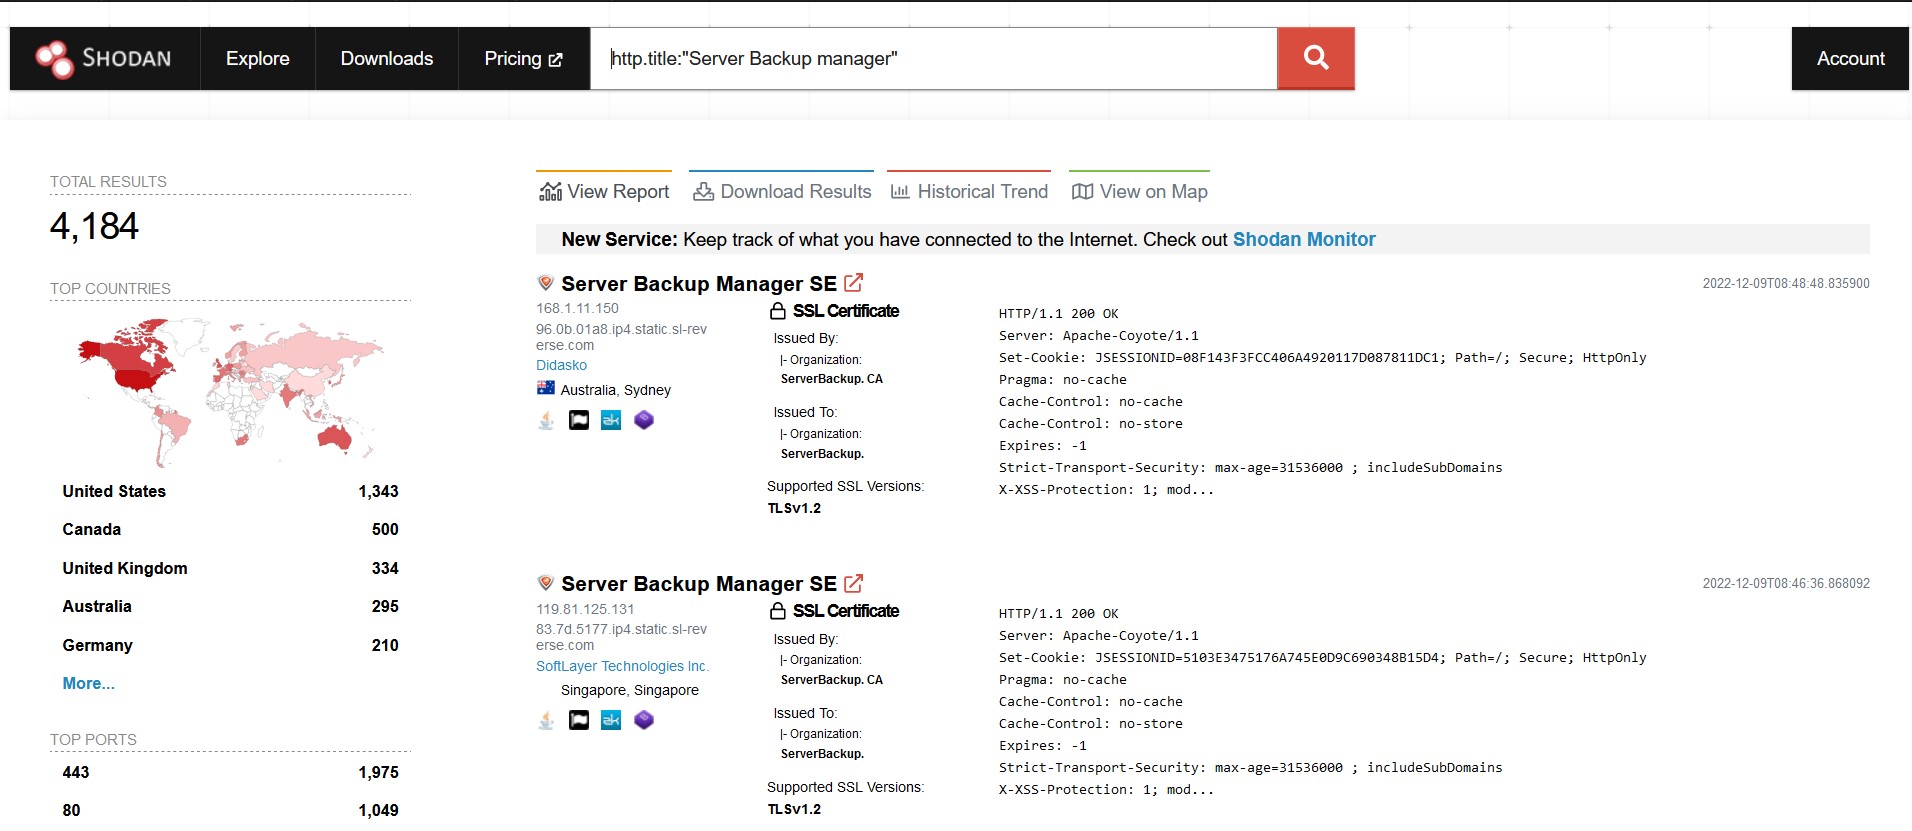
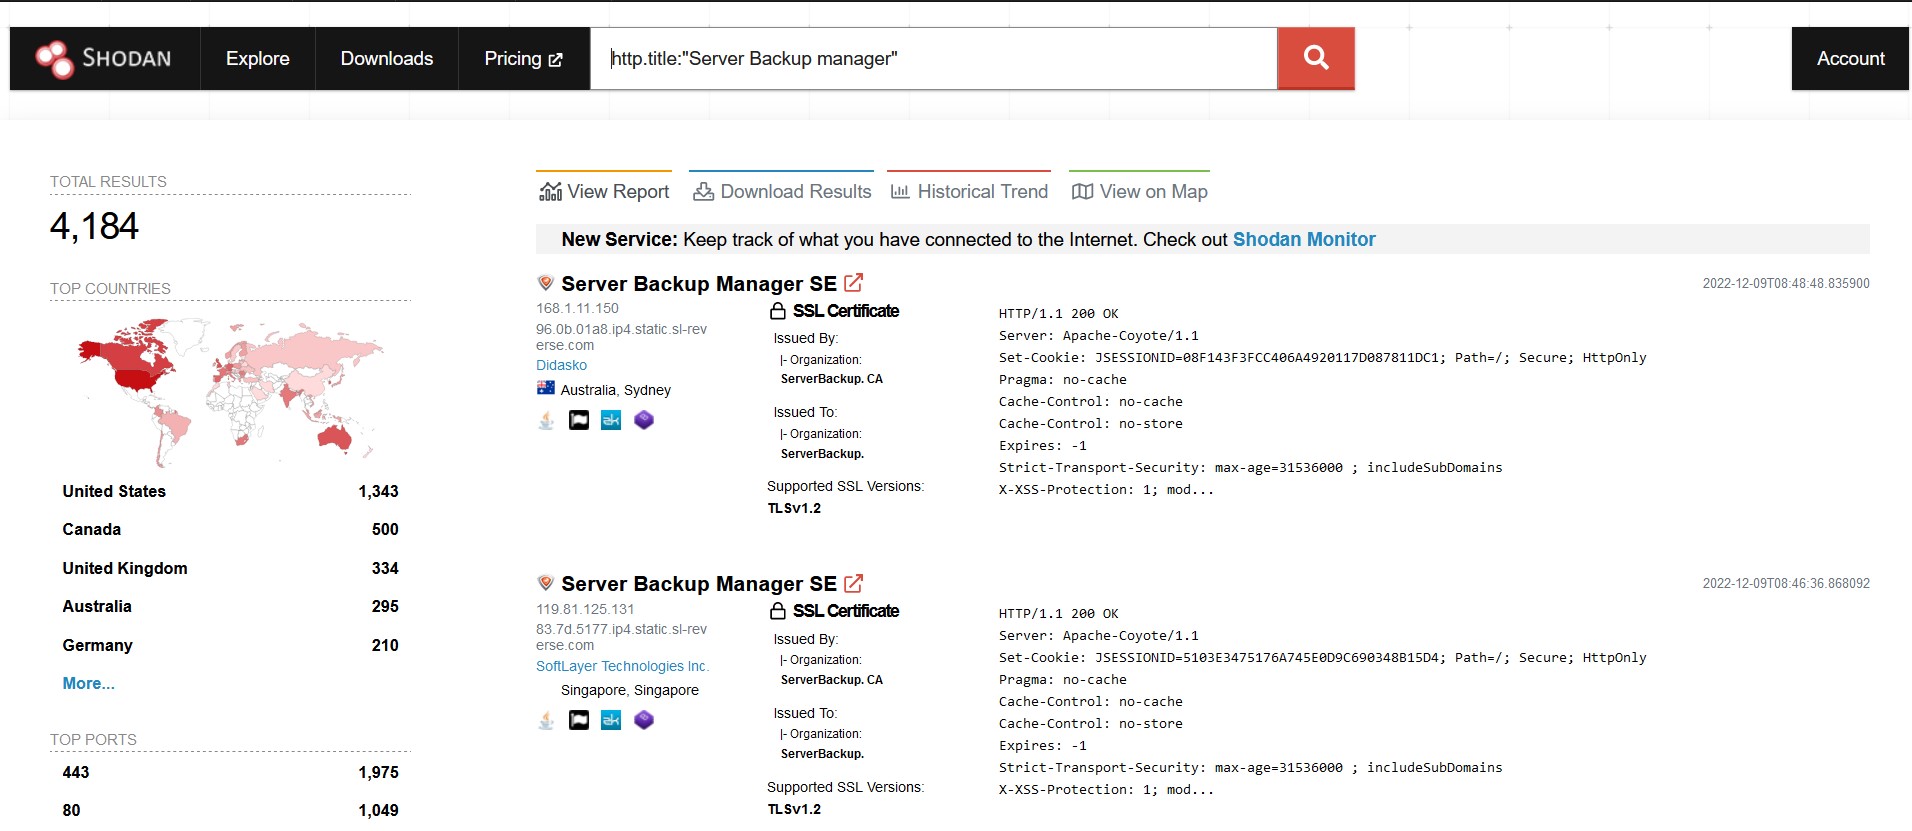
Shodan Dork

Shodan Dork

Weitere Details zur Schwachstelle CVE-2022–36537

https://user-images.githubusercontent.com/86009160/206725395-9a42b6e9-5739-4119-b337-e95408a4e5f6.mp4

Besonderer Dank an

Bearcat

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →