
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 mawk0235/cve-2024-24401
Automatisiertes Exploitation-Tool für CVE-2024-24401.
 horizon3ai/cve-2024-29824
Ivanti EPM SQL-Injection-Schwachstelle für Remote Code Execution
 pentestical/cve-2020-9484
Bash Proof-of-Concept-Exploit für CVE-2020-9484, der Remote-Code-Ausführung auf Apache Tomcat durch unsichere Deserialisierung bei Datei-Uploads…
 b1anda0/cve-2020-8209
Dieses Skript ist ein Batch-Erkennungsskript für die Citrix XenMobile Directory-Traversal-Schwachstelle (CVE-2020-8209).
 shuai06/cve-2022-30525
Batch-Erkennungsskript für die Remote Command Injection-Schwachstelle in Zyxel-Firewalls (CVE-2022-30525)
 verctor/nexus_rce_cve-2019-7238
Einige Debug-Notizen und Exploit (nicht blind)
 rohmatariow/cve-2026-22812-exploit
Exploitation-Toolkit für CVE-2026-22812 (OpenCode nicht authentifizierte RCE) mit interaktiver Shell, Ausführung beliebiger Befehle,…
 p3nt3st3r-star/cve-2026-0300-poc
Proof-of-Concept für CVE-2026-0300, einen kritischen Pufferüberlauf im PAN-OS User-ID-Portal, der eine nicht authentifizierte Remote-Codeausführung…
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 Authentifizierte Befehls-Injektion (Reverse Shell)
 liangyueliangyue/spring-core-rce
Python-basierter Exploit für CVE-2022-22965 (Spring4Shell) mit Schwachstellenerkennung und Webshell-Injection (Behinder/Godzilla) in…
 mr-xn/cve-2022-40127
Apache Airflow < 2.4.0 DAG example_bash_operator RCE POC
 ilmila/springcss-cve-2014-3625
spring mvc cve-2014-3625
 h4x0r-dz/cve-2024-3656
Die Keycloak admin API ermöglicht es Benutzern mit niedrigen Berechtigungen, administrative Funktionen zu nutzen.
 boogipop/metabasercetools
CVE-2023-38646 Metabase RCE
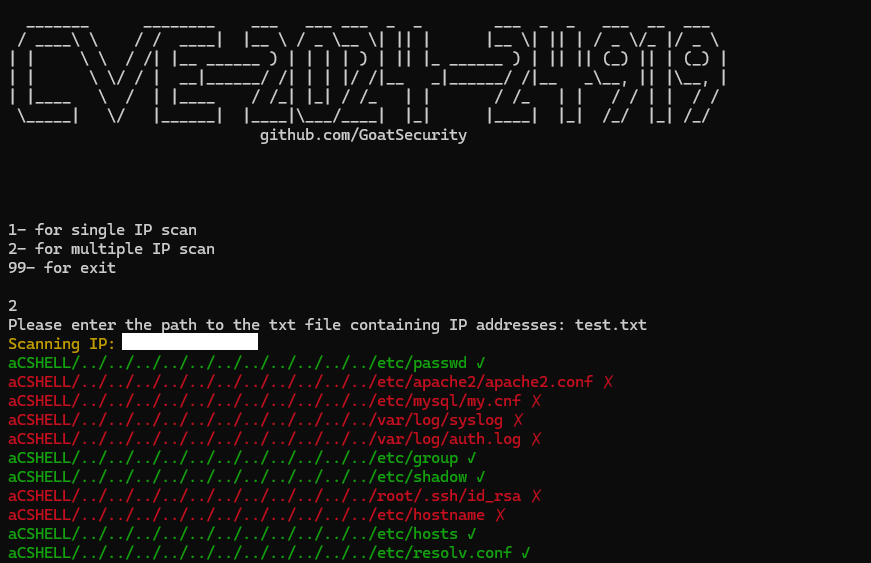 goatsecurity/cve-2024-24919
CVE-2024-24919 Exploit
 purplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell
pdfkit <0.8.6 Befehlseinschleusungs-Shell. Das Paket pdfkit ab Version 0.0.0 ist anfällig für Befehlseinschleusung (Command Injection), da die URL…
 eudemonics/scaredycat
Python-Skript zum Erstellen einer bösartigen MP4-Datei und Starten eines CherryPy-Webservers, der eine einfache HTML-Seite mit der eingebetteten…
 emerinohdz/facebrute
Facebook-Brute-Force-Skript








