
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 seanwrightsec/cve-2022-42889-poc
Proof of Concept für die Apache commons-text-Schwachstelle CVE-2022-42889.
 pyn3rd/cve-2019-2618
Weblogic Unbeschränkter Datei-Upload
 doretox/atomicvulns
Atomare Web-Sicherheitslücken-Labore. Eine OWASP-Schwachstelle pro App — minimales Flask + Docker, absichtlich fehlerhaft für praktisches Lernen mit…
 iss4cf0ng/nebulapulsar
NebulaPulsar ist ein Proof-of-Concept-In-Memory-Implant-Framework für Java (JSP) und ASP.NET (ASPX/ASHX/ASMX) Webshells, ursprünglich entwickelt als…
 sinsinology/cve-2024-6670
Proof-of-Concept-Exploit für Progress WhatsUp Gold SQL-Injection-Authentifizierungsumgehung (CVE-2024-6670). Enthält Ursachenanalyse und…
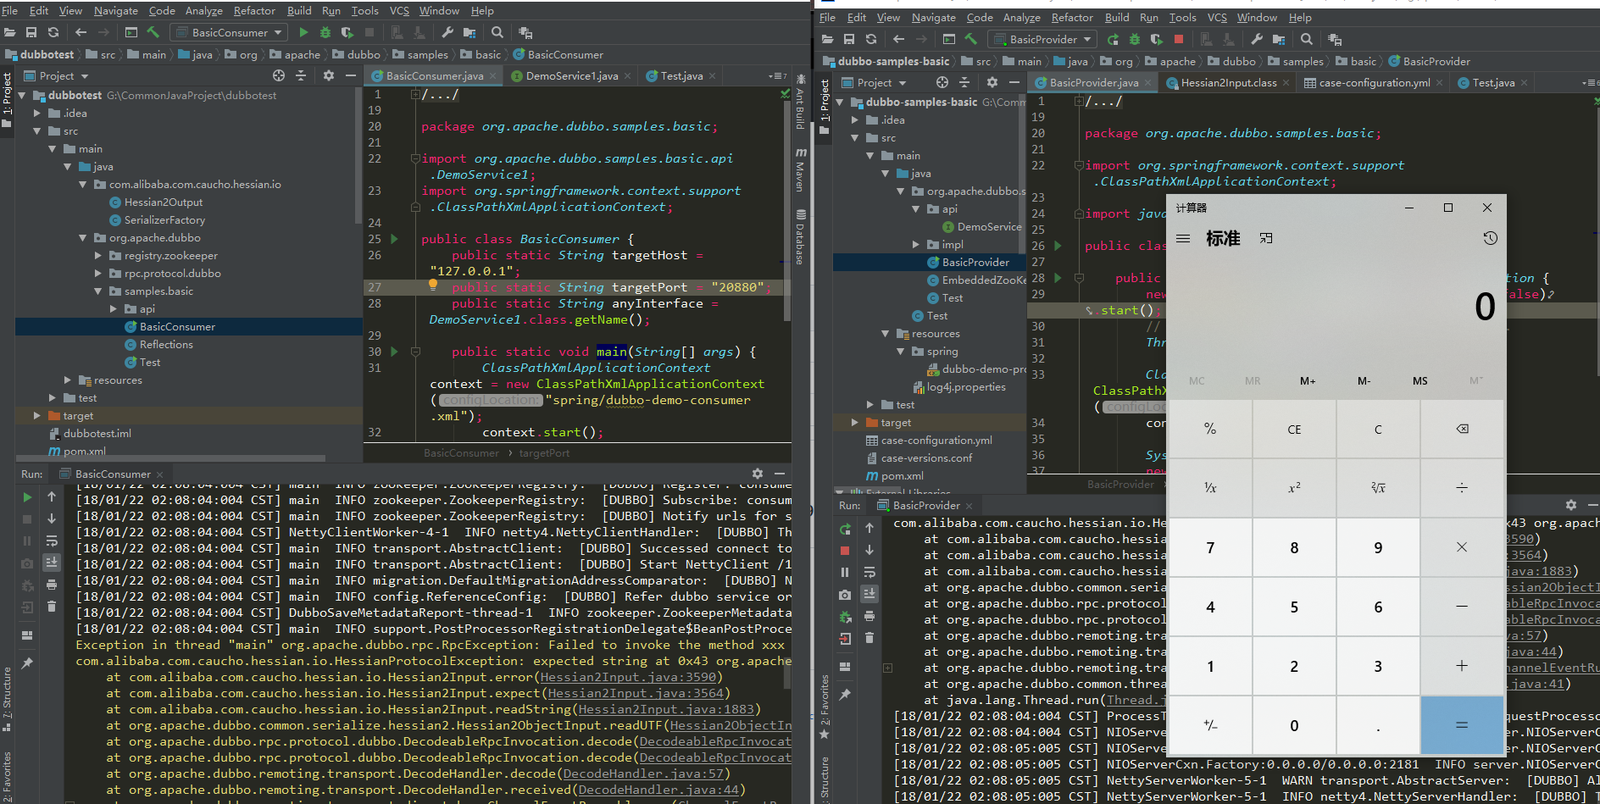 longofo/apache-dubbo-hessian2-cve-2021-43297
Demonstriert einen Proof-of-Concept-Exploit für CVE-2021-43297, eine Deserialisierungsschwachstelle im Hessian2-Protokoll von Apache Dubbo, mit…
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP Server 2.4.49, 2.4.50 - Path Traversal & RCE
 future-client/cve-2021-44228
Missbrauche Log4J CVE-2021-44228, um CVE-2021-44228 in verwundbaren Minecraft-Spielesessions zu patchen und die Ausnutzung in der Session zu…
 nccgroup/wcfdser-ngng
Ein Burp-Extender-Plugin, das binäre SOAP-Objekte lesbar und modifizierbar macht.
 benjaminhays/cve-2023-28771-poc
PoC für CVE-2023-28771 basierend auf dem hervorragenden Bericht von Rapid7
 yoryio/cve-2024-27198
Exploit für CVE-2024-27198 – TeamCity Server
 momika233/loxs-optimized
Web-Schwachstellenscanner, der sich auf automatisiertes XSS-/CSP-Bypass-Payload-Testen und die Batch-Erkennung von SQL-Injection konzentriert, SQLMap…
 p0dalirius/joomla-webshell-plugin
Ein Webshell-Plugin und eine interaktive Shell für das Pentesting einer Joomla-Website.
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage ist eine Zero-Click-PNG-basierte RCE-Kette in iOS 18.2.1, die den LockDown-Mode-Schutz umgeht, indem sie ImageIO (CVE-2025-43300), dann…
 sourceincite/hekate
Exploit für VMWare Workspace ONE Access, der fünf CVEs verkettet, um eine nicht authentifizierte Remote-Codeausführung per JDBC-Injection und…
 bigb0x/cve-2024-40348
POC für CVE-2024-40348. Versucht, /etc/passwd vom Ziel zu lesen.
 exploitbox/git-lfs-rce-exploit-cve-2020-27955
Git-lfs RCE-Exploit CVE-2020-27955 - getestet unter Windows auf: git, gh cli, GitHub Desktop, Visual Studio, SourceTree usw.
 umair-aziz025/dahua-cve-research
Dahua IP-Kamera CVE-Forschungstoolkit (CVE-2021-33044/33045, CVE-2025-31700/31701)








