
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 zhzyker/cve-2020-10199_poc-exp
CVE-2020-10199 Nexus <= 3.21.1 Remote-Code-Execution-Skript (mit Ausgabe)
 brompwnie/cve-2019-5418-scanner
Ein mehrthreadiger Golang-Scanner zur Identifizierung von Ruby-Endpunkten, die für CVE-2019-5418 anfällig sind.
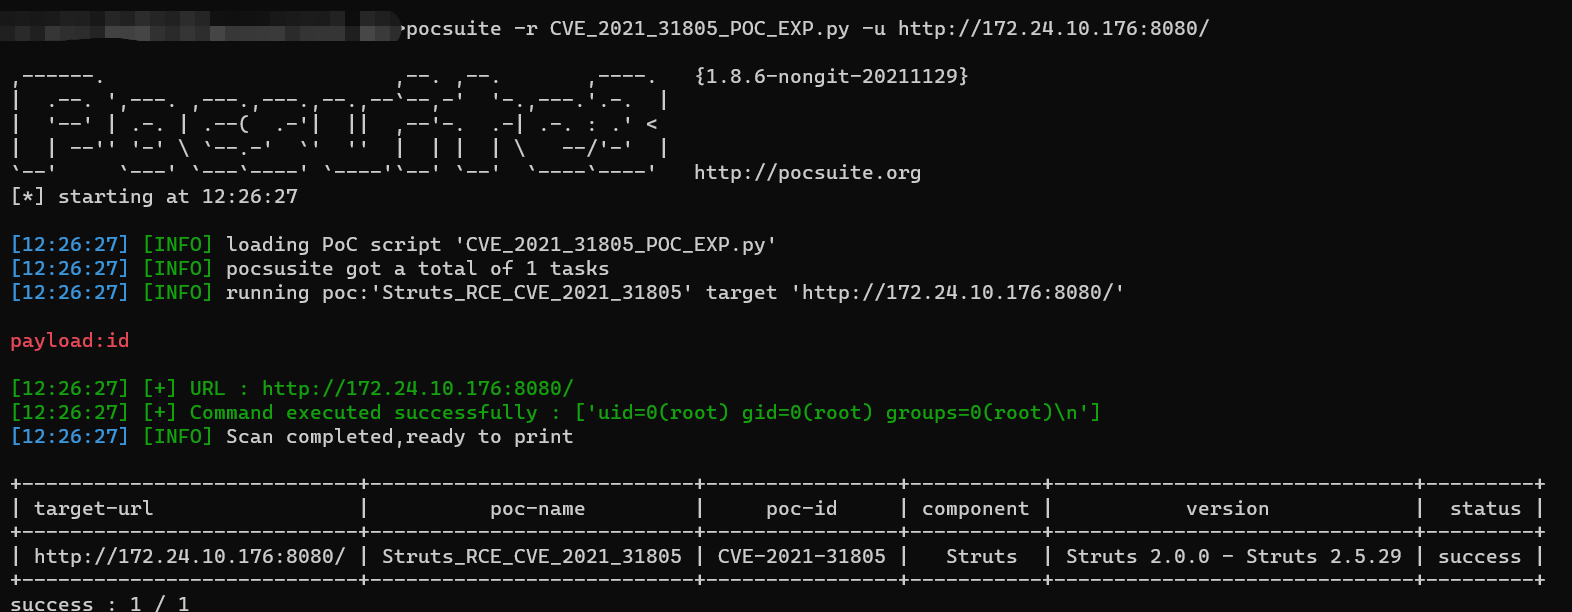 wrin9/cve-2021-31805
Python-basierter Proof-of-Concept und Exploit für Apache Struts2 RCE (CVE-2021-31805), der die Ausführung von Befehlen über OGNL-Injection…
 rwincey/cve-2021-22005
Proof-of-Concept-Exploit für CVE-2021-22005, der auf VMware vCenter Server abzielt. Ermöglicht Remote-Code-Ausführung durch eine…
 luemmelsec/cve-2023-29357
C# Proof-of-Concept-Exploit für CVE-2023-29357, der auf SharePoint abzielt, mit YARA-Erkennungsregeln und detaillierten Nutzungsanweisungen für…
 altelus1/cve-2022-24734
CVE-2022-24734 PoC
 fourcorelabs/spring4shell-exploit-poc
Nutzen Sie eine verwundbare Spring-Anwendung mithilfe der Spring4Shell-Sicherheitslücke (CVE-2022-22965) aus.
 stuub/cve-2024-28995
CVE-2024-28955 Exploitation PoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Eine Befehlseinschleusung-Schwachstelle in TP-Link WDR5620 Series bis Version 3.
 piratesshield/apiharvester
Das One-Shot-API-Angreifer-Tool – findet die API-URL aus dem angegebenen Root und simuliert die automatisierten Angriffe
 revoltsecurities/cve-2023-22518
Ein Exploitation-Tool zum Ausnutzen von Confluence-Servern, die anfällig für CVE-2023-22518 Improper Authorization sind.
 ramoncjs3/cve-2019-0230
CVE-2019-0230 & s2-059 poc.
 gbrsh/cve-2023-28121
WooCommerce Payments: Exploit für unbefugten Admin-Zugriff
 noraj/vbsmin
VBScript-Minifier
 x1r0z/dubbo-rce
PoC für Apache Dubbo CVE-2023-23638
 sybil-scan/imagemagick-lfi-poc
ImageMagick LFI PoC [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
Exploit-Kette für CVE-2021-26855 (SSRF) und CVE-2021-27065 (RCE), die Microsoft Exchange-Server angreift und Remote-Codeausführung über die…








