
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 kirill89/cve-2022-22965-poc
Proof-of-Concept-Exploit für CVE-2022-22965 (Spring4Shell), der Remote-Codeausführung durch Tomcat-AccessLogValve-Manipulation demonstriert. Enthält…
 zz-socmap/cve-2021-35587
Proof-of-Concept-Exploit für CVE-2021-35587, eine nicht authentifizierte Remote-Codeausführungs-Schwachstelle in Oracle Access Manager, die eine…
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Eine Authentifizierungsumgehung in Microsoft Exchange Server POC Exploit
 akamai/cve-2025-27636-apache-camel-poc
Proof-of-Concept zur Demonstration von Remote-Code-Ausführung in Apache Camel durch Ausnutzung von Umgehungen der Header- und Parameterfilterung…
 aiex-3/confluence-hack
Exploit für CVE-2023-22515 in Atlassian Confluence, der einen neuen Admin-Benutzer erstellt und ein webbasiertes Shell-Plugin zur Befehlsausführung…
 roo7break/serialator
Python-Skript zur Ausnutzung von CVE-2015-4852.
 immersive-labs-sec/cve-2025-31161
Proof of Concept für CVE-2025-31161 / CVE-2025-2825
 en0f/cve-2017-7529_poc
Proof-of-Concept-Exploit für CVE-2017-7529, eine Integer-Overflow-Schwachstelle im Nginx-HTTP-Server, die Remote-Denial-of-Service oder potenzielle…
 cyberheartmi9/cve-2017-8295
Proof-of-Concept-Exploit für CVE-2017-8295, eine WordPress-Schwachstelle beim Zurücksetzen von Passwörtern, die es Angreifern ermöglicht, Reset-Links…
 blackmathit/2017-11882_generator
CVE-2017-11882 Dateigenerator PoC
 tin-z/cve-2025-27363
Integer-Überlauf in der FreeType-Software, der auch Chrome betrifft
 muhammadwaseem29/cve-2025-53770
Nicht authentifizierte Remotecodeausführung durch unsichere Deserialisierung in Microsoft SharePoint Server (CVE-2025-53770)
 redrays-io/ws_racecondition_poc
Einfacher PoC zur Demonstration von Race Conditions bei Websockets
 p0dalirius/cve-2022-45771-pwndoc-lfi-to-rce
Pwndoc Local File Inclusion zu Remote Code Execution von Node.js-Code auf dem Server
 crowsec-edtech/cve-2022-22947
Spring Cloud Gateway < 3.0.7 & < 3.1.1 Code-Injection (RCE)
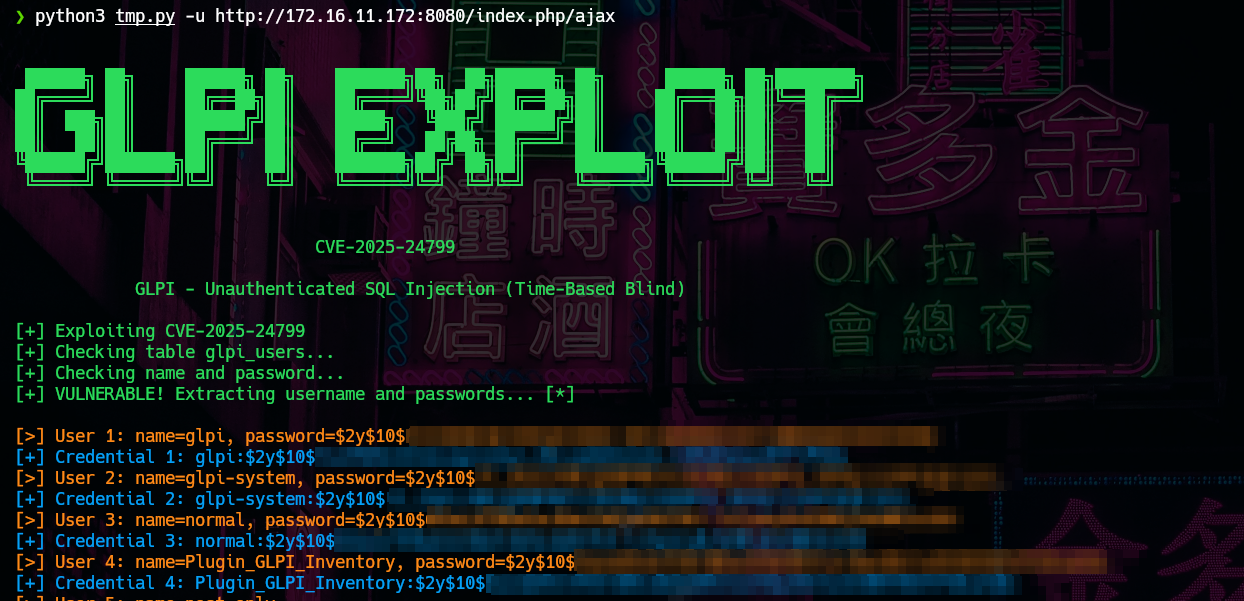 matheuzsecurity/exploit-cve-2025-24799
CVE-2025-24799 Exploit: GLPI - Unauthentifizierte SQL-Injection
 rafabd1/vectorfreed
Documents the VectorFreed librsvg use-after-free RCE chain (CVE-2026-96889) with an SVG generator PoC and remediation guidance for librsvg, Next.js,…
 horizon3ai/cve-2023-34992
Proof-of-Concept-Exploit für CVE-2023-34992, der eine nicht authentifizierte Blind-Command-Injection als Root auf verwundbaren Fortinet…








