
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 assetnote/hopgoblin
Adobe Experience Manager (AEM) Hacking-Toolkit
 burpheart/cve-2022-39197
cve-2022-39197 poc
 pimps/cve-2017-5645
CVE-2017-5645 - Apache Log4j RCE durch unsichere Deserialisierung
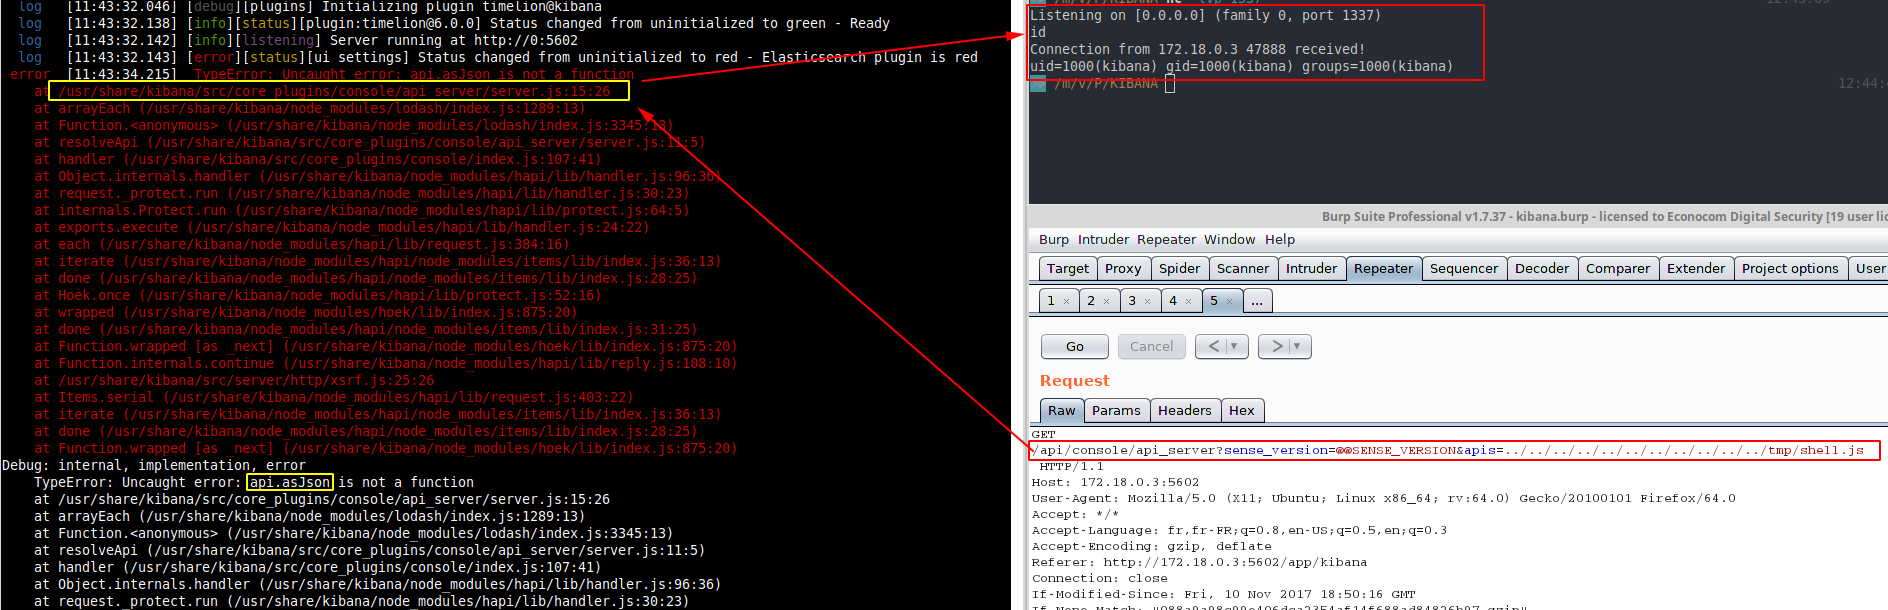 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
Zimbra Mail-System-Schwachstelle XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 ynsmroztas/nextssrf
CVE-2026-44578 Scanner und Exploit-Tool für SSRF im Next.js WebSocket-Upgrade-Handler. Erkennt anfällige Versionen, extrahiert Cloud-Metadaten und…
 safebuffer/cve-2018-6389
CVE-2018-6389-Exploit für DoS in WordPress
 owasp/webgoat
Dies ist eine nicht mehr aktive Codebasis. Das Projekt befindet sich unter: https://github.com/WebGoat
 r3dxpl0it/apache-superset-remote-code-execution-poc-cve-2018-8021
CVE-2018-8021 Proof-of-Concept und Exploit
 zcgonvh/cve-2017-7269-tool
CVE-2017-7269 zu Webshell- oder Shellcode-Loader
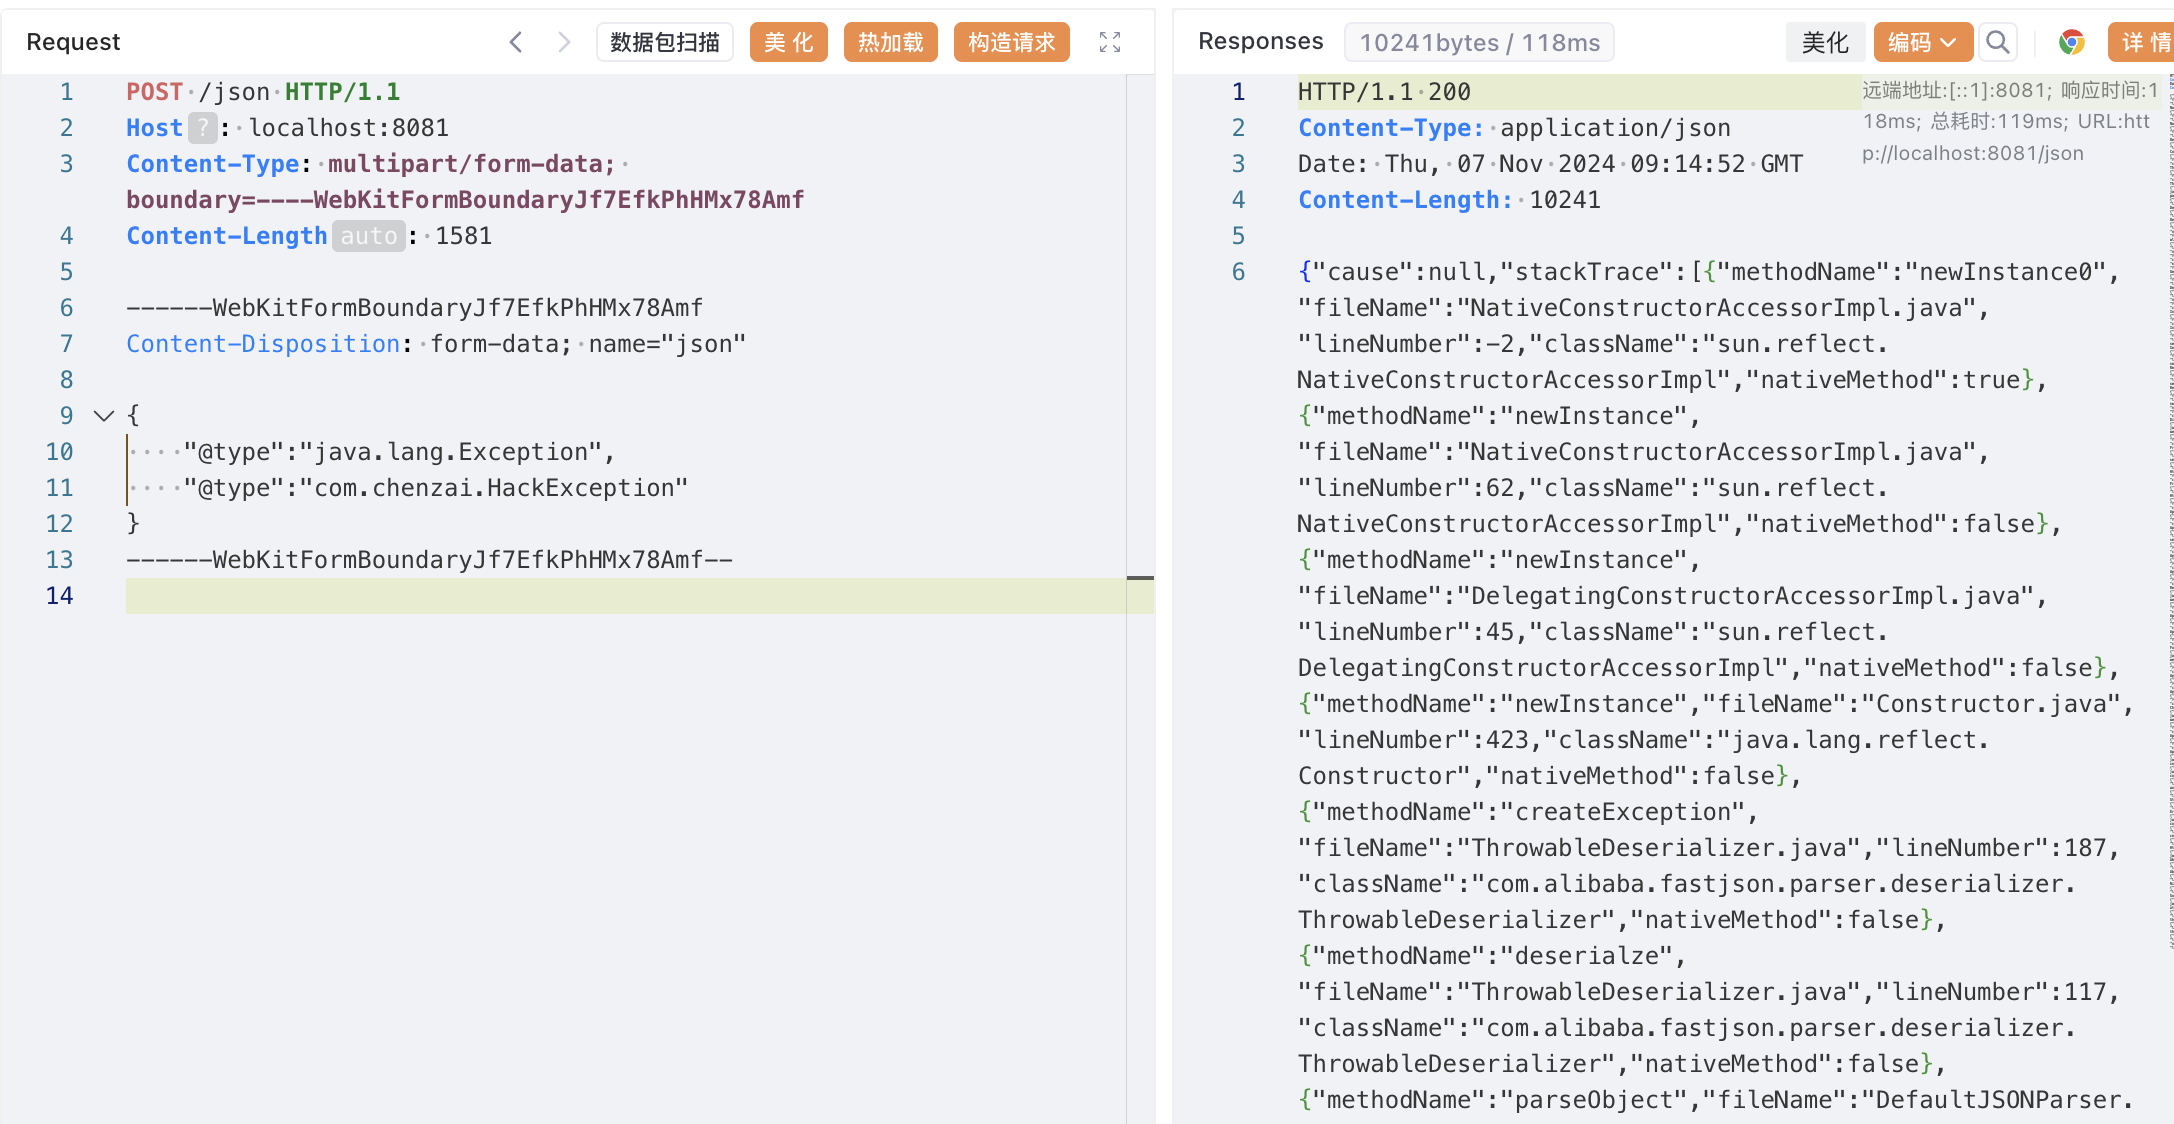 luelueking/cve-2022-25845-in-spring
CVE-2022-25845 (fastjson 1.2.80) Exploit für Spring-Umgebungen mit schrittweisem PoC, Dateilesen und beliebigem Dateischreiben über…
 dinosn/wp2shell-lab
Nicht-destruktiver Detektor + Docker-Labor für wp2shell (CVE-2026-63030 REST /batch/v1 route confusion + CVE-2026-60137 author__not_in SQLi) im…
 david-alvarez-rosa/php-rce
Exploits für CVE-2026-109618 / CVE-2026-109619 zur Erreichung von RCE auf PHP-Zielen
 praetorian-inc/wasmforge
WasmForge — kompiliert Go- und C#-Programme zu Single-Binary, WASM-sandboxierten nativen ausführbaren Dateien mit polymorpher Ausgabe.
 aqhmal/cve-2020-5902-scanner
Automatisiertes Skript für den F5 BIG-IP Scanner (CVE-2020-5902) mit Hosts, die von der Shodan-API abgerufen wurden.
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - Nicht authentifizierte Privilegieneskalation
 ohnonoyesyes/cve-2023-25194
Proof-of-Concept-Exploit für CVE-2023-25194, eine JNDI-Injection-Schwachstelle in Apache Kafka Connect, die Remote-Codeausführung über manipulierte…
 eqstlab/cve-2026-94545
Proof-of-Concept-Exploit für CVE-2026-94545, eine nicht authentifizierte RCE in Next.js next/og über SVG-Injection und eine ROP-Kette gegen den…








