
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 jofpin/brash
Chromium Browser DoS-Angriff durch Ausnutzung von document.title
 ignis-sec/cve-2023-38831-rarce
Ein einfach zu installierendes und einfach auszuführendes Tool zum Generieren von Exploit-Payloads für CVE-2023-38831, WinRAR RCE vor Version 6.23
 mikispag/rosettaflash
Ein Tool zum Manipulieren von SWF-Dateien, das zlib nutzt, um gültige, nur aus alphanumerischen Zeichen bestehende SWF-Dateien zu erzeugen und so…
 sinsinology/cve-2024-4358
Progress Telerik Report Server vorauthentifizierte RCE-Kette (CVE-2024-4358/CVE-2024-1800)
 bigsizeme/log4j-check
log4J-Burp-Scan-Plugin, CVE-2021-44228, unterstützt dnclog.cn und das in Burp integrierte DNS, kann zusammen mit JNDIExploit Payloads generieren.
 c53elyas/cve-2023-33733
Detaillierter technischer Bericht und Proof-of-Concept-Exploit für CVE-2023-33733, eine Remote-Codeausführung-Schwachstelle in der Python-Bibliothek…
 bewhale/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access Freemarker SSTI-Schwachstelle, Befehlsausführung, Massen-Erkennungsskript, Dateischreiben
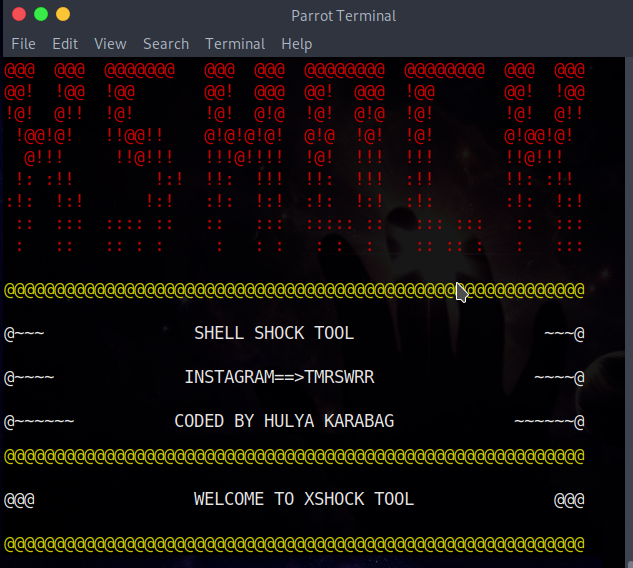 capture0x/xshock
XSHOCK Shellshock-Exploit
 jakabakos/cve-2023-50164-apache-struts-rce
Eine kritische Sicherheitslücke, identifiziert als CVE-2023-50164 (CVE: 9.8), wurde in Apache Struts gefunden, die es Angreifern ermöglicht,…
 aydinnyunus/cve-2025-29927
CVE-2025-29927 Proof of Concept
 forrest-orr/doublestar
Eine personalisierte/verbesserte Nachbildung der Darkhotel-„Double Star“-APT-Exploit-Kette mit Schwerpunkt auf Windows 8.1 und kombiniert mit einigen…
 redtimmy/richsploit
Exploitation-Toolkit für RichFaces
 moeinfatehi/xss_vulnerability_challenges
Dockerisierte PHP-Anwendung, die praktische XSS-Schwachstellen-Challenges und Bypass-Beispiele bietet, darunter WAF-, Blacklist- und…
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE-Erkennung anhand von Version und Exploit
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Lua-Sandbox-Umgehung Befehlsausführung
 pimps/cve-2017-1000486
Primefaces <= 5.2.21, 5.3.8 oder 6.0 - Remote Code Execution Exploit
 puzzlepeaches/log4jhorizon
Ausnutzung von CVE-2021-44228 in VMWare Horizon für Remote-Codeausführung und mehr.
 shengqi158/cve-2018-2628
CVE-2018-2628 & CVE-2018-2893








